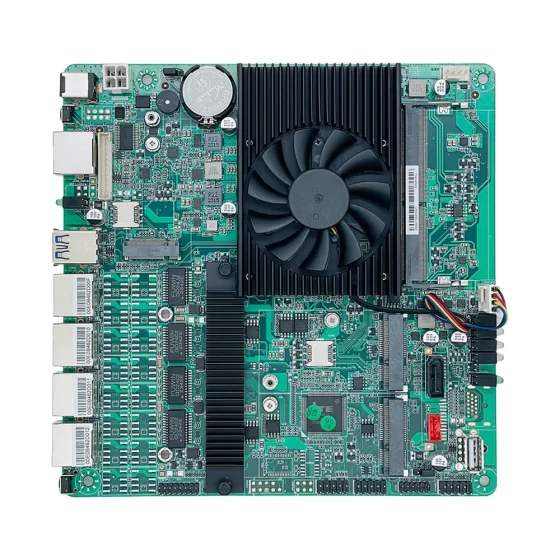
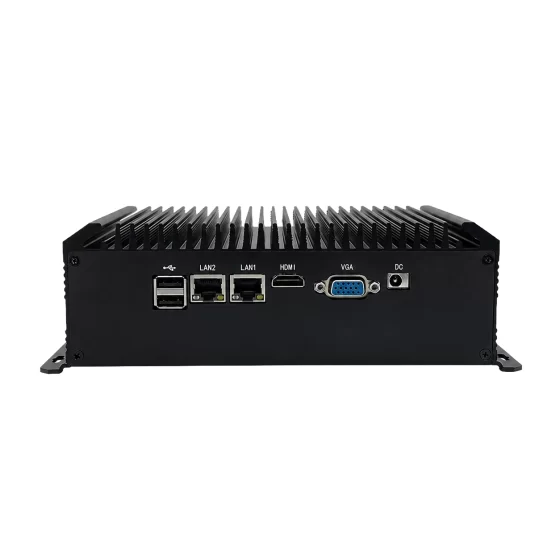
CoreIPC工业计算解决方案

IPS安全设备: 用于工业网络保护的 IPS 设备
执行摘要
ips 设备为入侵防御提供工业计算基础, 防火墙执行, 安全交通管制, 网络分段, 远程访问保护, 和工业网络安全部署.
现代工业网络不再孤立. 工厂, 能源站点, 仓库, 交通系统, 和远程基础设施环境现在连接 PLC, 监控与数据采集系统, 工业电脑, 嵌入式计算机, 工业物联网网关, 相机, 传感器, 人机界面, 机器人, 和云平台.
这种连接提高了可视性和运营效率, 但它也增加了未经授权访问的风险, 网络行为异常, 类似恶意软件的流量, 违反政策, 和远程服务风险.
IPS 安全设备有助于在可疑流量到达关键工业系统之前检测和阻止可疑流量. 与主要监控和报警的IDS平台不同, 入侵防御系统通常内联放置,以便它可以检查流量并根据定义的策略阻止或控制不需要的通信.
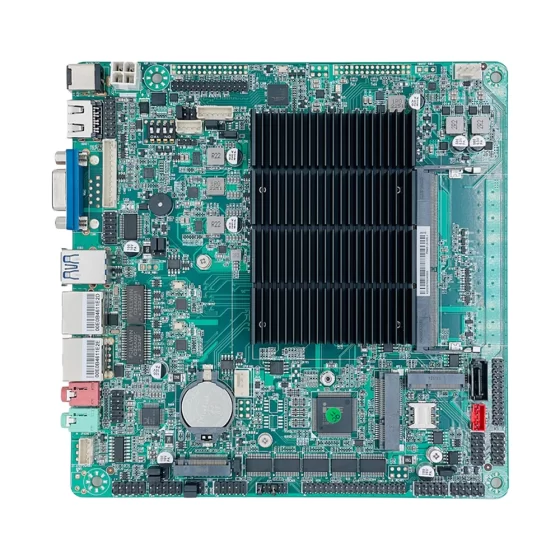
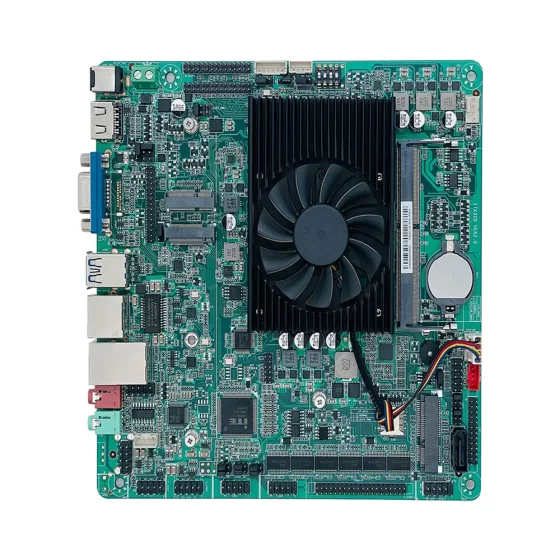
工业计算机或嵌入式计算机可以作为IPS硬件平台. 可提供多个LAN口, 路由能力, 防火墙功能, 本地日志记录, 安全处理性能, 可靠的存储, 以及适合工厂或现场环境的坚固部署.
与标准办公室安全设备相比, 工业 IPS 设备必须在机柜内可靠运行, 生产区域, 远程公用设施站点, 交通基础设施, 仓库, 和机器端网络.
本文介绍 IPS 设备如何支持工业网络保护, 实际应用中会出现哪些部署挑战, 解决方案架构如何运作, 以及在选择工业计算机或嵌入式计算机进行 IPS 安全设备部署时哪些硬件功能很重要.
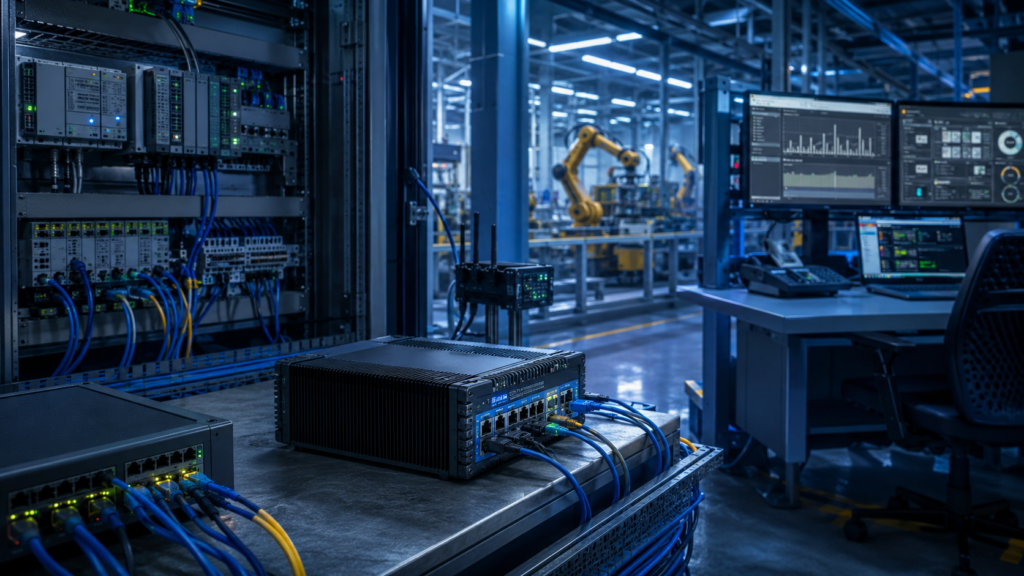
IPS 安全设备有助于保护工厂 IT, 奥特, 可编程逻辑控制器, 监控与数据采集系统, 和机器网络.
行业概况
工业网络需要主动保护
工业网络安全通常始于可见性.
IDS 平台有助于观察流量并检测可疑活动. 然而, 某些环境需要在网络边界进行主动保护.
IPS 设备可以检查流量并执行预防策略.
它可以帮助保护:
- PLC网络
- 监控与数据采集系统
- 机器网络
- 工业物联网网关
- 远程维护访问
- 工厂 IT 和 OT 边界
- 相机网络
- 能源监控系统
- 仓库自动化系统
- 交通基础设施
- 远程公用设施站点
目标是降低风险,同时保持生产通信稳定.
IPS 设备用于关键网络边界
入侵防御系统通常部署在必须控制流量的地方.
在工业环境中, 这可能包括 IT 和 OT 网络之间的边界, 机器网络和远程访问系统, 或工业物联网网关和外部平台.
该设备可能支持:
- 交通检查
- 防火墙执行
- 入侵防御
- VPN保护
- 网络分段
- 访问策略控制
- 安全事件记录
- 流量过滤
- 远程访问限制
- 工业协议监控
应仔细配置 IPS 设备,因为它可能会主动影响网络流量.
可靠部署需要工业硬件
办公网络设备通常安装在干净的环境中, 温控网络机房.
工业 IPS 设备可能部署在更恶劣的地方.
它们可以在控制柜内操作, 机器外壳, 远程设备房, 仓库货架, 路边柜, 变电站, 或公用设施.
这些环境可能包括灰尘, 振动, 温度变化, 电噪声, 气流受限, 电缆应力, 并连续运行.
工业计算机和嵌入式计算机提供了这些条件所需的坚固硬件基础.

内联流量路径, 防火墙策略, VPN流量, PLC网络, 和 IIoT 网关影响 IPS 部署规划.
主要挑战
在不中断生产的情况下预防威胁
IPS部署的主要挑战是平衡.
设备必须阻止不需要的流量, 但它不应该阻止合法的工业通信. 生产系统可能依赖于 PLC 轮询, 监控与数据采集通讯, 人机界面访问, 机器数据传输, 报警信息, 和远程工程会议.
配置不当的 IPS 策略可能会造成运营中断.
部署前, 团队应该理解:
- 所需工业流量
- 设备通讯正常
- 关键生产路径
- 远程服务工作流程
- 维护窗口
- 允许的协议行为
- 紧急通道要求
- 日志记录和升级规则
在完全内联操作之前,应始终仔细验证工业 IPS 部署.
内联部署和可用性风险
IPS 设备通常串联部署.
这意味着流量在到达目标网络之前先经过设备. 内联放置可以预防, 但这也使得硬件可靠性变得更加重要.
如果设备出现故障或配置错误, 通讯可能会中断.
部署规划应考虑:
- 绕过策略
- 冗余网络路径
- 故障安全行为
- 电源稳定性
- 硬件生命周期
- 本地恢复访问
- 配置备份
- 远程管理政策
工业级硬件有助于降低意外故障的风险.
高流量巡检工作量
IPS 设备可能需要连续检查流量.
所需的性能取决于流量, 端口速度, 规则复杂度, VPN 工作负载, 路由需求, 和记录要求.
重要因素包括:
- 网络区域数量
- LAN口速度
- 交通吞吐量
- IPS规则集
- 防火墙策略复杂性
- VPN 隧道数
- 加密流量
- 日志生成率
- 远程访问会话
- 工业协议流量
应根据实际网络情况选择计算平台, 不仅仅是基本的硬件规格.
IT 和 OT 政策协调
工业IPS部署需要IT安全和OT工程团队的合作.
IT 团队可能会专注于威胁预防, 访问控制, 和政策执行. OT 团队专注于正常运行时间, 机器通讯, 生产连续性, 和维护工作流程.
实用的IPS政策应该体现双方的利益.
它应该保护网络而不阻塞生产所需的流量.
这需要基线审查, 政策逐步调整, 分阶段部署, 和明确的回滚程序.
长期现场可靠性
IPS 设备可能成为关键的安全基础设施.
它们可能会在多个工厂继续使用多年, 远程站点, 或 OEM 设备安装.
频繁的硬件更改可能会导致软件兼容性问题, 驱动程序验证问题, 备件挑战, 和维护复杂性.
具有长生命周期支持的工业平台有助于降低这些风险.

IPS 设备连接内联流量控制, 工业系统, 事件数据库, 和安全监控平台.
IPS 设备解决方案架构
工业网络层
工业网络层包括需要保护的系统.
该层可能包括:
- PLC
- 人机界面
- SCADA服务器
- 工业电脑
- 嵌入式控制器
- 机器控制器
- 机器人
- 相机
- 传感器
- 电能表
- 工业物联网网关
- 工程工作站
这些系统可以分为多个区域. IPS 设备有助于控制这些区域之间的通信.
内联流量控制层
内联流量控制层是 IPS 设备直接位于流量路径中的位置.
它可以放置在:
- 广域网和工厂局域网
- IT 和 OT 网络
- 机器网络和远程服务网络
- 工业物联网网关和云连接
- SCADA网络和外部访问
- 摄像机网络及监控平台
- 远程设施和中央管理系统
此位置允许设备检查, 允许, 堵塞, 或根据安全策略记录流量.
IPS计算层
IPS计算层是系统的核心.
在这一层, 工业计算机或嵌入式计算机可以:
- 检查网络数据包
- 应用预防规则
- 执行防火墙策略
- 在区域之间路由流量
- 管理 VPN 连接
- 记录安全事件
- 支持本地仪表板
- 监控系统健康状况
- 向安全平台发送警报
- 提供远程管理访问
该层提供工业入侵防御所需的计算能力.
安全策略层
安全策略层定义 IPS 设备应允许的内容, 堵塞, 检查, 或记录.
政策可能基于:
- 网络专区
- 设备类型
- 用户角色
- 远程访问目的
- 应用类型
- 工业协议
- 站点位置
- 维护窗口
- 风险等级
- 交通方向
强有力的政策设计避免了广泛的开放准入.
对于工业网络, 策略在执行之前应该用实际流量进行测试.
安全监控层
安全监控层将 IPS 结果与操作员和安全团队连接起来.
IPS 设备可以将警报和日志发送到:
- 本地安全仪表板
- SIEM平台
- SOC系统
- 工业监控平台
- SCADA 安全仪表板
- 云安全平台
- 维护工作站
- 中央管理系统
这有助于团队了解阻塞的流量, 可疑活动, 和电器健康状况.
主要特点
多LAN网络分段
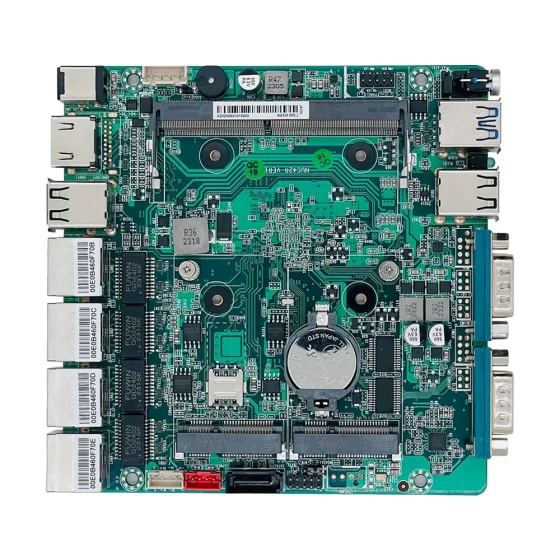
多个 LAN 端口对于许多 IPS 设备部署至关重要.
它们允许平台分隔不同的网络区域并在它们之间执行策略.
有用的配置可能包括:
- 广域网上行链路
- 工厂IT网络
- PLC网络
- 机器网络
- 监控与数据采集网络
- 摄像头网络
- 工业物联网网络
- 远程维护网络
多LAN设计支持更强的分段和更好的流量组织.
入侵防御性能
IPS 工作负载可能要求很高.
应根据实际交通巡检需求选择硬件.
选型时应考虑:
- CPU性能
- 内存容量
- 端口速度
- 交通吞吐量
- 规则复杂度
- VPN 工作负载
- 防火墙处理
- 记录量
- 存储速度
- 操作系统支持
对于更大规模的部署, 应使用真实的工业网络流量来验证性能.
可靠的本地存储
IPS 设备可能需要存储日志, 系统文件, 政策, 配置备份, 证书, 事件记录, 和诊断数据.
SSD 或 NVMe 存储通常是首选,因为它比机械驱动器提供更快的访问速度和更好的抗震性.
存储规划应考虑:
- 日志保留
- 安全事件记录
- 配置备份
- 系统恢复
- 证书存储
- 诊断文件
- 写入耐力
- 备份工作流程
可靠的存储提高了可审核性和故障排除能力.
内联可靠性和旁路规划
因为 IPS 设备可能串联放置, 可靠性至关重要.
硬件和系统设计应考虑断电期间流量的行为方式, 重新启动, 维护, 或意外失败.
取决于部署, 运营商可能需要旁路支持, 冗余设计, 或记录的恢复程序.
这对于网络中断可能导致机器停止运行的生产环境尤其重要.
坚固耐用的无风扇设计
无风扇工业计算机对于多尘机柜和远程环境中的 IPS 部署非常有用.
它们减少灰尘摄入并消除一个常见的机械故障点.
坚固的外壳有助于防止振动, 压力增加, 电缆应变, 以及营业时间长.
热设计仍应仔细审查,因为交通检查, 加密, 和日志记录可以创建连续的处理负载.
灵活的工业I/O
IPS平台主要侧重于网络, 但工业 I/O 仍然有用.
重要选项可能包括:
- 局域网
- USB
- RS232
- RS485
- 通用输入输出接口
- 数字输入
- 数字输出
- HDMI
- 显示端口
- M.2
- PCIe
- SATA 或 NVMe
GPIO可支持报警输出. USB和显示端口可支持本地服务. PCIe 或 M.2 扩展可支持额外的 LAN 模块, 无线模块, 或存储设备.
长生命周期和可维护性
工业 IPS 设备可能会继续生产多年.
一致的硬件有助于维护软件映像, 安全软件兼容性, 驱动程序验证, 备件计划, 和配置模板.
这对于机器制造商来说很重要, 系统集成商, 和跨多个站点部署安全设备的工业运营商.
部署场景
IT 和 OT 边界保护
IPS 设备可以部署在工厂 IT 和 OT 网络之间.
它可以检查企业系统和生产网络之间移动的流量.
这有助于加强受控通信并减少业务系统和工业设备之间不必要的暴露.
机器网络保护
机器制造商可以将 IPS 硬件集成到设备网络中.
该设备可以帮助保护机器控制器, 人机界面, 工业电脑, 和远程服务访问.
这对于部署在需要远程支持的客户现场的 OEM 机器非常有用.
SCADA网络保护
SCADA 系统通常连接控制室, 远程设备, 工程工作站, 和监控平台.
IPS 设备可以检查进入或离开 SCADA 网络的流量并实施安全策略.
这对能源很有用, 水, 运输, 和基础设施环境.
工业物联网安全网关
工业物联网系统连接机器, 传感器, 网关, 和云平台.
IPS 设备可以帮助检查和控制 IIoT 网关与外部系统之间的流量.
这支持更安全的数据传输和更好的网络分段.
远程维护保护
远程维护很有用, 但必须加以控制.
IPS 设备可以强制执行访问策略, 检查远程服务流量, 记录活动, 并保护机器网络免受不必要的暴露.
这支持 OEM 和系统集成商的安全服务工作流程.
仓储物流安全
仓库可能包括传送带, 条码系统, 相机, 工业电脑, 仓库管理系统平台, 和自动化控制器.
IPS 设备可以保护自动化网络并控制物流系统之间的流量, 远程访问, 和管理平台.
交通基础设施安全
运输系统可能包括路边设备, 交通管制员, 停车系统, 车站网络, 和监控中心.
工业 IPS 设备可以支持分布式基础设施环境中的网络保护.
OEM IPS 设备开发
安全解决方案提供商可以使用工业计算机或嵌入式板构建定制 IPS 设备.
硬件平台可支持多LAN组网, 交通检查, 防火墙功能, VPN接入, 记录, 和坚固的设备式部署.
商业效益
主动网络保护
IPS 设备可以主动阻止不需要的流量到达关键工业系统.
这有助于降低未经授权访问的风险, 可疑的通讯, 和违反政策的行为.
主动保护在需要受控执行的网络边界非常有价值.
更强的网络分段
多 LAN IPS 设备有助于将工业网络划分为受控区域.
这支持 IT 之间的分离, 奥特, 机器, 相机, 工业物联网, 远程服务, 和管理网络.
更好的分段可以提高安全性和网络组织.
更安全的远程访问
IPS硬件可以通过结合预防策略来支持安全的远程维护, 防火墙规则, VPN 连接, 和记录.
授权工程师可以访问所需的系统,同时限制不必要的流量.
这有助于降低远程服务操作期间的风险.
更好的安全可见性
IPS设备提供日志, 预防事件, 封锁交通记录, 隧道状态, 和系统健康信息.
这有助于运营商和安全团队了解网络边界发生的情况.
良好的可见性支持审计审查, 事件调查, 和故障排除.
可靠的工业部署
工业计算机为部署在办公环境之外的安全设备提供坚固的硬件.
无风扇设计, 稳定存储, 工业安装, 长生命周期支持有助于降低维护风险.
这对工厂很重要, 能源设施, 交通站点, 仓库, 和远程安装.
可扩展的安全设备部署
标准化的IPS硬件平台使跨工厂的入侵防御部署变得更加容易, 机器, 远程站点, 和 OEM 系统.
一致的硬件简化了软件映像, 政策模板, 备件计划, 验证, 和生命周期管理.
这支持可扩展的工业网络安全部署.
为什么选择CoreIPC
CoreIPC为网络安全提供工业计算平台, 工业物联网, 工厂自动化, 远程监控, 和嵌入式系统集成. 适用于 IPS 设备应用, CoreIPC专注于可靠的工业计算机硬件, 嵌入式计算机解决方案, 多 LAN 配置, 灵活的输入/输出, 紧凑的系统设计, 无风扇部署选项, 和OEM/ODM定制支持. CoreIPC帮助系统集成商, 安全解决方案提供商, 机器制造商, 和行业运营商选择符合实际部署需求的计算平台, 包括 LAN 端口数, IPS 工作负载, 防火墙性能, VPN 要求, 存储需求, 安装方法, 电源输入, 热条件, 和生命周期规划.
常见问题解答
1. 什么是 IPS 设备?
IPS设备是用于运行入侵防御功能的硬件平台.
它检查网络流量并可以阻止, 允许, 或根据安全策略记录流量. 在工业环境中, IPS 设备通常用于保护 PLC 网络, 监控与数据采集系统, 机器网络, 工业物联网网关, 和远程访问连接.
2. 为什么将工业计算机用于 IPS 设备?
工业计算机为工厂和现场部署提供坚固的硬件和灵活的连接.
可支持多个LAN口, 无风扇运行, 可靠的本地存储, 工业安装, 稳定的电源输入, 和长生命周期可用性. 这些特性使其适合机柜中的 IPS 部署, 生产区域, 远程站点, 和基础设施系统.
3. 嵌入式计算机如何用作IPS平台?
嵌入式计算机可以充当控制柜内的紧凑型 IPS 设备, 机器外壳, 远程设施, 或 OEM 安全网关.
它可以检查交通情况, 执行防火墙策略, 管理安全访问, 存储日志, 并将警报转发至监控系统.
4. IDS 和 IPS 有什么区别?
IDS 检测可疑活动并生成警报.
IPS 可以根据定义的策略通过阻止或控制通信来主动阻止流量. 在工业环境中, IDS 通常用于可见性, 而 IPS 用于需要主动执行并经过仔细测试的地方.
5. 为什么多个 LAN 端口对于 IPS 设备很重要?
多个 LAN 端口允许设备位于网络区域之间.
例如, 一个端口可以连接到工厂 IT, 另一个到 PLC 网络, 另一个机器网络, 另一个用于远程维护或管理网络. 这支持内联保护和分段.
6. 无风扇工业计算机能否支持 IPS 工作负载?
是的. 无风扇工业计算机可以支持多种 IPS 部署,因为它们可以减少灰尘摄入并消除一个机械故障点.
然而, IPS检查, 防火墙处理, VPN 加密会产生持续的 CPU 和热负载. 交通量, 外壳设计, 环境温度, 部署前应检查机柜气流.
7. 哪些硬件功能对于工业 IPS 平台很重要?
重要功能包括多个 LAN 端口, 足够的CPU性能, 可靠的记忆, SSD 或 NVMe 存储, 坚固的外壳, 无风扇设计, 工业电源输入, USB, 显示输出, 通用输入输出接口, 和扩展选项.
最终配置应与流量相匹配, 预防规则, VPN 工作负载, 日志保留, 及安装环境.
8. IPS 设备能否保护工业物联网系统?
是的. IPS 设备可以通过检查 IIoT 网关之间的流量来帮助保护工业 IoT 系统, 机器, 云平台, 和工厂网络.
他们可以执行政策, 限制不必要的通信, 并记录关键网络边界的异常流量模式.
9. IPS 设备是否可以替代防火墙?
不完全. 防火墙根据规则控制流量, 而 IPS 会检查流量是否存在可疑或不需要的行为,并可以主动阻止它.
在许多工业安全设备中, 防火墙和IPS功能协同工作,提供更强的网络保护.
10. 部署 IPS 设备之前应测试哪些内容?
部署前, 该平台应使用真实的网络拓扑进行测试, 交通量, 工业协议, 预防政策, 防火墙规则, VPN 工作负载, 记录行为, 和长时间运行的操作.
热稳定性, 故障转移行为, 恢复程序, 远程访问工作流程, 生产沟通也应该得到验证.
结论
ips设备是工业入侵防御的实用基础, 主动网络保护, 安全远程访问, 防火墙执行, 交通管制, 和网络分段.
通过将工业计算机或嵌入式计算机放置在关键的内联网络边界处, 制造商, 机器制造商, 系统集成商, 基础设施运营商可以保护 PLC 网络, 监控与数据采集系统, 机器网络, 工业物联网平台, 和更有效的远程维护连接.
应根据实际部署需求选择合适的IPS安全设备, 包括 LAN 端口数, 交通量, IPS 工作负载, 防火墙性能, VPN 隧道数, 存储需求, 安装方法, 电源输入, 热条件, 操作系统支持, 安全政策, 和生命周期规划.
CoreIPC通过专为实际工厂设计的工业计算平台支持IPS设备项目, 机器端, 和现场部署. 拥有正确的硬件基础, 行业运营商和安全解决方案提供商可以构建可靠的, 可扩展, 和生产就绪的入侵防御系统.
联系我们
寻找工业计算机, 嵌入式计算机, 或多 LAN 平台用于 IPS 设备部署?
联系 CoreIPC 讨论您的项目需求, 包括 LAN 端口数, 网络区域, 交通量, IPS 工作负载, 存储设计, 安装方法, 电源输入, 运行环境, 生命周期需求, 和 OEM/ODM 定制选项.