CoreIPC Industrial Computing-Lösungen

Sichere Kommunikations-Appliance: Sicheres Kommunikationsgerät für industrielle Netzwerkkonnektivität
Zusammenfassung
Eine sichere Kommunikations-Appliance bildet die industrielle Computergrundlage für die verschlüsselte Datenübertragung, Sicherer Fernzugriff, Site-to-Site-Konnektivität, Industrielle IoT-Kommunikation, Netzwerksegmentierung, und geschützte Kommunikation zwischen Maschinen, Feldgeräte, Benutzer, und übergeordnete Plattformen.
Moderne Industrieumgebungen sind zunehmend vernetzt. Fabriken, Lagerhäuser, Energiestandorte, Transportsysteme, abgelegene Einrichtungen, und intelligente Infrastrukturnetzwerke sind jetzt auf SPS angewiesen, Sensoren, Kameras, Industrie-PCs, eingebettete Computer, SCADA-Systeme, IIoT-Gateways, Cloud-Plattformen, und Remote-Engineering-Tools.
Diese Konnektivität verbessert die Sichtbarkeit und Effizienz, Es entstehen aber auch Sicherheitsrisiken.
Industrielle Systeme müssen möglicherweise Daten über verschiedene Netzwerke hinweg austauschen, abgelegene Standorte, Cloud-Plattformen, und Serviceteams. Wenn die Kommunikation nicht geschützt ist, sensible Betriebsdaten, Fernzugriffspfade, und Maschinennetzwerke können offengelegt werden.
Ein sicheres Kommunikationsgerät, das auf einem Industriecomputer oder einem eingebetteten Computer basiert, kann eine kontrollierte Hardwareplattform für sichere Tunnel bereitstellen, VPN-Konnektivität, verschlüsselte Datenübertragung, Firewall-Richtlinien, lokale Protokollierung, Zertifikatspeicherung, Zugangskontrolle, und zuverlässigen Feldeinsatz.
Im Vergleich zu Standard-Routern oder Bürokommunikationsgeräten, Industrielle Kommunikationsgeräte müssen in Schaltschränken zuverlässig funktionieren, Maschinen, abgelegene Einrichtungen, Verkehrsinfrastruktur, und raue Feldumgebungen.
In diesem Artikel wird erläutert, wie sichere Kommunikationsgeräte die industrielle Konnektivität unterstützen, welche Herausforderungen bei der Bereitstellung in realen Anwendungen auftreten, wie die Lösungsarchitektur funktioniert, und welche Hardwarefunktionen bei der Auswahl eines Industriecomputers oder eingebetteten Computers für den Einsatz sicherer Kommunikationsgeräte wichtig sind.
Sichere industrielle Fabrikkonnektivität
Branchenüberblick
Die industrielle Kommunikation wird zunehmend verteilt
Industrielle Netzwerke sind nicht mehr auf einen lokalen Kontrollraum beschränkt.
Maschinen, Controller, Sensoren, Gateways, Remote-Support-Tools, Cloud-Dashboards, und Unternehmensplattformen müssen jetzt über mehrere Standorte hinweg kommunizieren.
Zu den allgemeinen Kommunikationsbedürfnissen gehören::
- Datenübertragung von Maschine zu Plattform
- Industrielle Konnektivität von Standort zu Standort
- Fernwartungszugriff
- SCADA-Fernüberwachung
- Hochladen von industriellen IoT-Daten
- Sichere Cloud-Kommunikation
- Verbindung zwischen Fabrik und Rechenzentrum
- Fernüberwachung von Anlagen
- Energie- und Versorgungsdatenübertragung
- Kommunikation der Verkehrsinfrastruktur
- Service-Konnektivität für OEM-Geräte
Diese Kommunikationswege müssen geschützt werden, da sie häufig kritische Industrieanlagen mit externen Systemen verbinden.
Sichere Kommunikation erfordert mehr als nur einfaches Routing
Ein einfacher Router kann Datenverkehr zwischen Netzwerken übertragen.
Ein sicheres Kommunikationsgerät muss mehr leisten.
Abhängig von der Softwarekonfiguration, es kann unterstützen:
- Verschlüsselte Tunnel
- VPN-Konnektivität
- Firewall-Richtlinien
- Netzwerksegmentierung
- Geräteauthentifizierung
- Zertifikatsverwaltung
- Lokale Protokollierung
- Sicherer Fernzugriff
- Datenpufferung
- Linküberwachung
- Zugangskontrolle
- Durchsetzung von Kommunikationsrichtlinien
Dies ist wichtig, da in der industriellen Kommunikation häufig Betriebsdaten enthalten sind, Maschinenstatus, Alarm, Remote-Service-Sitzungen, und produktionsbezogene Informationen.
Industrielle Hardware ist die zuverlässige Grundlage
Sichere Kommunikationsgeräte können in Produktionsschränken eingesetzt werden, Maschinengehäuse, Umspannwerke, Kästen am Straßenrand, Lagerregale, Fernüberwachungsstationen, und Hauswirtschaftsräume.
Diese Standorte können Staub enthalten, Vibration, Temperaturschwankungen, instabile Macht, begrenzter Luftstrom, Kabelspannung, und eingeschränkter Wartungszugang.
Industriecomputer und eingebettete Computer bieten eine stärkere Plattform für diese Bedingungen.
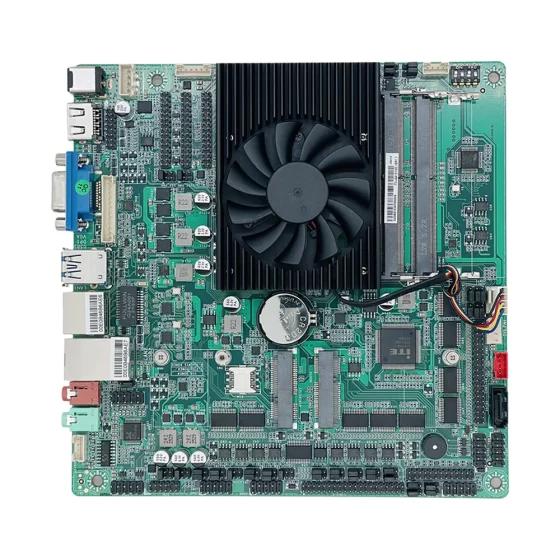
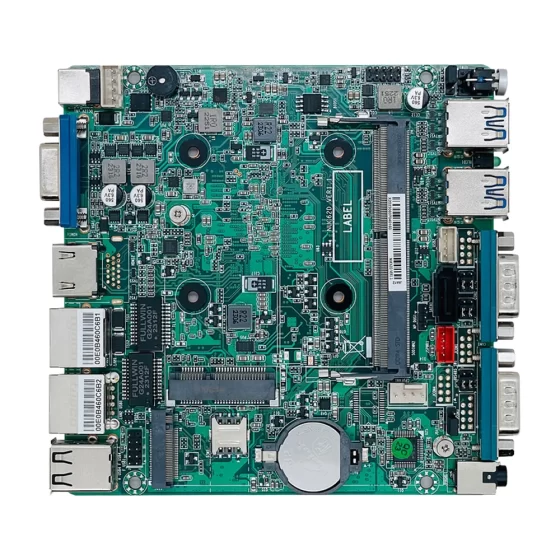
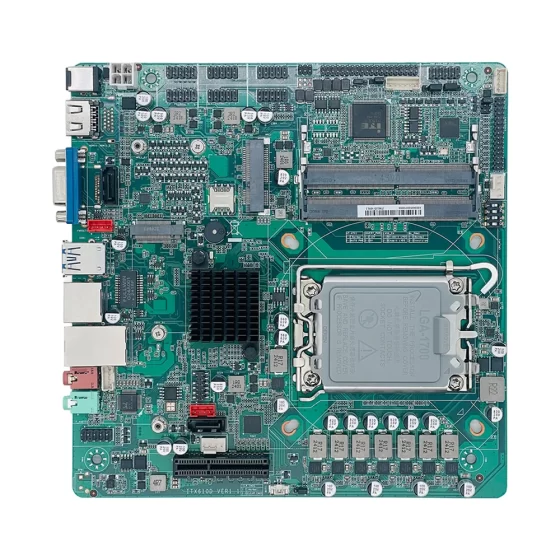
Sie unterstützen robuste Gehäuse, lüfterlose Betriebsmöglichkeiten, Multi-LAN-Vernetzung, lokaler Speicher, flexible I/O, Industriemontage, und lange Verfügbarkeit über den gesamten Lebenszyklus.

Herausforderungen bei der Bereitstellung sicherer Kommunikation
Wichtigste Herausforderungen
Schutz der Daten, die über Netzwerke übertragen werden
Industrielle Daten können zwischen Maschinen übertragen werden, Gateways, SCADA-Systeme, Cloud-Dashboards, Unternehmensplattformen, und Remote-Service-Teams.
Wenn diese Kommunikation nicht geschützt ist, Es können vertrauliche Informationen offengelegt werden.
Ein sicheres Kommunikationsgerät soll zum Schutz beitragen:
- Maschinendaten
- Sensoraufzeichnungen
- Alarmmeldungen
- Fernwartungssitzungen
- SCADA-Kommunikation
- Industrielle IoT-Daten
- Konfigurationsdateien
- Systemprotokolle
- Überwachungsaufzeichnungen
- Site-to-Site-Datenübertragung
Die Appliance sollte sichere Kommunikationspfade unterstützen und gleichzeitig unnötigen Zugriff blockieren.
Remote-Standorte zuverlässig verbinden
Viele Industrieanlagen sind über mehrere Standorte verteilt.
Ein Unternehmen kann Fabriken betreiben, Lagerhäuser, Pumpstationen, Energieanlagen, Verkehrsknotenpunkte, oder vom Kunden installierte Maschinen an verschiedenen Standorten.
Jeder Standort kann eine unterschiedliche Netzwerkqualität und unterschiedliche Wartungsbedingungen aufweisen.
Möglicherweise muss eine sichere Kommunikations-Appliance unterstützt werden:
- Primärer WAN-Uplink
- Backup-WAN-Verbindung
- Integration eines Mobilfunkrouters
- Site-to-Site-VPN
- Sichere Tunnelwiederherstellung
- Lokale Datenpufferung
- Link-Gesundheitsüberwachung
- Ferndiagnose
Zuverlässige Kommunikation ist wichtig, wenn Bediener auf Fernsicht angewiesen sind.
Trennung lokaler Netzwerkzonen
Industrielle Kommunikationsgeräte befinden sich häufig zwischen verschiedenen Netzwerken.
Möglicherweise müssen Maschinennetzwerke getrennt werden, Fabrik-IT-Netzwerke, Industrielle IoT-Netzwerke, Remote-Service-Netzwerke, und Managementnetzwerke.
Ein flaches Netzwerk erhöht das Risiko.
Eine sichere Kommunikations-Appliance muss möglicherweise getrennt werden:
- WAN-Uplink
- Fabrik-IT-Netzwerk
- SPS-Netzwerk
- Maschinennetzwerk
- SCADA-Netzwerk
- Kameranetzwerk
- Industrielles IoT-Netzwerk
- Fernwartungsnetzwerk
- Managementnetzwerk
Mehrere LAN-Ports und klare Richtlinien helfen dabei, kontrollierte Kommunikationspfade zu schaffen.
Unterstützung älterer und moderner Systeme
In industriellen Umgebungen sind häufig sowohl moderne als auch veraltete Geräte vorhanden.
Ein sicheres Kommunikationsgerät muss möglicherweise Ethernet-Geräte verbinden, serielle Geräte, Industrie-Gateways, Sensoren, lokale Computer, Remote-Plattformen, und Cloud-Dienste.
Einige Geräte unterstützen die Verschlüsselung oder Authentifizierung möglicherweise nicht direkt.
Die Appliance kann zum Schutz an der Netzwerkgrenze beitragen.
Es kann Kommunikationswege sichern, ohne dass jedes Altgerät sofort ausgetauscht werden muss.
Aufrechterhaltung des kontinuierlichen Betriebs
Kommunikationsgeräte können zu einer kritischen Infrastruktur werden.
Wenn das Gerät ausfällt, Fernüberwachung, Daten-Upload, Site-to-Site-Kommunikation, oder die Fernwartung stoppt.
Der industrielle Einsatz erfordert stabile Hardware.
Wichtige Zuverlässigkeitsfaktoren sind::
- Lüfterloses Design
- Robustes Gehäuse
- Zuverlässige Lagerung
- Industrieller Stromeingang
- Stabile thermische Leistung
- Sichere Montage
- Kabelorganisation
- Fernverwaltung
- Konfigurationssicherung
- Langer Lebenszyklus-Support
Das Gerät muss im Dauerbetrieb stabil bleiben.

Sichere Kommunikations-Appliance-Architektur
Architektur einer sicheren Kommunikations-Appliance-Lösung
Feldgeräteschicht
Die Feldgeräteschicht umfasst die lokalen Systeme, die Daten erzeugen oder empfangen.
Diese Schicht kann umfassen:
- SPS
- HMIs
- SCADA-Geräte
- Sensoren
- Energiezähler
- Industriekameras
- Roboter
- Maschinensteuerungen
- Eingebettete Controller
- IIoT-Gateways
- Lokale Server
- Remote-I/O-Module
Diese Geräte kommunizieren möglicherweise nicht alle direkt mit externen Plattformen.
Das sichere Kommunikationsgerät stellt den kontrollierten Verbindungspunkt bereit.
Secure Communications Appliance Layer
Die sichere Kommunikations-Appliance-Schicht ist der Kern der Bereitstellung.
Auf dieser Ebene, B. der Industriecomputer oder der eingebettete Computer:
- Richten Sie verschlüsselte Tunnel ein
- Route genehmigter Verkehr
- Wenden Sie Firewall-Regeln an
- Segmentieren Sie lokale Netzwerke
- Zertifikate aufbewahren
- Daten lokal puffern
- Kommunikationsereignisse protokollieren
- Unterstützen Sie den Fernzugriff
- Überwachen Sie den Uplink-Status
- Stellen Sie eine Verbindung zu Verwaltungsplattformen her
Diese Schicht schützt die Kommunikation zwischen lokalen Industrieanlagen und entfernten Systemen.
Sicherheitsrichtlinienschicht
Die Sicherheitsrichtlinienschicht definiert, welche Kommunikation erlaubt ist, eingeschränkt, verschlüsselt, protokolliert, oder blockiert.
Richtlinien können auf basieren:
- Netzwerkzone
- Gerätegruppe
- Benutzerrolle
- Standort der Website
- Anwendungstyp
- Zweck des Fernzugriffs
- Industrieprotokoll
- Zeitfenster
- Sicherheitsstufe
- Datentyp
Für industrielle Umgebungen, Richtlinien sollten sowohl mit IT-Sicherheitsteams als auch mit OT-Engineering-Teams entworfen werden.
Dies trägt dazu bei, Systeme zu schützen und gleichzeitig die erforderliche Produktionskommunikation aufrechtzuerhalten.
Remote- und Multi-Site-Kommunikationsschicht
Die Remote-Kommunikationsschicht verbindet Feldsysteme mit externen Benutzern und Plattformen.
Es kann Folgendes umfassen::
- Site-to-Site-VPN
- Fernzugriff für Techniker
- OEM-Servicetunnel
- Kommunikation von der Fabrik zur Cloud
- SCADA-Fernüberwachung
- Industrielle IoT-Datenübertragung
- Verbindung von der Filiale zur Zentrale
- Fernzugriff auf die Einrichtung
- Anschluss der Wartungsplattform
Diese Schicht ermöglicht verteilten Assets die Kommunikation über kontrollierte und sichere Kanäle.
Überwachungs- und Verwaltungsebene
Sichere Kommunikation erfordert Sichtbarkeit.
Die Appliance stellt möglicherweise lokale Dashboards bereit, Fernüberwachung, Protokolle, Linkstatus, Tunnelstatus, und Gerätegesundheitsdaten.
Zu den nützlichen Überwachungsinformationen können gehören::
- Tunnelstatus
- Zustand der WAN-Verbindung
- Fernzugriffsaufzeichnungen
- Blockierte Verkehrsprotokolle
- Datenübertragungsverlauf
- Zertifikatsstatus
- CPU- und Speicherauslastung
- Speicherstatus
- Gerätetemperatur
- Konfigurationsänderungen
Diese Informationen unterstützen die Fehlerbehebung, Prüfungsüberprüfung, und langfristige Kommunikationssicherheit.
Hauptmerkmale
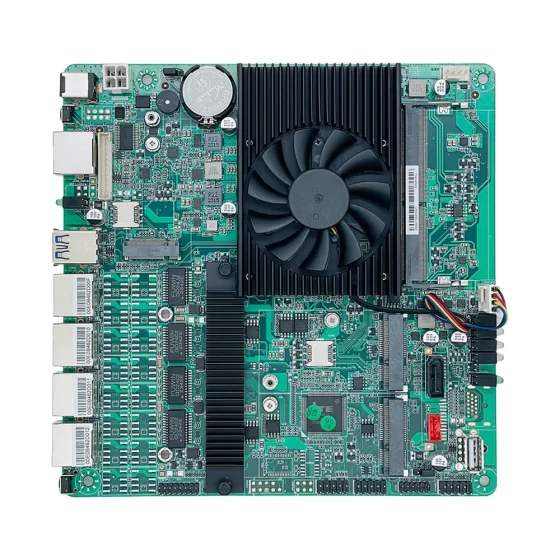
Multi-LAN-Netzwerksegmentierung
Für sichere Kommunikationsgeräte sind mehrere LAN-Ports wichtig.
Sie ermöglichen der Plattform, lokale Netzwerke zu trennen und kontrollierte Verkehrspfade zu definieren.
Nützliche Konfigurationen können sein::
- WAN-Uplink
- Backup-WAN-Uplink
- Fabrik-IT-LAN
- SPS-Netzwerk
- Maschinennetzwerk
- SCADA-Netzwerk
- Kameranetzwerk
- Industrielles IoT-Netzwerk
- Remote-Service-Netzwerk
Das Multi-LAN-Design verbessert die Sicherheit, Klarheit beim Routing, und Einsatzflexibilität.
Verschlüsselte Kommunikationsleistung
Ein sicheres Kommunikationsgerät kann verschlüsselte Tunnel verarbeiten, VPN-Verkehr, Routing-Regeln, Firewall-Richtlinien, und Datenübertragungs-Workloads.
Die Auswahl der Hardware sollte berücksichtigt werden:
- CPU-Leistung
- Speicherkapazität
- Anzahl der LAN-Ports
- Portgeschwindigkeit
- Anzahl der Tunnel
- Verschlüsselter Durchsatz
- Firewall-Auslastung
- Protokollierungsvolumen
- Speichergeschwindigkeit
- Betriebssystemunterstützung
Für größere Bereitstellungen an mehreren Standorten, Das System sollte mit realistischem Verkehr getestet werden.
VPN- und sichere Tunnelunterstützung
Eine Schlüsselfunktion ist die sichere Tunnelfähigkeit.
Das Gerät unterstützt ggf. eine Fernwartung, Site-to-Site-Kommunikation, Cloud-Verbindung, oder private industrielle Netzwerkverbindungen.
Das Tunneldesign sollte berücksichtigt werden:
- Anzahl der entfernten Standorte
- Benutzeranzahl
- Verschlüsselungsarbeitslast
- Authentifizierungsmethode
- Zertifikatsspeicher
- Failover-Verhalten
- Protokollierungsanforderungen
- Wiederherstellungsverfahren
Ein sicheres Tunneldesign trägt zum Schutz der Kommunikation zwischen verteilten Industriesystemen bei.
Zuverlässiger lokaler Speicher
Der lokale Speicher unterstützt Systemdateien, Zertifikate, Konfigurationssicherungen, Protokolle, Ereignisaufzeichnungen, Diagnosedateien, und Datenpuffer.
SSD- oder NVMe-Speicher werden häufig bevorzugt, da sie einen schnellen Zugriff und eine bessere Stoßfestigkeit als mechanische Laufwerke bieten.
Die Lagerungsplanung sollte berücksichtigt werden:
- Protokollaufbewahrung
- Zertifikatsspeicher
- Konfigurationssicherung
- Lokale Datenpufferung
- Systemwiederherstellung
- Aufzeichnungen zu Sicherheitsereignissen
- Schreiben Sie Ausdauer
- Backup-Workflow
Zuverlässige Speicherung verbessert die Kontinuität und Überprüfbarkeit der Kommunikation.
Datenpufferung und Store-and-Forward
Bei einigen Remote-Standorten kann es zu einer instabilen Netzwerkverbindung kommen.
Ein sicheres Kommunikationsgerät kann Daten lokal zwischenspeichern und bei Wiederherstellung der Verbindung weiterleiten.
Dies ist nützlich für:
- Fernüberwachungsstandorte
- Energieanlagen
- Verkehrsinfrastruktur
- Industrielle IoT-Systeme
- Umweltüberwachung
- SCADA-Datenerfassung
- Berichterstattung über den Maschinenstatus
Die Store-and-Forward-Funktion trägt dazu bei, Datenverluste bei vorübergehenden Netzwerkunterbrechungen zu reduzieren.
Robustes und lüfterloses Design
Lüfterlose Industriecomputer eignen sich für Kommunikationsgeräte, die in staubigen Schränken und abgelegenen Umgebungen eingesetzt werden.
Sie reduzieren die Staubaufnahme und beseitigen eine häufige mechanische Fehlerquelle.
Robuste Gehäuse schützen vor Vibrationen, zunehmender Stress, Kabelbelastung, und Dauerbetrieb.
Aufgrund der Verschlüsselung sollte das thermische Design dennoch sorgfältig geprüft werden, Routenführung, und die Protokollierung kann zu einer dauerhaften Arbeitsbelastung führen.
Flexible industrielle I/O
Sichere Kommunikationsplattformen müssen möglicherweise mehr als nur Ethernet-Geräte verbinden.
Zu den nützlichen E/A-Optionen können gehören:
- LAN
- USB
- RS232
- RS485
- GPIO
- Digitaler Eingang
- Digitaler Ausgang
- HDMI
- DisplayPort
- M.2
- PCIe
- SATA oder NVMe
Serielle Anschlüsse können ältere Industriegeräte unterstützen. GPIO kann Alarmsignale unterstützen. Erweiterungsoptionen können Funkmodule unterstützen, zusätzliche LAN-Ports, oder Speichergeräte.
Lange Lebensdauer und Wartbarkeit
Sichere Kommunikationsgeräte können viele Jahre lang im Einsatz bleiben.
Konsistente Hardware hilft bei der Pflege von Software-Images, Sicherheitskonfigurationen, Treiberkompatibilität, Ersatzteilplanung, und Validierung.
Industrielle Computerplattformen mit Lebenszyklusplanung helfen Systemintegratoren und -betreibern, stabile Kommunikationsgeräte über mehrere Standorte und Gerätegenerationen hinweg bereitzustellen.

Sicherer industrieller Kommunikationsbetrieb
Bereitstellungsszenarien
Remote-Maschinenkommunikation
Maschinenbauer können sichere Kommunikationsgeräte verwenden, um Geräte an Kundenstandorten mit Remote-Serviceplattformen zu verbinden.
Die Appliance kann sichere Tunnel aufbauen, Zugriff kontrollieren, Protokolle speichern, und unterstützen die Diagnose.
Dies hilft OEMs bei der Bereitstellung von Diensten und reduziert gleichzeitig die weitreichende Netzwerkbelastung.
Factory-to-Cloud-Kommunikation
Fabriken müssen möglicherweise ausgewählte Daten an Cloud-Dashboards oder industrielle IoT-Plattformen senden.
Ein sicheres Kommunikationsgerät kann die Kommunikation verschlüsseln, Daten filtern, Segmentieren Sie Maschinennetzwerke, und Datenübertragungsereignisse protokollieren.
Dies unterstützt eine sicherere vernetzte Fertigung.
Industrielle Standort-zu-Standort-Konnektivität
Industriebetreiber mit mehreren Standorten benötigen möglicherweise eine sichere Kommunikation zwischen Fabriken, Lagerhäuser, abgelegene Einrichtungen, und Rechenzentren.
Die Appliance kann Site-to-Site-VPN-Tunnel unterstützen, Verkehrspolitik, und lokale Überwachung.
Dies verbessert die Konnektivität über verteilte Vorgänge hinweg.
SCADA-Fernkommunikation
SCADA-Systeme verbinden häufig Kontrollräume, Remote-Geräte, Feldausrüstung, und Überwachungszentren.
Eine sichere Kommunikations-Appliance kann die Remote-SCADA-Kommunikation schützen und kontrollierte Zugriffspfade bereitstellen.
Dies ist nützlich für die Energie, Wasser, Transport, und Anlageninfrastruktur.
Industrielle IoT-Datenübertragung
Industrielle IoT-Systeme sind auf eine zuverlässige Datenübertragung zwischen Maschinen angewiesen, Sensoren, Gateways, und Plattformen.
Ein sicheres Kommunikationsgerät kann den verschlüsselten Daten-Upload unterstützen, lokale Pufferung, Gateway-Schutz, und Netzwerksegmentierung.
Dies verbessert die Zuverlässigkeit und Sicherheit der IIoT-Kommunikation.
Lager- und Logistikkonnektivität
Lager können Automatisierungssysteme umfassen, Barcode-Stationen, Kameras, Förderer, Industriecomputer, und WMS-Plattformen.
Eine sichere Kommunikations-Appliance kann lokale Systeme mit Unternehmens- oder Cloud-Plattformen verbinden und gleichzeitig die lokale Netzwerktrennung aufrechterhalten.
Dies unterstützt sichere Logistikabläufe.
Kommunikation zur Verkehrsinfrastruktur
Transportsysteme können straßenseitige Ausrüstung umfassen, Verkehrsleiter, Parksysteme, Stationen, und Überwachungszentren.
Eine sichere Kommunikations-Appliance kann eine geschützte Kommunikation zwischen verteilten Infrastrukturknoten und zentralen Verwaltungsplattformen unterstützen.
Entwicklung sicherer OEM-Kommunikationsgeräte
Systemintegratoren und Gerätebauer können mithilfe von Industriecomputern oder eingebetteten Platinen maßgeschneiderte sichere Kommunikationsgeräte bauen.
Die Plattform kann sichere Tunnel unterstützen, Multi-LAN-Vernetzung, Routenführung, lokaler Speicher, Protokollierung, Fernverwaltung, und robusten Einsatz.
Geschäftsvorteile
Geschützter industrieller Datentransfer
Eine sichere Kommunikations-Appliance trägt zum Schutz der zwischen Maschinen übertragenen Daten bei, Websites, Benutzer, und Plattformen.
Verschlüsselte Kommunikation, Zugriffsrichtlinien, und Protokollierung reduzieren das Risiko einer unkontrollierten Datenoffenlegung.
Dies ist wichtig für vernetzte Fabriken und verteilte Infrastruktur.
Sicherere Fernwartung
Remote-Service kann Ausfallzeiten und Supportkosten reduzieren.
Eine sichere Kommunikations-Appliance hilft bei der Steuerung des Fernzugriffs über genehmigte Tunnel, Zugriffsrichtlinien, und Protokolle.
Autorisierte Techniker können sich mit den erforderlichen Systemen verbinden, ohne das gesamte Industrienetzwerk preiszugeben.
Bessere Netzwerksegmentierung
Multi-LAN-Appliances helfen bei der Trennung der Fabrik-IT, OT, Maschine, Kamera, IIoT, Fernwartung, und Managementnetzwerke.
Dies reduziert unnötige Belastungen und verbessert die Netzwerkklarheit.
Die Segmentierung ist besonders wichtig, wenn Kommunikationspfade lokale Systeme mit externen Plattformen verbinden.
Verbesserte Kommunikationszuverlässigkeit
Lokale Pufferung, Linküberwachung, und robuste Hardware tragen dazu bei, die Kommunikation stabil zu halten.
Remote-Standorte können bei vorübergehenden Netzwerkunterbrechungen weiterhin Daten sammeln und Datensätze später weiterleiten.
Dies verbessert die Betriebskontinuität für verteilte Industriesysteme.
Stärkere Überprüfbarkeit
Sichere Kommunikationsgeräte können Zugriffsdatensätze speichern, Tunnelprotokolle, blockierte Verkehrsereignisse, Konfigurationsänderungen, und Systemgesundheitsaufzeichnungen.
Diese Protokolle unterstützen die Fehlerbehebung, Prüfungsüberprüfung, Sicherheitsuntersuchung, und langfristige Wartung.
Eine zuverlässige lokale Speicherung verbessert die Rückverfolgbarkeit.
Skalierbare sichere Konnektivität
Eine standardisierte sichere Kommunikations-Appliance-Plattform erleichtert die Bereitstellung auf vielen Computern, Einrichtungen, Zweige, und abgelegene Standorte.
Konsistente Hardware vereinfacht Software-Images, Sicherheitsvorlagen, Ersatzteilplanung, Fernwartung, und Lebenszyklusmanagement.
Dies unterstützt skalierbare industrielle Konnektivitätsprogramme.
Warum CoreIPC
CoreIPC bietet industrielle Computerplattformen für Netzwerksicherheit, Industrielles IoT, Fernüberwachung, intelligenter Transport, Energiemanagement, und eingebettete Systemintegration. Für sichere Kommunikationsanwendungsanwendungen, CoreIPC konzentriert sich auf zuverlässige industrielle Computerhardware, Embedded-Computer-Lösungen, Multi-LAN-Konfigurationen, flexible I/O, kompaktes Systemdesign, lüfterlose Bereitstellungsoptionen, lokale Speicherfähigkeit, und OEM/ODM-Anpassungsunterstützung. CoreIPC hilft Systemintegratoren, Gerätebauer, und Industriebetreiber wählen Computerplattformen aus, die den tatsächlichen Einsatzanforderungen entsprechen, einschließlich Anzahl der LAN-Ports, Tunnelauslastung, Verschlüsselungsleistung, Netzwerksegmentierung, Speicherbedarf, Montagemethoden, Leistungsaufnahme, thermische Bedingungen, und Lebenszyklusplanung.
Häufig gestellte Fragen
1. Was ist ein sicheres Kommunikationsgerät??
Ein sicheres Kommunikationsgerät ist eine Hardwareplattform, die zum Schutz der Kommunikation zwischen lokalen Industriegeräten verwendet wird, Remote-Benutzer, Websites, Cloud-Plattformen, und Unternehmenssysteme.
Es unterstützt möglicherweise verschlüsselte Tunnel, VPN, Firewall-Richtlinien, Zugangskontrolle, Protokollierung, lokale Datenpufferung, Netzwerksegmentierung, und sichere Fernwartung.
2. Warum einen Industriecomputer als sicheres Kommunikationsgerät verwenden??
Ein Industriecomputer bietet robuste Hardware und flexible Konnektivität für den Einsatz in Fabriken und vor Ort.
Es kann mehrere LAN-Ports unterstützen, zuverlässige Lagerung, lüfterloser Betrieb, Industriemontage, stabile strom eingang, und lange Verfügbarkeit über den gesamten Lebenszyklus. Aufgrund dieser Eigenschaften eignet es sich für Kommunikationsgeräte, die in Schränken installiert sind, Maschinen, abgelegene Einrichtungen, und Infrastrukturstandorte.
3. Wie wird ein eingebetteter Computer als sichere Kommunikationsplattform genutzt??
Ein eingebetteter Computer kann als kompaktes, sicheres Kommunikations-Gateway innerhalb eines Maschinengehäuses fungieren, Schaltschrank, abgelegene Anlage, oder OEM-Gerät.
Es kann VPN ausführen, Routenführung, Protokollierung, Tunnelmanagement, Datenpufferung, und Netzwerksegmentierungssoftware bei kompakter Stellfläche.
4. Was ist der Unterschied zwischen einem sicheren Kommunikationsgerät und einem Router??
Ein Router leitet hauptsächlich den Datenverkehr zwischen Netzwerken weiter.
Eine sichere Kommunikations-Appliance fügt Schutzfunktionen wie Verschlüsselung hinzu, VPN, Firewall-Richtlinien, Zugangskontrolle, Protokollierung, Zertifikatspeicherung, Datenpufferung, und kontrollierter Fernzugriff. Dadurch eignet es sich besser für vernetzte Industriesysteme.
5. Warum sind mehrere LAN-Ports für sichere Kommunikationsgeräte wichtig??
Mehrere LAN-Ports ermöglichen der Appliance die Trennung verschiedener Netzwerkzonen.
Ein Port kann eine Verbindung zum WAN herstellen, ein weiterer zur Fabrik-IT, ein anderer zu SPS-Netzwerken, ein anderer zu Maschinennetzwerken, und eine andere zu Fernwartung oder industriellen IoT-Systemen. Dies unterstützt eine kontrollierte Kommunikation und eine stärkere Segmentierung.
6. Können lüfterlose Industriecomputer sichere Kommunikations-Workloads unterstützen??
Ja. Lüfterlose Industriecomputer können viele sichere Kommunikationsanwendungen unterstützen, da sie die Staubaufnahme reduzieren und eine mechanische Fehlerquelle beseitigen.
Jedoch, verschlüsselte Tunnel, VPN-Verkehr, Routenführung, Protokollierung, und lokale Pufferung kann zu einer dauerhaften Arbeitsbelastung führen. CPU-Leistung, Gehäusedesign, Umgebungstemperatur, und der Luftstrom im Schrank sollten vor dem Einsatz überprüft werden.
7. Welche Hardwarefunktionen sind für sichere Kommunikationsgeräte wichtig??
Zu den wichtigen Features gehören mehrere LAN-Ports, ausreichende CPU-Leistung, zuverlässiges Gedächtnis, SSD- oder NVMe-Speicher, robustes Gehäuse, lüfterloses Design, industrieller Stromeingang, USB, serielle Schnittstellen, GPIO, Ausgabe anzeigen, und Erweiterungsmöglichkeiten.
Die endgültige Konfiguration sollte mit der Tunnelanzahl übereinstimmen, Verkehrsaufkommen, Speicherbedarf, Netzwerkzonen, und Installationsumgebung.
8. Können sichere Kommunikationsgeräte das industrielle IoT unterstützen??
Ja. Sichere Kommunikationsgeräte können das industrielle IoT unterstützen, indem sie die Datenübertragung zwischen Maschinen schützen, Sensoren, Gateways, Cloud-Plattformen, und Überwachungssysteme.
Sie können auch Daten puffern, Segmentierung lokaler Netzwerke, und steuern externe Kommunikationspfade.
9. Kann eine sichere Kommunikations-Appliance die Fernwartung unterstützen??
Ja. Es kann die Fernwartung über VPN oder sichere Tunnel unterstützen, Zugriffskontrollrichtlinien, Sitzungsprotokollierung, und Netzwerksegmentierung.
Dies ermöglicht es autorisierten Ingenieuren, sich mit den erforderlichen Systemen zu verbinden und gleichzeitig die unnötige Gefährdung anderer Industrieanlagen zu begrenzen.
10. Was sollte vor der Bereitstellung getestet werden??
Vor der Bereitstellung, Das System sollte mit einer realen Netzwerktopologie getestet werden, Tunnelanzahl, VPN-Arbeitslast, Verkehrsaufkommen, Firewall-Richtlinien, Datenpufferungsverhalten, Protokollierungsaufwand, und langlebigen Betrieb.
Thermische Stabilität, Linkwiederherstellung, Konfigurationssicherung, Remote-Zugriffs-Workflow, und Produktionskommunikation sollten ebenfalls validiert werden.
Abschluss
Eine sichere Kommunikations-Appliance ist eine praktische Grundlage für die verschlüsselte industrielle Datenübertragung, Sicherer Fernzugriff, Site-to-Site-Konnektivität, Industrielle IoT-Kommunikation, Netzwerksegmentierung, und geschützte Kommunikation über verteilte Systeme hinweg.
Durch die Platzierung eines Industriecomputers oder eingebetteten Computers an wichtigen Kommunikationsgrenzen, Hersteller, Maschinenbauer, Systemintegratoren, und Infrastrukturbetreiber können SPSen anbinden, Sensoren, Maschinen, SCADA-Systeme, Cloud-Plattformen, abgelegene Einrichtungen, und Serviceteams über kontrollierte und sichere Wege.
Das richtige sichere Kommunikationsgerät sollte entsprechend den tatsächlichen Bereitstellungsanforderungen ausgewählt werden, einschließlich Anzahl der LAN-Ports, Tunnelauslastung, verschlüsselter Durchsatz, Verkehrsaufkommen, Speicherbedarf, Anforderungen an die Datenpufferung, Montagemethode, Leistungsaufnahme, thermische Bedingungen, Betriebssystemunterstützung, Sicherheitspolitik, und Lebenszyklusplanung.
CoreIPC unterstützt sichere Kommunikationsgeräteprojekte mit industriellen Computerplattformen, die für die praktische Fabrik konzipiert sind, maschinenseitig, Zweig, und Feldeinsatz. Mit der richtigen Hardware-Grundlage, Industriebetreiber und Anlagenbauer können zuverlässig bauen, skalierbar, und sichere Kommunikationssysteme.
Kontaktieren Sie uns
Auf der Suche nach einem Industriecomputer, eingebetteter Computer, oder Multi-LAN-Plattform für den sicheren Einsatz von Kommunikationsgeräten?
Kontaktieren Sie CoreIPC, um Ihre Projektanforderungen zu besprechen, einschließlich Anzahl der LAN-Ports, sichere Tunnelauslastung, Verschlüsselungsleistung, Netzwerksegmentierung, Speicherkonfiguration, Montagemethode, Leistungsaufnahme, Betriebsumgebung, Lebenszyklusanforderungen, und OEM/ODM-Anpassungsoptionen.