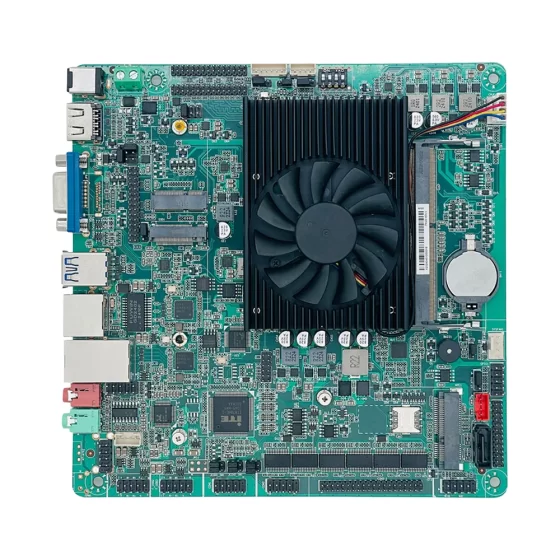
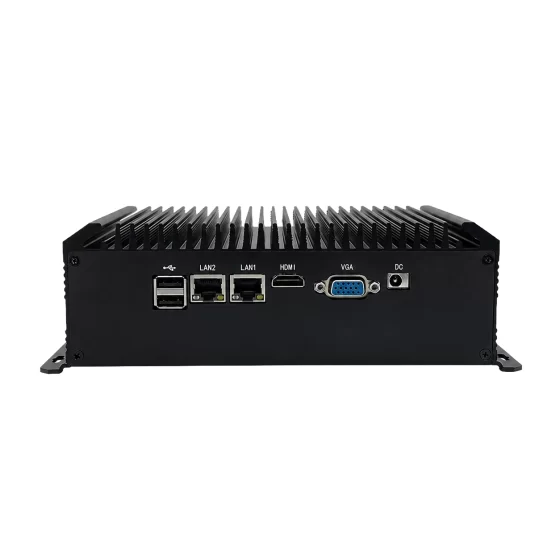
CoreIPC Industrial Computing-Lösungen

Multi-Gig-Sicherheitsgerät: Multi-Gig-Firewall für industrielle Hochgeschwindigkeitsnetzwerke
Zusammenfassung
Eine Multi-Gig-Firewall bildet die industrielle Computergrundlage für Hochgeschwindigkeits-Netzwerksicherheit, Inspektion des Multi-Gigabit-Verkehrs, VPN-Konnektivität, sicheres Routing, Netzwerksegmentierung, Einbruchschutz, und zuverlässigen Edge-Schutz in modernen Industrie- und Unternehmensumgebungen.
Da industrielle Netzwerke immer vernetzter werden, Das Datenvolumen nimmt weiter zu. Fabriken, Lagerhäuser, Energiesysteme, Transportnetze, Intelligente Gebäude, und abgelegene Einrichtungen sind jetzt auf Kameras angewiesen, SPS, SCADA-Systeme, Industrielle IoT-Gateways, Edge-KI-Plattformen, eingebettete Computer, Server, und mit der Cloud verbundene Anwendungen.
Diese Systeme erfordern häufig einen höheren Netzwerkdurchsatz, als herkömmliche 1-GbE-Sicherheitsgeräte bieten können.
Eine auf einem Industriecomputer oder einem eingebetteten Computer aufgebaute Multi-Gig-Sicherheits-Appliance kann 2,5 GbE unterstützen, 5Tragen, oder schnellere Netzwerkschnittstellen, abhängig vom Systemdesign. Es kann größere Datenströme verarbeiten und gleichzeitig Firewall-Regeln anwenden, VPN-Tunnel, Netzwerksegmentierung, Routing-Richtlinien, Protokollierung, und Sicherheitsüberwachung.
Im Vergleich zu Consumer-Routern oder Firewall-Boxen in Büroqualität, Industrielle Multi-Gig-Sicherheitsgeräte müssen einen langfristig stabilen Betrieb in Schränken unterstützen, Produktionsumgebungen, entfernte Infrastrukturstandorte, Transportsysteme, und Edge-Computing-Bereitstellungen.
In diesem Artikel wird erläutert, wie Multi-Gig-Firewall-Plattformen die moderne industrielle Netzwerksicherheit unterstützen, welche Herausforderungen bei der Bereitstellung in Umgebungen mit hohem Durchsatz auftreten, wie die Lösungsarchitektur funktioniert, und welche Hardwarefunktionen bei der Auswahl eines Industriecomputers oder eingebetteten Computers für den Einsatz von Sicherheitsgeräten mit mehreren Gigabyte wichtig sind.
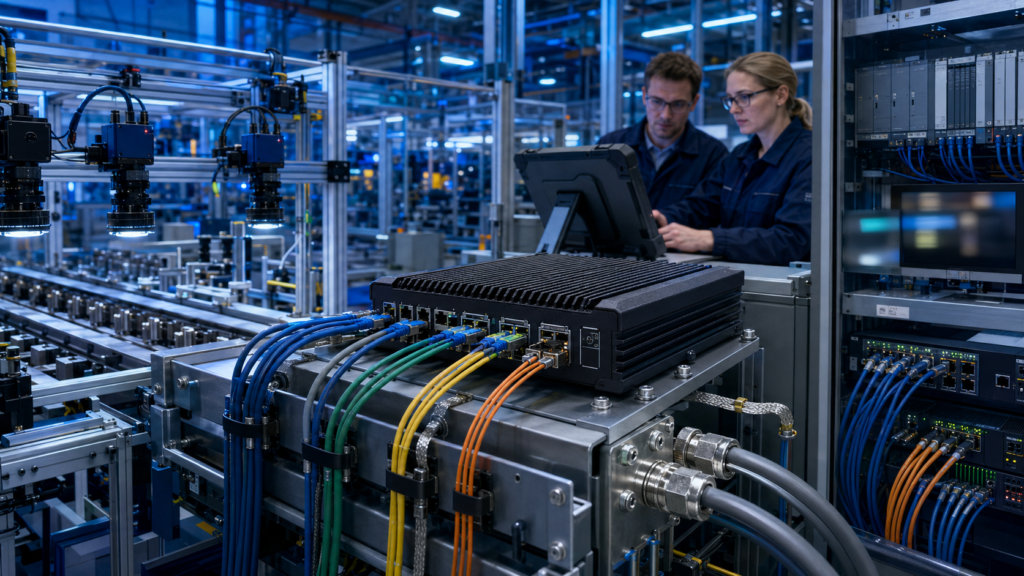
Hochgeschwindigkeitsschutz für industrielle Netzwerke
Branchenüberblick
Industrielle Netzwerke gehen über das Basis-Gigabit hinaus
Viele industrielle Netzwerke wurden ursprünglich auf Basis von Gigabit-Ethernet konzipiert.
Für herkömmliche Steuerungssysteme reichte das aus, einfache Überwachung, und kleine Datenerfassungs-Workloads.
Heute, Der Industrieverkehr wächst rasant.
Zu den gängigen Quellen mit hoher Bandbreite gehören::
- Bildverarbeitungskameras
- KI-Inspektionssysteme
- Industrielle Videoüberwachung
- Edge-KI-Computer
- SCADA-Server
- Industrielle IoT-Gateways
- Datenerfassungssysteme
- Fernwartungsplattformen
- Lokale Speicherserver
- Intelligente Transportknoten
- Lagerautomatisierungssysteme
Da der Verkehr zunimmt, Das Sicherheitsgateway muss mithalten.
Eine Firewall, die zum Engpass wird, kann die Produktionsdaten verlangsamen, Verzögerungsüberwachung, Unterbrechen Sie den Remote-Dienst, oder den Wert angeschlossener Systeme verringern.
Multi-Gig-Firewalls unterstützen High-Speed-Edge-Sicherheit
Eine Multi-Gig-Firewall ist für einen höheren Netzwerkdurchsatz ausgelegt als herkömmliche Firewall-Appliances mit niedriger Geschwindigkeit.
Es kann schnellere Verbindungen zwischen Netzwerkzonen unterstützen und gleichzeitig Sicherheitsrichtlinien anwenden.
In industriellen Umgebungen, Dies ist nützlich, wenn große Datenströme zwischen ihnen übertragen werden:
- Kameranetzwerke und KI-Server
- Maschinennetzwerke und lokale Datenplattformen
- Industrielle IoT-Gateways und Cloud-Systeme
- Fabrik-IT- und OT-Netzwerke
- Remote-Standorte und zentrale Systeme
- SCADA-Netzwerke und Überwachungsplattformen
- Edge-Server und Unternehmensanwendungen
Das Ziel ist nicht nur eine schnellere Vernetzung.
Das Ziel ist sicher, segmentiert, und zuverlässige Hochgeschwindigkeitskommunikation.
Industrielle Hardware erweitert die Einsatzflexibilität
Hochgeschwindigkeits-Sicherheitsgeräte werden häufig in Rechenzentren oder Unternehmensnetzwerkräumen eingesetzt.
Industrielle Umgebungen stellen unterschiedliche Anforderungen.
Ein Multi-Gig-Sicherheitsgerät kann in einem Fabrikschrank installiert werden, maschinenseitige Einhausung, Lagernetzwerkregal, Schrank am Straßenrand, Hauswirtschaftsraum, Transporteinrichtung, oder Fernüberwachungsstation.
Diese Umgebungen können Staub enthalten, Vibration, Hitze, begrenzter Luftstrom, instabile Macht, Kabelspannung, und langen Dauerbetrieb.
Industriecomputer und eingebettete Computer bieten eine stärkere Hardwareplattform für diese Bedingungen.
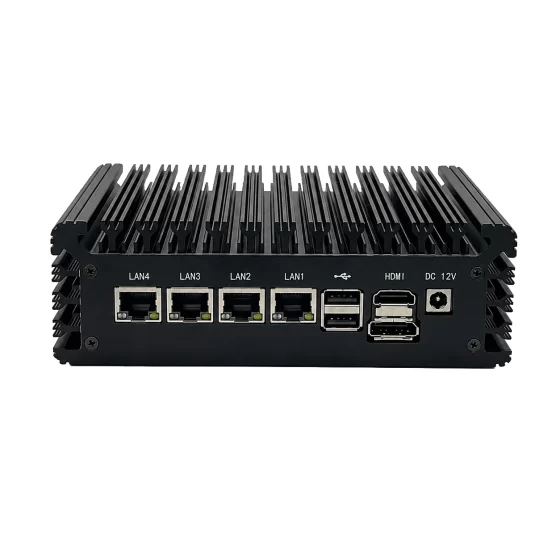
Sie unterstützen ein robustes Design, Multi-LAN-Konfigurationen, lüfterlose Optionen, zuverlässige Lagerung, Industriemontage, und lange Verfügbarkeit über den gesamten Lebenszyklus.

Herausforderungen bei der Bereitstellung von Sicherheitslösungen für mehrere Gigabyte
Wichtigste Herausforderungen
Sicherheitsengpässe vermeiden
Eine zentrale Herausforderung besteht darin, die Sicherheit aufrechtzuerhalten, ohne das Netzwerk zu verlangsamen.
Hochgeschwindigkeits-Industriesysteme können große Datenmengen erzeugen.
Wenn die Firewall-Hardware den Datenverkehr nicht schnell genug verarbeiten kann, Es kann zu einem Engpass zwischen wichtigen Systemen kommen.
Dies kann Auswirkungen haben:
- Bildübertragung durch maschinelles Sehen
- KI-Inspektionsdatenfluss
- Videoüberwachungsstreams
- SCADA-Datenaustausch
- Industrielle IoT-Uploads
- Lagerautomatisierungsverkehr
- Fernzugriffssitzungen
- Lokaler Backup- und Speicherverkehr
Die Größe der Appliance muss für das reale Verkehrsaufkommen und die realen Sicherheits-Workloads ausgelegt sein.
Verarbeitung mehrerer Sicherheitsfunktionen
Eine Multi-Gig-Sicherheits-Appliance muss möglicherweise mehrere Funktionen gleichzeitig ausführen.
Dazu können gehören:
- Durchsetzung von Firewall-Regeln
- Routenführung
- NAT
- VPN-Verschlüsselung
- IDS- oder IPS-Verarbeitung
- Verkehrsüberwachung
- Netzwerksegmentierung
- Zugriffsprotokollierung
- WAN-Failover
- Fernverwaltung
Jede Funktion erhöht die Arbeitsbelastung.
Die Plattform muss genügend CPU bereitstellen, Erinnerung, Leistung der Netzwerkschnittstelle, und Speichergeschwindigkeit, um diese Aufgaben zuverlässig zu bewältigen.
Unterstützung mehrerer Netzwerkzonen
Hochgeschwindigkeits-Industrienetzwerke sind selten einfach.
Eine Bereitstellung erfordert möglicherweise eine Trennung der Fabrik-IT, OT, Kameranetzwerke, Maschinennetzwerke, Industrielle IoT-Systeme, Fernwartungszugriff, und Verwaltungsverkehr.
Eine Multi-Gig-Firewall muss diese Struktur unterstützen.
Mehrere LAN-Ports sind wichtig, weil sie zur Trennung beitragen:
- WAN-Uplink
- Hochgeschwindigkeits-LAN
- Kameranetzwerk
- KI-Inspektionsnetzwerk
- SPS-Netzwerk
- Maschinennetzwerk
- Industrielles IoT-Netzwerk
- Fernzugriffsnetzwerk
- Managementnetzwerk
Eine klare Segmentierung verbessert die Sicherheit und Netzwerkorganisation.
Balance zwischen Leistung und thermischem Design
Die Verarbeitung von Multi-Gig-Datenverkehr kann zu einer dauerhaften Hardwarelast führen.
Firewall-Regeln, VPN-Verschlüsselung, IPS-Inspektion, Protokollierung, und eine Hochgeschwindigkeitsführung kann die Wärmeabgabe steigern.
Dies ist besonders wichtig für lüfterlose Industriecomputer, die in Schränken oder kompakten Gehäusen eingesetzt werden.
Das thermische Design sollte berücksichtigt werden:
- Prozessorauslastung
- Anzahl der High-Speed-Ports
- Gehäusedesign
- Umgebungstemperatur
- Luftzirkulation im Schrank
- Dauerhafte Verkehrsbelastung
- Lagertemperatur
- Montagemethode
Leistung und Zuverlässigkeit müssen gemeinsam bewertet werden.
Aufrechterhaltung der industriellen Zuverlässigkeit
Eine Sicherheits-Appliance kann zu einer kritischen Netzwerkinfrastruktur werden.
Wenn es fehlschlägt, Die Kommunikation zwischen Netzwerken kann unterbrochen werden.
Für Hochgeschwindigkeits-Industrienetzwerke, Ausfallzeiten können die Überwachung beeinträchtigen, Inspektion, Fernwartung, oder Datenerfassung.
Zuverlässiger Einsatz erfordert:
- Robustes Gehäuse
- Stabile Leistungsaufnahme
- Zuverlässige Lagerung
- Komponenten mit langem Lebenszyklus
- Sichere Montage
- Kabelorganisation
- Lokaler Wiederherstellungszugriff
- Konfigurationssicherung
- Fernüberwachung
- Wartungsplanung
Industrietaugliche Hardware trägt dazu bei, das Risiko von Feldausfällen zu reduzieren.

Multi-Gig-Sicherheits-Appliance-Architektur
Multi-Gig-Firewall-Lösungsarchitektur
Industrielle Hochgeschwindigkeitsnetzwerkschicht
Die industrielle Hochgeschwindigkeitsnetzwerkschicht umfasst Systeme, die große Datenmengen erzeugen oder verbrauchen.
Diese Schicht kann umfassen:
- Bildverarbeitungskameras
- KI-Inspektionscomputer
- Industrieserver
- SPS
- SCADA-Systeme
- Industrielle IoT-Gateways
- Videoüberwachungssysteme
- Lagerautomatisierungsgeräte
- Edge-Speichersysteme
- Fernwartungsplattformen
Diese Systeme können je nach Funktion in verschiedene Zonen unterteilt werden, Risiko, und Bandbreitenanforderungen.
Die Multi-Gig-Firewall kontrolliert den Verkehr zwischen Zonen.
Multi-Gig-Sicherheits-Appliance-Layer
Die Sicherheits-Appliance-Schicht ist die zentrale Hardwareplattform.
Auf dieser Ebene, B. der Industriecomputer oder der eingebettete Computer:
- Hochgeschwindigkeitsverkehr leiten
- Wenden Sie Firewall-Regeln an
- Netzwerkzonen segmentieren
- VPN-Tunnel verwalten
- Überprüfen Sie den ausgewählten Verkehr
- Protokolle speichern
- Unterstützt WAN-Failover
- Überwachen Sie den Linkzustand
- Steuern Sie den Fernzugriff
- Senden Sie Sicherheitsereignisse an Überwachungssysteme
Diese Ebene bietet sowohl Leistung als auch Sicherheitsdurchsetzung.
Sicherheitsrichtlinienschicht
Die Sicherheitsrichtlinienebene definiert, welcher Datenverkehr zulässig ist, blockiert, geroutet, inspiziert, oder protokolliert.
Richtlinien können auf basieren:
- Quellnetzwerk
- Zielnetzwerk
- Gerätegruppe
- Benutzerrolle
- Anwendungstyp
- Industrieprotokoll
- Kamera- oder KI-Arbeitsbelastung
- Standort der Website
- Anforderung für Fernzugriff
- Sicherheitsrisikostufe
Für industrielle Umgebungen, Bei der Richtliniengestaltung sollten sowohl IT-Sicherheits- als auch OT-Engineering-Teams einbezogen werden.
Dies trägt dazu bei, das Netzwerk zu schützen, ohne die Produktionskommunikation zu unterbrechen.
VPN und Remote Access Layer
Multi-Gig-Sicherheitsgeräte unterstützen möglicherweise auch sicheren Fernzugriff.
Diese Schicht kann umfassen:
- Remote-Techniker-VPN
- Site-to-Site-VPN
- Factory-to-Cloud-Tunnel
- Verbindung zu einer entfernten Einrichtung
- OEM-Servicetunnel
- Sicherer Wartungszugang
- Zentralisierter Verwaltungsverkehr
Die Appliance muss ausreichend verschlüsselten Durchsatz für die erwartete Tunnelarbeitslast unterstützen.
Die VPN-Leistung sollte mit realistischen Verkehrs- und Benutzeranforderungen getestet werden.
Überwachungs- und Verwaltungsebene
Hochgeschwindigkeits-Sicherheitsplattformen brauchen Transparenz.
Das Gerät kann Folgendes bereitstellen:
- Firewall-Protokolle
- VPN-Tunnelstatus
- Verkehrsstatistik
- WAN-Verbindungsstatus
- Blockierte Verkehrsaufzeichnungen
- IDS- oder IPS-Warnungen
- CPU- und Speicherauslastung
- Speicherstatus
- Gerätetemperatur
- Verlauf des Fernzugriffs
Diese Informationen unterstützen die Fehlerbehebung, Prüfungsüberprüfung, Leistungsoptimierung, und Sicherheitsuntersuchung.
Hauptmerkmale
Multi-Gig-Netzwerkschnittstellen
Das entscheidende Merkmal einer Multi-Gig-Sicherheits-Appliance ist die Hochgeschwindigkeits-Netzwerkkonnektivität.
Abhängig vom Plattformdesign, Das System unterstützt möglicherweise 2,5 GbE, 5Tragen, 10Tragen, oder LAN-Konfigurationen mit gemischter Geschwindigkeit.
Dies ist nützlich für Anwendungen mit hoher Bandbreite, z:
- Maschinelles Sehen
- Videoanalyse
- Edge-KI
- Lokale Industrieserver
- SCADA-Datenkonzentration
- Lagerautomatisierung
- Hochgeschwindigkeits-Industrie-IoT
- Aggregation des Multi-Site-Verkehrs
Die Schnittstellenkonfiguration sollte dem tatsächlichen Netzwerkdesign entsprechen.
Multi-LAN-Netzwerksegmentierung
Mehrere LAN-Ports ermöglichen der Appliance, den Datenverkehr zwischen verschiedenen Netzwerken zu trennen.
Nützliche Konfigurationen können sein::
- WAN-Uplink
- Backup-WAN-Uplink
- Fabrik-IT-Netzwerk
- SPS-Netzwerk
- Maschinennetzwerk
- Kameranetzwerk
- Industrielles IoT-Netzwerk
- KI-Computernetzwerk
- Fernwartungsnetzwerk
Dies unterstützt eine stärkere Segmentierung und präzisere Firewall-Richtlinien.
Firewall- und VPN-Leistung
Eine Multi-Gig-Firewall muss den Datenverkehr unter Dauerlast zuverlässig verarbeiten.
Die Auswahl der Hardware sollte berücksichtigt werden:
- CPU-Leistung
- Speicherkapazität
- Geschwindigkeit des Netzwerkports
- Anzahl der Ports
- Komplexität der Firewall-Regeln
- Anzahl der VPN-Tunnel
- Verschlüsselter Durchsatz
- IDS- oder IPS-Workload
- Protokollierungsvolumen
- Betriebssystemunterstützung
Für anspruchsvolle Einsätze, Eine Leistungsvalidierung mit echtem Datenverkehr ist wichtig.
Zuverlässiger lokaler Speicher
Der lokale Speicher unterstützt Betriebssystemdateien, Protokolle, Zertifikate, Konfigurationssicherungen, Aufzeichnungen über Sicherheitsereignisse, und Diagnosedaten.
SSD- oder NVMe-Speicher werden häufig bevorzugt, da sie einen schnellen Zugriff und eine bessere Stoßfestigkeit als mechanische Laufwerke bieten.
Die Lagerungsplanung sollte berücksichtigt werden:
- Protokollaufbewahrung
- Speicherung von VPN-Zertifikaten
- Konfigurationssicherung
- Sicherheitsaufzeichnungen
- Systemwiederherstellung
- Schreiben Sie Ausdauer
- Diagnosedateien
- Backup-Workflow
Zuverlässiger Speicher verbessert die Prüfbarkeit und langfristige Wartung.
Robustes und lüfterloses Design
Lüfterlose Industriecomputer eignen sich für Sicherheitsgeräte, die in Schränken eingesetzt werden, staubige Umgebungen, und abgelegene Standorte.
Sie reduzieren die Staubaufnahme und beseitigen eine mechanische Fehlerquelle.
Jedoch, Arbeitslasten mit mehreren Gigs können zu erheblicher anhaltender Hitze führen.
Das thermische Design muss sorgfältig geprüft werden.
Für Sicherheitsanwendungen mit hohem Durchsatz, Gehäusedesign, Prozessorauswahl, Luftstrom, Montagemethode, und Umgebungstemperatur sollten gemeinsam ausgewertet werden.
Flexible industrielle I/O
Eine Multi-Gig-Sicherheits-Appliance benötigt möglicherweise mehr als Ethernet.
Zu den nützlichen E/A-Optionen können gehören:
- LAN
- USB
- RS232
- RS485
- GPIO
- Digitaler Eingang
- Digitaler Ausgang
- HDMI
- DisplayPort
- M.2
- PCIe
- SATA oder NVMe
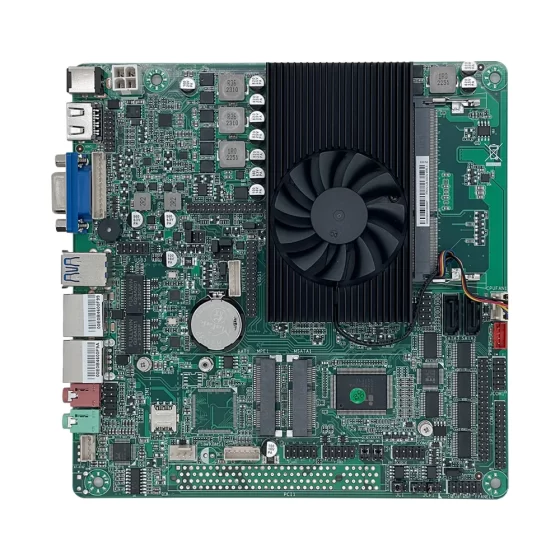
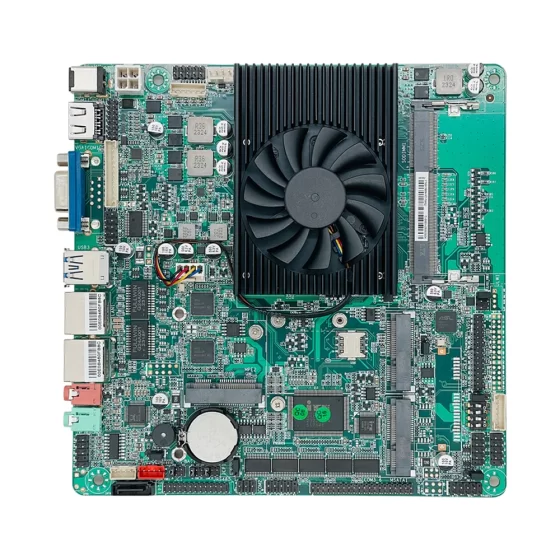
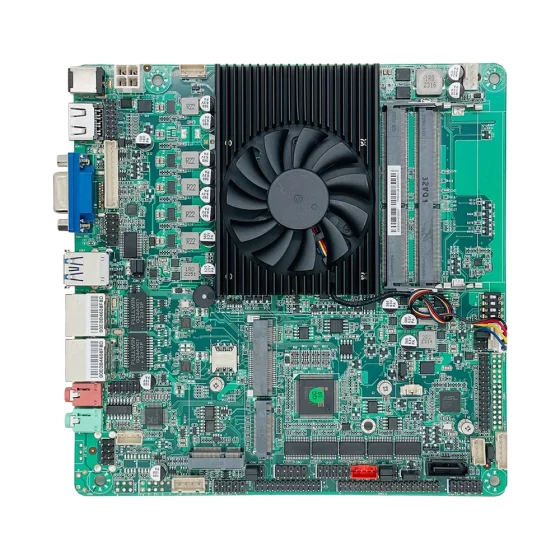
Durch die PCIe- oder M.2-Erweiterung können zusätzliche LAN-Module unterstützt werden, Funkmodule, Lagerung, oder Hardwareanpassung.
GPIO unterstützt möglicherweise die Alarmausgabe. USB- und Display-Ausgabe können lokale Dienste unterstützen.
Lange Lebensdauer und Wartbarkeit
Industrielle Sicherheitsgeräte können viele Jahre lang im Einsatz bleiben.
Konsistente Hardware hilft bei der Pflege von Software-Images, Sicherheitskonfigurationen, Treiberkompatibilität, Ersatzteilplanung, und Validierung.
Industrielle Computerplattformen mit Lebenszyklusplanung helfen Systemintegratoren und -betreibern bei der Bereitstellung von Multi-Gig-Firewall-Systemen über mehrere Standorte und Gerätegenerationen hinweg.

Betrieb von industriellen Multi-Gig-Netzwerken
Bereitstellungsszenarien
Hochgeschwindigkeits-Fabrik-Firewall
Fabriken mit Produktionssystemen mit hoher Bandbreite können eine Multi-Gig-Firewall zwischen IT- und OT-Netzwerken verwenden.
Die Appliance kann den Datenverkehr zwischen Unternehmenssystemen steuern, Produktionsnetzwerke, lokale Server, und industrielle IoT-Plattformen.
Dadurch wird eine sichere Kommunikation unterstützt, ohne den Durchsatz unnötig einzuschränken.
Netzwerksicherheit für maschinelles Sehen
Bildverarbeitungssysteme können umfangreiche Bild- und Videodaten erzeugen.
Eine Multi-Gig-Sicherheits-Appliance kann Kameranetzwerke trennen, KI-Inspektionscomputer, Speichersysteme, und Fabriknetzwerke.
Dies trägt dazu bei, den Sichtverkehr zu schützen und gleichzeitig eine Hochgeschwindigkeits-Datenübertragung aufrechtzuerhalten.
Edge AI-Sicherheitsgateway
Edge-KI-Systeme verarbeiten häufig Kamerastreams, Sensordaten, und lokale Inferenz-Workloads.
Eine Multi-Gig-Firewall kann die Kommunikation zwischen KI-Computern schützen, Kameras, Industrieserver, und Cloud-Plattformen.
Dies ist nützlich für die intelligente Fertigung, Logistik, und Transportanwendungen.
Industrielles IoT-Verkehrsgateway
Industrielle IoT-Systeme können große Mengen an Maschinen- und Sensordaten sammeln.
Eine Multi-Gig-Sicherheits-Appliance kann die Kommunikation zwischen IIoT-Gateways sichern, Fabriknetzwerke, Cloud-Dashboards, und zentrale Plattformen.
Dies unterstützt eine sicherere Hochgeschwindigkeits-Datenaggregation.
Sicherheit von Lager- und Logistiknetzwerken
In Lagerhäusern können Kameras eingesetzt werden, Barcode-Systeme, Förderer, Sortierlinien, Industriecomputer, und WMS-Plattformen.
Eine Multi-Gig-Firewall kann dabei helfen, diese Systeme zu segmentieren und größere Datenverkehrslasten aus Automatisierungs- und Überwachungsnetzwerken zu bewältigen.
Intelligente Transportsicherheit
Transportsysteme können Straßenkameras umfassen, Verkehrsleiter, Parksysteme, Bahnhofsnetze, und Überwachungszentren.
Multi-Gig-Sicherheits-Appliances können Video- und Datenübertragung mit hoher Bandbreite unterstützen und gleichzeitig Netzwerksicherheitsrichtlinien durchsetzen.
Enterprise Edge Firewall
Unternehmen können Multi-Gig-Firewall-Plattformen an Zweigstellen oder Unternehmens-Edge-Standorten nutzen.
Das Gerät unterstützt Hochgeschwindigkeits-Internet-Uplinks, VPN-Tunnel, Verkehrsfilterung, und Segmentierung zwischen Geschäfts- und Betriebsnetzwerken.
OEM-Multi-Gig-Sicherheitsgerät
Anbieter von Sicherheitslösungen können mithilfe von Industriecomputern oder eingebetteten Platinen maßgeschneiderte Multi-Gig-Firewall-Produkte erstellen.
Die Hardwareplattform kann Hochgeschwindigkeits-LAN-Schnittstellen unterstützen, Firewall-Software, VPN, Routenführung, Protokollierung, Fernverwaltung, und robuste Bereitstellung im Appliance-Stil.
Geschäftsvorteile
Höhere Durchsatzsicherheit
Eine Multi-Gig-Firewall hilft, Hochgeschwindigkeitsnetzwerke zu schützen, ohne unnötige Engpässe zu verursachen.
Dies ist wichtig für Kamerasysteme, KI-Inspektion, lokale Server, Hochgeschwindigkeits-IIoT, und verteilte Industrienetzwerke.
Die Sicherheit kann mit modernen Datenanforderungen skaliert werden.
Stärkere Netzwerksegmentierung
Multi-LAN-Sicherheitsgeräte helfen bei der Trennung der Fabrik-IT, OT, Maschine, Kamera, KI, IIoT, Fernzugriff, und Managementnetzwerke.
Die Segmentierung reduziert unnötige Belastungen und verbessert die Netzwerkklarheit.
Dies unterstützt eine sicherere industrielle digitale Transformation.
Bessere Unterstützung für Video- und KI-Workloads
Maschinelles Sehen, Videoüberwachung, und Edge-KI-Systeme können starken Datenverkehr erzeugen.
Eine Multi-Gig-Sicherheits-Appliance unterstützt diese Arbeitslasten und setzt gleichzeitig Firewall-Richtlinien und kontrollierte Kommunikationspfade durch.
Dadurch können Industriebetreiber die Sicherheit verbessern, ohne datenintensive Anwendungen einzuschränken.
Sichere Remote- und Standortkonnektivität
Die Appliance kann VPN-Tunnel unterstützen, Fernwartungszugriff, Site-to-Site-Kommunikation, und Cloud-Konnektivität.
Dies trägt dazu bei, verteilte Systeme sicher zu verbinden.
Mit der richtigen Politikgestaltung, Remote-Benutzer können auf erforderliche Systeme zugreifen, ohne das gesamte Netzwerk preiszugeben.
Zuverlässiger industrieller Einsatz
Industriecomputer bieten robuste Hardware für Sicherheitsgeräte, die außerhalb sauberer Büroumgebungen eingesetzt werden.
Lüfterlose Designoptionen, stabile Lagerung, Industriemontage, und der lange Lebenszyklus-Support tragen dazu bei, das Wartungsrisiko zu reduzieren.
Das ist wichtig für Fabriken, Lagerhäuser, Transportsysteme, Energiestandorte, und abgelegene Einrichtungen.
Entwicklung skalierbarer Sicherheits-Appliances
Eine standardisierte Multi-Gig-Firewall-Plattform erleichtert die Bereitstellung von Hochgeschwindigkeitssicherheit über mehrere Produktionslinien hinweg, Einrichtungen, Zweige, und OEM-Systeme.
Konsistente Hardware vereinfacht Software-Images, Konfigurationsvorlagen, Validierung, Ersatzteilplanung, und Lebenszyklusmanagement.
Dies unterstützt einen skalierbaren Schutz von Industrie- und Unternehmensnetzwerken.
Warum CoreIPC
CoreIPC bietet industrielle Computerplattformen für Netzwerksicherheit, Industrielles IoT, maschinelles Sehen, Kanten-KI, intelligenter Transport, und eingebettete Systemintegration. Für Multi-Gig-Firewall-Anwendungen, CoreIPC konzentriert sich auf zuverlässige industrielle Computerhardware, Embedded-Computer-Lösungen, Multi-LAN-Konfigurationen, flexible I/O, kompaktes Systemdesign, lüfterlose Bereitstellungsoptionen, lokale Speicherfähigkeit, und OEM/ODM-Anpassungsunterstützung. CoreIPC hilft Systemintegratoren, Anbieter von Cybersicherheitslösungen, Maschinenbauer, und Industriebetreiber wählen Computerplattformen aus, die den tatsächlichen Einsatzanforderungen entsprechen, einschließlich LAN-Port-Geschwindigkeit, Anzahl der Ports, Firewall-Auslastung, VPN-Leistung, Anforderungen an die Verkehrskontrolle, Speicherdesign, Leistungsaufnahme, thermische Bedingungen, und Lebenszyklusplanung.
Häufig gestellte Fragen
1. Was ist eine Multi-Gig-Firewall??
Eine Multi-Gig-Firewall ist eine Sicherheits-Appliance, die für Netzwerkgeschwindigkeiten ausgelegt ist, die über das grundlegende Gigabit-Ethernet hinausgehen.
Es unterstützt möglicherweise 2,5 GbE, 5Tragen, 10Tragen, oder Mixed-Speed-Schnittstellen je nach Hardwarekonfiguration. In industriellen Umgebungen, Es kann Hochgeschwindigkeitskameranetzwerke schützen, KI-Systeme, IIoT-Gateways, Werksserver, und segmentierte Produktionsnetzwerke.
2. Warum einen Industriecomputer für eine Multi-Gig-Firewall verwenden??
Ein Industriecomputer bietet robuste Hardware und flexible Netzwerkerweiterung für die schnelle Bereitstellung von Sicherheit.
Es kann mehrere LAN-Ports unterstützen, zuverlässige Lagerung, lüfterlose oder robuste Gehäuseoptionen, Industriemontage, stabile strom eingang, und lange Verfügbarkeit über den gesamten Lebenszyklus. Diese Merkmale sind für Fabriken wichtig, Lagerhäuser, Transportstandorte, und abgelegene Einrichtungen.
3. Wie wird ein eingebetteter Computer als Multi-Gig-Sicherheitsgerät verwendet??
Ein eingebetteter Computer kann als kompaktes Multi-Gig-Sicherheitsgerät für Edge-Standorte fungieren, Schränke, Maschinen, oder OEM-Produkte.
Es kann Firewall-Software ausführen, VPN-Dienste, Routenführung, Protokollierung, Netzwerksegmentierung, und Fernverwaltungsfunktionen bei gleichzeitiger Unterstützung von Hochgeschwindigkeits-Netzwerkschnittstellen.
4. Welche Anwendungen benötigen Multi-Gig-Firewall-Hardware??
Zu den Anwendungen gehören Bildverarbeitungsnetzwerke, Edge-KI-Systeme, Hochgeschwindigkeits-Industrie-IoT-Gateways, Videoüberwachungssysteme, Lagerautomatisierung, Verkehrsinfrastruktur, Fabrik-IT/OT-Segmentierung, und Enterprise-Edge-Sicherheit.
Jedes System mit hohem Datenverkehrsvolumen und hohen Sicherheitsanforderungen kann von Multi-Gig-Firewall-Hardware profitieren.
5. Warum sind mehrere LAN-Ports für Multi-Gig-Firewalls wichtig??
Mehrere LAN-Ports ermöglichen der Appliance die Trennung verschiedener Netzwerke.
Ein Port kann eine Verbindung zum WAN herstellen, ein weiterer zur Fabrik-IT, ein weiterer zu Kameranetzwerken, ein weiterer zu KI-Computersystemen, und eine andere zu SPS- oder Maschinennetzwerken. Dies unterstützt die Segmentierung und eine stärkere Durchsetzung von Firewall-Richtlinien.
6. Können lüfterlose Industriecomputer Multi-Gig-Firewall-Workloads unterstützen??
Ja, Das thermische Design muss jedoch sorgfältig geprüft werden.
Lüfterlose Industriecomputer reduzieren die Staubaufnahme und das Risiko mechanischer Ausfälle, Aber Firewall-Workloads mit mehreren Gigabyte können anhaltende Hitze erzeugen. Prozessorauslastung, Anzahl der Ports, Gehäusedesign, Umgebungstemperatur, Luftzirkulation im Schrank, und Montagemethode sollten vor der Bereitstellung validiert werden.
7. Welche Hardwarefunktionen sind für Multi-Gig-Sicherheitsgeräte wichtig??
Zu den wichtigen Features gehören Multi-Gig-LAN-Ports, ausreichende CPU-Leistung, zuverlässiges Gedächtnis, SSD- oder NVMe-Speicher, robustes Gehäuse, lüfterlose Designoptionen, industrieller Stromeingang, USB, Ausgabe anzeigen, GPIO, M.2, PCIe, und Erweiterungsunterstützung.
Die endgültige Konfiguration sollte dem Durchsatz entsprechen, Firewall-Auslastung, VPN-Anforderungen, Protokollierung, und Installationsumgebung.
8. Kann eine Multi-Gig-Firewall VPN unterstützen??
Ja. Eine Multi-Gig-Firewall kann VPN-Tunnel für Remote-Benutzer unterstützen, Site-to-Site-Verbindungen, Cloud-Zugriff, und Fernwartung.
Jedoch, Die VPN-Verschlüsselung kann je nach CPU-Leistung und Softwarekonfiguration den Durchsatz verringern. Der echte verschlüsselte Durchsatz sollte vor der Bereitstellung getestet werden.
9. Ist eine Multi-Gig-Firewall, die für die maschinelle Bildverarbeitung nützlich ist?
Ja. Bildverarbeitungssysteme erzeugen häufig Bild- oder Videodaten mit hoher Bandbreite.
Eine Multi-Gig-Firewall kann bei der Segmentierung von Kameranetzwerken helfen, KI-Inspektionscomputer, Speichersysteme, und Fabriknetzwerke und unterstützt gleichzeitig eine schnellere Datenübertragung.
10. Was sollte vor der Bereitstellung getestet werden??
Vor der Bereitstellung, Die Plattform sollte mit realem Verkehrsaufkommen getestet werden, Portgeschwindigkeit, Firewall-Regeln, VPN-Arbeitslast, Netzwerksegmentierung, Protokollierungsverhalten, Speicherauslastung, und langlebigen Betrieb.
Thermische Stabilität, Paketverlust, Failover-Verhalten, Konfigurationssicherung, Fernverwaltung, und Produktionskommunikation sollten ebenfalls validiert werden.
Abschluss
Eine Multi-Gig-Firewall ist eine praktische Grundlage für die Sicherheit industrieller Hochgeschwindigkeitsnetzwerke, Multi-Gig-Verkehrsinspektion, sicheres Routing, VPN-Konnektivität, Netzwerksegmentierung, und zuverlässigen Kantenschutz.
Durch die Platzierung eines Industriecomputers oder eingebetteten Computers an wichtigen Netzwerkgrenzen, Hersteller, Systemintegratoren, und Anbieter von Cybersicherheitslösungen können Bildverarbeitungssysteme mit hoher Bandbreite schützen, Edge-KI-Plattformen, Industrielle IoT-Gateways, SCADA-Systeme, Fabriknetzwerke, abgelegene Standorte, und Unternehmens-Edge-Umgebungen.
Die richtige Multi-Gig-Sicherheits-Appliance sollte entsprechend den tatsächlichen Bereitstellungsanforderungen ausgewählt werden, einschließlich Portgeschwindigkeit, Anzahl der LAN-Ports, Verkehrsaufkommen, Firewall-Auslastung, VPN-Durchsatz, IDS- oder IPS-Anforderungen, Speicherdesign, Montagemethode, Leistungsaufnahme, thermische Bedingungen, Betriebssystemunterstützung, und Lebenszyklusplanung.
CoreIPC unterstützt Multi-Gig-Firewall-Projekte mit industriellen Computerplattformen, die für praktische Fabriken konzipiert sind, maschinenseitig, Zweig, und Feldeinsatz. Mit der richtigen Hardware-Grundlage, Industriebetreiber und Anbieter von Sicherheitslösungen können zuverlässig bauen, skalierbar, und Sicherheitsgeräte mit hohem Durchsatz.
Kontaktieren Sie uns
Auf der Suche nach einem Industriecomputer, eingebetteter Computer, oder Multi-LAN-Plattform für den Multi-Gig-Firewall-Einsatz?
Kontaktieren Sie CoreIPC, um Ihre Projektanforderungen zu besprechen, einschließlich LAN-Port-Geschwindigkeit, Anzahl der Ports, Firewall-Auslastung, VPN-Leistung, Anforderungen an die Verkehrskontrolle, Speicherkonfiguration, Montagemethode, Leistungsaufnahme, Betriebsumgebung, Lebenszyklusanforderungen, und OEM/ODM-Anpassungsoptionen.