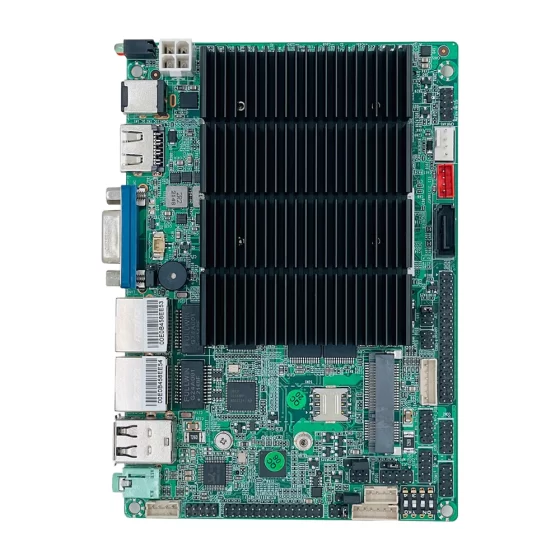
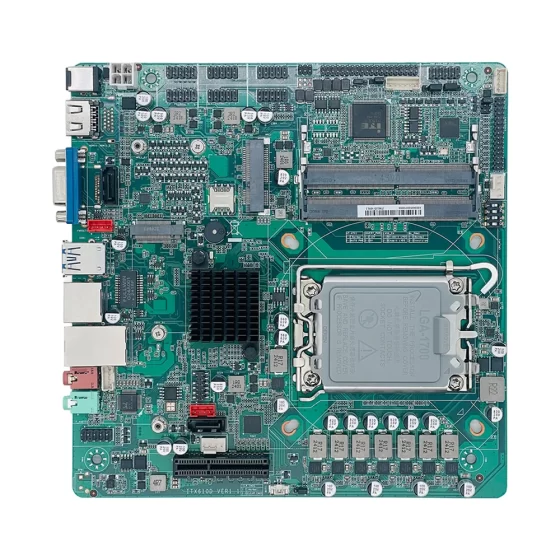
حلول الحوسبة الصناعية CoreIPC

حل بوابة الأمن السيبراني: بوابة الأمن السيبراني لحماية الشبكات الصناعية
ملخص تنفيذي
توفر بوابة الأمن السيبراني أساس الحوسبة الصناعية للوصول الآمن إلى الشبكة, إنفاذ جدار الحماية, اتصال VPN, كشف التسلل, منع التسلل, تجزئة الشبكة, حماية الصيانة عن بعد, وأمن إنترنت الأشياء الصناعي.
ترتبط البيئات الصناعية الحديثة بشكل متزايد. المصانع, مواقع الطاقة, أنظمة النقل, المستودعات, المرافق النائية, وتعتمد شبكات البنية التحتية الذكية الآن على الشركات المحدودة العامة, أنظمة سكادا, أجهزة الكمبيوتر الصناعية, أجهزة الكمبيوتر المدمجة, أجهزة الاستشعار, الكاميرات, الروبوتات, بوابات إنترنت الأشياء الصناعية, المنصات السحابية, وأدوات الهندسة عن بعد.
يعمل هذا الاتصال على تحسين الرؤية والكفاءة التشغيلية, ولكنه يزيد أيضًا من مخاطر الأمن السيبراني.
يمكن لبوابة الأمن السيبراني المبنية على جهاز كمبيوتر صناعي أو جهاز كمبيوتر مضمن أن تعمل كحدود آمنة بين الأجهزة, الأجهزة الميدانية, أنظمة المصنع, المستخدمين عن بعد, المنصات السحابية, وشبكات المؤسسات. يمكنه التحكم في حركة المرور, حماية الوصول, مراقبة الأحداث, شبكات القطاع, ودعم النقل الآمن للبيانات.
على عكس أجهزة التوجيه الأساسية أو بوابات المستهلك, يجب أن تعمل بوابات الأمن السيبراني الصناعي بشكل موثوق في بيئات النشر الحقيقية. ويمكن تركيبها داخل خزائن التحكم, مرفقات الآلة, رفوف شبكة المستودعات, خزائن النقل, مرافق الطاقة, غرف المرافق, ومواقع البنية التحتية النائية.
تشرح هذه المقالة كيف تدعم أنظمة بوابة الأمن السيبراني حماية الشبكات الصناعية, ما هي التحديات التي تظهر في التطبيقات الحقيقية, كيف تعمل بنية الحل, وما هي ميزات الأجهزة المهمة عند اختيار كمبيوتر صناعي أو كمبيوتر مضمن لنشر بوابة الأمن السيبراني.
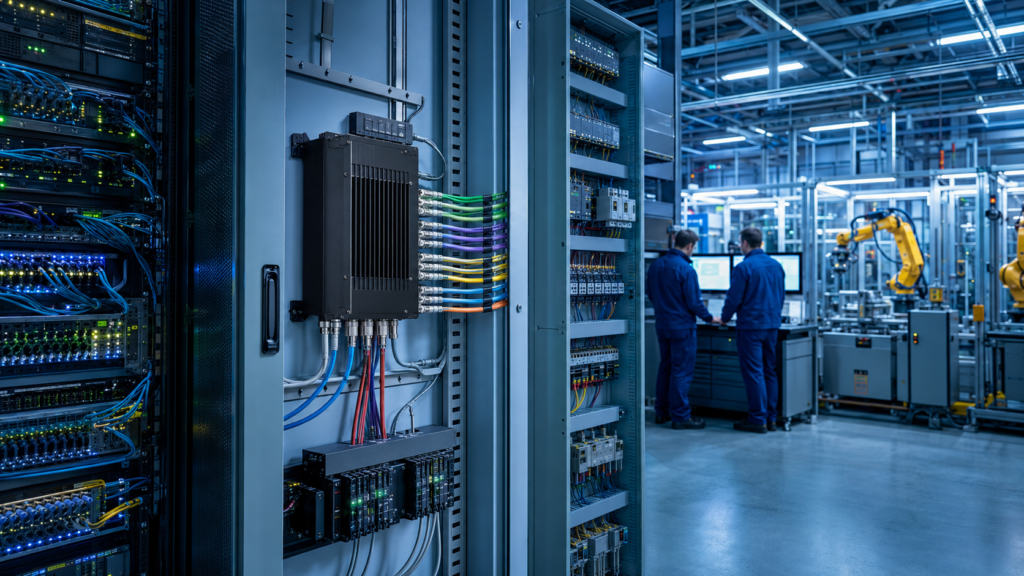
حماية بوابة الأمن السيبراني الصناعي
نظرة عامة على الصناعة
أصبحت الشبكات الصناعية أكثر ترابطاً
كانت الشبكات الصناعية معزولة في الغالب.
اليوم, ترتبط المصانع وأنظمة البنية التحتية ببرامج المؤسسة, منصات الخدمة عن بعد, تطبيقات إنترنت الأشياء الصناعية, لوحات المعلومات السحابية, مراكز البيانات, وعمليات متعددة المواقع.
وهذا يخلق قيمة جديدة, ولكنه يخلق أيضًا تعرضًا جديدًا.
قد تشمل الأنظمة الصناعية المتصلة:
- الشركات المحدودة العامة
- واجهات التفاعل البشري
- خوادم SCADA
- أجهزة الكمبيوتر الصناعية
- وحدات التحكم المدمجة
- وحدات تحكم الآلة
- الروبوتات
- الكاميرات
- أجهزة الاستشعار
- عدادات الطاقة
- بوابات إنترنت الأشياء الصناعية
- أدوات الصيانة عن بعد
تساعد بوابة الأمن السيبراني على حماية هذه الأنظمة من خلال التحكم في كيفية انتقال حركة المرور بين الشبكات المحلية, المستخدمين عن بعد, ومنصات عالية المستوى.
تجمع بوابات الأمن السيبراني بين الاتصال والحماية
بوابة الأمن السيبراني ليست مجرد بوابة بيانات.
وهي أيضًا نقطة إنفاذ أمنية.
اعتمادا على تكوين البرنامج, قد يدعم:
- قواعد جدار الحماية
- أنفاق VPN
- تأمين الوصول عن بعد
- تجزئة الشبكة
- كشف التسلل
- منع التسلل
- مراقبة حركة المرور
- التحكم في الوصول
- التسجيل المحلي
- التحكم في الاتصال السحابي
- أمن إنترنت الأشياء الصناعية
- الإدارة عن بعد
في البيئات الصناعية, ويجب تنفيذ هذه الوظائف بعناية.
يجب أن تحمي البوابة الشبكة دون تعطيل اتصالات الإنتاج.
الأجهزة الصناعية هي أساس النشر
غالبًا ما يتم نشر منصات بوابة الأمن السيبراني بالقرب من المعدات الصناعية.
قد يعملون في الخزانات, العبوات الجانبية للآلة, أنظمة جانب الطريق, المحطات الفرعية, مواقع المرافق عن بعد, المستودعات, أو مناطق الإنتاج.
قد تحتوي هذه المواقع على الغبار, اهتزاز, حرارة, قوة غير مستقرة, تدفق هواء محدود, ومحدودية الوصول إلى الصيانة.
توفر أجهزة الكمبيوتر الصناعية وأجهزة الكمبيوتر المدمجة أساسًا أقوى للأجهزة من الأجهزة المكتبية القياسية.
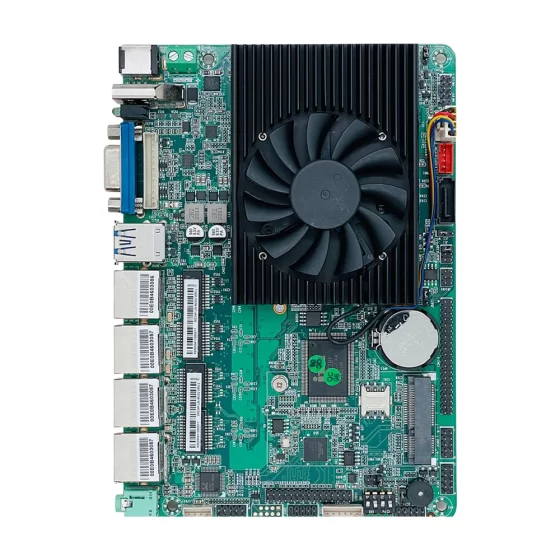
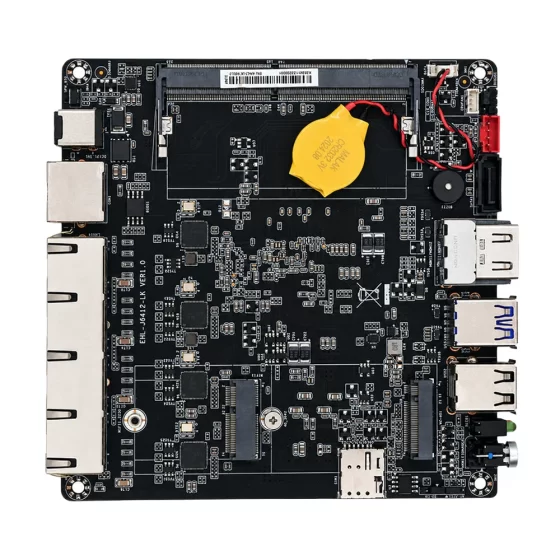
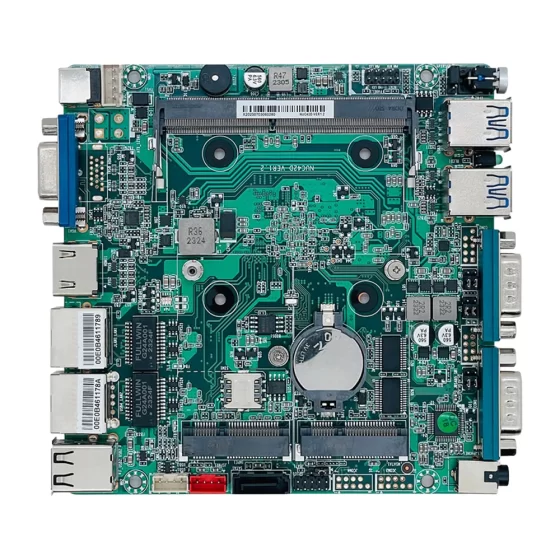
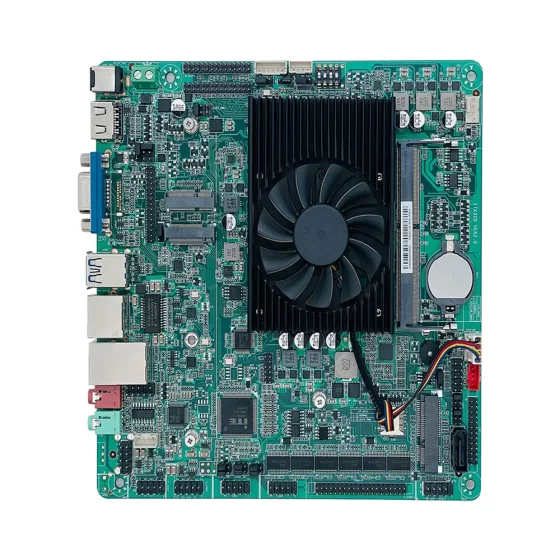
أنها تدعم العبوات الوعرة, منافذ LAN متعددة, تخزين موثوق, الإدخال/الإخراج المرن, خيارات التشغيل بدون مروحة, مدخلات الطاقة مستقرة, وتوافر دورة حياة طويلة.

تحديات نشر بوابة الأمن السيبراني
التحديات الرئيسية
تأمين اتصالات تكنولوجيا المعلومات والتكنولوجيا التشغيلية
غالبًا ما يبدأ نشر بوابة الأمن السيبراني الصناعي عند الحدود بين شبكات تكنولوجيا المعلومات وشبكات التكنولوجيا التشغيلية.
قد تتضمن أنظمة تكنولوجيا المعلومات برامج المؤسسة, أجهزة المستخدم, المنصات السحابية, وتطبيقات الأعمال. قد تشتمل أنظمة OT على PLCs, سكادا, واجهات التفاعل البشري, الروبوتات, آلات, أجهزة الاستشعار, وشبكات الإنتاج.
تحتاج هذه الأنظمة إلى تبادل بيانات مختارة, ولكن لا ينبغي دمجها في شبكة مسطحة واحدة.
تساعد بوابة الأمن السيبراني في تحديد الاتصالات الخاضعة للرقابة بين المناطق.
تتضمن أسئلة التصميم المهمة:
- الأنظمة التي تحتاج إلى التواصل?
- ما هي حركة المرور التي يجب حظرها?
- المستخدمين الذين يحتاجون إلى الوصول عن بعد?
- ما هي الأجهزة التي يجب أن تظل معزولة؟?
- ما هي البيانات التي يجب إرسالها إلى المنصات السحابية؟?
- ما هي الأحداث التي ينبغي تسجيلها?
- مسارات الوصول التي تتطلب الموافقة?
يؤدي التقسيم الواضح إلى تقليل التعرض غير الضروري وتحسين التحكم في الشبكة.
دعم الصيانة الآمنة عن بعد
تعتبر الصيانة عن بعد ذات قيمة كبيرة لبناة الآلات, تكامل النظام, ومهندسي المصانع.
لكن, الوصول عن بعد على نطاق واسع يمكن أن يخلق مخاطر جسيمة.
يجب أن تدعم بوابة الأمن السيبراني سير عمل الخدمة عن بعد التي يتم التحكم فيها.
وينبغي النظر في تصميم الوصول عن بعد:
- مصادقة المستخدم
- التحقق من الجهاز
- VPN أو سياسات الأنفاق الآمنة
- الوصول على أساس الدور
- نوافذ زمنية للصيانة
- أجهزة الوجهة المعتمدة
- تسجيل الجلسة
- قواعد الوصول في حالات الطوارئ
- النسخ الاحتياطي التكوين
الهدف هو منح المهندسين إمكانية الوصول إلى الأنظمة المطلوبة دون الكشف عن الشبكة الصناعية بأكملها.
حماية الأجهزة الصناعية القديمة
تتمتع العديد من الأجهزة الصناعية بعمر خدمة طويل.
بعض الشركات المحدودة العامة, واجهات التفاعل البشري, متر, محركات الأقراص, وقد لا تدعم وحدات التحكم المصادقة الحديثة, التشفير, أو تسجيل الأمن.
قد يكون استبدال هذه الأصول مكلفًا أو غير عملي.
يمكن أن تساعد بوابة الأمن السيبراني في حماية الأجهزة القديمة من خلال فرض الأمان على حدود الشبكة.
يمكنها تقييد الوصول, حركة القطاع, مراقبة الاتصالات, وتسجيل الأحداث دون الحاجة إلى ترقية كل جهاز قديم على الفور.
إدارة مناطق الشبكة المتعددة
غالبًا ما تشتمل المواقع الصناعية على العديد من مناطق الشبكات.
قد تحتاج بوابة الأمن السيبراني إلى الانفصال:
- وصلة WAN الصاعدة
- شبكة تكنولوجيا المعلومات في المصنع
- شبكة PLC
- شبكة الآلة
- شبكة سكادا
- شبكة الكاميرا
- شبكة إنترنت الأشياء الصناعية
- شبكة الصيانة عن بعد
- شبكة الإدارة
تعد منافذ LAN المتعددة وسياسات التوجيه الدقيقة أمرًا مهمًا.
بدون تجزئة, قد يتمتع أحد الأجهزة المخترقة بوصول غير ضروري إلى الأنظمة المهمة.
الحفاظ على موثوقية الإنتاج
يجب ألا تؤدي الضوابط الأمنية إلى مقاطعة الإنتاج.
قد تحمل الشبكات الصناعية اتصالات مهمة بين الشركات المحدودة العامة, واجهات التفاعل البشري, أنظمة سكادا, الروبوتات, أجهزة الاستشعار, بوابات, وبرامج الإنتاج.
يجب تصميم بوابة الأمن السيبراني واختبارها بعناية.
قبل النشر الكامل, يجب على الفرق التحقق من صحة:
- البروتوكولات الصناعية المطلوبة
- أنماط حركة المرور العادية
- سياسات جدار الحماية
- سلوك VPN
- تسجيل عبء العمل
- سلوك تجاوز الفشل
- سير عمل الوصول عن بعد
- إجراءات الاسترداد
- الاستقرار على المدى الطويل
يجب أن يعزز الأمن العمليات الصناعية, لا تخلق مخاطر توقف جديدة.

هندسة بوابة الأمن السيبراني
هندسة حلول بوابة الأمن السيبراني
طبقة الأجهزة الصناعية
تشتمل طبقة الأجهزة الصناعية على المعدات التي تولد البيانات أو التي تتطلب الحماية.
قد تشمل هذه الطبقة:
- وحدات تحكم PLC
- واجهات التفاعل البشري
- أنظمة سكادا
- أجهزة الكمبيوتر الصناعية
- أجهزة الكمبيوتر المدمجة
- أجهزة الاستشعار
- الروبوتات
- الكاميرات
- عدادات الطاقة
- وحدات تحكم الآلة
- محركات الأقراص
- بوابات إنترنت الأشياء الصناعية
- خوادم محلية
يمكن تقسيم هذه الأصول إلى شبكات مختلفة حسب الوظيفة والمخاطر.
تتحكم بوابة الأمن السيبراني في الاتصال بين هذه الأنظمة والشبكات الخارجية.
طبقة بوابة الأمن السيبراني
إن طبقة بوابة الأمن السيبراني هي جوهر الحل.
عند هذه الطبقة, قد يكون الكمبيوتر الصناعي أو الكمبيوتر المدمج:
- توجيه حركة مرور الشبكة
- تطبيق قواعد جدار الحماية
- إنشاء أنفاق VPN
- مناطق شبكة القطاع
- فحص حركة المرور
- كشف السلوك المشبوه
- منع الاتصالات غير المرغوب فيها
- سجلات المتجر
- دعم الوصول الآمن عن بعد
- الاتصال بمنصات المراقبة
توفر هذه الطبقة الاتصال والحماية.
طبقة سياسة الأمان
تحدد طبقة سياسة الأمان ما هو مسموح به, محظور, تفتيشها, أو تسجيلها.
قد تعتمد السياسات على:
- منطقة الشبكة
- نوع الجهاز
- دور المستخدم
- طلب
- البروتوكول الصناعي
- غرض الوصول عن بعد
- موقع الموقع
- نافذة الوقت
- مستوى المخاطر
- سير عمل الصيانة
للبيئات الصناعية, يجب إنشاء السياسات باستخدام كل من مدخلات أمن تكنولوجيا المعلومات وهندسة التكنولوجيا التشغيلية.
ويساعد ذلك على التأكد من أن البوابة تحمي الشبكة دون حظر حركة الإنتاج المطلوبة.
الوصول عن بعد وطبقة الاتصال
تقوم طبقة الوصول عن بعد بتوصيل المستخدمين, المواقع, والمنصات بشكل آمن.
قد يدعم:
- وصول مهندس عن بعد
- الوصول إلى خدمة صانعي القطع الأصلية
- VPN من موقع إلى موقع
- أنفاق من المصنع إلى السحابة
- مراقبة SCADA عن بعد
- نقل بيانات إنترنت الأشياء الصناعية
- اتصال متعدد المواقع
- لوحات الصيانة عن بعد
تسمح هذه الطبقة للمستخدمين والأنظمة الموزعة بالاتصال من خلال مسارات الوصول الخاضعة للتحكم والمسجلة.
طبقة المراقبة والإدارة
تحتاج بوابات الأمن السيبراني إلى الرؤية.
قد تتضمن طبقة المراقبة لوحات معلومات محلية, سجلات الأمان, تقارير حركة المرور, حالة نفق VPN, معلومات صحة النظام, وسجلات التنبيه.
قد تتضمن بيانات المراقبة المفيدة:
- أحداث جدار الحماية
- سجلات المرور المحظورة
- حالة نفق VPN
- تنبيهات التسلل
- تاريخ الوصول عن بعد
- حجم حركة مرور الشبكة
- استخدام وحدة المعالجة المركزية والذاكرة
- حالة التخزين
- درجة حرارة الجهاز
- تغييرات التكوين
تدعم هذه المعلومات استكشاف الأخطاء وإصلاحها, مراجعة التدقيق, التحقيق الأمني, وإدارة الشبكة على المدى الطويل.
الميزات الرئيسية
تجزئة شبكة LAN المتعددة
تعد منافذ LAN المتعددة إحدى أهم ميزات أجهزة بوابة الأمن السيبراني.
إنها تسمح للبوابة بفصل مناطق الشبكة المختلفة وتطبيق السياسات فيما بينها.
قد تشمل التكوينات المفيدة:
- وصلة WAN الصاعدة
- وصلة WAN الاحتياطية
- مصنع تكنولوجيا المعلومات LAN
- شبكة PLC
- شبكة الآلة
- شبكة سكادا
- شبكة الكاميرا
- شبكة إنترنت الأشياء الصناعية
- شبكة الصيانة عن بعد
يعمل تصميم الشبكات المحلية المتعددة (Multi-LAN) على تحسين تنظيم حركة المرور ويدعم حدود أمنية أقوى.
جدار الحماية والتحكم في الوصول
يجب أن تدعم بوابة الأمن السيبراني قواعد جدار الحماية وسياسات التحكم في الوصول.
تساعد هذه الوظائف في تحديد حركة المرور التي يمكن أن تمر بين الشبكات.
في النشر الصناعي, قد تتحكم سياسات جدار الحماية:
- وصول مهندس عن بعد
- الاتصال من آلة إلى خادم
- الوصول إلى شبكة PLC
- الوصول إلى نظام SCADA
- نقل البيانات السحابية
- حركة مرور بوابة إنترنت الأشياء الصناعية
- الوصول إلى شبكة الكاميرا
- اتصالات محطة عمل الصيانة
تساعد السياسات الواضحة على تقليل التعرض غير الضروري.
VPN ودعم النفق الآمن
تتطلب العديد من المواقع الصناعية اتصالاً آمنًا عن بعد.
قد تدعم بوابة الأمن السيبراني VPN أو وظائف النفق الآمن للخدمة عن بعد, الاتصال من موقع إلى موقع, والوصول إلى النظام الأساسي السحابي.
يعتمد عبء عمل VPN على:
- عدد الأنفاق
- متطلبات التشفير
- حجم حركة المرور
- جلسات المستخدم عن بعد
- نقل البيانات من موقع إلى موقع
- احتياجات الاتصال السحابي
- متطلبات التسجيل
يجب اختيار الأجهزة وفقًا لمتطلبات الإنتاجية والأمن الواقعية.
قدرة IDS وIPS
قد تدعم بعض منصات بوابة الأمن السيبراني وظائف IDS أو IPS.
يساعد IDS على اكتشاف الأنشطة المشبوهة وإنشاء التنبيهات.
يمكن لـ IPS منع حركة المرور غير المرغوب فيها بشكل فعال وفقًا للسياسة.
يجب أن تقوم عمليات النشر الصناعية بتقييم هذه الوظائف بعناية لأن حظر حركة المرور يمكن أن يؤثر على الإنتاج إذا لم يتم اختبار السياسات.
غالبًا ما يكون النهج المرحلي عمليًا:
- مراقبة أولا
- إنشاء السلوك الأساسي
- مراجعة التنبيهات
- ضبط القواعد
- تطبيق الوقاية تدريجيا
- التحقق من صحة اتصالات الإنتاج
تخزين محلي موثوق
التخزين المحلي يدعم السجلات, ملفات النظام, النسخ الاحتياطية للتكوين, شهادات, سجلات الأحداث, والبيانات التشخيصية.
يُفضل عادةً تخزين SSD أو NVMe لأنه يوفر وصولاً سريعًا ومقاومة أفضل للصدمات مقارنة بمحركات الأقراص الميكانيكية.
وينبغي النظر في تخطيط التخزين:
- الاحتفاظ بالسجل
- سجلات الأحداث الأمنية
- شهادات VPN
- النسخ الاحتياطي التكوين
- استعادة النظام
- ملفات التشخيص
- اكتب التحمل
- سير عمل النسخ الاحتياطي
يعمل التخزين الموثوق به على تحسين إمكانية التدقيق وكفاءة الصيانة.
تصميم متين وبدون مروحة
تعد أجهزة الكمبيوتر الصناعية بدون مروحة مفيدة لنشر بوابة الأمن السيبراني في الخزانات المتربة والبيئات النائية.
إنها تقلل من دخول الغبار وتزيل نقطة عطل ميكانيكية شائعة.
تساعد العبوات القوية على الحماية من الاهتزاز, سلالة الكابل, الإجهاد المتصاعد, وساعات العمل الطويلة.
لا يزال ينبغي مراجعة التصميم الحراري بعناية لأن قواعد جدار الحماية, تشفير VPN, التفتيش المروري, ويمكن أن يؤدي التسجيل إلى إنشاء عبء عمل مستدام.
الإدخال/الإخراج الصناعي المرن
على الرغم من أن بوابات الأمن السيبراني تركز بشكل أساسي على الشبكات, لا يزال من الممكن أن تكون عمليات الإدخال/الإخراج الصناعية ذات قيمة.
قد تشمل الخيارات المفيدة:
- لان
- USB
- RS232
- RS485
- جيبيو
- الإدخال الرقمي
- الإخراج الرقمي
- اتش دي ام اي
- منفذ العرض
- م.2
- بكيي
- ساتا أو NVMe
قد تدعم المنافذ التسلسلية الوصول إلى الخدمة القديمة. يمكن لـ GPIO دعم إخراج التنبيه. يمكن أن يدعم توسيع PCIe أو M.2 وحدات LAN إضافية, وحدات لاسلكية, أو التخزين.
دورة حياة طويلة وقابلية الصيانة
قد تظل بوابات الأمن السيبراني في الخدمة لسنوات عديدة.
تساعد الأجهزة المتسقة في الحفاظ على صور البرامج, توافق برامج الأمان, التحقق من صحة السائق, تخطيط قطع الغيار, وقوالب التكوين.
تساعد منصات الحوسبة الصناعية مع التخطيط لدورة الحياة القائمين على تكامل الأنظمة والمشغلين على نشر حلول بوابة الأمن السيبراني المستقرة عبر العديد من المواقع وأجيال المعدات.

عمليات الأمن السيبراني الصناعي
سيناريوهات النشر
بوابة الأمن السيبراني للمصنع
يمكن للمصنع نشر بوابة الأمن السيبراني بين شبكات تكنولوجيا المعلومات وشبكات التكنولوجيا التشغيلية.
يمكن للبوابة التحكم في حركة المرور بين أنظمة المؤسسة, شبكات الإنتاج, بوابات إنترنت الأشياء الصناعية, وأنظمة SCADA.
وهذا يساعد على تقليل التعرض غير الضروري مع السماح بتبادل البيانات المطلوبة.
حماية شبكة الآلة
يمكن لمنشئي الآلات دمج بوابات الأمن السيبراني في شبكات الأجهزة.
يمكن للبوابة حماية وحدات التحكم في الماكينة, واجهات التفاعل البشري, أجهزة الكمبيوتر المدمجة, أجهزة الكمبيوتر الصناعية, والوصول إلى الخدمة عن بعد.
وهذا مفيد لمعدات OEM المنتشرة في مواقع العملاء.
بوابة أمن إنترنت الأشياء الصناعية
تقوم أنظمة إنترنت الأشياء الصناعية بتوصيل الآلات, أجهزة الاستشعار, متر, وبوابات لمنصات عالية المستوى.
يمكن لبوابة الأمن السيبراني تقسيم شبكات الأجهزة, الاتصالات السحابية الآمنة, أحداث الوصول إلى السجل, والتحكم في مسارات نقل البيانات.
وهذا يدعم نشر إنترنت الأشياء (IIoT) بشكل أكثر أمانًا.
SCADA وأمن المرافق
غالبًا ما تدعم أنظمة SCADA الطاقة, ماء, مواصلات, والبنية التحتية للمنشأة.
يمكن لبوابة الأمن السيبراني حماية الوصول إلى شبكات SCADA, الأجهزة البعيدة, أنظمة المراقبة, ومنصات الصيانة.
تعتبر الأجهزة الصناعية مهمة لبيئات المرافق والبنية التحتية الموزعة.
بوابة الصيانة عن بعد
تتطلب الصيانة عن بعد التحكم الآمن في الوصول.
يمكن لبوابة الأمن السيبراني توفير اتصال VPN, سياسات جدار الحماية, تسجيل الوصول, وتجزئة الشبكة للمهندسين المعتمدين.
وهذا يدعم الخدمة الفعالة مع الحد من التعرض غير الضروري للشبكة.
أمن المستودعات والخدمات اللوجستية
قد تشمل المستودعات الناقلات, محطات الباركود, أجهزة الكمبيوتر الصناعية, الكاميرات, منصات WMS, وأجهزة التحكم الآلي.
يمكن لبوابة الأمن السيبراني حماية الشبكات المحلية, أجهزة القطاع, وتوفير إدارة آمنة عن بعد.
وهذا يدعم العمليات اللوجستية الموثوقة.
بوابة أمن النقل الذكية
قد تشمل أنظمة النقل معدات على جانب الطريق, مراقبو حركة المرور, أنظمة مواقف السيارات, محطات, ومراكز المراقبة.
يمكن لبوابة الأمن السيبراني أن تدعم الاتصال الآمن, حماية الوصول عن بعد, وتجزئة الشبكة للبنية التحتية للنقل الموزع.
تطوير أجهزة الأمن السيبراني OEM
يمكن لموفري حلول الأمان ومتكاملي الأنظمة إنشاء أجهزة مخصصة للأمن السيبراني باستخدام أجهزة الكمبيوتر الصناعية أو اللوحات المدمجة.
يمكن للمنصة أن تدعم برنامج جدار الحماية, VPN, معرفات, IPS, التوجيه, تسجيل, الإدارة عن بعد, والنشر الميداني الوعرة.
فوائد الأعمال
حماية أقوى للشبكة الصناعية
تساعد بوابة الأمن السيبراني على حماية الشبكات الصناعية عند الحدود الرئيسية.
يمكنه التحكم في حركة المرور, تقييد الوصول عن بعد, شبكات القطاع, ورصد الأحداث.
وهذا يقلل من التعرض غير الضروري ويحسن حماية الآلات, الشركات المحدودة العامة, أنظمة سكادا, وبوابات إنترنت الأشياء الصناعية.
الوصول الآمن عن بعد
يمكن أن يؤدي الدعم عن بعد إلى تقليل وقت التوقف عن العمل وتحسين كفاءة الخدمة.
تساعد بوابة الأمن السيبراني في جعل الوصول عن بعد أكثر أمانًا من خلال VPN, قواعد الوصول, تسجيل, ومسارات الشبكة التي تسيطر عليها.
يمكن للمهندسين المعتمدين الوصول إلى الأنظمة المطلوبة دون فتح الشبكة الصناعية بالكامل.
تجزئة أفضل لتكنولوجيا المعلومات والتكنولوجيا التشغيلية
تساعد بوابات الأمن السيبراني متعددة الشبكات المحلية (LAN) على فصل تكنولوجيا المعلومات, بعد ذلك, آلة, آلة تصوير, إنترنت الأشياء, الخدمة عن بعد, وشبكات الإدارة.
يؤدي التقسيم إلى تقليل المخاطر وتحسين وضوح الشبكة.
وهذا مهم بشكل خاص للمصانع المتصلة والبيئات الصناعية متعددة المواقع.
تحسين الرؤية الأمنية
يمكن لبوابات الأمن السيبراني تخزين أحداث جدار الحماية والإبلاغ عنها, حالة نفق VPN, حركة المرور المحظورة, تنبيهات التسلل, صحة النظام, والوصول إلى السجلات.
تدعم هذه الرؤية استكشاف الأخطاء وإصلاحها, مراجعة التدقيق, التحقيق الأمني, والتحسين المستمر.
يساعد التخزين المحلي الموثوق في الحفاظ على السجلات المهمة.
النشر الميداني الموثوق
توفر أجهزة الكمبيوتر الصناعية أجهزة قوية لبوابات الأمن السيبراني المنتشرة خارج البيئات المكتبية.
تصميم بدون مروحة, تخزين مستقر, التركيب الصناعي, ويساعد دعم دورة الحياة الطويلة في تقليل مخاطر الصيانة.
وهذا مهم للمصانع, مواقع الطاقة, أنظمة النقل, المستودعات, والمرافق النائية.
نشر الأمن قابلة للتطوير
تعمل منصة بوابة الأمن السيبراني الموحدة على تسهيل نشر حدود الشبكة الآمنة عبر العديد من الأجهزة, خطوط الإنتاج, الفروع, المصانع, والمواقع النائية.
تعمل الأجهزة المتسقة على تبسيط صور البرامج, قوالب التكوين, تخطيط قطع الغيار, تصديق, وإدارة دورة الحياة.
وهذا يدعم برامج الأمن السيبراني الصناعي القابلة للتطوير.
لماذا كورIPC
يوفر CoreIPC منصات الحوسبة الصناعية لأمن الشبكات, إنترنت الأشياء الصناعية, أتمتة المصنع, المراقبة عن بعد, حافة الذكاء الاصطناعي, وتكامل النظام المدمج. لتطبيقات بوابة الأمن السيبراني, يركز CoreIPC على أجهزة الكمبيوتر الصناعية الموثوقة, حلول الكمبيوتر المدمجة, تكوينات متعددة LAN, الإدخال/الإخراج المرن, تصميم نظام مدمج, خيارات النشر بدون مروحة, القدرة على التخزين المحلي, ودعم التخصيص OEM/ODM. CoreIPC يساعد تكامل النظام, مقدمي الحلول الأمنية, بناة الآلة, ويختار المشغلون الصناعيون منصات الحوسبة التي تتوافق مع متطلبات النشر الحقيقية, بما في ذلك عدد منافذ LAN, عبء عمل جدار الحماية, أداء VPN, متطلبات IDS أو IPS, احتياجات التخزين, طرق التركيب, مدخلات الطاقة, الظروف الحرارية, وتخطيط دورة الحياة.
الأسئلة المتداولة
1. ما هي بوابة الأمن السيبراني?
بوابة الأمن السيبراني عبارة عن منصة أمان شبكة تحمي الاتصال بين الأجهزة المحلية, المستخدمين عن بعد, أنظمة المؤسسة, المنصات السحابية, والشبكات الصناعية.
في البيئات الصناعية, قد يدعم قواعد جدار الحماية, أنفاق VPN, التحكم في الوصول, معرفات, IPS, مراقبة حركة المرور, تجزئة الشبكة, تسجيل, وصيانة آمنة عن بعد.
2. لماذا نستخدم الكمبيوتر الصناعي لبوابة الأمن السيبراني?
يوفر الكمبيوتر الصناعي أجهزة قوية واتصالاً مرنًا بالشبكة للنشر في المصنع والميدان.
يمكنه دعم منافذ LAN المتعددة, عملية بدون مروحة, تخزين موثوق, التركيب الصناعي, مدخلات الطاقة مستقرة, وتوافر دورة حياة طويلة. هذه الميزات تجعلها مناسبة لبوابات الأمن السيبراني المثبتة في الخزانات, آلات, المرافق النائية, وأنظمة البنية التحتية.
3. كيف يتم استخدام الكمبيوتر المدمج كبوابة للأمن السيبراني?
يمكن للكمبيوتر المدمج أن يعمل كبوابة مدمجة للأمن السيبراني داخل خزانة التحكم, الضميمة الآلة, موقع الفرع, أو جهاز OEM.
يمكنه تشغيل جدار الحماية, VPN, التوجيه, تسجيل, التحكم في الوصول, وبرامج تجزئة الشبكة مع توفير مساحة أصغر لعمليات النشر المحدودة المساحة.
4. ما الفرق بين بوابة الأمن السيبراني وجدار الحماية?
يتحكم جدار الحماية بشكل أساسي في حركة المرور وفقًا للقواعد.
قد تتضمن بوابة الأمن السيبراني وظائف جدار الحماية بالإضافة إلى VPN, معرفات, IPS, التحكم في الوصول عن بعد, تسجيل, التجزئة, والاتصال الآمن بإنترنت الأشياء الصناعي. عادةً ما تكون منصة أمان أوسع للاتصالات المحمية.
5. لماذا تعتبر منافذ LAN المتعددة مهمة لبوابات الأمن السيبراني?
تسمح منافذ LAN المتعددة للبوابة بفصل مناطق الشبكة المختلفة.
قد يتصل منفذ واحد بشبكة WAN, آخر لتكنولوجيا المعلومات في المصنع, آخر لشبكات PLC, آخر لشبكات الجهاز, وآخر للصيانة عن بعد أو أنظمة إنترنت الأشياء الصناعية. وهذا يدعم التجزئة وإنفاذ السياسات بشكل أفضل.
6. هل يمكن لأجهزة الكمبيوتر الصناعية بدون مروحة أن تدعم أعباء عمل بوابة الأمن السيبراني?
نعم. يمكن لأجهزة الكمبيوتر الصناعية بدون مروحة أن تدعم العديد من عمليات نشر بوابات الأمن السيبراني لأنها تقلل من امتصاص الغبار وتزيل نقطة عطل ميكانيكية واحدة.
لكن, قواعد جدار الحماية, تشفير VPN, التفتيش المروري, تسجيل, والمعالجة المحلية يمكن أن تخلق حرارة مستدامة. عبء عمل وحدة المعالجة المركزية, تصميم العلبة, درجة الحرارة المحيطة, وينبغي مراجعة تدفق الهواء في الخزانة قبل النشر.
7. ما هي ميزات الأجهزة المهمة لمنصات بوابة الأمن السيبراني?
تتضمن الميزات الهامة منافذ LAN متعددة, أداء كافٍ لوحدة المعالجة المركزية, ذاكرة موثوقة, تخزين SSD أو NVMe, الضميمة وعرة, تصميم بدون مروحة, مدخلات الطاقة الصناعية, USB, المنافذ التسلسلية, جيبيو, عرض الإخراج, وخيارات التوسع.
يجب أن يتطابق التكوين النهائي مع مناطق الشبكة, حجم حركة المرور, عبء عمل VPN, وظائف الأمن, احتياجات التخزين, وبيئة التثبيت.
8. هل تستطيع بوابات الأمن السيبراني حماية أنظمة إنترنت الأشياء الصناعية?
نعم. يمكن أن تساعد بوابات الأمن السيبراني في حماية أنظمة إنترنت الأشياء الصناعية من خلال تجزئة شبكات الأجهزة, التحكم في الاتصالات السحابية, تأمين الوصول عن بعد, وتسجيل أحداث نقل البيانات.
يمكنهم الجلوس بين بوابات IIoT, آلات, شبكات المصانع, ومنصات خارجية لتوفير حدود أمنية خاضعة للرقابة.
9. هل يمكن لبوابة الأمن السيبراني أن تدعم كلاً من IDS وIPS?
نعم, إذا كان أداء مجموعة البرامج والأجهزة يدعم هذه الوظائف.
يمكن لـ IDS مراقبة حركة المرور المشبوهة والتنبيه بها, بينما يمكن لـ IPS حظر حركة المرور غير المرغوب فيها بشكل فعال. يجب أن تتحقق عمليات النشر الصناعية من سلوك حركة المرور بعناية قبل تمكين سياسات الوقاية.
10. ما الذي يجب اختباره قبل النشر?
قبل النشر, يجب اختبار النظام الأساسي باستخدام طوبولوجيا الشبكة الحقيقية, سياسات جدار الحماية, أنفاق VPN, قواعد IDS أو IPS, حجم حركة المرور, البروتوكولات الصناعية, عبء عمل التخزين, وتشغيل طويل الأمد.
الاستقرار الحراري, سير عمل الوصول عن بعد, سلوك تجاوز الفشل, النسخ الاحتياطي التكوين, إجراءات الاسترداد, ويجب أيضًا التحقق من صحة اتصالات الإنتاج.
خاتمة
تعد بوابة الأمن السيبراني أساسًا عمليًا لحماية الشبكات الصناعية, الوصول الآمن عن بعد, إنفاذ جدار الحماية, اتصال VPN, كشف التسلل, منع التسلل, تجزئة الشبكة, وأمن إنترنت الأشياء الصناعي.
عن طريق وضع كمبيوتر صناعي أو كمبيوتر مدمج على حدود الشبكة الرئيسية, الشركات المصنعة, بناة الآلة, تكامل النظام, ويمكن لمشغلي البنية التحتية حماية شبكات PLC, أنظمة سكادا, شبكات الآلة, البوابات المتصلة بالسحابة, مسارات الصيانة عن بعد, وتوزيع المواقع الصناعية بشكل أكثر فعالية.
يجب اختيار منصة بوابة الأمن السيبراني المناسبة وفقًا لمتطلبات النشر الحقيقية, بما في ذلك عدد منافذ LAN, حجم حركة المرور, عبء عمل جدار الحماية, عدد أنفاق VPN, متطلبات IDS أو IPS, احتياجات التخزين, طريقة التركيب, مدخلات الطاقة, الظروف الحرارية, دعم نظام التشغيل, السياسة الأمنية, وتخطيط دورة الحياة.
تدعم CoreIPC مشاريع بوابة الأمن السيبراني من خلال منصات الحوسبة الصناعية المصممة للمصانع العملية, جانب الآلة, فرع, والانتشار الميداني. مع أساس الأجهزة الصحيح, يمكن للمشغلين الصناعيين ومقدمي الحلول الأمنية بناء موثوقة, قابلة للتطوير, وأنظمة بوابة الأمن السيبراني الصناعية الآمنة.
اتصل بنا
أبحث عن جهاز كمبيوتر صناعي, الكمبيوتر المدمج, أو منصة متعددة الشبكات المحلية (LAN) لنشر بوابة الأمن السيبراني?
تواصل مع CoreIPC لمناقشة متطلبات مشروعك, بما في ذلك عدد منافذ LAN, مناطق الشبكة, عبء عمل جدار الحماية, أداء VPN, متطلبات IDS أو IPS, تكوين التخزين, طريقة التركيب, مدخلات الطاقة, بيئة التشغيل, احتياجات دورة الحياة, وخيارات التخصيص OEM/ODM.