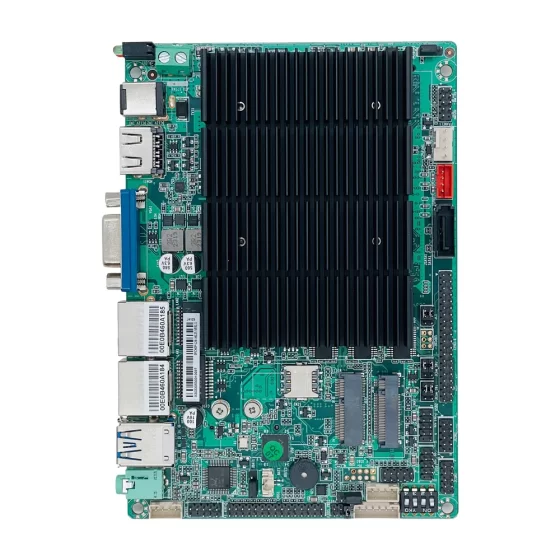
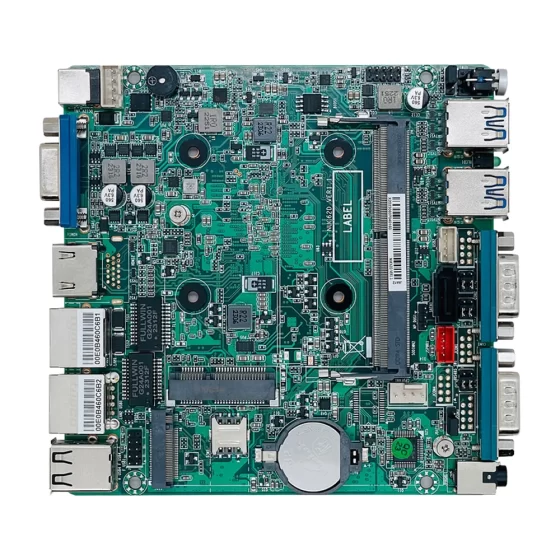
حلول الحوسبة الصناعية CoreIPC

منصة جدار الحماية للمؤسسات: أجهزة جدار الحماية للمؤسسات لأمن الشبكات الصناعية والتجارية
ملخص تنفيذي
توفر أجهزة جدار الحماية للمؤسسات الأساس الحاسوبي لحدود الشبكة الآمنة, تصفية حركة المرور, اتصال VPN, منع التسلل, التحكم في الوصول عن بعد, تجزئة الشبكة, والاتصالات المحمية عبر البيئات المؤسسية والصناعية.
تعمل المنظمات الحديثة على تشغيل بنية تحتية متصلة بشكل متزايد. المصانع, المستودعات, مكاتب, مواقع النقل, مرافق الطاقة, مراكز البيانات, وغالبًا ما تحتاج الفروع البعيدة إلى توصيل المستخدمين, آلات, الخوادم, المنصات السحابية, بوابات إنترنت الأشياء الصناعية, الكاميرات, الشركات المحدودة العامة, والأنظمة المدمجة.
يخلق هذا الاتصال قيمة تجارية, ولكنه يزيد أيضًا من مخاطر الأمن السيبراني.
يمكن لمنصة جدار حماية المؤسسة المبنية على كمبيوتر صناعي أو كمبيوتر مضمن أن توفر قاعدة أجهزة موثوقة لبرامج جدار الحماية, خدمات VPN, التوجيه, التفتيش المروري, سياسات الوصول, تسجيل, وتجزئة الشبكات المتعددة.
للبيئات الصناعية والحافة, يجب أن تكون أجهزة جدار الحماية أكثر قوة من الأجهزة المكتبية القياسية. يمكن تثبيته في خزائن التحكم, غرف شبكة المصنع, العبوات الجانبية للآلة, المواقع النائية, خزائن النقل, رفوف المستودعات, أو مرافق البنية التحتية.
بالمقارنة مع أجهزة الشبكات الاستهلاكية أو المكتبية, تحتاج منصات جدار الحماية الصناعية إلى أداء مستقر, منافذ LAN متعددة, تخزين موثوق, الإدخال/الإخراج المرن, خيارات التصميم بدون مروحة, مدخلات الطاقة الصناعية, وتوافر دورة حياة طويلة.
تشرح هذه المقالة كيف تدعم أجهزة جدار حماية المؤسسة الاتصال الآمن, ما هي تحديات النشر التي تظهر في البيئات الحقيقية, كيف تعمل بنية الحل, وما هي ميزات الأجهزة المهمة عند اختيار كمبيوتر صناعي أو كمبيوتر مضمن لنشر النظام الأساسي لجدار الحماية الخاص بالمؤسسة.
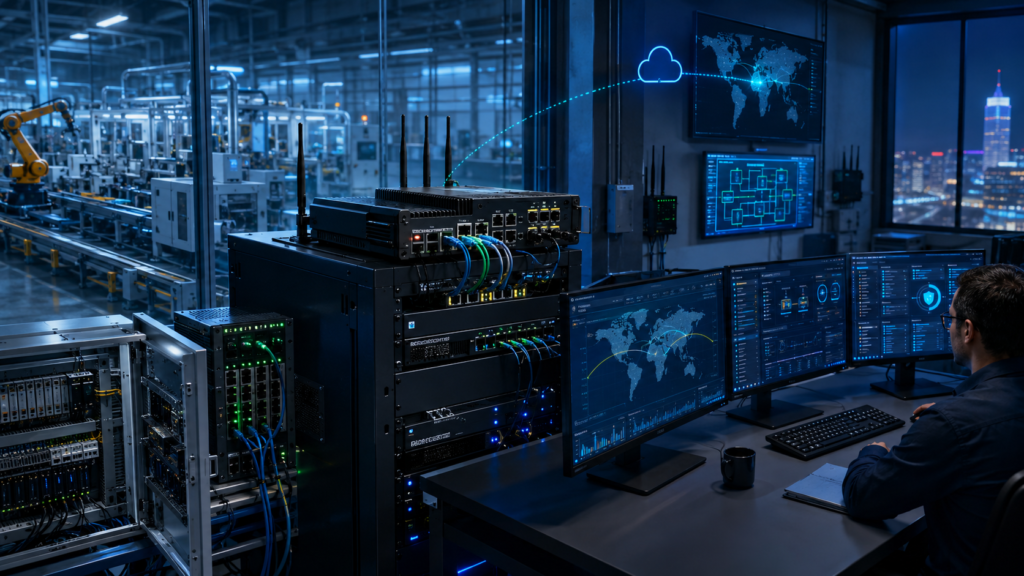
تعمل أجهزة جدار الحماية الخاصة بالمؤسسة على حماية المؤسسة, مصنع, بلك, سكادا, آلة, وحدود شبكة إنترنت الأشياء الصناعية.
نظرة عامة على الصناعة
أصبحت شبكات المؤسسات أكثر توزيعًا
لم تعد شبكات المؤسسات مقتصرة على مكتب واحد أو غرفة خادم واحدة.
تعمل العديد من المنظمات الآن عبر مباني متعددة, المصانع, المستودعات, المكاتب الفرعية, المرافق النائية, المنصات السحابية, ومواقع العملاء. قد تحتاج هذه المواقع إلى اتصال آمن بين المستخدمين, التطبيقات, آلات, وأنظمة الإدارة.
تشمل احتياجات الاتصال المشتركة:
- جدار الحماية لشبكة المؤسسة
- VPN من موقع إلى موقع
- وصول المستخدم عن بعد
- حماية بوابة إنترنت الأشياء الصناعية
- تجزئة تكنولوجيا المعلومات في المصانع والتكنولوجيا التشغيلية
- اتصال سحابي آمن
- شبكات المكاتب الفرعية
- حماية نظام المستودعات
- مراقبة المنشأة عن بعد
- SCADA والتحكم في الوصول إلى البنية التحتية
تساعد منصة جدار الحماية الخاصة بالمؤسسة على إنشاء حدود يمكن التحكم فيها بين هذه الأنظمة.
أجهزة جدار الحماية هي أساس أمني
يحتاج برنامج جدار الحماية إلى أجهزة موثوقة حتى يعمل بشكل صحيح.
يجب أن يقوم النظام الأساسي للأجهزة بمعالجة حركة مرور الشبكة, تطبيق قواعد الأمان, إدارة أنفاق VPN, سجلات المتجر, ودعم التشغيل المستمر.
قد تدعم أجهزة جدار الحماية للمؤسسات:
- تصفية الحزمة
- التوجيه
- نات
- أنفاق VPN
- منع التسلل
- تصفية الويب أو التطبيقات
- مراقبة حركة المرور
- تجزئة الشبكة
- التحكم في الوصول
- تسجيل الأمن
- الإدارة عن بعد
في البيئات الصناعية, قد تحتاج نفس المنصة أيضًا إلى حماية شبكات الأجهزة, أنظمة PLC, منصات سكادا, وبوابات الحافة الصناعية.
تقوم أجهزة الكمبيوتر الصناعية بتوسيع خيارات نشر جدار الحماية
قد تكون أجهزة جدار الحماية القياسية مناسبة لمراكز البيانات أو غرف المكاتب.
لكن, تتم العديد من عمليات نشر جدار الحماية بالقرب من الأجهزة والبنية التحتية الميدانية.
تسمح أجهزة الكمبيوتر الصناعية وأجهزة الكمبيوتر المدمجة بنشر منصات جدار الحماية في بيئات أكثر تطلبًا.
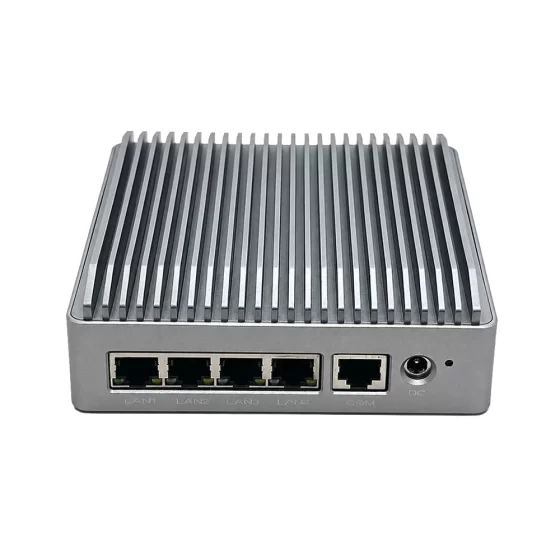
أنها تدعم العبوات الوعرة, تركيب مدمج, تكوينات متعددة LAN, خيارات الاتصال التسلسلي, التخزين المحلي, عملية بدون مروحة, ونشر مستقر على المدى الطويل.
وهذا يجعلها مناسبة لجدران الحماية الصناعية, جدران الحماية الحافة, بوابات الفروع, جدران الحماية للمواقع البعيدة, وأجهزة أمان OEM.

مناطق الشبكة المحلية, تشفير VPN, تعقيد السياسة, حدود تكنولوجيا المعلومات والتكنولوجيا التشغيلية, تسجيل, وتؤثر الظروف الصناعية على نشر جدار الحماية.
التحديات الرئيسية
إدارة مناطق الشبكة المتعددة
عادةً ما تحتوي شبكات المؤسسات والشبكات الصناعية على مناطق متعددة.
قد تحتاج منصة جدار الحماية إلى الانفصال:
- وصلة WAN الصاعدة
- الشبكة المحلية للمؤسسة
- شبكة تكنولوجيا المعلومات في المصنع
- شبكة او تي
- شبكة PLC
- شبكة الآلة
- شبكة الكاميرا
- شبكة إنترنت الأشياء الصناعية
- شبكة الصيانة عن بعد
- شبكة الإدارة
تزيد الشبكة المسطحة من المخاطر لأن نقطة النهاية المخترقة قد تصل إلى عدد كبير جدًا من الأنظمة.
تساعد أجهزة جدار الحماية الخاصة بالمؤسسات المزودة بمنافذ LAN المتعددة على إنشاء تجزئة أكثر وضوحًا وإنفاذ السياسات بين المناطق.
معالجة حركة المرور الأمنية بشكل موثوق
قد يحتاج جهاز جدار الحماية إلى معالجة العديد من وظائف الأمان في نفس الوقت.
قد يتضمن عبء العمل التوجيه, نات, تشفير VPN, قواعد جدار الحماية, منع التسلل, تسجيل, مراقبة حركة المرور, وجلسات الوصول عن بعد.
تعتمد متطلبات الأجهزة على حجم حركة المرور الحقيقية وتعقيد سياسة الأمان.
وتشمل العوامل الهامة:
- سرعة المنفذ
- عدد منافذ LAN
- عدد قواعد جدار الحماية
- عدد أنفاق VPN
- الإنتاجية المشفرة
- عبء عمل IDS أو IPS
- حجم التسجيل
- جلسات المستخدم عن بعد
- حركة المرور من موقع إلى آخر
- حركة البروتوكول الصناعي
يجب أن يكون حجم النظام الأساسي وفقًا لاحتياجات النشر الفعلية, ليس فقط عدد منافذ الشبكة الأساسية.
حماية حدود تكنولوجيا المعلومات والتكنولوجيا التشغيلية
غالبًا ما تتطلب البيئات الصناعية التواصل بين أنظمة تكنولوجيا المعلومات وأنظمة التكنولوجيا التشغيلية.
زارة التربية والعلم, تخطيط موارد المؤسسات, سكادا, منصات إنترنت الأشياء الصناعية, أدوات الخدمة عن بعد, وقد تحتاج لوحات معلومات الإنتاج إلى وصول محدد إلى بيانات الجهاز.
لكن, لا ينبغي أن تكون شبكات PLC وأنظمة التحكم في الماكينة مكشوفة على نطاق واسع.
يمكن أن تساعد منصة جدار الحماية الخاصة بالمؤسسة في فرض اتصالات خاضعة للرقابة بين مناطق تكنولوجيا المعلومات والتكنولوجيا التشغيلية.
ويتطلب ذلك تخطيطًا دقيقًا مع كل من فرق أمن تكنولوجيا المعلومات وفرق هندسة التكنولوجيا التشغيلية.
يجب أن تسمح السياسات بحركة الإنتاج المطلوبة مع الحد من الوصول غير الضروري.
دعم الوصول عن بعد بشكل آمن
الوصول عن بعد مهم للمهندسين, فرق الدعم, بناة الآلة, تكامل النظام, والعمليات الموزعة.
لكن, الوصول عن بعد على نطاق واسع يمكن أن يخلق مخاطر أمنية.
يجب أن تدعم منصة جدار الحماية الوصول المتحكم فيه من خلال VPN, الأنفاق الآمنة, قواعد الوصول, تسجيل, وتجزئة الشبكة.
ينبغي النظر في تخطيط الوصول عن بعد:
- مصادقة المستخدم
- التحقق من الجهاز
- الوصول على أساس الدور
- نوافذ الصيانة
- أنظمة الوجهة المسموح بها
- تسجيل الجلسة
- الوصول في حالات الطوارئ
- النسخ الاحتياطي التكوين
الهدف هو دعم الخدمة الفعالة دون الكشف عن الشبكة بأكملها.
النشر في المواقع القاسية أو النائية
قد يتم نشر أجهزة جدار حماية المؤسسة في مواقع ليست بيئات مكتبية نظيفة.
قد تحتوي المواقع الصناعية والمواقع الطرفية على الغبار, اهتزاز, اختلاف درجة الحرارة, قوة غير مستقرة, تدفق هواء محدود, إجهاد الكابل, ومحدودية الوصول إلى الصيانة.
وهذا يخلق متطلبات للأجهزة القوية, تصميم بدون مروحة, مدخلات الطاقة مستقرة, تخزين موثوق, ودعم دورة الحياة الطويلة.
قد لا تكون منصة جدار الحماية التي تعمل بشكل جيد في المكتب مناسبة لخزانة بعيدة أو بيئة إنتاج.

تقوم منصات جدار الحماية الخاصة بالمؤسسات بتوصيل مناطق الشبكة, الوصول عن بعد, الأنظمة الصناعية, المنصات السحابية, وأنظمة المراقبة الأمنية.
هندسة حلول أجهزة جدار الحماية للمؤسسات
طبقة حافة الشبكة
تتضمن طبقة حافة الشبكة الشبكات الخارجية والداخلية التي تتطلب الحماية.
قد تشمل هذه الطبقة:
- وصلات WAN الصاعدة
- اتصالات الإنترنت
- الشبكات المحلية للمؤسسات
- شبكات الفروع
- أنظمة تكنولوجيا المعلومات في المصانع
- شبكات التكنولوجيا التشغيلية
- اتصالات السحابة
- روابط الوصول عن بعد
- بوابات إنترنت الأشياء الصناعية
- اتصالات SCADA
تقع منصة جدار الحماية على الحدود الرئيسية وتتحكم في حركة المرور بين هذه الشبكات.
طبقة أجهزة جدار حماية المؤسسة
طبقة أجهزة جدار الحماية هي النظام الأساسي.
عند هذه الطبقة, قد يكون الكمبيوتر الصناعي أو الكمبيوتر المدمج:
- توجيه حركة مرور الشبكة
- تطبيق قواعد جدار الحماية
- إدارة أنفاق VPN
- مناطق شبكة القطاع
- فحص حركة المرور المحددة
- سجلات المتجر
- دعم الوصول عن بعد
- مراقبة صحة الاتصال
- توفير الإدارة المحلية
- إرسال الأحداث إلى الأنظمة الأمنية
توفر هذه الطبقة المعالجة, الاتصال, وأساس التخزين لوظائف جدار حماية المؤسسة.
طبقة سياسة الأمان
تحدد طبقة سياسة الأمان حركة المرور المسموح بها, محظور, تفتيشها, أو تسجيلها.
قد تعتمد السياسات على:
- شبكة المصدر
- شبكة الوجهة
- دور المستخدم
- مجموعة الأجهزة
- نوع التطبيق
- موقع الموقع
- غرض الوصول عن بعد
- البروتوكول الصناعي
- نافذة الوقت
- مستوى المخاطر الأمنية
يساعد تصميم السياسة الواضح على تقليل التعرض غير الضروري مع الحفاظ على اتصالات الأعمال والإنتاج المطلوبة.
VPN وطبقة الوصول عن بعد
تدعم طبقة VPN والوصول عن بعد الاتصال الآمن للمستخدمين والمواقع الموزعة.
قد تشمل:
- VPN للمستخدم البعيد
- VPN من موقع إلى موقع
- أنفاق من المصنع إلى السحابة
- الربط بين الفرع والمقر الرئيسي
- الوصول إلى خدمة الجهاز عن بعد
- مراقبة SCADA عن بعد
- نقل بيانات إنترنت الأشياء الصناعية
- الوصول إلى منصة الصيانة
تساعد هذه الطبقة المؤسسات على ربط المستخدمين والأنظمة بشكل آمن عبر مواقع مختلفة.
طبقة المراقبة والإدارة
تحتاج منصات جدار الحماية إلى الرؤية للتشغيل على المدى الطويل.
قد تشمل طبقة المراقبة:
- سجلات أحداث جدار الحماية
- حالة نفق VPN
- حالة ارتباط WAN
- سجلات المرور المحظورة
- تنبيهات التسلل
- إحصائيات المرور
- استخدام وحدة المعالجة المركزية والذاكرة
- حالة التخزين
- درجة حرارة الجهاز
- تاريخ الوصول عن بعد
تدعم هذه السجلات استكشاف الأخطاء وإصلاحها, مراجعة التدقيق, التحقيق الأمني, وإدارة الشبكة المستمرة.
الميزات الرئيسية
تصميم جدار الحماية متعدد الشبكات LAN
تعد منافذ LAN المتعددة واحدة من أهم الميزات لأجهزة جدار الحماية للمؤسسات.
إنها تسمح للمنصة بدعم مناطق الشبكة ومسارات حركة المرور المختلفة.
قد تشمل التكوينات المفيدة:
- وصلة WAN الصاعدة
- وصلة WAN الاحتياطية
- الشبكة المحلية للمؤسسة
- شبكة تكنولوجيا المعلومات في المصنع
- شبكة PLC
- شبكة الآلة
- شبكة الكاميرا
- شبكة الصيانة عن بعد
تدعم أجهزة Multi-LAN التجزئة الأنظف وإنفاذ سياسة جدار الحماية بشكل أفضل.
أداء معالجة جدار الحماية وVPN
يجب أن يقوم جهاز جدار الحماية بمعالجة حركة المرور بشكل موثوق تحت الحمل المستمر.
ينبغي النظر في اختيار الأجهزة:
- أداء وحدة المعالجة المركزية
- سعة الذاكرة
- سرعة المنفذ
- عدد منافذ الشبكة
- الإنتاجية المشفرة
- عدد أنفاق VPN
- تعقيد قاعدة جدار الحماية
- عبء عمل IPS أو IDS
- متطلبات التسجيل
- دعم نظام التشغيل
لعمليات نشر أكبر, يجب التحقق من صحة النظام الأساسي باستخدام أنماط حركة مرور واقعية قبل طرحه.
تخزين محلي موثوق
قد تحتاج منصات جدار الحماية إلى تخزين محلي لملفات النظام, سجلات, النسخ الاحتياطية للتكوين, شهادات, سجلات الأحداث, والبيانات التشخيصية.
يُفضل عادةً تخزين SSD أو NVMe لأنه يوفر وصولاً سريعًا ومقاومة أفضل للصدمات مقارنة بمحركات الأقراص الميكانيكية.
وينبغي النظر في تخطيط التخزين:
- الاحتفاظ بالسجل
- النسخ الاحتياطي التكوين
- تخزين الشهادة
- سجلات الأحداث الأمنية
- استعادة النظام
- اكتب التحمل
- سير عمل النسخ الاحتياطي
يعمل التخزين الموثوق به على تحسين إمكانية التدقيق وكفاءة الصيانة.
تصميم متين وبدون مروحة
تعد أجهزة الكمبيوتر الصناعية بدون مروحة ذات قيمة كبيرة لنشر جدار الحماية في الخزانات المتربة والبيئات النائية.
إنها تقلل من دخول الغبار وتزيل نقطة عطل ميكانيكية شائعة.
تساعد العبوات القوية على الحماية من الاهتزاز, سلالة الكابل, الإجهاد المتصاعد, والتشغيل المستمر.
لا يزال ينبغي مراجعة التصميم الحراري بعناية.
معالجة جدار الحماية, تشفير VPN, التفتيش المروري, ويمكن أن يؤدي قطع الأشجار إلى خلق عبء عمل وحرارة مستدامة.
الإدخال/الإخراج الصناعي المرن
على الرغم من أن منصات جدار الحماية تركز بشكل أساسي على الشبكات, لا يزال من الممكن أن يكون الإدخال/الإخراج الصناعي مفيدًا.
قد تشمل الخيارات المهمة:
- لان
- USB
- RS232
- RS485
- جيبيو
- الإدخال الرقمي
- الإخراج الرقمي
- اتش دي ام اي
- منفذ العرض
- م.2
- بكيي
- ساتا أو NVMe
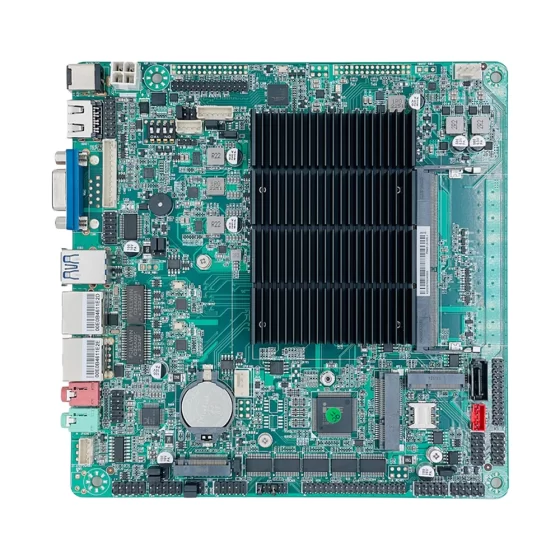
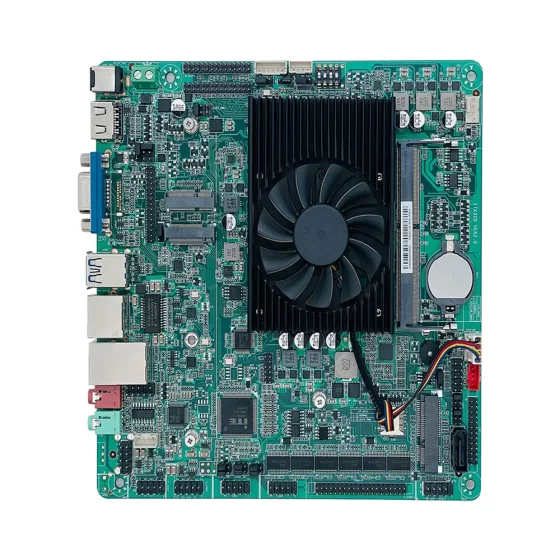
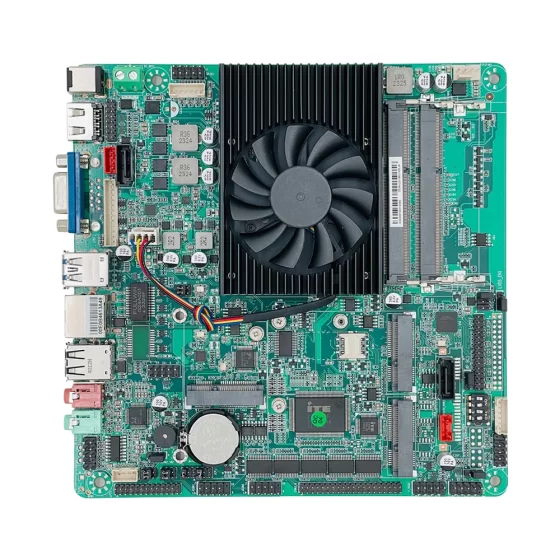
قد تدعم المنافذ التسلسلية الوصول إلى الخدمة القديمة. يمكن لـ GPIO دعم إخراج التنبيه. يمكن أن يدعم توسيع PCIe أو M.2 وحدات LAN إضافية, تخزين, أو الاتصال اللاسلكي.
الطاقة الصناعية وخيارات التركيب
قد تحتاج أجهزة جدار الحماية الخاصة بالمؤسسات المستخدمة في المواقع الصناعية إلى دعم عملي ميكانيكي ودعم للطاقة.
قد يتطلب النشر:
- تركيب على الحائط
- تركيب السكك الحديدية DIN
- تركيب الرف
- تصميم الضميمة المدمجة
- مدخلات العاصمة الصناعية
- حماية مستقرة للطاقة
- توجيه الكابل الآمن
- منافذ الوصول للخدمة
يجب أن يتطابق التصميم الميكانيكي مع موقع التثبيت.
قد يكون صندوق جدار الحماية المدمج مثاليًا للنشر على جانب الجهاز, بينما قد يكون جهاز الكمبيوتر الصناعي الأكبر حجمًا أفضل لأحمال عمل أمان الشبكة ذات الأداء العالي.
دورة حياة طويلة وقابلية الصيانة
غالبًا ما تظل منصات جدار الحماية في الخدمة لسنوات عديدة.
يمكن أن تؤدي التغييرات المتكررة في الأجهزة إلى حدوث مشكلات في توافق البرامج, مشاكل التحقق من صحة السائق, تحديات قطع الغيار, وتعقيد الصيانة.
تساعد منصات الحوسبة الصناعية مع تخطيط دورة الحياة القائمين على تكامل الأنظمة والمشغلين في الحفاظ على عمليات نشر متسقة لجدار الحماية عبر مواقع متعددة وأجيال الشبكات.

تعمل منصات جدار الحماية للمؤسسات على تحسين رؤية VPN, تجزئة الشبكة, مراجعة حركة المرور المحظورة, التحكم في الوصول عن بعد, وعمليات الأمن السيبراني.
سيناريوهات النشر
جدار حماية شبكة المؤسسة
يمكن للمؤسسات استخدام أجهزة جدار حماية المؤسسة على الحدود بين الشبكات الداخلية والوصلات الصاعدة الخارجية.
يمكن للمنصة تطبيق قواعد جدار الحماية, حركة المرور على الطريق, إدارة أنفاق VPN, وتسجيل الأحداث الأمنية.
وهذا يدعم الاتصال الآمن للمكاتب, الفروع, المصانع, والمرافق النائية.
بوابة جدار الحماية الصناعية
يمكن للمصانع نشر أجهزة جدار الحماية بين شبكات تكنولوجيا المعلومات وشبكات التكنولوجيا التشغيلية.
يمكن للجهاز التحكم في الاتصال بين أنظمة المؤسسة, أنظمة الإنتاج, منصات إنترنت الأشياء الصناعية, وشبكات الآلة.
وهذا يساعد على تقليل التعرض غير الضروري بين بيئات العمل والإنتاج.
بوابة الوصول عن بعد
يمكن لمنصة جدار الحماية أن توفر وصولاً آمنًا عن بعد للمهندسين, مشغلي, فرق خدمة صانعي القطع الأصلية, وموظفي الدعم.
يمكنه فرض قواعد وصول المستخدم, سياسات VPN, قيود حركة المرور, والتسجيل.
وهذا يدعم استكشاف الأخطاء وإصلاحها عن بعد مع الحفاظ على الوصول إلى الشبكة الخاضعة للتحكم.
جهاز VPN من موقع إلى موقع
قد تحتاج المؤسسات متعددة المواقع إلى اتصال آمن بين المصانع, المستودعات, الفروع, ومراكز البيانات.
يمكن لأجهزة جدار الحماية للمؤسسات أن تدعم أنفاق VPN من موقع إلى موقع وتوجيه حركة المرور الآمنة.
وهذا يساعد على ربط العمليات الموزعة مع الحفاظ على الحدود الأمنية.
بوابة أمن إنترنت الأشياء الصناعية
غالبًا ما تقوم بوابات إنترنت الأشياء الصناعية بتوصيل بيانات الجهاز بالأنظمة السحابية أو الأنظمة الأساسية.
يمكن لجهاز جدار الحماية حماية مسارات الاتصال هذه وتقسيم شبكات الأجهزة من الأنظمة الخارجية.
وهذا يدعم نشر إنترنت الأشياء الصناعية الأكثر أمانًا.
أمن المستودعات والخدمات اللوجستية
تستخدم المستودعات الناقلات, أنظمة الباركود, الكاميرات, منصات WMS, أجهزة الكمبيوتر الصناعية, وأجهزة التحكم الآلي.
يمكن أن تساعد أجهزة جدار الحماية للمؤسسات في حماية هذه الأنظمة وفصل شبكات أتمتة المستودعات عن شبكات الأعمال.
وهذا يدعم العمليات اللوجستية الآمنة.
أمن شبكات النقل الذكية
قد تشمل أنظمة النقل معدات على جانب الطريق, محطات, أنظمة مواقف السيارات, مراقبو حركة المرور, ومراكز المراقبة.
يمكن لمنصات جدار الحماية الصناعية أن تدعم الاتصال الآمن, الصيانة عن بعد, وتجزئة الشبكة عبر البنية التحتية الموزعة.
تطوير أجهزة جدار الحماية OEM
يمكن لمتكاملي الأنظمة ومقدمي خدمات الأمن السيبراني إنشاء أجهزة جدار حماية مخصصة باستخدام أجهزة الكمبيوتر الصناعية أو اللوحات المدمجة.
يمكن للمنصة أن تدعم شبكات LAN المتعددة, VPN, برامج جدار الحماية, تسجيل, التوجيه, الوصول عن بعد, والانتشار الوعرة.
وهذا يدعم منتجات الشركات المصنعة الأصلية والأمن الصناعي.
فوائد الأعمال
حماية أقوى لحدود الشبكة
تساعد أجهزة جدار الحماية للمؤسسات في فرض سياسات الأمان بين الشبكات الداخلية, الوصلات الصاعدة الخارجية, المستخدمين عن بعد, والمنصات السحابية.
فهو يقلل من الوصول غير المنضبط ويدعم إدارة حركة المرور بشكل أفضل.
للبيئات الصناعية, وهذا يساعد على حماية شبكات الماكينات وأنظمة الإنتاج.
تجزئة أفضل لتكنولوجيا المعلومات والتكنولوجيا التشغيلية
تساعد منصات جدار الحماية متعددة الشبكات المحلية (Multi-LAN) على تقسيم شبكات المؤسسات والشبكات الصناعية إلى مناطق خاضعة للتحكم.
وهذا يدعم الفصل بين تكنولوجيا المعلومات, بعد ذلك, بلك, آلة, آلة تصوير, إنترنت الأشياء, الوصول عن بعد, وشبكات الإدارة.
يعمل التقسيم الأفضل على تحسين الأمان ووضوح الشبكة.
اتصال آمن عن بعد
يمكن أن تدعم منصات جدار الحماية VPN ووظائف النفق الآمن للمستخدمين البعيدين والمواقع الموزعة.
وهذا يساعد المهندسين المعتمدين على الوصول إلى الأنظمة المطلوبة دون الكشف عن الشبكة بالكامل.
يعمل الاتصال الآمن عن بعد على تحسين كفاءة الخدمة وتقليل المخاطر غير الضرورية.
تحسين الرؤية الأمنية
سجلات جدار الحماية, سجلات نفق VPN, أحداث المرور المحظورة, وتساعد بيانات صحة النظام المشغلين على فهم نشاط الشبكة.
وهذا يدعم مراجعة التدقيق, استكشاف الأخطاء وإصلاحها, التحقيق في الحادث, والتخطيط الأمني طويل المدى.
تعد الرؤية ذات قيمة خاصة للمواقع الصناعية الموزعة والمرافق البعيدة.
النشر الصناعي الموثوق
توفر أجهزة الكمبيوتر الصناعية أجهزة قوية لمنصات جدار الحماية المنتشرة خارج البيئات المكتبية.
تصميم بدون مروحة, تخزين مستقر, التركيب الصناعي, ويساعد دعم دورة الحياة الطويلة في تقليل مخاطر الصيانة.
وهذا مهم للمصانع, المستودعات, مواقع الطاقة, البنية التحتية للنقل, والمرافق النائية.
نشر أجهزة جدار الحماية القابلة للتطوير
تعمل منصة أجهزة جدار الحماية الموحدة للمؤسسات على تسهيل نشر أجهزة الأمان عبر فروع متعددة, المصانع, آلات, والمواقع النائية.
تعمل الأجهزة المتسقة على تبسيط صور البرامج, قوالب التكوين, تخطيط قطع الغيار, تصديق, وإدارة دورة الحياة.
وهذا يدعم نشر الأمن السيبراني المؤسسي والصناعي القابل للتطوير.
لماذا كورIPC
يوفر CoreIPC منصات الحوسبة الصناعية لأمن الشبكات, إنترنت الأشياء الصناعية, أتمتة المصنع, المراقبة عن بعد, وتكامل النظام المدمج. لتطبيقات أجهزة جدار الحماية للمؤسسات, يركز CoreIPC على أجهزة الكمبيوتر الصناعية الموثوقة, حلول الكمبيوتر المدمجة, تكوينات متعددة LAN, الإدخال/الإخراج المرن, تصميم نظام مدمج, خيارات النشر بدون مروحة, القدرة على التخزين المحلي, ودعم التخصيص OEM/ODM. CoreIPC يساعد تكامل النظام, مقدمي حلول الأمن السيبراني, بناة الآلة, ويختار المشغلون الصناعيون منصات الحوسبة التي تتوافق مع متطلبات النشر الحقيقية, بما في ذلك عدد منافذ LAN, عبء عمل جدار الحماية, أداء VPN, احتياجات التخزين, طرق التركيب, مدخلات الطاقة, الظروف الحرارية, وتخطيط دورة الحياة.
الأسئلة المتداولة
1. ما هي أجهزة جدار الحماية للمؤسسات?
أجهزة جدار الحماية للمؤسسات عبارة عن نظام أساسي للحوسبة يستخدم لتشغيل جدار الحماية, التوجيه, VPN, التحكم في الوصول, تسجيل, ووظائف التفتيش المروري.
في البيئات الصناعية, ويمكنه أيضًا حماية شبكات المصانع, أنظمة الآلة, بوابات إنترنت الأشياء الصناعية, أنظمة سكادا, واتصالات الصيانة عن بعد.
2. لماذا نستخدم الكمبيوتر الصناعي لنشر جدار الحماية للمؤسسات?
يوفر الكمبيوتر الصناعي أجهزة قوية واتصالاً مرنًا بالشبكة للنشر في المصنع والميدان.
يمكنه دعم منافذ LAN المتعددة, عملية بدون مروحة, تخزين موثوق, التركيب الصناعي, مدخلات الطاقة مستقرة, وتوافر دورة حياة طويلة. هذه الميزات تجعلها مناسبة لمنصات جدار الحماية المنتشرة في الخزانات, المصانع, المواقع النائية, وأنظمة البنية التحتية.
3. كيف يتم استخدام جهاز كمبيوتر مضمن كجهاز جدار الحماية?
يمكن لجهاز الكمبيوتر المدمج أن يعمل كجهاز جدار حماية مدمج داخل خزانة التحكم, الضميمة الآلة, شبكة الفروع, منشأة بعيدة, أو بوابة أمان OEM.
يمكنه تشغيل برنامج جدار الحماية, حركة المرور على الطريق, إدارة أنفاق VPN, سجلات المتجر, وفرض سياسات التجزئة بين مناطق الشبكة.
4. لماذا تعتبر منافذ LAN المتعددة مهمة لمنصات جدار الحماية?
تسمح منافذ LAN المتعددة لجدار الحماية بفصل مناطق الشبكة.
قد يتصل منفذ واحد بشبكة WAN, آخر إلى الشبكة المحلية للمؤسسة, آخر لتكنولوجيا المعلومات في المصنع, آخر لشبكات PLC, وآخر للصيانة عن بعد أو أنظمة إنترنت الأشياء الصناعية. وهذا يدعم التجزئة وإنفاذ سياسة الأمان بشكل أفضل.
5. هل يمكن لأجهزة جدار الحماية الخاصة بالمؤسسة دعم VPN?
نعم. يمكن لأجهزة جدار الحماية للمؤسسات أن تدعم VPN للمستخدم البعيد, VPN من موقع إلى موقع, أنفاق المصنع إلى السحابة, وتأمين اتصالات الصيانة عن بعد.
The required hardware depends on VPN tunnel count, عبء عمل التشفير, throughput requirements, and logging needs.
6. Can fanless industrial computers support firewall workloads?
نعم. Fanless industrial computers can support many firewall deployments because they reduce dust intake and remove one mechanical failure point.
لكن, قواعد جدار الحماية, تشفير VPN, التفتيش المروري, and logging can create sustained heat. عبء عمل وحدة المعالجة المركزية, تصميم العلبة, درجة الحرارة المحيطة, وينبغي مراجعة تدفق الهواء في الخزانة قبل النشر.
7. What hardware features matter for enterprise firewall platforms?
تتضمن الميزات الهامة منافذ LAN متعددة, أداء كافٍ لوحدة المعالجة المركزية, ذاكرة موثوقة, تخزين SSD أو NVMe, الضميمة وعرة, تصميم بدون مروحة, مدخلات الطاقة الصناعية, USB, عرض الإخراج, المنافذ التسلسلية, جيبيو, وخيارات التوسع.
The final configuration should match firewall workload, مناطق الشبكة, أداء VPN, احتياجات التخزين, وبيئة التثبيت.
8. Can firewall hardware protect industrial IoT systems?
نعم. Firewall hardware can help protect industrial IoT systems by segmenting machine networks, التحكم في الاتصالات السحابية, filtering traffic, and logging access events.
يمكن أن يجلس بين بوابات IIoT, آلات, شبكات المصانع, ومنصات خارجية لتوفير حدود أمنية خاضعة للرقابة.
9. Is an enterprise firewall the same as a UTM appliance?
ليس بالضبط. A firewall mainly controls network traffic based on rules.
قد يجمع جهاز UTM بين وظائف جدار الحماية مع VPN, منع التسلل, تصفية, تسجيل, وميزات أمنية أخرى. يمكن تكوين العديد من منصات جدار الحماية للمؤسسات لدعم وظائف الأمان الأوسع اعتمادًا على البرنامج.
10. ما الذي يجب اختباره قبل النشر?
قبل النشر, يجب اختبار النظام الأساسي باستخدام طوبولوجيا الشبكة الحقيقية, قواعد جدار الحماية, عدد أنفاق VPN, حجم حركة المرور, سير عمل الوصول عن بعد, سلوك التسجيل, عبء عمل التخزين, وتشغيل طويل الأمد.
الاستقرار الحراري, سلوك تجاوز الفشل, النسخ الاحتياطي التكوين, إجراءات الاسترداد, ويجب أيضًا التحقق من صحة اتصالات الإنتاج.
خاتمة
تعد أجهزة جدار الحماية للمؤسسات أساسًا عمليًا لحدود الشبكة الآمنة, اتصال VPN, تصفية حركة المرور, التحكم في الوصول عن بعد, تجزئة الشبكة, ونشر الأمن السيبراني للمؤسسات أو الصناعية.
عن طريق وضع كمبيوتر صناعي أو كمبيوتر مدمج على حدود الشبكة الرئيسية, يمكن للمؤسسات حماية شبكات المؤسسة, أنظمة تكنولوجيا المعلومات في المصنع, شبكات PLC, شبكات الآلة, بوابات إنترنت الأشياء الصناعية, أنظمة سكادا, واتصالات الصيانة عن بعد.
يجب تحديد النظام الأساسي المناسب لجدار الحماية الخاص بالمؤسسة وفقًا لمتطلبات النشر الحقيقية, بما في ذلك عدد منافذ LAN, عبء عمل جدار الحماية, عدد أنفاق VPN, الإنتاجية المشفرة, احتياجات التفتيش المروري, متطلبات التخزين, طريقة التركيب, مدخلات الطاقة, الظروف الحرارية, دعم نظام التشغيل, السياسة الأمنية, وتخطيط دورة الحياة.
يدعم CoreIPC مشاريع أجهزة جدار الحماية للمؤسسات من خلال منصات الحوسبة الصناعية المصممة للمصانع العملية, فرع, جانب الآلة, والانتشار الميداني. مع أساس الأجهزة الصحيح, يمكن لمتكاملي الأنظمة ومقدمي الحلول الأمنية بناء أنظمة موثوقة, قابلة للتطوير, وأجهزة جدار الحماية الآمنة لشبكات المؤسسات والشبكات الصناعية.
اتصل بنا
أبحث عن جهاز كمبيوتر صناعي, الكمبيوتر المدمج, أو نظام أساسي متعدد الشبكات المحلية (LAN) لنشر أجهزة جدار الحماية للمؤسسات?
تواصل مع CoreIPC لمناقشة متطلبات مشروعك, بما في ذلك عدد منافذ LAN, عبء عمل جدار الحماية, أداء VPN, تجزئة الشبكة, تصميم التخزين, طريقة التركيب, مدخلات الطاقة, بيئة التشغيل, احتياجات دورة الحياة, وخيارات التخصيص OEM/ODM.