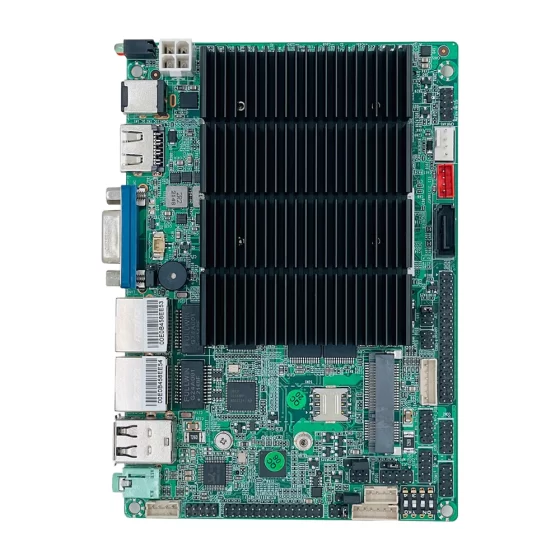
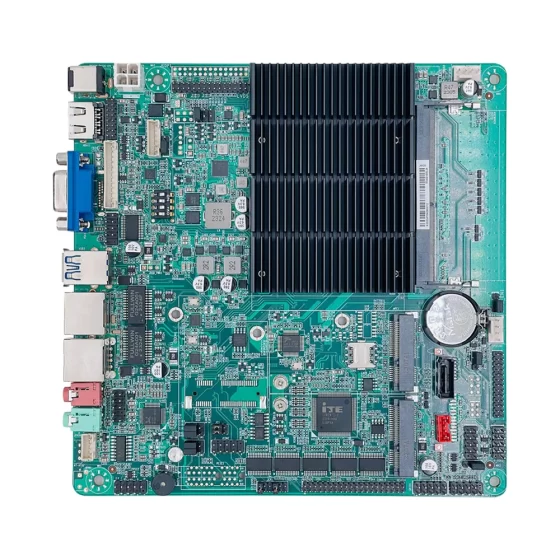
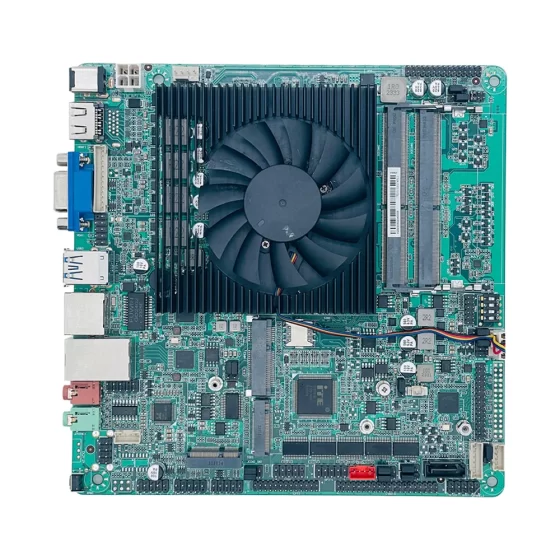
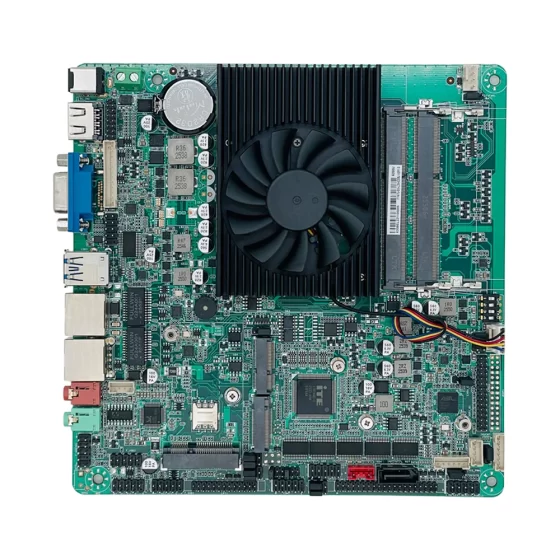
 حلول الحوسبة الصناعية CoreIPC
الكمبيوتر الصناعي لأجهزة أمن الشبكات
ملخص تنفيذي
يعمل كمبيوتر أمان الشبكة كأساس للحوسبة للبنية التحتية الحديثة للأمن السيبراني, تمكين المنظمات من نشر جدران الحماية, أنظمة كشف التسلل (معرفات), أنظمة منع الاختراق (IPS), بوابات VPN, إدارة التهديدات الموحدة (يو تي إم) المنصات, وأجهزة أمان الحافة الآمنة. نظرًا لأن التهديدات السيبرانية أصبحت أكثر تعقيدًا واستمرار نمو حجم حركة مرور الشبكة, غالبًا ما تكافح منصات الحوسبة التجارية التقليدية لتوفير الموثوقية, الاتصال, والاستقرار طويل الأمد المطلوب للعمليات الأمنية المستمرة.
تم تصميم أجهزة الكمبيوتر الصناعية لتلبية هذه المتطلبات من خلال تقديم معالجة عالية الأداء, واجهات شبكة متعددة عالية السرعة, موثوقية قوية من الدرجة الصناعية, ودورات حياة المنتج الممتدة. يمكن لهذه الأنظمة أن تعمل بشكل مستمر في مراكز بيانات المؤسسة, المرافق الصناعية, شبكات النقل, البنية التحتية للطاقة, بيئات الرعاية الصحية, وعمليات نشر الحافة الموزعة حيث يجب أن تظل خدمات الأمان متاحة 24/7.
من خلال دمج المعالجات المتقدمة, شبكات متعددة المنافذ, تسريع تشفير الأجهزة, تصاميم حرارية بدون مروحة, والربط الصناعي, توفر أجهزة الكمبيوتر الصناعية منصة مثالية لتطبيقات أمان الشبكات. سواء تم نشرها كجهاز كمبيوتر جدار الحماية, بوابة VPN, نظام مراقبة حركة المرور, أو جهاز أمان الحافة, تساعد منصات الحوسبة الصناعية المؤسسات على تعزيز دفاعات الأمن السيبراني مع ضمان الموثوقية التشغيلية وقابلية التوسع.
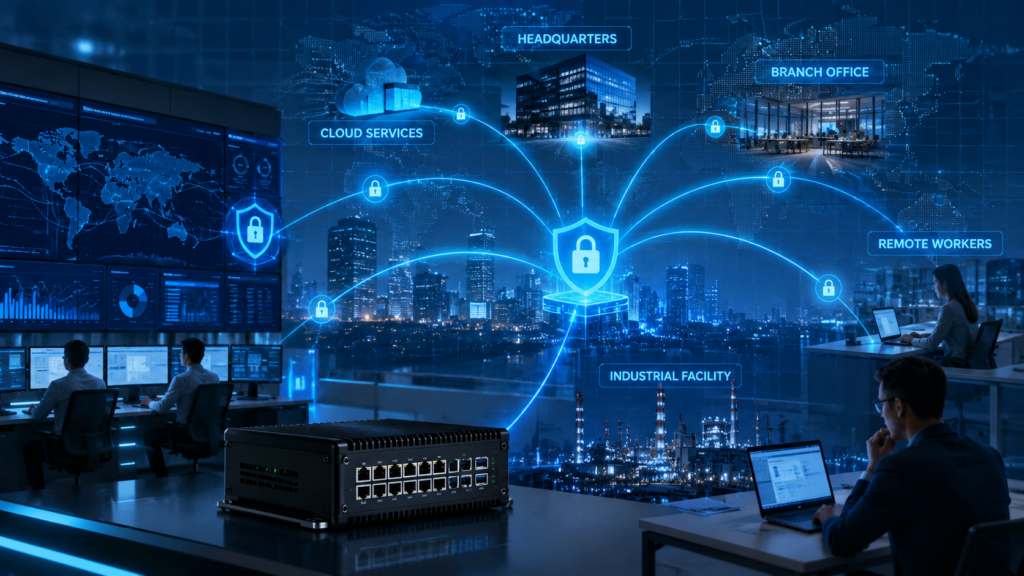
توفر أجهزة الكمبيوتر الصناعية أساسًا موثوقًا لأجهزة أمان الشبكات الحديثة, أنظمة جدار الحماية, والبنية التحتية للأمن السيبراني للمؤسسات.
نظرة عامة على الصناعة
تطور البنية التحتية الحديثة للأمن السيبراني
لقد تطور الأمن السيبراني من وظيفة متخصصة في تكنولوجيا المعلومات إلى متطلبات عمل بالغة الأهمية في كل صناعة تقريبًا. التحول الرقمي, اعتماد الحوسبة السحابية, التوسع في القوى العاملة عن بعد, إنترنت الأشياء الصناعية (إنترنت الأشياء) عمليات النشر, وقد أدت البنية التحتية المتصلة إلى زيادة تعقيد الشبكة وتوسيع أسطح الهجوم المحتملة.
تواجه المؤسسات الآن مشهدًا متزايد التعقيد من التهديدات التي تتضمن برامج الفدية, التهديدات المستمرة المتقدمة, هجمات حجب الخدمة الموزعة, هجمات سلسلة التوريد, التهديدات من الداخل, ثغرات يوم الصفر, هجمات نظام التحكم الصناعي, والتهديدات السيبرانية القائمة على إنترنت الأشياء. نتيجة ل, تستثمر الشركات في أجهزة أمان الشبكات المتقدمة القادرة على الفحص, تصفية, يراقب, وحماية حركة مرور الشبكة في الوقت الحقيقي.
صناعة 4.0 وأمن التكنولوجيا التشغيلية
صناعة 4.0 لقد ربطت المبادرات بيئات التكنولوجيا التشغيلية بأنظمة تكنولوجيا المعلومات في المؤسسة, خلق فرص جديدة للإنتاجية والكفاءة مع تقديم تحديات جديدة للأمن السيبراني. تعتمد مرافق التصنيع الآن على الشركات المحدودة العامة, أنظمة سكادا, محطات HMI, الروبوتات الصناعية, أنظمة رؤية الآلة, أجهزة الاستشعار الصناعية, ومنصات الحوسبة الحافة.
وتتطلب حماية هذه الأنظمة المترابطة بنية تحتية أمنية مخصصة قادرة على العمل بشكل موثوق في البيئات الصناعية. يوفر كمبيوتر أمان الشبكة موارد الحوسبة, الاتصال, والاستقرار طويل الأمد المطلوب لدعم جدار الحماية, VPN, معرفات/IPS, وتطبيقات مراقبة حركة المرور في البيئات الصناعية الصعبة.
حوسبة الحافة والأمن الموزع
يؤدي ظهور الحوسبة المتطورة إلى إعادة تشكيل بنيات الأمن السيبراني. بدلاً من توجيه كل حركة المرور عبر مراكز البيانات المركزية, تنشر المؤسسات بشكل متزايد وظائف أمنية أقرب إلى المستخدمين, الأجهزة, والأصول التشغيلية. هذا الاتجاه يدفع الطلب على المدمجة, موثوق, وأجهزة كمبيوتر صناعية عالية الأداء قادرة على العمل كأجهزة أمنية موزعة على حافة الشبكة.
التحديات الرئيسية
يمثل نشر أجهزة أمان الشبكات في البيئات الحديثة العديد من التحديات التقنية والتشغيلية. يجب أن توفر الأنظمة الأساسية للأجهزة أداءً قويًا للحوسبة مع الحفاظ على التشغيل المستمر, شبكات مستقرة, وتوافر النظام الموثوق.
زيادة حجم حركة مرور الشبكة
تولد شبكات المؤسسات الحديثة كميات هائلة من حركة المرور من التطبيقات السحابية, اتصالات الفيديو, الأجهزة الصناعية, أجهزة استشعار إنترنت الأشياء, المستخدمين عن بعد, وأحمال العمل كثيفة البيانات. يجب أن تقوم الأجهزة الأمنية بفحص حركة المرور هذه دون تقديم زمن وصول مفرط. ولذلك يجب أن يوفر كمبيوتر أمان الشبكة قوة معالجة كافية, عرض النطاق الترددي للذاكرة, وأداء واجهة الشبكة لدعم الفحص في الوقت الحقيقي.
الكشف عن التهديدات في الوقت الحقيقي
يجب أن تحدد أنظمة الأمن السيبراني التهديدات وتستجيب لها على الفور. التفتيش العميق للحزم, مطابقة التوقيع, التحليل السلوكي, مراقبة حركة المرور, ويتطلب تكامل الاستخبارات المتعلقة بالتهديدات موارد حاسوبية كبيرة. إذا كانت منصة الأجهزة ضعيفة القوة, قد تواجه تطبيقات الأمان اكتشافًا متأخرًا, انخفاض الإنتاجية, أو إسقاط الحزم.
متطلبات التشغيل المستمر
على عكس أجهزة الكمبيوتر المكتبية القياسية, غالبًا ما تعمل الأجهزة الأمنية بشكل مستمر. يجب أن يدعموا 24/7 وقت التشغيل, الأداء الحراري المستقر, توصيل طاقة موثوق, الصيانة عن بعد, وتوافر الأجهزة على المدى الطويل. يمكن أن يؤثر عدم استقرار الأجهزة بشكل مباشر على توفر الشبكة والحماية الأمنية.
بيئات النشر القاسية
يمكن نشر أنظمة أمان الشبكات في خزائن التحكم الصناعية, البنية التحتية للنقل, حاويات المعدات في الهواء الطلق, خزائن الاتصالات, والمرافق النائية. قد تعرض هذه البيئات الأجهزة للغبار, اهتزاز, تقلبات درجات الحرارة, والتداخل الكهربائي. يساعد التصميم الصناعي على تقليل مخاطر الفشل في هذه الظروف.
تكامل البنية التحتية القديمة
تعمل العديد من المؤسسات على تشغيل بيئات مختلطة تجمع بين شبكات Ethernet الحديثة, البروتوكولات الصناعية القديمة, الأنظمة السحابية, وأصول التكنولوجيا التشغيلية. يجب أن تدعم الأجهزة الأمنية الاتصال المرن والتكامل المستقر عبر البنية التحتية الحديثة والقديمة.
قابلية التوسع في الأمن السيبراني
مع توسع الشبكات, تتطلب المؤسسات منصات أمان يمكنها التوسع دون الحاجة إلى استبدال الأجهزة بشكل متكرر. تساعد منصات الحوسبة الصناعية المرنة في دعم نمو الشبكة في المستقبل, وظائف أمنية إضافية, ومتطلبات الأمن السيبراني المتطورة.
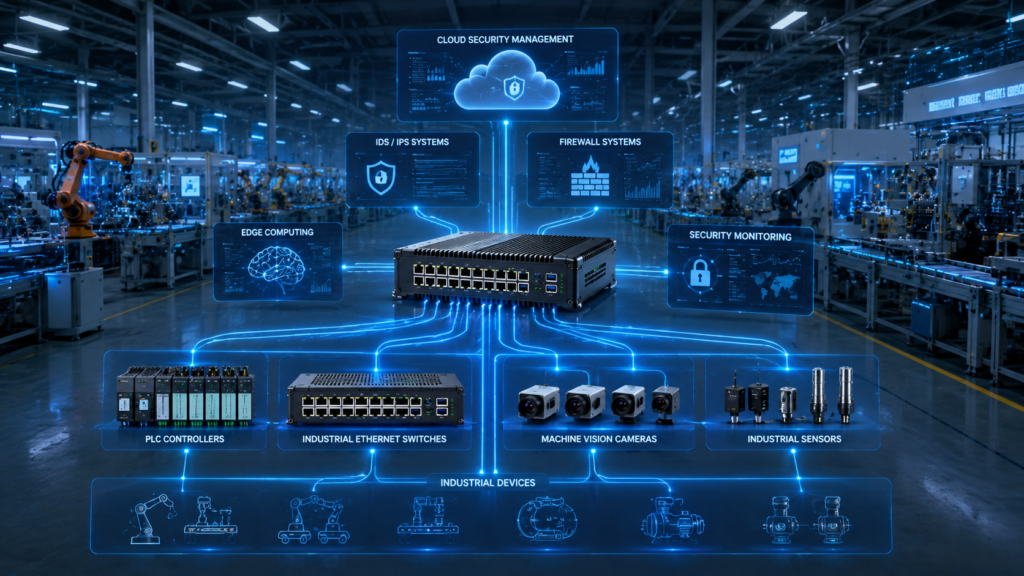
توفر أجهزة الكمبيوتر الصناعية منصة المعالجة المركزية لأنظمة جدار الحماية, حلول IDS/IPS, الحوسبة الأمنية الحافة, وحماية الشبكات الصناعية.
هندسة الحلول
هندسة أمن الشبكات الصناعية
يتكون النشر النموذجي لأمن الشبكة الصناعية من طبقات متعددة مترابطة تعمل معًا للمراقبة, تحليل, وحماية اتصالات الشبكة. يعمل كمبيوتر أمان الشبكة كمنصة معالجة مركزية لتطبيق سياسات الأمان, تفتيش حركة المرور, إدارة الاتصالات المشفرة, وربط الأنظمة المحلية بمنصات إدارة الأمن المركزية.
طبقة الميدان
تشتمل الطبقة الميدانية على أجهزة استشعار صناعية, الشركات المحدودة العامة, محطات HMI, الروبوتات الصناعية, كاميرات رؤية الآلة, أجهزة إنترنت الأشياء, وغيرها من المعدات التشغيلية. تولد هذه الأجهزة بيانات تشغيلية وبيانات مهمة للأعمال. لأن العديد من الأجهزة الميدانية لم يتم تصميمها في الأصل مع أخذ متطلبات الأمن السيبراني الحديثة في الاعتبار, فهي غالبًا ما تتطلب حماية على مستوى الشبكة.
طبقة الشبكة
تشتمل البنية التحتية للشبكات الصناعية على محولات إيثرنت صناعية, المفاتيح المدارة, بوابات لاسلكية, أنظمة اتصالات الألياف, ومعدات تجزئة VLAN. تتدفق حركة المرور عبر مناطق أمنية متعددة, والتجزئة المناسبة ضرورية للحد من الوصول غير المصرح به وتقليل التأثير المحتمل للحوادث السيبرانية.
طبقة الأجهزة الأمنية
تعمل أجهزة الكمبيوتر الصناعية كمنصة أساسية لمعالجة الأمان. أنها تدعم خدمات جدار الحماية, خدمات VPN, وظائف IDS/IPS, التفتيش المروري, تصفية التطبيق, التحكم في الوصول, وتسجيل الأمن. يقوم كمبيوتر أمان الشبكة بمعالجة البيانات في الوقت الفعلي مع فرض سياسات الأمان بين مناطق الشبكة المختلفة.
طبقة الحوسبة الحافة
تقوم منصات الحوسبة المتطورة بتحليل التهديدات المحلية, مصادقة الجهاز, مراقبة أمنية, تحليلات حركة المرور, وارتباط الأحداث. وهذا يقلل من الاعتماد على البنية التحتية المركزية ويتيح استجابة أسرع للأحداث الأمنية المحلية.
طبقة السحابة والإدارة
يتم نقل الأحداث الأمنية والبيانات التشغيلية إلى مراكز العمليات الأمنية, منصة سيم, أنظمة إدارة السحابة, ومنصات الإدارة عن بعد. يتيح ذلك الرؤية والإدارة المركزية عبر عمليات النشر الموزعة مع الحفاظ على وظائف الأمان المهمة قريبة من الأصول المحلية.
الميزات الرئيسية
معالجة عالية الأداء
تتطلب تطبيقات أمان الشبكات الحديثة موارد حاسوبية كبيرة. تدعم أجهزة الكمبيوتر الصناعية المعالجات المتقدمة التي توفر أداءً متعدد النواة, معالجة عبء العمل الموازي, فحص الحزمة عالية الإنتاجية, والاستجابة منخفضة الكمون. وهذا يتيح التنفيذ الفعال لجدار الحماية, معرفات, IPS, VPN, يو تي إم, وخدمات تحليلات حركة المرور.
واجهات الشبكة المتعددة
تتطلب أجهزة الأمان في كثير من الأحيان اتصالات شبكة متعددة. يمكن لأجهزة الكمبيوتر الصناعية أن تدعم شبكة LAN المزدوجة, شبكة محلية رباعية, ستة لان, أو ثمانية تكوينات للشبكة المحلية (LAN) حسب التطبيق. تعمل واجهات Ethernet المتعددة على تمكين تجزئة الشبكة, تنفيذ المنطقة المجردة من السلاح, عزل حركة المرور, مسارات الاتصال الزائدة, وشبكات الإدارة المخصصة.
تسريع تشفير الأجهزة
تعتمد بوابات VPN والاتصالات الآمنة بشكل كبير على تقنيات التشفير. يمكن لتسريع تشفير الأجهزة تحسين إنتاجية VPN, تقليل الحمل وحدة المعالجة المركزية, تحسين الأداء الأمني, ودعم أعداد أكبر من المستخدمين المتزامنين. وهذا مهم بشكل خاص للوصول عن بعد, اتصال المكاتب الفرعية, وعمليات النشر ذات الصلة بـ SD-WAN.
التصميم الصناعي بدون مروحة
تعمل أجهزة الكمبيوتر الصناعية بدون مروحة على التخلص من مكونات التبريد الميكانيكية, تقليل متطلبات الصيانة وتحسين الموثوقية. لأن المراوح هي نقاط فشل شائعة في الأنظمة التقليدية, تعتبر التصميمات بدون مروحة مناسبة لعمليات النشر الأمنية ذات المهام الحرجة حيث يتطلب التشغيل المستمر.
عملية درجة حرارة واسعة
تحدث العديد من عمليات نشر أمان الشبكة خارج مراكز البيانات التقليدية. قد تحتاج أجهزة الكمبيوتر الصناعية إلى العمل في درجات حرارة مرتفعة, الظروف الباردة, أو البيئات ذات التغيرات الحرارية السريعة. يساعد دعم درجة الحرارة الواسعة على ضمان التشغيل المستقر عبر الصناعة, مواصلات, طاقة, وتطبيقات البنية التحتية عن بعد.
الاتصال الصناعي
غالبًا ما تتطلب أنظمة الأمن الصناعي التكامل مع مجموعة واسعة من المعدات. قد تدعم أجهزة الكمبيوتر الصناعية شبكة Gigabit Ethernet, 2.5جيجابت إيثرنت, USB, المنافذ التسلسلية, جيبيو, وخيارات الاتصال اللاسلكي. وهذا يبسط التكامل مع كل من الأنظمة الحديثة والقديمة.
تصميم منصة جاهزة للأمن السيبراني
يمكن لمنصات الحوسبة الصناعية أن تدعم الميزات الموجهة نحو الأمان مثل تقنيات التمهيد الآمن, وحدات النظام الأساسي الموثوقة, وظائف الأمن القائمة على الأجهزة, وآليات التحكم في الوصول. تساعد هذه الإمكانات على تعزيز بنية الأمان الشاملة للجهاز.
دعم دورة الحياة الطويلة
عادةً ما تظل البنية التحتية لأمن الشبكة عاملة لسنوات عديدة. توفر المنصات الصناعية إمكانية التوفر على المدى الطويل, مراجعات الأجهزة مستقرة, دعم المنتج الموسع, وتخطيط الصيانة المبسطة. ويساعد ذلك في تقليل تكاليف إعادة التصميم وتحسين إدارة دورة الحياة لمشاريع OEM والشركات.
سيناريوهات النشر
أجهزة جدار الحماية للمؤسسات
تعمل أجهزة الكمبيوتر الصناعية كأساس لأنظمة جدران الحماية عالية الأداء التي تحمي شبكات المؤسسات, المكاتب الفرعية, وبيئات مراكز البيانات.
البنية التحتية لبوابة VPN
تقوم المؤسسات بنشر أجهزة الكمبيوتر الصناعية كمكثفات VPN تدعم الوصول الآمن عن بعد, الاتصالات المشفرة من موقع إلى آخر, واتصال القوى العاملة الموزعة.
أمن التكنولوجيا التشغيلية الصناعية
تستخدم مرافق التصنيع أجهزة الأمن الصناعي لحماية الشركات المحدودة العامة, أنظمة سكادا, شبكات الإنتاج, والبنية التحتية للأتمتة الصناعية.
شبكات النقل الذكية
يمكن لمراكز التحكم في حركة المرور والبنية التحتية على جانب الطريق استخدام أجهزة كمبيوتر أمان الشبكة لحماية أنظمة النقل الذكية, كاميرات المرور, وشبكات الاتصالات الحافة.
أنظمة إدارة الطاقة
يقوم مشغلو المرافق والبنية التحتية للطاقة بنشر أجهزة كمبيوتر ذات جدران حماية صناعية لتأمين شبكات الطاقة الحيوية, أنظمة المراقبة عن بعد, وشبكة الاتصالات الذكية.
أمن شبكات الرعاية الصحية
تقوم المستشفيات والمرافق الطبية بنشر أجهزة أمنية لحماية الأجهزة الطبية, سجلات المرضى, أنظمة التشخيص, وشبكات الاتصالات الخاصة بالرعاية الصحية.
أمن التجزئة والفروع
تطبق سلاسل البيع بالتجزئة بوابات أمان موزعة عبر مواقع متعددة لحماية أنظمة نقاط البيع, شبكات الفروع, وتطبيقات الأعمال المتصلة بالسحابة.
أمن الحوسبة الحافة
تعمل أجهزة الكمبيوتر الصناعية على حماية عمليات نشر حوسبة الحافة الموزعة من خلال تمكين فحص حركة المرور المحلية, اتصال آمن, ومراقبة التهديدات في الوقت الحقيقي بالقرب من الأصول التشغيلية.
فوائد الأعمال
تحسين الوضع الأمني
التفتيش المتقدم, تصفية, وتساعد قدرات المراقبة المؤسسات على تحديد التهديدات السيبرانية وتخفيفها بشكل أكثر فعالية عبر المؤسسة, صناعي, وبيئات الحافة.
تقليل وقت التوقف عن العمل
تساعد الموثوقية الصناعية على تقليل حالات فشل الأجهزة وانقطاع الخدمة, وهو أمر مهم بشكل خاص للبنية التحتية لأمن الشبكات ذات المهام الحرجة.
انخفاض تكاليف الصيانة
تصميمات بدون مروحة, مكونات مستقرة, وتعمل الأنظمة الأساسية ذات دورة الحياة الطويلة على تقليل متطلبات الصيانة وتبسيط تخطيط الأجهزة على المدى الطويل.
رؤية تشغيلية أفضل
توفر المراقبة في الوقت الفعلي وتسجيل الأمان رؤية أكبر لنشاط الشبكة, سلوك غير طبيعي, والأحداث الأمنية المحتملة.
قابلية التوسع المحسنة
تدعم الأنظمة الأساسية المرنة نمو الشبكة في المستقبل, واجهات LAN إضافية, متطلبات إنتاجية أعلى, وأعباء عمل الأمن السيبراني المتطورة.
استجابة أسرع للتهديدات
تسمح المعالجة المحلية والتحليلات الأمنية الطرفية للمؤسسات باكتشاف التهديدات والاستجابة لها بالقرب من مكان حدوث أحداث الشبكة.
لماذا كورIPC
توفر CoreIPC منصات حوسبة صناعية مصممة لأمن الشبكات, حوسبة الحافة, الأتمتة الصناعية, مواصلات, الرعاية الصحية, إدارة الطاقة, وتطبيقات البنية التحتية الحيوية. تشمل محفظتنا أجهزة الكمبيوتر الصناعية, أجهزة كمبيوتر بدون مروحة, الأنظمة المدمجة, واللوحات المدمجة المخصصة التي تدعم أجهزة جدار الحماية, بوابات VPN, منصات IDS/IPS, وعمليات النشر الأمنية الحافة.
مع قدرات تصنيع المعدات الأصلية وأوديإم, خدمات التخصيص المرنة, ودعم المنتج لدورة حياة طويلة, تساعد CoreIPC العملاء على بناء منصات أجهزة موثوقة وقابلة للتطوير للأمن السيبراني للنشر على المدى الطويل.
الأسئلة المتداولة
1. ما هو كمبيوتر أمن الشبكة?
كمبيوتر أمان الشبكة عبارة عن منصة حوسبة مخصصة تستخدم لنشر تطبيقات الأمن السيبراني مثل جدران الحماية, بوابات VPN, أنظمة كشف التسلل, أنظمة منع الاختراق, وحلول موحدة لإدارة التهديدات. على عكس أجهزة الكمبيوتر المكتبية القياسية, تم تصميم أجهزة كمبيوتر أمان الشبكة للتشغيل المستمر, إنتاجية عالية للشبكة, واجهات إيثرنت متعددة, والموثوقية طويلة المدى في البيئات المؤسسية والصناعية.
2. لماذا استخدام الكمبيوتر الصناعي كجهاز جدار الحماية?
توفر أجهزة الكمبيوتر الصناعية الموثوقية, دورات حياة أطول للمنتج, والمزيد من خيارات الشبكات مقارنة بأجهزة الكمبيوتر التجارية التقليدية. وهي مصممة ل 24/7 التشغيل وغالبًا ما تتضمن منافذ LAN متعددة, تبريد بدون مروحة, مكونات من الدرجة الصناعية, ودعم درجة الحرارة واسعة. هذه الخصائص تجعلها مناسبة لعمليات نشر جدار الحماية في الصناعات الحيوية, مَشرُوع, وبيئات الحافة.
3. كم عدد منافذ LAN المطلوبة لجهاز كمبيوتر جدار الحماية?
يعتمد العدد المطلوب من منافذ LAN على بنية الشبكة. قد تستخدم جدران الحماية الأساسية لشبكة WAN/LAN منفذي LAN, بينما قد تتطلب أنظمة المكاتب الفرعية أربعة. تجزئة الشبكة متعددة المناطق, نشر المنطقة المجردة من السلاح, شبكات الإدارة, وغالبًا ما تتطلب شبكات المراقبة ستة واجهات LAN أو أكثر. قد تستفيد مراكز البيانات المتقدمة وبيئات الأمان الصناعي من ثمانية منافذ LAN أو أعلى.
4. ما المعالج المناسب لجهاز أمان الشبكة?
يعتمد اختيار المعالج على حجم حركة المرور المتوقع ووظائف الأمان. قد تستخدم بوابات مستوى الدخول معالجات مدمجة فعالة, بينما جدار حماية المؤسسة, معرفات/IPS, عادةً ما تتطلب تطبيقات UTM أداءً أقوى متعدد النواة. التطبيقات التي تتضمن فحص SSL, التفتيش العميق للحزم, تشفير VPN, أو تتطلب التحليلات في الوقت الفعلي عمومًا وحدات معالجة مركزية عالية الأداء وسعة ذاكرة كافية.
5. ما هو الفرق بين جدار الحماية وجهاز UTM?
يتحكم جدار الحماية بشكل أساسي في حركة مرور الشبكة بناءً على قواعد الأمان. يجمع جهاز إدارة التهديدات الموحد بين وظائف الأمان المتعددة مثل جدار الحماية, VPN, مكافحة الفيروسات, تصفية الويب, منع التسلل, ومراقبة التطبيق. توفر حلول UTM إدارة أمان مركزية ولكنها تتطلب المزيد من موارد الحوسبة, جعل أداء الأجهزة عامل اختيار مهم.
6. هل يمكن لأجهزة الكمبيوتر الصناعية دعم بوابات VPN?
نعم. تُستخدم أجهزة الكمبيوتر الصناعية على نطاق واسع كبوابات VPN لأنها توفر أداء معالجة موثوقًا, شبكات متعددة المنافذ, واستقرار المنصة على المدى الطويل. يمكن أن يساعد تسريع تشفير الأجهزة في زيادة إنتاجية VPN, تقليل استخدام وحدة المعالجة المركزية, تحسين أداء الوصول عن بعد, ودعم أعداد أكبر من المستخدمين المتزامنين في عمليات النشر المؤسسية والصناعية.
7. ما هو الدور الذي تلعبه حوسبة الحافة في أمن الشبكات؟?
تتيح الحوسبة المتطورة نشر وظائف الأمان بالقرب من الأجهزة, المستخدمين, والأصول التشغيلية. هذا يمكن أن يقلل الكمون, تحسين الكشف عن التهديدات المحلية, انخفاض الاعتماد على البنية التحتية السحابية المركزية, وتحسين كفاءة عرض النطاق الترددي. تعمل أجهزة الكمبيوتر الصناعية في كثير من الأحيان كأجهزة أمنية متطورة في المناطق الصناعية الموزعة, مواصلات, طاقة, وبيئات البنية التحتية الذكية.
8. هل أجهزة الكمبيوتر الصناعية بدون مروحة مناسبة لتطبيقات الأمن السيبراني?
نعم. تعد أجهزة الكمبيوتر الصناعية بدون مروحة مناسبة لتطبيقات الأمن السيبراني لأنها تقلل من متطلبات الصيانة وتزيل مكونات التبريد الميكانيكية. غالبًا ما يتم تفضيلها لعمليات النشر عن بعد أو ذات المهام الحرجة حيث الغبار, اهتزاز, أو قد يؤثر التشغيل المستمر على الأنظمة التقليدية المعتمدة على المروحة. يمكن للتصميمات بدون مروحة تحسين الموثوقية على المدى الطويل في البيئات الصعبة.
9. ما هي الصناعات التي تنشر عادةً أجهزة أمان الشبكات?
تستخدم أجهزة أمان الشبكات على نطاق واسع في التصنيع, مواصلات, الطاقة والمرافق, الرعاية الصحية, الاتصالات السلكية واللاسلكية, بيع بالتجزئة, المدن الذكية, والبنية التحتية الحكومية. يتطلب كل قطاع حماية شبكة آمنة وموثوقة للأنظمة الحيوية, البيانات التشغيلية, الأجهزة المتصلة, وتطبيقات الأعمال. تساعد منصات الحوسبة الصناعية في دعم متطلبات الأمان هذه عبر بيئات متنوعة.
10. هل تستطيع أجهزة الكمبيوتر الصناعية دعم تطبيقات IDS وIPS?
نعم. توفر أجهزة الكمبيوتر الصناعية قوة المعالجة المطلوبة للفحص العميق للحزم, مطابقة التوقيع, التحليل السلوكي, الكشف عن التهديدات في الوقت الحقيقي, وتسجيل الأحداث. هذه القدرات تجعلها منصات مناسبة لعمليات نشر IDS وIPS, وخاصة في الشبكات الصناعية, بيئات الحوسبة الحافة, وأجهزة أمان المؤسسات التي تتطلب تشغيلًا مستقرًا على المدى الطويل.
11. ما مدى أهمية دعم دورة حياة الأجهزة للأجهزة الأمنية?
يعد دعم دورة حياة الأجهزة أمرًا مهمًا للغاية لأن البنية التحتية الأمنية غالبًا ما تظل قيد التشغيل لسنوات عديدة. تساعد الأنظمة الأساسية ذات دورة الحياة الطويلة على تبسيط عملية الصيانة, تقليل تكاليف إعادة التصميم, الحفاظ على توافق البرامج, وتحسين توافر قطع الغيار. توفر منصات الكمبيوتر الصناعية عادةً توفرًا أكثر استقرارًا للأجهزة مقارنة بأجهزة الكمبيوتر التجارية, مما يجعلها مناسبة لعمليات نشر الأمن السيبراني على المدى الطويل.
12. كيف أختار الكمبيوتر الصناعي المناسب لمشروع أمن الشبكات?
تتضمن عوامل الاختيار المهمة متطلبات إنتاجية الشبكة, عدد منافذ LAN, عبء عمل VPN والتشفير, متطلبات التوسع, بيئة النشر, توقعات دورة الحياة, وتوافق نظام التشغيل. يمكن أن يساعد العمل مع أحد موردي الحوسبة الصناعية ذوي الخبرة في ضمان توافق النظام الأساسي المحدد مع متطلبات أمان الشبكة الحالية والمستقبلية.
خاتمة
مع استمرار تطور التهديدات السيبرانية وتزايد ترابط البنية التحتية الرقمية, المنظمات تتطلب موثوقة, قابلة للتطوير, ومنصات عالية الأداء لعمليات نشر أمن الشبكات. توفر أجهزة الكمبيوتر الصناعية قوة المعالجة, مرونة الشبكات, والموثوقية طويلة المدى المطلوبة لدعم جدران الحماية, بوابات VPN, أنظمة IDS/IPS, منصات UTM, وأجهزة أمان الحافة.
مع ميزات مثل واجهات Ethernet المتعددة, التصاميم الصناعية بدون مروحة, تسريع تشفير الأجهزة, ودعم دورة الحياة الطويلة, منصات الحوسبة الصناعية مناسبة تمامًا للمؤسسات, صناعي, مواصلات, الرعاية الصحية, وتطبيقات أمن البنية التحتية الحيوية. عن طريق اختيار بنية الكمبيوتر المناسبة لأمان الشبكة, يمكن للمنظمات تعزيز دفاعات الأمن السيبراني, تحسين الاستمرارية التشغيلية, ودعم مبادرات التحول الرقمي المستقبلية.
اتصل بنا
التخطيط لجهاز جدار الحماية, بوابة VPN, منصة IDS/IPS, جهاز يو تي ام, أو حل الأمن السيبراني الحافة?
توفر CoreIPC اللوحات الأم الصناعية, أجهزة الكمبيوتر المدمجة, أجهزة الكمبيوتر الصناعية بدون مروحة, ومنصات الأجهزة المخصصة لتطبيقات أمن الشبكات. يمكن لفريقنا الهندسي المساعدة في اختيار المنتج, تخصيص الأجهزة, خدمات تصنيع المعدات الأصلية, وتطوير ODM.
اتصل بـ CoreIPC اليوم لمناقشة متطلبات مشروعك واكتشاف منصة الحوسبة المثالية للجيل القادم من حلول الأمن السيبراني.