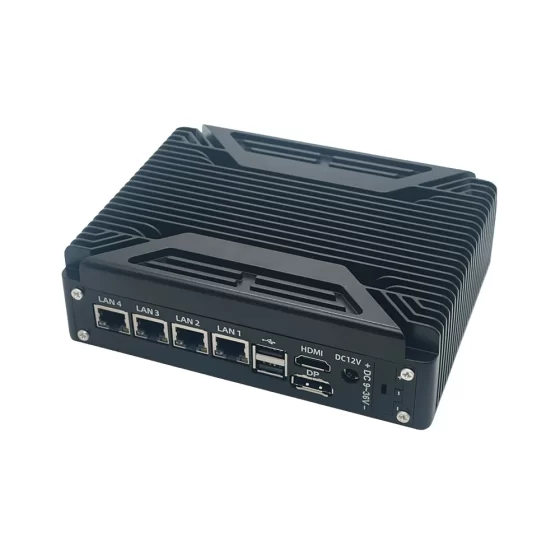
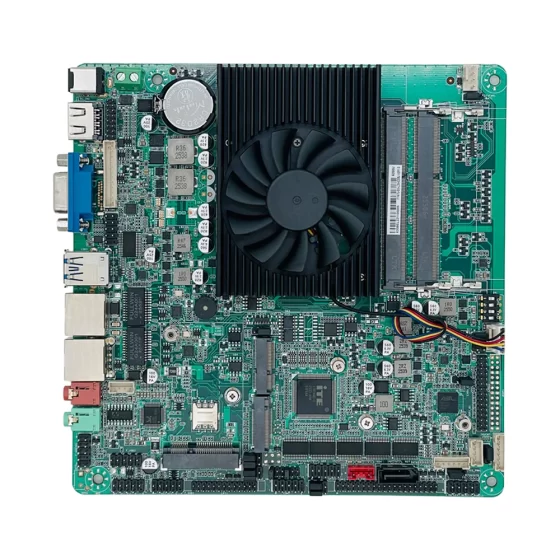
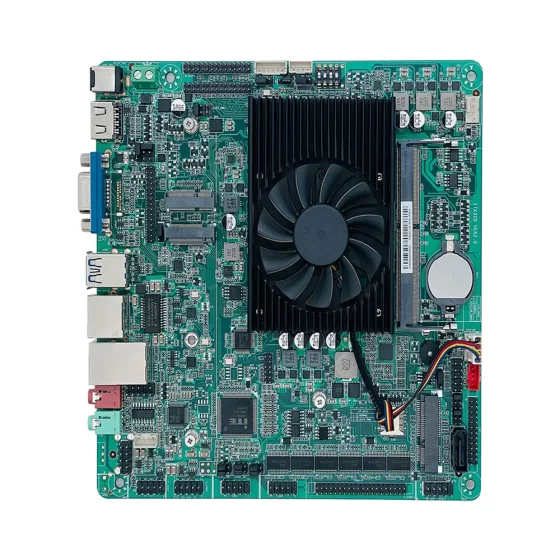
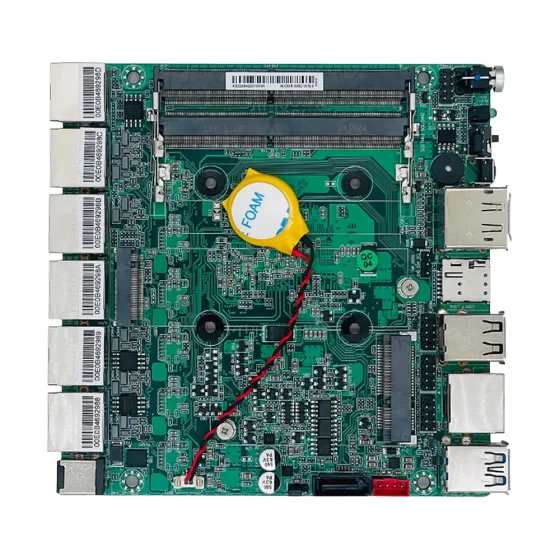
CoreIPC Industrial Computing-Lösungen

Sicherheitsplattform für Rechenzentren: Industriecomputer für den Einsatz von Sicherheitsgeräten im Rechenzentrum
Zusammenfassung
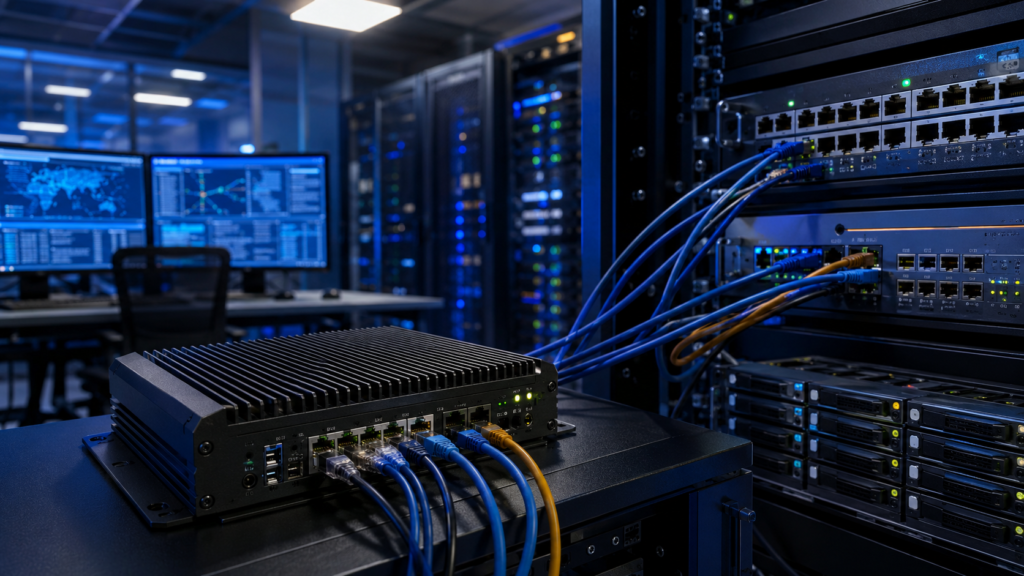
Eine Sicherheits-Appliance für ein Rechenzentrum ist eine dedizierte Computerplattform, die zum Schutz dient, Monitor, überprüfen, und steuern Sie den Netzwerkverkehr innerhalb oder um die Infrastruktur des Rechenzentrums. Möglicherweise werden Firewall-Funktionen unterstützt, VPN-Zugang, Einbrucherkennung, Verkehrsprotokollierung, Netzwerksegmentierung, Sicherer Fernzugriff, Paketinspektion, und Cybersicherheitsdienste auf Edge-Ebene.
Da Rechenzentren immer verteilter werden, verbunden, und serviceorientiert, Sicherheitshardware muss zuverlässig sein, kompakt, und dauerbetriebsfähig. Eine Sicherheitsplattform für Rechenzentren wird häufig an Netzwerkrändern bereitgestellt, Aggregationspunkte, Serverräume, Filialeinrichtungen, Industrielle Datenräume, oder private Cloud-Umgebungen, in denen eine stabile Durchsetzung der Sicherheit erforderlich ist.
Für diese Rolle, Ein handelsüblicher PC ist meist nicht die richtige Grundlage. Eine Sicherheits-Appliance benötigt eine zuverlässige Vernetzung, Multi-LAN-Architektur, stabile Lagerung, thermische Zuverlässigkeit, Unterstützung für einen langen Lebenszyklus, und Integrationsflexibilität. In vielen B2B-Projekten, Ein Industriecomputer oder eingebetteter Computer bietet eine geeignetere Hardwareplattform für den Aufbau zuverlässiger Sicherheitsgeräte.
Eine gut konzipierte Sicherheits-Appliance für Rechenzentren sollte dies unterstützen:
- Mehrere LAN-Ports für WAN, LAN, DMZ, Management, und segmentierte Netzwerke
- Stabile CPU-Leistung für das Routing, Firewall, VPN, und Inspektionsaufwand
- Zuverlässiger Speicher für Protokolle, Systembilder, und Sicherheitsaufzeichnungen
- Kompaktes mechanisches Design für den Schrank, Gestell, oder Einsatz im Geräteraum
- Wartungsarme thermische Architektur
- Langfristige Hardwarekonsistenz für die Bereitstellung von Sicherheitssoftware
- Flexible Anpassung an die Anforderungen von OEMs und Lösungsanbietern
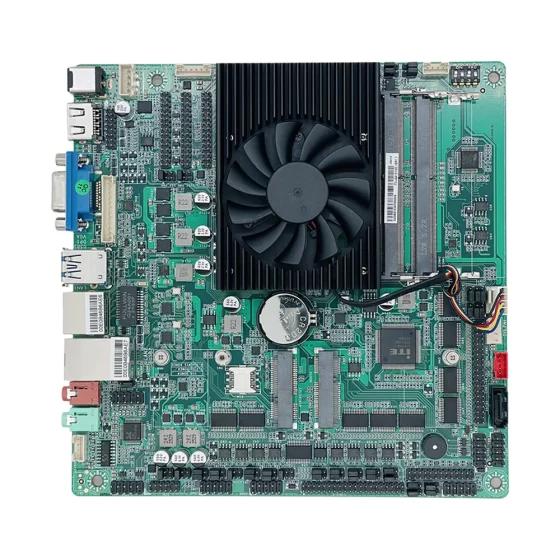
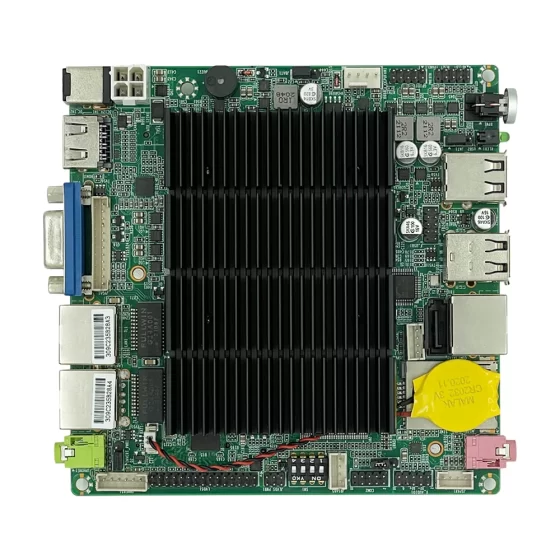
CoreIPC bietet Industriecomputer- und eingebettete Computerplattformen, die Netzwerksicherheitsgeräte unterstützen können, Edge-Gateways, Firewall-Hardware, Überwachungsknoten, und maßgeschneiderte eingebettete Sicherheitssysteme für den globalen B2B-Einsatz.
 Branchenüberblick
Rechenzentren sind nicht mehr auf große zentralisierte Einrichtungen beschränkt. Viele Organisationen nutzen mittlerweile eine Kombination aus privaten Rechenzentren, Colocation-Standorte, Edge-Datenräume, Serverräume für Unternehmen, industrielle IT-Räume, entfernte Filialen, und Hybrid-Cloud-Infrastruktur.
Dieses verteilte Modell schafft mehr Sicherheitsgrenzen. Der Datenverkehr kann zwischen Benutzern fließen, Anwendungen, Cloud-Plattformen, interne Server, Industrieanlagen, Speichercluster, Remote-Büros, und Management-Tools. Jeder Verbindungspunkt kann zu einem Risiko werden, wenn er nicht ordnungsgemäß überwacht und kontrolliert wird.
Zur Durchsetzung von Sicherheitsrichtlinien an diesen kritischen Punkten wird eine Rechenzentrums-Sicherheits-Appliance eingesetzt. Abhängig vom Software-Stack, Es kann als Firewall-Appliance fungieren, VPN-Gateway, Plattform zur Erkennung von Einbrüchen, sicheres Routing-Gerät, Netzwerküberwachungsknoten, oder Verkehrskontrollsystem.
Zu den allgemeinen Bereitstellungszielen gehören::
- Schutz des Ein- und Ausgangsverkehrs im Rechenzentrum
- Trennung interner Netzwerkzonen
- Sichern des Fernverwaltungszugriffs
- Überwachung des Ost-West-Verkehrs zwischen internen Systemen
- Protokollierung von Netzwerkereignissen zur Fehlerbehebung und Compliance-Unterstützung
- Unterstützung des sicheren Zugriffs für Administratoren und Wartungsteams
- Erstellen dedizierter Hardware für Cybersicherheitssoftwareplattformen
Die Hardware-Grundlage ist wichtig, da Sicherheitsdienste häufig kontinuierlich ausgeführt werden. Wenn das Gerät instabil wird, Die Sichtbarkeit und der Schutz des Netzwerks können beeinträchtigt sein. Wenn die Plattform nicht über genügend LAN-Ports verfügt, Die Netzwerksegmentierung wird schwierig. Wenn die Speicherung unzuverlässig ist, Protokolle können verloren gehen. Wenn sich die Plattform häufig ändert, Software-Images und langfristige Wartung werden schwieriger zu verwalten.
Aus diesem Grund werden Industriecomputer und eingebettete Computerplattformen zunehmend für speziell entwickelte Sicherheitssysteme für Rechenzentren verwendet. Sie bieten ein stabiles Hardware-Design, flexible I/O, kompakte Formfaktoren, und bessere Eignung für den langfristigen Einsatz der Appliance.
 Wichtigste Herausforderungen
Das Design von Sicherheitsgeräten für Rechenzentren umfasst mehr als nur die Installation von Cybersicherheitssoftware. Die Hardware muss den Verkehrsfluss unterstützen, Sicherheitsverarbeitung, Dauerbetrieb, und Wartbarkeit.
| Herausforderung | Was passiert bei der realen Bereitstellung? | Hardware-Anforderung |
|---|---|---|
| Multi-Netzwerk-Verbindung | Sicherheitsgeräte benötigen möglicherweise WAN, LAN, DMZ, Management, und segmentierte Netzwerkports. | Multi-LAN-Industriecomputer mit stabilen Ethernet-Controllern. |
| Kontinuierliche Verkehrsverarbeitung | Firewall, VPN, Routenführung, und Inspektionsarbeitslasten können ausgeführt werden 24/7. | Zuverlässige CPU, Erinnerung, Lagerung, und thermisches Design. |
| Protokollaufbewahrung | Sicherheitssysteme können große Mengen an Ereignis- und Verkehrsprotokollen generieren. | Industrielle SSD, M.2, SATA, oder erweiterbare Speicheroptionen. |
| Schrank- oder Rack-Einsatz | In Datenräumen dürfen Geräte installiert werden, Schränke, oder Standorte mit begrenztem Platzangebot. | Kompakter Embedded-Computer oder Rack-kompatible Industrieplattform. |
| Fernverwaltung | Administratoren benötigen für die Konfiguration einen sicheren Zugriff, Überwachung, und Updates. | Dedizierter Verwaltungsport, sichere Betriebssystemunterstützung, und stabile Vernetzung. |
| Lebenszykluskontrolle | Sicherheitssoftware-Images müssen möglicherweise über Jahre hinweg konsistent bleiben. | Langfristige Hardwareverfügbarkeit und stabiles I/O-Layout. |
Komplexität der Netzwerksegmentierung
Eine Sicherheitsplattform für Rechenzentren befindet sich häufig zwischen verschiedenen Netzwerkzonen. Es kann öffentlich zugängliche Dienste von internen Systemen trennen, Isolieren Sie den Verwaltungsdatenverkehr, oder sensible Servergruppen schützen.
Aus diesem Grund, Ein einzelner Ethernet-Port reicht nicht aus. Das Multi-LAN-Design ist für den Aufbau einer Firewall unerlässlich, Routenführung, und Segmentierungsarchitekturen.
Anforderungen an den Dauerbetrieb
Von Sicherheitsgeräten wird erwartet, dass sie kontinuierlich funktionieren. Im Gegensatz zu einem Arbeitsplatz, der während der normalen Bürozeiten neu gestartet werden kann, Eine Sicherheits-Appliance für ein Rechenzentrum kann Teil des aktiven Netzwerkpfads sein.
Hardwareinstabilität kann zu Dienstunterbrechungen führen, Überwachungslücken, oder Probleme mit dem Fernzugriff. Die Plattform sollte nach Zuverlässigkeit und nicht nur nach Spitzenleistung ausgewählt werden.
Speicher- und Protokollierungsdruck
Sicherheitsprotokolle sind für die Fehlerbehebung wichtig, Untersuchung, Berichterstattung, und Systemoptimierung. Abhängig von der Softwarekonfiguration, Die Appliance speichert möglicherweise Firewall-Protokolle, VPN-Datensätze, IDS-Benachrichtigungen, Systemereignisse, und Verkehrsmetadaten.
Zuverlässige Lagerung und richtige Kapazitätsplanung sind wichtig. Das Speichergerät sollte der erwarteten Schreiblast und Betriebsumgebung entsprechen.
 Lösungsarchitektur für eine Data Center Security Appliance
Eine Sicherheits-Appliance für ein Rechenzentrum fungiert normalerweise als dedizierter Knoten innerhalb einer mehrschichtigen Netzwerksicherheitsarchitektur. Es verbindet physische Netzwerke, führt Sicherheitssoftware aus, und bietet kontrollierte Einblicke in die Netzwerkaktivität.
1. Netzwerkschnittstellenschicht
Diese Schicht verbindet die Appliance mit verschiedenen Netzwerkzonen.
Typische Schnittstellengruppen können Folgendes umfassen::
- WAN- oder Upstream-Verbindung
- LAN oder internes Netzwerk
- DMZ-Netzwerk
- Servernetzwerk
- Managementnetzwerk
- Backup- oder Hochverfügbarkeitslink
- Überwachungs- oder Spiegelport
Mehrere LAN-Ports ermöglichen es der Sicherheits-Appliance, Richtlinien zwischen diesen Zonen durchzusetzen, ohne auf übermäßig viele externe Adapter angewiesen zu sein.
2. Sicherheitsverarbeitungsschicht
Hier läuft auf dem Industriecomputer oder Embedded Computer die zentrale Sicherheitssoftware.
Abhängig von der Anwendung, es kann unterstützen:
- Durchsetzung von Firewall-Richtlinien
- VPN-Dienste
- Einbrucherkennung
- Einbruchsprävention
- Sicheres Routing
- Übersetzung der Netzwerkadresse
- Verkehrsüberwachung
- Inhaltsfilterung
- Protokollsammlung
- Überwachung des Systemzustands
Die CPU, Erinnerung, und Speicher sollten je nach Verkehrsaufkommen ausgewählt werden, Verschlüsselungsaufwand, Protokollierungsanforderungen, und Software-Stack.
3. Verwaltungsschicht
Die Verwaltungsebene ermöglicht Administratoren die Konfiguration und Wartung der Appliance.
Eine Sicherheits-Appliance für ein Rechenzentrum kann hierfür sorgen:
- Dedizierte Verwaltungsschnittstelle
- Lokaler Konsolenzugriff
- Webbasierte Verwaltungssoftware
- Remote-Konfigurationstools
- Systemaktualisierungskontrolle
- Sicherungs- und Wiederherstellungsfunktionen
- Benutzerzugriffskontrolle
- Diagnoseprotokolle
Für einen sicheren Einsatz, Der Verwaltungsverkehr sollte nach Möglichkeit vom Produktionsverkehr getrennt werden.
4. Überwachungs- und Protokollierungsschicht
Sicherheitsgeräte generieren Betriebs- und Sicherheitsdaten.
Diese Daten können Folgendes umfassen::
- Firewall-Ereignisse
- VPN-Sitzungen
- Blockierte Verbindungen
- Zulässige Verkehrsaufzeichnungen
- IDS-Benachrichtigungen
- Systemressourcenstatus
- Schnittstellenstatistik
- Speicherzustand
- Konfigurationsänderungen
Protokolle können lokal gespeichert werden, an ein SIEM-System weitergeleitet, oder an eine zentrale Überwachungsplattform gesendet werden. Stabiler Speicher und Netzwerkzuverlässigkeit sind für diese Schicht wichtig.
5. Integrationsschicht
Eine Sicherheitsplattform für ein Rechenzentrum muss möglicherweise in umfassendere IT- und Anlagensysteme integriert werden.
Es kann sich mit verbinden:
- SIEM-Plattform
- Netzwerküberwachungssysteme
- Authentifizierungsserver
- Zentralisierte Protokollierungstools
- Cloud-Management-Systeme
- Fernwartungsplattformen
- Dashboards für den Rechenzentrumsbetrieb
Die Appliance sollte genügend Hardwareflexibilität bieten, um diese Integrationen zu unterstützen, ohne dass eine umfassende Neugestaltung erforderlich ist.
Hauptmerkmale
Eine zuverlässige Sicherheitsanwendung für Rechenzentren sollte auf einer Hardwareplattform basieren, die die Netzwerkleistung unterstützt, Stabilität, Kompatibilität mit Sicherheitssoftware, und langfristigen Einsatz.
Multi-LAN-Architektur
Mehrere LAN-Ports gehören zu den wichtigsten Hardware-Anforderungen.
Eine Sicherheits-Appliance im Rechenzentrum benötigt möglicherweise separate Ports für das WAN, LAN, DMZ, Management, Überwachung, und Failover. Das Multi-LAN-Design trägt zur Schaffung einer saubereren Netzwerkarchitektur bei und erleichtert die Implementierung der Segmentierung.
Für leistungsstärkere Systeme, Porttyp, Controller-Qualität, Bandbreite, und Treiberkompatibilität sollten sorgfältig geprüft werden.
Stabile CPU-Leistung
Sicherheitsarbeitslasten können CPU-intensiv sein, vor allem bei der Verschlüsselung, VPN-Tunnel, Paketfilterung, Routenführung, und Inspektionsdienste laufen gleichzeitig.
Der ausgewählte Industriecomputer sollte genügend Rechenleistung für die aktuelle Arbeitslast und zukünftige Richtlinienerweiterungen bieten. Die CPU-Leistung sollte zusammen mit den Softwareanforderungen bewertet werden, Verkehrsprofil, und erwarteter Durchsatz.
Zuverlässiger Speicher und Speicher
Der Speicher unterstützt Routing-Tabellen, Sicherheitsprozesse, Protokolle, Cache, und Überwachungsdienste. Der Speicher unterstützt Betriebssystemdateien, Softwarepakete, Konfigurationssicherungen, und Sicherheitsprotokolle.
Für Sicherheitssysteme im Rechenzentrum, Der Speicher sollte basierend auf ausgewählt werden:
- Protokollvolumen
- Schreibhäufigkeit
- Aufbewahrungsfrist
- Anforderungen an das Betriebssystem
- Redundanzstrategie
- Feldersatzplan
M.2-SSD, SATA-SSD, Je nach Plattformdesign können andere Speicheroptionen ausgewählt werden.
Thermische Zuverlässigkeit
Ein Sicherheitsgerät kann kontinuierlich in einem Schrank betrieben werden, Gestell, oder Geräteraum. Daher ist thermische Stabilität unerlässlich.
Lüfterlose Systeme können den mechanischen Wartungsaufwand bei Designs mit geringer bis mittlerer Leistung reduzieren. Leistungsstärkere Geräte erfordern möglicherweise einen kontrollierten Luftstrom oder eine robuste aktive Kühlung. Die richtige Wahl hängt von der CPU-Leistung ab, Gehäusedesign, Umgebungstemperatur, und Einbaudichte.
Kompaktes mechanisches Design
Bei Installationen in Rechenzentren und Edge-Datenräumen ist der Platz oft begrenzt. In Netzwerkschränken kann ein kompakter Embedded Computer eingebaut werden, wandmontierte Gehäuse, Industrielle Datenräume, oder Geräteträger.
Das mechanische Design sollte berücksichtigt werden:
- Montagemethode
- Kabelrichtung
- Zugänglichkeit des Hafens
- Sicherheit des Stromanschlusses
- Kühlfreiraum
- Servicezugang
Ein sauberes Layout reduziert Installationsfehler und verbessert die Wartungseffizienz.
Sichere Managementunterstützung
Sicherheitsgeräte müssen verwaltbar sein, ohne dass unnötige Risiken entstehen.
Zu den nützlichen Überlegungen auf Hardwareebene gehören::
- Dediziertes Management-LAN
- Konsolenzugriff
- Automatisches Einschalten
- Watchdog-Timer
- Optionen zur Systemwiederherstellung
- Stabile BIOS-Konfiguration
- Klare Hardware-Statusanzeige
Diese Funktionen helfen Administratoren, die Appliance effizienter zu warten.
Erweiterungsfähigkeit
Einige Sicherheitsplattformen erfordern zusätzlichen Speicher, Funkmodule, Bypass-Module, TPM-bezogene Optionen, oder spezielle Netzwerkschnittstellen je nach Projekt.
Erweiterung durch M.2, Mini-PCIe, PCIe, oder ein maßgeschneidertes Platinendesign hilft OEMs und Lösungsanbietern, die Appliance an unterschiedliche Kundenumgebungen anzupassen.
Softwarekompatibilität
Die Hardware muss den ausgewählten Sicherheitssoftware-Stack unterstützen.
Dies kann Folgendes umfassen::
- Firewall-Betriebssysteme
- Linux-basierte Sicherheitsplattformen
- VPN-Software
- IDS- oder IPS-Software
- Routing-Software
- Überwachungsagenten
- Tools zur Protokollweiterleitung
- Dienstprogramme zur Fernverwaltung
Vor der Bereitstellung, Integratoren sollten die Treiberunterstützung überprüfen, Kompatibilität mit LAN-Controllern, Speicherunterstützung, BIOS-Einstellungen, und Image-Bereitstellungsprozess.
Bereitstellungsszenarien
Eine Rechenzentrumssicherheits-Appliance kann in verschiedenen Netzwerksicherheits- und Infrastrukturumgebungen eingesetzt werden.
Edge-Firewall für Rechenzentren
Am Rande eines Rechenzentrums, Die Appliance kann den Datenverkehr zwischen Upstream-Netzwerken und internen Systemen steuern. Es kann Firewall-Richtlinien durchsetzen, NAT verwalten, VPN-Verbindungen beenden, und verdächtige Verkehrsmuster überwachen.
Die Multi-LAN-Architektur ist wichtig, da die Appliance möglicherweise externe Geräte trennen muss, intern, DMZ, und Managementnetzwerke.
Internes Segmentierungs-Gateway
Nicht alle Sicherheitsrisiken kommen von außerhalb des Netzwerks. Rechenzentren benötigen häufig eine Segmentierung zwischen Servergruppen, Anwendungszonen, Speichernetzwerke, Managementnetzwerke, und Backup-Systeme.
Eine Sicherheits-Appliance für ein Rechenzentrum kann als kontrolliertes Gateway zwischen diesen Zonen fungieren, Helfen Sie dabei, Richtlinien durchzusetzen und die Transparenz des internen Datenverkehrs zu verbessern.
VPN- und Remote-Access-Appliance
Administratoren, Ingenieure, und Serviceteams benötigen möglicherweise sicheren Fernzugriff auf Rechenzentrumsressourcen.
Eine dedizierte Sicherheits-Appliance kann den VPN-Zugriff bereitstellen, Authentifizierungsintegration, Zugriffsprotokollierung, und kontrolliertes Routing. Zuverlässige Hardware ist wichtig, da der Fernzugriff häufig die Wartung und Notfallreaktion unterstützt.
Netzwerküberwachung und IDS-Knoten
Einige Appliances werden hauptsächlich zur Überwachung und nicht zur Weiterleitung des Datenverkehrs eingesetzt. Sie empfangen möglicherweise gespiegelten Datenverkehr von Switches und analysieren ihn auf ungewöhnliche Muster, verdächtiges Verhalten, oder Richtlinienverstöße.
In diesem Szenario, LAN-Bandbreite, Lagerung, CPU-Leistung, und Protokollierungskapazität sind wichtige Auswahlfaktoren.
Edge-Datenraumsicherheit
Viele Unternehmen betreiben kleinere Edge-Datenräume oder Remote-IT-Einrichtungen außerhalb großer Rechenzentren.
Ein kompakter eingebetteter Computer kann eine Firewall bereitstellen, VPN, Routenführung, und Überwachungsfunktionen in diesen verteilten Standorten. Dies trägt dazu bei, die Sicherheitsarchitektur an vielen Standorten zu standardisieren.
Industrielles Rechenzentrum und OT-Sicherheit
Industrieanlagen können lokale Datenräume für SCADA betreiben, MES, Produktionsdatenbanken, Videosysteme, und Automatisierungsnetzwerke.
Eine Sicherheitsplattform für Rechenzentren kann dabei helfen, IT- und OT-Systeme zu trennen, Sicherer Fernzugriff, und überwachen Sie den Datenverkehr zwischen Produktionsnetzwerken und Unternehmenssystemen.
Geschäftsvorteile
Eine gut konzipierte Sicherheits-Appliance für Rechenzentren kann Netzwerkteams einen praktischen Mehrwert bieten, Lösungsanbieter, OEMs, und Infrastrukturbetreiber.
Sauberere Netzwerksegmentierung
Multi-LAN-Hardware ermöglicht die Anwendung von Sicherheitsrichtlinien zwischen verschiedenen Netzwerkzonen. Dies verbessert die Klarheit der Architektur und verringert die Abhängigkeit von komplexen externen Adaptern.
Verbesserte Sichtbarkeit der Sicherheit
Eine dedizierte Appliance kann Protokolle sammeln, den Verkehr überwachen, und bieten einen besseren Einblick in das Netzwerkverhalten. Dies hilft Teams, Probleme zu untersuchen und zu verstehen, wie sich Daten in der Umgebung bewegen.
Reduzierte Bereitstellungskomplexität
Ein Industriecomputer mit passenden LAN-Anschlüssen, Lagerung, Leistungsaufnahme, und Montageoptionen können das Gerätedesign vereinfachen. Dies ist besonders nützlich für OEMs und Lösungsanbieter, die wiederholbare Sicherheitssysteme entwickeln.
Bessere langfristige Wartbarkeit
Ein stabiles Hardware-Design trägt zur Aufrechterhaltung konsistenter Software-Images bei, Fahrer, Dokumentation, und Ersatzteile. Dies ist wichtig für Sicherheits-Appliances, die an vielen Standorten eingesetzt werden.
Geringeres Risiko von Hardwareausfällen
Plattformen in Industriequalität sind für den kontinuierlichen Betrieb und kontrollierte Bereitstellungsumgebungen konzipiert. Zuverlässiges thermisches Design, Speichermöglichkeiten, und die mechanische Konstruktion kann das Wartungsrisiko verringern.
Skalierbares Sicherheits-Appliance-Design
Das gleiche Plattformkonzept kann für kleine Filialdatenräume angepasst werden, Industriestandorte, Edge-Einrichtungen, und größere Rechenzentrumsnetzwerke. Dies unterstützt eine konsistentere Sicherheitshardwarestrategie.
Warum CoreIPC
CoreIPC bietet Industriecomputer an, eingebettete Computer, eingebettete Platinen, und maßgeschneiderte Hardwareplattformen für Netzwerksicherheit, Industrielle Automatisierung, Edge-Computing, und OEM-Systemintegration. Für Sicherheits-Appliance-Projekte im Rechenzentrum, CoreIPC konzentriert sich auf ein stabiles Multi-LAN-Design, kompakte Formfaktoren, zuverlässige Speicherunterstützung, praktisches thermisches Design, und langfristige Hardwareverfügbarkeit. CoreIPC arbeitet mit Lösungsanbietern zusammen, Systemintegratoren, und Gerätehersteller, die zuverlässige Computerplattformen für Sicherheitsgeräte benötigen, Edge-Gateways, und Netzwerküberwachungssysteme. Mit ODM- und OEM-Fähigkeit, CoreIPC kann benutzerdefinierte E/A unterstützen, Gehäusedesign, Branding, und projektspezifische Hardwareanforderungen.
Häufig gestellte Fragen
1. Was ist eine Sicherheits-Appliance für ein Rechenzentrum??
Eine Rechenzentrumssicherheits-Appliance ist eine dedizierte Hardwareplattform, die zum Ausführen von Netzwerksicherheitsfunktionen in oder um die Rechenzentrumsinfrastruktur herum verwendet wird. Es unterstützt möglicherweise Firewall-Richtlinien, VPN-Zugang, Einbrucherkennung, Routenführung, Verkehrsüberwachung, und Sicherheitsprotokollierung. Im Gegensatz zu einem Allzweck-PC, Es ist normalerweise mit mehreren LAN-Ports ausgestattet, stabile Lagerung, Dauerbetriebsfähigkeit, und ein kompakter Formfaktor, der für Netzwerkschränke oder Geräteräume geeignet ist.
2. Warum einen Industriecomputer als Sicherheitsgerät für ein Rechenzentrum verwenden??
Ein Industriecomputer kann ein stabiles Hardwaredesign bieten, mehrere LAN-Ports, zuverlässige Lagerung, kompakte Einbaumöglichkeiten, und langen Lebenszyklus-Support. Diese Funktionen sind nützlich für Sicherheits-Appliances, die kontinuierlich arbeiten und über mehrere Bereitstellungen hinweg konsistent bleiben müssen. Im Vergleich zu einem Standard-Desktop-PC, Ein Industrie- oder eingebetteter Computer eignet sich normalerweise besser für den Einsatz im Appliance-Stil, OEM-Integration, und langfristige Wartung.
3. Wie viele LAN-Ports benötigt eine Sicherheits-Appliance??
Die Anzahl der LAN-Ports hängt von der Netzwerkarchitektur ab. Eine einfache Appliance benötigt möglicherweise WAN, LAN, und Management-Ports. Für fortgeschrittenere Bereitstellungen sind möglicherweise zusätzliche Ports für DMZ erforderlich, Überwachung, Failover, interne Segmentierung, oder dedizierte Serverzonen. Das Multi-LAN-Design bietet Integratoren mehr Flexibilität beim Aufbau einer Firewall, Routenführung, und Überwachungssysteme.
4. Welche Hardwarefaktoren beeinflussen die Firewall- und VPN-Leistung??
Die Leistung von Firewall und VPN kann durch die CPU-Leistung beeinträchtigt werden, Erinnerung, Leistung des LAN-Controllers, Fahrerunterstützung, Verschlüsselungsaufwand, Verkehrsaufkommen, und Softwarekonfiguration. Der Speicher kann auch von Bedeutung sein, wenn eine umfassende Protokollierung aktiviert ist. Die beste Plattform sollte entsprechend den tatsächlichen Durchsatzanforderungen ausgewählt werden, Anzahl gleichzeitiger Sitzungen, VPN-Nutzung, Inspektionsregeln, und langfristiger Expansionsbedarf.
5. Kann ein eingebetteter Computer als Netzwerksicherheitsgerät verwendet werden??
Ja. Ein eingebetteter Computer kann als Netzwerksicherheitsgerät verwendet werden, wenn er über die erforderlichen LAN-Ports verfügt, Verarbeitungsleistung, Lagerung, Power-Design, und Softwarekompatibilität. Kompakte eingebettete Computer eignen sich besonders für Edge-Datenräume, Filialnetze, Industrieanlagen, und OEM-Sicherheitsgeräte, bei denen Platz und langfristige Verfügbarkeit wichtig sind.
6. Warum ist Speicher in einer Sicherheitsplattform für Rechenzentren wichtig??
Der Speicher wird für das Betriebssystem verwendet, Konfigurationsdateien, Protokollaufzeichnungen, Software-Updates, und Sicherheitsereignisdaten. In einigen Einsätzen, Protokolle werden möglicherweise häufig geschrieben, Daher sind Speicherqualität und Kapazitätsplanung wichtig. Industrielle SSDs, M.2-Module, oder SATA-Speicher kann basierend auf dem Protokollvolumen ausgewählt werden, Aufbewahrungsfrist, Schreiblast, und Gebrauchstauglichkeitsanforderungen.
7. Welche Rolle spielt ein dedizierter Verwaltungsport??
Ein dedizierter Verwaltungsport trennt den administrativen Zugriff vom Produktionsnetzwerkverkehr. Dies kann die Konfiguration vornehmen, Überwachung, Fehlerbehebung, und Fernwartung einfacher zu steuern. Es unterstützt außerdem eine bessere Netzwerkorganisation, indem die Verwaltungskommunikation vom Benutzer- oder Anwendungsverkehr isoliert bleibt. Für Sicherheitsgeräte, Diese Trennung ist oft in Rechenzentrums- und Unternehmensumgebungen nützlich.
8. Kann eine Sicherheits-Appliance für ein Rechenzentrum die interne Segmentierung unterstützen??
Ja. Eine Sicherheits-Appliance kann zwischen internen Netzwerkzonen bereitgestellt werden, um Richtlinien durchzusetzen und den Datenverkehr zu überwachen. Dies ist nützlich, um Anwendungsserver zu trennen, Speichersysteme, Managementnetzwerke, Backup-Umgebungen, und sensible Arbeitsbelastungen. Die interne Segmentierung trägt zur Verbesserung der Sichtbarkeit und Kontrolle bei, insbesondere in komplexen Rechenzentrumsarchitekturen, in denen der Ost-West-Verkehr von Bedeutung ist.
9. Was sollten OEMs beim Aufbau einer Sicherheits-Appliance beachten??
OEMs sollten die Anzahl der LAN-Ports bewerten, Prozessorleistung, Speichermöglichkeiten, thermisches Design, Gehäusegröße, Leistungsaufnahme, Softwarekompatibilität, BIOS-Einstellungen, Branding-Bedürfnisse, und Lebenszyklusverfügbarkeit. Die Plattform sollte eine wiederholbare Produktion und stabile Software-Images unterstützen. Möglicherweise ist auch eine individuelle Anpassung des Gehäusedesigns erforderlich, Hafenlayout, Montage, Beschriftung, oder projektspezifische I/O.
10. Ist das lüfterlose Design für Sicherheitsgeräte in Rechenzentren geeignet??
Das lüfterlose Design kann für Sicherheitsgeräte mit niedriger bis mittlerer Stromversorgung geeignet sein, besonders in staubiger Umgebung, Fernbedienung, oder wartungsbeschränkte Umgebungen. Jedoch, Systeme mit höherer Leistung erfordern möglicherweise einen kontrollierten Luftstrom oder eine aktive Kühlung. Das richtige thermische Design hängt von der CPU-Auslastung ab, Installationsdichte, Umgebungstemperatur, Gehäusedesign, und erwartete Verkehrsverarbeitungslast.
Abschluss
Eine Sicherheits-Appliance für Rechenzentren ist ein wichtiger Bestandteil des modernen Netzwerkschutzes, Segmentierung, Fernzugriff, und Überwachungsinfrastruktur. Es hilft, den Datenverkehr zwischen Netzwerkzonen zu kontrollieren, Unterstützung einer sicheren Verwaltung, Sammeln Sie Sicherheitsprotokolle, und bieten einen besseren Einblick in den Rechenzentrumsbetrieb.
Für einen zuverlässigen Einsatz, Die Hardwareplattform muss über die grundlegende Rechenleistung hinausgehen. Es sollte eine stabile Multi-LAN-Konnektivität bieten, zuverlässige Lagerung, thermische Zuverlässigkeit, kompaktes mechanisches Design, Softwarekompatibilität, und langfristige Lebenszyklusunterstützung.
Durch die Verwendung eines Industriecomputers oder eingebetteten Computers als Grundlage für eine Sicherheitsanwendung für ein Rechenzentrum, Lösungsanbieter und Systemintegratoren können zuverlässiger bauen, wartbar, und skalierbare Sicherheitsplattformen. CoreIPC unterstützt industrielle Computerhardware und Anpassungsdienste für Unternehmen, die Netzwerksicherheitsgeräte entwickeln, Edge-Gateways, und eingebettete Cybersicherheitssysteme.
Kontaktieren Sie uns
Wenn Sie eine Sicherheitsanwendung für ein Rechenzentrum entwickeln oder eine industrielle Computerplattform für eine Firewall benötigen, VPN, Verkehrsüberwachung, Netzwerksegmentierung, oder eingebettete Cybersicherheitsanwendungen, CoreIPC kann Ihnen bei der Bewertung Ihrer Hardwareanforderungen helfen. Kontaktieren Sie das CoreIPC-Team, um die LAN-Port-Konfiguration zu besprechen, CPU-Leistung, Speicherdesign, Gehäusestruktur, thermische Anforderungen, ODM/OEM-Anpassung, und langfristige Lieferplanung für Ihr nächstes Sicherheitsplattformprojekt.