 CoreIPC Industrial Computing-Lösungen
Industriecomputer für Netzwerksicherheitsgeräte
Zusammenfassung
Ein Netzwerksicherheitscomputer dient als Rechengrundlage für eine moderne Cybersicherheitsinfrastruktur, Ermöglicht Organisationen die Bereitstellung von Firewalls, Einbruchmeldesysteme (IDS), Intrusion-Prevention-Systeme (IPS), VPN-Gateways, einheitliches Bedrohungsmanagement (UTM) Plattformen, und sichere Edge-Security-Appliances. Da Cyber-Bedrohungen immer ausgefeilter werden und das Netzwerkverkehrsvolumen weiter zunimmt, Herkömmliche kommerzielle Computerplattformen haben oft Schwierigkeiten, diese Zuverlässigkeit zu gewährleisten, Konnektivität, und Langzeitstabilität, die für einen kontinuierlichen Sicherheitsbetrieb erforderlich ist.
Industriecomputer sind darauf ausgelegt, diese Anforderungen zu erfüllen, indem sie eine leistungsstarke Verarbeitung bieten, mehrere Hochgeschwindigkeits-Netzwerkschnittstellen, Robuste Zuverlässigkeit auf Industrieniveau, und verlängerte Produktlebenszyklen. Diese Systeme können kontinuierlich in Unternehmensrechenzentren betrieben werden, Industrieanlagen, Transportnetze, Energieinfrastruktur, Gesundheitsumgebungen, und verteilte Edge-Bereitstellungen, bei denen Sicherheitsdienste verfügbar bleiben müssen 24/7.
Durch die Integration fortschrittlicher Prozessoren, Multi-Port-Netzwerk, Beschleunigung der Hardware-Verschlüsselung, lüfterlose thermische Designs, und industrielle Konnektivität, Industriecomputer bieten eine ideale Plattform für Netzwerksicherheitsanwendungen. Ob als Firewall-Rechner eingesetzt, VPN-Gateway, Verkehrsüberwachungssystem, oder Edge-Security-Appliance, Industrielle Computerplattformen unterstützen Unternehmen bei der Stärkung ihrer Cybersicherheitsabwehr und gewährleisten gleichzeitig Betriebszuverlässigkeit und Skalierbarkeit.
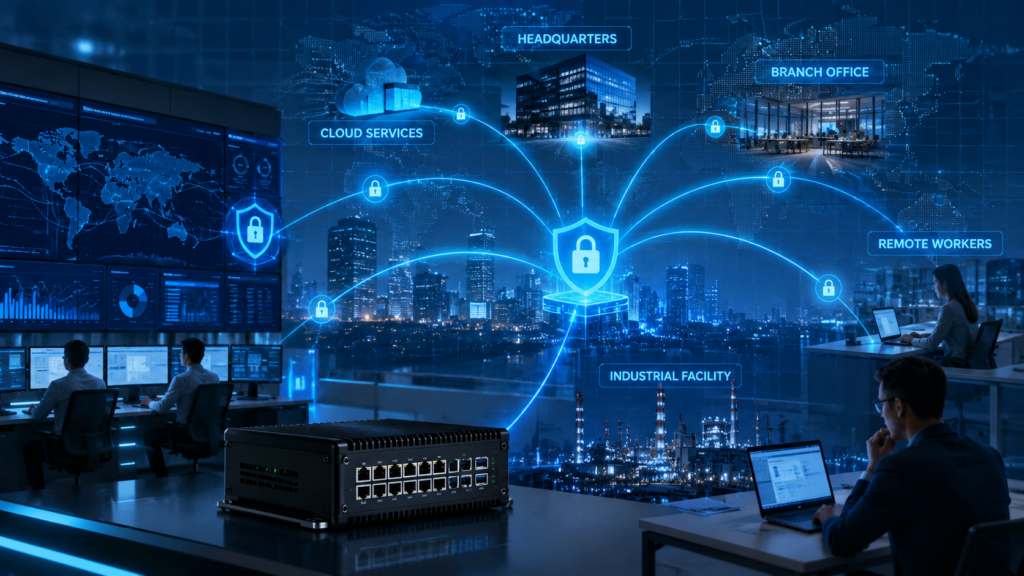
Industriecomputer bilden die zuverlässige Grundlage für moderne Netzwerksicherheitsgeräte, Firewall-Systeme, und Unternehmens-Cybersicherheitsinfrastruktur.
Branchenüberblick
Die Entwicklung der modernen Cybersicherheitsinfrastruktur
Cybersicherheit hat sich von einer spezialisierten IT-Funktion zu einer kritischen Geschäftsanforderung in praktisch jeder Branche entwickelt. Digitale Transformation, Einführung von Cloud Computing, Erweiterung der Remote-Belegschaft, Industrielles Internet der Dinge (IIoT) Bereitstellungen, und vernetzte Infrastruktur haben die Netzwerkkomplexität erhöht und potenzielle Angriffsflächen erweitert.
Unternehmen sind heute mit einer immer komplexeren Bedrohungslandschaft konfrontiert, zu der auch Ransomware gehört, fortgeschrittene anhaltende Bedrohungen, verteilte Denial-of-Service-Angriffe, Angriffe auf die Lieferkette, Insider-Bedrohungen, Zero-Day-Schwachstellen, Angriffe auf industrielle Steuerungssysteme, und IoT-basierte Cyber-Bedrohungen. Infolge, Unternehmen investieren in fortschrittliche Netzwerksicherheitsgeräte, die Inspektionen durchführen können, Filterung, Überwachung, und Schutz des Netzwerkverkehrs in Echtzeit.
Industrie 4.0 und OT-Sicherheit
Industrie 4.0 Initiativen haben betriebliche Technologieumgebungen mit Unternehmens-IT-Systemen verbunden, Schaffung neuer Möglichkeiten für Produktivität und Effizienz bei gleichzeitiger Einführung neuer Herausforderungen im Bereich der Cybersicherheit. Manufacturing facilities now rely on PLCs, SCADA-Systeme, HMI-Terminals, Industrieroboter, Bildverarbeitungssysteme, Industriesensoren, and edge computing platforms.
Der Schutz dieser miteinander verbundenen Systeme erfordert eine dedizierte Sicherheitsinfrastruktur, die in industriellen Umgebungen zuverlässig funktionieren kann. Ein Netzwerksicherheitsrechner stellt die Rechenressourcen bereit, Konnektivität, und Langzeitstabilität zur Unterstützung der Firewall erforderlich, VPN, IDS/IPS, und Verkehrsüberwachungsanwendungen in anspruchsvollen Industrieumgebungen.
Edge Computing and Distributed Security
Der Aufstieg des Edge Computing verändert die Cybersicherheitsarchitekturen. Anstatt den gesamten Datenverkehr über zentrale Rechenzentren zu leiten, Unternehmen implementieren Sicherheitsfunktionen zunehmend näher an den Benutzern, Geräte, und Betriebsvermögen. This trend drives demand for compact, zuverlässig, und leistungsstarke Industriecomputer, die als verteilte Sicherheitsgeräte am Netzwerkrand dienen können.
Wichtigste Herausforderungen
Der Einsatz von Netzwerksicherheits-Appliances in modernen Umgebungen bringt mehrere technische und betriebliche Herausforderungen mit sich. Hardwareplattformen müssen eine starke Rechenleistung liefern und gleichzeitig den kontinuierlichen Betrieb aufrechterhalten, stabile Vernetzung, und zuverlässige Systemverfügbarkeit.
Steigendes Netzwerkverkehrsvolumen
Moderne Unternehmensnetzwerke erzeugen enorme Mengen an Datenverkehr aus Cloud-Anwendungen, Videokommunikation, Industriegeräte, IoT-Sensoren, Remote-Benutzer, und datenintensive Arbeitslasten. Sicherheitsgeräte müssen diesen Datenverkehr überprüfen, ohne übermäßige Latenz zu verursachen. Ein Netzwerksicherheitscomputer muss daher über ausreichend Rechenleistung verfügen, Speicherbandbreite, und Netzwerkschnittstellenleistung zur Unterstützung der Echtzeitprüfung.
Bedrohungserkennung in Echtzeit
Cybersicherheitssysteme müssen Bedrohungen sofort erkennen und darauf reagieren. Tiefgreifende Paketinspektion, Signaturabgleich, Verhaltensanalyse, Verkehrsüberwachung, und die Integration von Bedrohungsinformationen erfordern erhebliche Rechenressourcen. Wenn die Hardwareplattform nicht ausreichend leistungsfähig ist, Bei Sicherheitsanwendungen kann es zu einer verzögerten Erkennung kommen, verringerter Durchsatz, oder verworfene Pakete.
Anforderungen an den Dauerbetrieb
Im Gegensatz zu herkömmlichen Bürocomputern, Sicherheitsgeräte sind oft kontinuierlich im Einsatz. Sie müssen unterstützen 24/7 Betriebszeit, stabile thermische leistung, zuverlässige Stromversorgung, Fernwartung, und langfristige Hardwareverfügbarkeit. Hardware-Instabilität kann sich direkt auf die Netzwerkverfügbarkeit und den Sicherheitsschutz auswirken.
Raue Einsatzumgebungen
Netzwerksicherheitssysteme können in industriellen Schaltschränken eingesetzt werden, Verkehrsinfrastruktur, Gehäuse für Outdoor-Geräte, Telekommunikationsschränke, und abgelegene Einrichtungen. In diesen Umgebungen kann die Hardware Staub ausgesetzt sein, Vibration, Temperaturschwankungen, und elektrische Störungen. Das industrietaugliche Design trägt dazu bei, das Ausfallrisiko unter diesen Bedingungen zu verringern.
Integration bestehender Infrastruktur
Viele Organisationen betreiben gemischte Umgebungen, die moderne Ethernet-Netzwerke kombinieren, alte Industrieprotokolle, Cloud-Systeme, und betriebliche Technologieressourcen. Sicherheitsgeräte müssen flexible Konnektivität und stabile Integration sowohl in moderne als auch in ältere Infrastrukturen unterstützen.
Skalierbarkeit der Cybersicherheit
Wenn Netzwerke expandieren, Unternehmen benötigen Sicherheitsplattformen, die ohne häufigen Hardwareaustausch skalierbar sind. Flexible industrielle Computerplattformen unterstützen das zukünftige Netzwerkwachstum, zusätzliche Sicherheitsfunktionen, und sich entwickelnde Cybersicherheitsanforderungen.
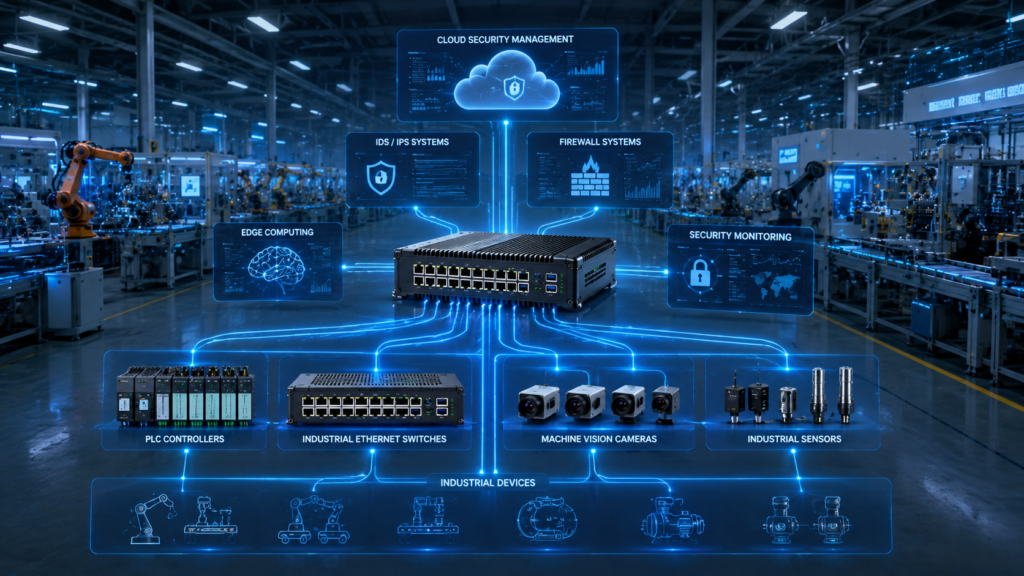
Industriecomputer stellen die zentrale Verarbeitungsplattform für Firewall-Systeme dar, IDS/IPS-Lösungen, Edge-Security-Computing, und industriellen Netzwerkschutz.
Lösungsarchitektur
Industrielle Netzwerksicherheitsarchitektur
Eine typische industrielle Netzwerksicherheitsbereitstellung besteht aus mehreren miteinander verbundenen Schichten, die zur Überwachung zusammenarbeiten, analysieren, und schützen Sie die Netzwerkkommunikation. Der Netzwerksicherheitscomputer fungiert als zentrale Verarbeitungsplattform zur Durchsetzung von Sicherheitsrichtlinien, Kontrolle des Verkehrs, Verwaltung verschlüsselter Kommunikation, und die Verbindung lokaler Systeme mit zentralisierten Sicherheitsmanagementplattformen.
Feldschicht
Die Feldschicht umfasst Industriesensoren, SPS, HMI-Terminals, Industrieroboter, Bildverarbeitungskameras, IoT-Geräte, und andere Betriebsausrüstung. Diese Geräte generieren betriebliche und geschäftskritische Daten. Denn viele Feldgeräte wurden ursprünglich nicht im Hinblick auf moderne Cybersicherheitsanforderungen entwickelt, Sie erfordern häufig Schutz auf Netzwerkebene.
Netzwerkschicht
Zur industriellen Netzwerkinfrastruktur gehören industrielle Ethernet-Switches, verwaltete Switches, drahtlose Gateways, Glasfaserkommunikationssysteme, und VLAN-Segmentierungsausrüstung. Der Verkehr fließt durch mehrere Sicherheitszonen, und eine ordnungsgemäße Segmentierung ist unerlässlich, um unbefugten Zugriff einzuschränken und die potenziellen Auswirkungen von Cybervorfällen zu verringern.
Sicherheits-Appliance-Schicht
Industriecomputer dienen als zentrale Sicherheitsverarbeitungsplattform. Sie unterstützen Firewall-Dienste, VPN-Dienste, IDS/IPS-Funktionen, Verkehrskontrolle, Anwendungsfilterung, Zugangskontrolle, und Sicherheitsprotokollierung. Der Netzwerksicherheitscomputer verarbeitet Daten in Echtzeit und setzt gleichzeitig Sicherheitsrichtlinien zwischen verschiedenen Netzwerkzonen durch.
Edge-Computing-Schicht
Edge-Computing-Plattformen führen lokale Bedrohungsanalysen durch, Geräteauthentifizierung, Sicherheitsüberwachung, Verkehrsanalyse, und Ereigniskorrelation. Dies verringert die Abhängigkeit von einer zentralisierten Infrastruktur und ermöglicht eine schnellere Reaktion auf lokale Sicherheitsereignisse.
Cloud- und Verwaltungsschicht
Sicherheitsereignisse und Betriebsdaten werden an Sicherheitsbetriebszentren übermittelt, SIEM-Plattform, Cloud-Management-Systeme, und Remote-Verwaltungsplattformen. Dies ermöglicht eine zentrale Transparenz und Verwaltung über verteilte Bereitstellungen hinweg und sorgt gleichzeitig dafür, dass kritische Sicherheitsfunktionen in der Nähe lokaler Ressourcen bleiben.
Hauptmerkmale
Hochleistungsverarbeitung
Moderne Netzwerksicherheitsanwendungen erfordern erhebliche Rechenressourcen. Industriecomputer unterstützen fortschrittliche Prozessoren, die Multi-Core-Leistung bieten, parallele Workload-Verarbeitung, Paketinspektion mit hohem Durchsatz, und Antwort mit geringer Latenz. Dies ermöglicht eine effiziente Ausführung der Firewall, IDS, IPS, VPN, UTM, und Verkehrsanalysedienste.
Mehrere Netzwerkschnittstellen
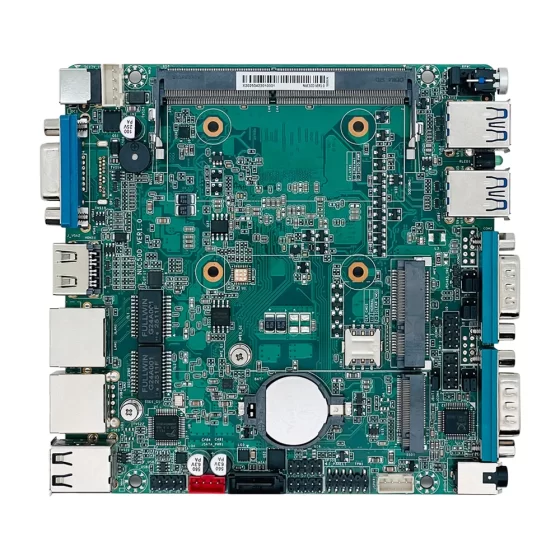
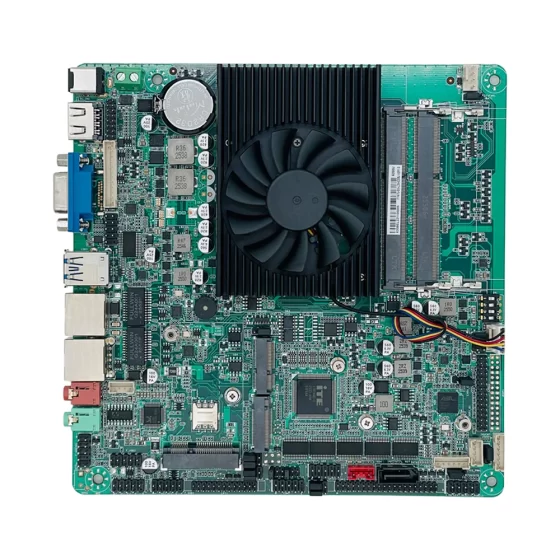
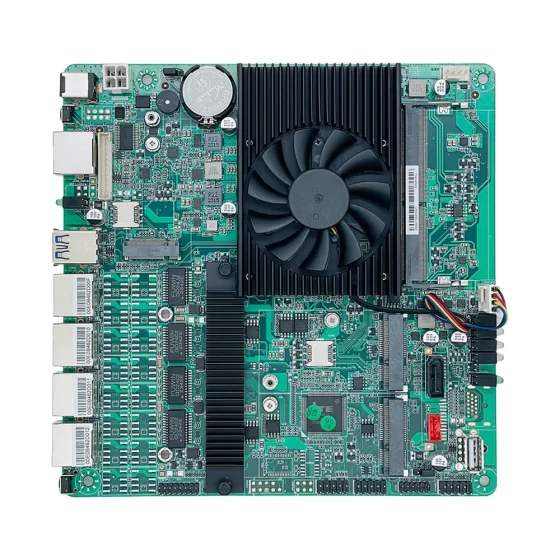
Sicherheitsgeräte erfordern häufig mehrere Netzwerkverbindungen. Industriecomputer können Dual-LAN unterstützen, Quad-LAN, sechs LAN, oder acht LAN-Konfigurationen, je nach Anwendung. Mehrere Ethernet-Schnittstellen ermöglichen die Netzwerksegmentierung, DMZ-Implementierung, Verkehrsisolation, redundante Kommunikationswege, und dedizierte Managementnetzwerke.
Beschleunigung der Hardware-Verschlüsselung
VPN-Gateways und sichere Kommunikation sind stark auf Verschlüsselungstechnologien angewiesen. Die Beschleunigung der Hardwareverschlüsselung kann den VPN-Durchsatz verbessern, Reduzieren Sie den CPU-Overhead, Verbesserung der Sicherheitsleistung, und unterstützen eine größere Anzahl gleichzeitiger Benutzer. Dies ist besonders wichtig für den Fernzugriff, Konnektivität für Zweigstellen, und SD-WAN-bezogene Bereitstellungen.
Lüfterloses Industriedesign
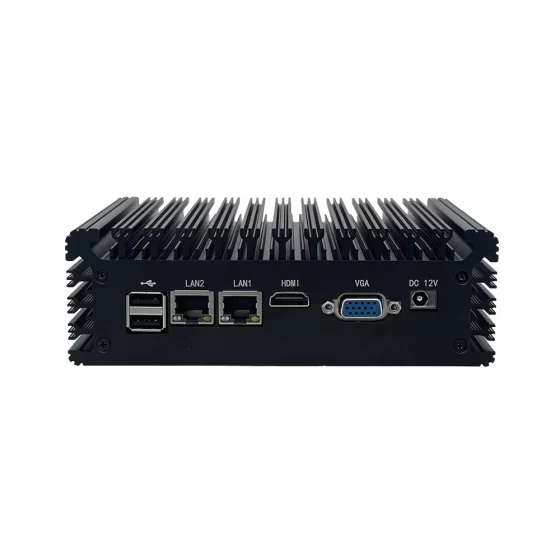
Lüfterlose Industriecomputer machen mechanische Kühlkomponenten überflüssig, Reduzierung des Wartungsaufwands und Verbesserung der Zuverlässigkeit. Denn Lüfter sind in herkömmlichen Systemen häufige Fehlerquellen, Lüfterlose Designs eignen sich für geschäftskritische Sicherheitseinsätze, bei denen ein kontinuierlicher Betrieb erforderlich ist.
Betrieb bei weitem Temperaturbereich
Viele Netzwerksicherheitsbereitstellungen finden außerhalb traditioneller Rechenzentren statt. Industriecomputer müssen möglicherweise bei erhöhten Temperaturen betrieben werden, kalte Bedingungen, oder Umgebungen mit schnellen thermischen Veränderungen. Eine breite Temperaturunterstützung sorgt für einen stabilen Betrieb im gesamten Industriebereich, Transport, Energie, und Remote-Infrastrukturanwendungen.
Industrielle Konnektivität
Industrielle Sicherheitssysteme erfordern oft die Integration mit einer Vielzahl von Geräten. Industriecomputer unterstützen möglicherweise Gigabit-Ethernet, 2.5GbE-Ethernet, USB, serielle Schnittstellen, GPIO, und drahtlose Kommunikationsmöglichkeiten. Dies vereinfacht die Integration sowohl in moderne als auch in ältere Systeme.
Cybersicherheitsfähiges Plattformdesign
Industrielle Computerplattformen können sicherheitsorientierte Funktionen wie sichere Boot-Technologien unterstützen, vertrauenswürdige Plattformmodule, hardwarebasierte Sicherheitsfunktionen, und Zugangskontrollmechanismen. Diese Funktionen tragen dazu bei, die gesamte Sicherheitsarchitektur der Appliance zu stärken.
Langer Lebenszyklus-Support
Die Netzwerksicherheitsinfrastruktur bleibt in der Regel viele Jahre lang betriebsbereit. Industrieplattformen bieten Langzeitverfügbarkeit, stabile Hardware-Revisionen, erweiterter Produktsupport, und vereinfachte Wartungsplanung. Dies trägt dazu bei, die Redesign-Kosten zu senken und das Lebenszyklusmanagement für OEM- und Unternehmensprojekte zu verbessern.
Bereitstellungsszenarien
Firewall-Appliances für Unternehmen
Industriecomputer dienen als Grundlage für leistungsstarke Firewall-Systeme zum Schutz von Unternehmensnetzwerken, Niederlassungen, und Rechenzentrumsumgebungen.
VPN-Gateway-Infrastruktur
Unternehmen setzen Industriecomputer als VPN-Konzentratoren ein, die einen sicheren Fernzugriff unterstützen, verschlüsselte Site-to-Site-Kommunikation, und verteilte Arbeitskonnektivität.
Industrielle OT-Sicherheit
Produktionsanlagen nutzen industrielle Sicherheitsgeräte zum Schutz von SPS, SCADA-Systeme, Produktionsnetzwerke, und industrielle Automatisierungsinfrastruktur.
Intelligente Transportnetzwerke
Verkehrskontrollzentren und Straßeninfrastruktur können Netzwerksicherheitscomputer zum Schutz intelligenter Transportsysteme nutzen, Verkehrskameras, und Edge-Kommunikationsnetzwerke.
Energiemanagementsysteme
Versorgungsunternehmen und Betreiber von Energieinfrastrukturen setzen industrielle Firewall-Computer ein, um kritische Energienetze zu sichern, Fernüberwachungssysteme, und Smart-Grid-Kommunikation.
Netzwerksicherheit im Gesundheitswesen
Krankenhäuser und medizinische Einrichtungen setzen Sicherheitsgeräte zum Schutz medizinischer Geräte ein, Patientenakten, Diagnosesysteme, und Kommunikationsnetzwerke im Gesundheitswesen.
Sicherheit für Einzelhandel und Filialen
Einzelhandelsketten implementieren verteilte Sicherheitsgateways über mehrere Standorte hinweg, um POS-Systeme zu schützen, Filialnetze, und mit der Cloud verbundene Geschäftsanwendungen.
Edge-Computing-Sicherheit
Industriecomputer schützen verteilte Edge-Computing-Bereitstellungen, indem sie eine lokale Verkehrskontrolle ermöglichen, sichere Konnektivität, und Echtzeit-Bedrohungsüberwachung näher an den Betriebsanlagen.
Geschäftsvorteile
Verbesserter Sicherheitsstatus
Erweiterte Inspektion, Filterung, Mithilfe von Überwachungsfunktionen können Unternehmen Cyber-Bedrohungen im gesamten Unternehmen effektiver erkennen und abwehren, industriell, und Edge-Umgebungen.
Reduzierte Ausfallzeiten
Die Zuverlässigkeit auf Industrieniveau trägt dazu bei, Hardwareausfälle und Serviceunterbrechungen zu minimieren, Dies ist besonders wichtig für unternehmenskritische Netzwerksicherheitsinfrastrukturen.
Niedrigere Wartungskosten
Lüfterlose Designs, stabile Komponenten, und Plattformen mit langem Lebenszyklus reduzieren den Wartungsaufwand und vereinfachen die langfristige Hardwareplanung.
Bessere operative Transparenz
Echtzeitüberwachung und Sicherheitsprotokollierung bieten einen besseren Einblick in die Netzwerkaktivität, abnormales Verhalten, und potenzielle Sicherheitsereignisse.
Verbesserte Skalierbarkeit
Flexible Plattformen unterstützen zukünftiges Netzwerkwachstum, zusätzliche LAN-Schnittstellen, höhere Durchsatzanforderungen, und sich weiterentwickelnde Cybersicherheits-Workloads.
Schnellere Reaktion auf Bedrohungen
Lokale Verarbeitung und Edge-Sicherheitsanalysen ermöglichen es Unternehmen, Bedrohungen näher am Ort des Netzwerkereignisses zu erkennen und darauf zu reagieren.
Warum CoreIPC
CoreIPC bietet industrielle Computerplattformen, die auf Netzwerksicherheit ausgelegt sind, Edge-Computing, Industrielle Automatisierung, Transport, Gesundheitspflege, Energiemanagement, und kritische Infrastrukturanwendungen. Unser Portfolio umfasst Industrie-PCs, Lüfterlose Computer, eingebettete Systeme, und benutzerdefinierte eingebettete Platinen, die Firewall-Appliances unterstützen, VPN-Gateways, IDS/IPS-Plattformen, und Edge-Sicherheitsbereitstellungen.
Mit OEM- und ODM-Funktionen, flexible Anpassungsdienste, und einen langen Produktlebenszyklus, CoreIPC unterstützt Kunden beim Aufbau zuverlässiger und skalierbarer Cybersicherheits-Hardwareplattformen für den langfristigen Einsatz.
Häufig gestellte Fragen
1. Was ist ein Netzwerksicherheitscomputer??
Ein Netzwerksicherheitscomputer ist eine dedizierte Computerplattform, die zur Bereitstellung von Cybersicherheitsanwendungen wie Firewalls verwendet wird, VPN-Gateways, Einbruchmeldesysteme, Intrusion-Prevention-Systeme, und einheitliche Bedrohungsmanagementlösungen. Im Gegensatz zu herkömmlichen Büro-PCs, Netzwerksicherheitscomputer sind für den Dauerbetrieb ausgelegt, hoher Netzwerkdurchsatz, mehrere Ethernet-Schnittstellen, und langfristige Zuverlässigkeit in Unternehmens- und Industrieumgebungen.
2. Warum einen Industriecomputer als Firewall-Appliance verwenden??
Industriecomputer bieten Zuverlässigkeit, längere Produktlebenszyklen, und mehr Netzwerkoptionen als herkömmliche kommerzielle PCs. Sie sind dafür konzipiert 24/7 Betrieb und umfassen oft mehrere LAN-Ports, lüfterlose Kühlung, Komponenten in Industriequalität, und breite Temperaturunterstützung. Aufgrund dieser Eigenschaften eignen sie sich für Firewall-Einsätze in kritischen Industriebereichen, Unternehmen, und Edge-Umgebungen.
3. Wie viele LAN-Ports werden für einen Firewall-Computer benötigt??
Die erforderliche Anzahl an LAN-Ports hängt von der Netzwerkarchitektur ab. Einfache WAN/LAN-Firewalls können zwei LAN-Ports verwenden, während Zweigstellensysteme möglicherweise vier erfordern. Mehrzonen-Netzwerksegmentierung, DMZ-Bereitstellung, Managementnetzwerke, und Überwachungsnetzwerke erfordern oft sechs oder mehr LAN-Schnittstellen. Erweiterte Rechenzentren und industrielle Sicherheitsumgebungen können von acht LAN-Ports oder mehr profitieren.
4. Welcher Prozessor eignet sich für eine Netzwerksicherheits-Appliance??
Die Auswahl des Prozessors hängt vom erwarteten Verkehrsaufkommen und den Sicherheitsfunktionen ab. Gateways der Einstiegsklasse können effiziente eingebettete Prozessoren verwenden, während Unternehmens-Firewall, IDS/IPS, und UTM-Anwendungen erfordern in der Regel eine stärkere Multi-Core-Leistung. Anwendungen mit SSL-Inspektion, Deep Packet Inspection, VPN-Verschlüsselung, oder Echtzeitanalysen erfordern in der Regel leistungsstärkere CPUs und ausreichend Speicherkapazität.
5. Was ist der Unterschied zwischen einer Firewall und einer UTM-Appliance??
Eine Firewall kontrolliert den Netzwerkverkehr hauptsächlich anhand von Sicherheitsregeln. Eine einheitliche Bedrohungsmanagement-Appliance kombiniert mehrere Sicherheitsfunktionen wie eine Firewall, VPN, Antivirus, Webfilterung, Einbruchschutz, und Anwendungskontrolle. UTM-Lösungen bieten ein zentralisiertes Sicherheitsmanagement, erfordern jedoch mehr Rechenressourcen, Dies macht die Hardwareleistung zu einem wichtigen Auswahlfaktor.
6. Können Industriecomputer VPN-Gateways unterstützen??
Ja. Industriecomputer werden häufig als VPN-Gateways eingesetzt, da sie eine zuverlässige Verarbeitungsleistung bieten, Multi-Port-Netzwerk, und langfristige Plattformstabilität. Die Beschleunigung der Hardwareverschlüsselung kann dazu beitragen, den VPN-Durchsatz zu erhöhen, Reduzieren Sie die CPU-Auslastung, Verbessern Sie die Leistung des Fernzugriffs, und unterstützen Sie eine größere Anzahl gleichzeitiger Benutzer in Unternehmens- und Industrieumgebungen.
7. Welche Rolle spielt Edge Computing für die Netzwerksicherheit??
Edge Computing ermöglicht die Bereitstellung von Sicherheitsfunktionen näher an Geräten, Benutzer, und Betriebsvermögen. Dadurch kann die Latenz verringert werden, Verbessern Sie die lokale Bedrohungserkennung, geringere Abhängigkeit von zentralisierter Cloud-Infrastruktur, und die Bandbreiteneffizienz verbessern. Industriecomputer dienen häufig als Edge-Sicherheitsgeräte in verteilten Industrieanlagen, Transport, Energie, und intelligente Infrastrukturumgebungen.
8. Sind lüfterlose Industriecomputer für Cybersicherheitsanwendungen geeignet??
Ja. Lüfterlose Industriecomputer eignen sich für Cybersicherheitsanwendungen, da sie den Wartungsaufwand reduzieren und auf mechanische Kühlkomponenten verzichten. Sie werden häufig für abgelegene oder geschäftskritische Einsätze mit Staub bevorzugt, Vibration, oder der kontinuierliche Betrieb kann herkömmliche lüfterbasierte Systeme beeinträchtigen. Lüfterlose Designs können die langfristige Zuverlässigkeit in anspruchsvollen Umgebungen verbessern.
9. Welche Branchen setzen häufig Netzwerksicherheits-Appliances ein??
Netzwerksicherheitsgeräte werden in der Fertigung häufig eingesetzt, Transport, Energie und Versorgung, Gesundheitspflege, Telekommunikation, Einzelhandel, Intelligente Städte, und staatliche Infrastruktur. Jeder Sektor benötigt einen sicheren und zuverlässigen Netzwerkschutz für kritische Systeme, Betriebsdaten, angeschlossene Geräte, und Geschäftsanwendungen. Industrielle Computerplattformen tragen dazu bei, diese Sicherheitsanforderungen in verschiedenen Umgebungen zu unterstützen.
10. Können Industriecomputer IDS- und IPS-Anwendungen unterstützen??
Ja. Industriecomputer stellen die für die Deep Packet Inspection erforderliche Rechenleistung bereit, Signaturabgleich, Verhaltensanalyse, Bedrohungserkennung in Echtzeit, und Ereignisprotokollierung. Diese Fähigkeiten machen sie zu geeigneten Plattformen für IDS- und IPS-Bereitstellungen, insbesondere in industriellen Netzwerken, Edge-Computing-Umgebungen, und Sicherheitsanwendungen für Unternehmen, die einen stabilen Langzeitbetrieb erfordern.
11. Wie wichtig ist die Hardware-Lebenszyklusunterstützung für Sicherheits-Appliances??
Der Hardware-Lifecycle-Support ist sehr wichtig, da die Sicherheitsinfrastruktur oft über viele Jahre hinweg betriebsbereit bleibt. Plattformen mit langem Lebenszyklus tragen zur Vereinfachung der Wartung bei, Reduzieren Sie die Neugestaltungskosten, Aufrechterhaltung der Softwarekompatibilität, und die Ersatzteilverfügbarkeit verbessern. Industrielle Computerplattformen bieten in der Regel eine stabilere Hardwareverfügbarkeit als kommerzielle PCs, Dadurch sind sie für langfristige Cybersicherheitseinsätze geeignet.
12. Wie wähle ich den richtigen Industriecomputer für ein Netzwerksicherheitsprojekt aus??
Wichtige Auswahlfaktoren sind die Anforderungen an den Netzwerkdurchsatz, Anzahl der LAN-Ports, VPN- und Verschlüsselungsaufwand, Erweiterungsbedarf, Bereitstellungsumgebung, Lebenszykluserwartungen, und Betriebssystemkompatibilität. Die Zusammenarbeit mit einem erfahrenen Anbieter von Industrie-Computing kann dabei helfen, sicherzustellen, dass die ausgewählte Plattform sowohl den aktuellen als auch den zukünftigen Anforderungen an die Netzwerksicherheit entspricht.
Abschluss
Da Cyber-Bedrohungen sich weiterentwickeln und die digitale Infrastruktur zunehmend vernetzt wird, Organisationen benötigen Zuverlässigkeit, skalierbar, und leistungsstarke Plattformen für Netzwerksicherheitsbereitstellungen. Industriecomputer stellen die Rechenleistung bereit, Netzwerkflexibilität, und langfristige Zuverlässigkeit, die zur Unterstützung von Firewalls erforderlich ist, VPN-Gateways, IDS/IPS-Systeme, UTM-Plattformen, und Edge-Sicherheitsgeräte.
Mit Funktionen wie mehreren Ethernet-Schnittstellen, lüfterlose Industriedesigns, Beschleunigung der Hardware-Verschlüsselung, und langen Lebenszyklus-Support, Industrielle Computerplattformen eignen sich gut für Unternehmen, industriell, Transport, Gesundheitspflege, und Sicherheitsanwendungen für kritische Infrastrukturen. Durch Auswahl der geeigneten Netzwerksicherheits-Computerarchitektur, Unternehmen können ihre Cybersicherheitsabwehr stärken, Verbesserung der Betriebskontinuität, und unterstützen Sie zukünftige Initiativen zur digitalen Transformation.
Kontaktieren Sie uns
Planung einer Firewall-Appliance, VPN-Gateway, IDS/IPS-Plattform, UTM-Appliance, oder Edge-Cybersicherheitslösung?
CoreIPC bietet Industrie-Motherboards, eingebettete Computer, lüfterlose Industrie-PCs, und maßgeschneiderte Hardwareplattformen für Netzwerksicherheitsanwendungen. Unser Engineering-Team kann Sie bei der Produktauswahl unterstützen, Hardware-Anpassung, OEM-Dienstleistungen, und ODM-Entwicklung.
Kontaktieren Sie CoreIPC noch heute, um Ihre Projektanforderungen zu besprechen und die ideale Computerplattform für Ihre Cybersicherheitslösung der nächsten Generation zu entdecken.