 CoreIPC Industrial Computing-Lösungen
Intel Firewall-Appliance
Zusammenfassung
Da Unternehmen die digitale Transformation beschleunigen, Netzwerksicherheit ist zu einer entscheidenden Geschäftspriorität geworden. Moderne Unternehmen, Industrieanlagen, Rechenzentren, Niederlassungen, und Edge-Computing-Umgebungen sind zunehmenden Cybersicherheitsbedrohungen ausgesetzt, die von Ransomware- und Malware-Angriffen bis hin zu unbefugten Zugriffsversuchen und fortgeschrittenen anhaltenden Bedrohungen reichen. Um diese Herausforderungen anzugehen, Unternehmen benötigen dedizierte Sicherheitsplattformen, die die Netzwerkinfrastruktur schützen und gleichzeitig eine hohe Leistung und Zuverlässigkeit gewährleisten können.
Eine Intel Firewall Appliance kombiniert fortschrittliche Netzwerksicherheitstechnologien mit Intel-basierter Rechenleistung, um umfassenden Schutz für Unternehmens- und Industrienetzwerke zu bieten. Diese Systeme dienen durch Überwachung als erste Verteidigungslinie gegen Cyber-Bedrohungen, Filterung, und Kontrolle des Netzwerkverkehrs in Echtzeit.
Im Gegensatz zu herkömmlichen Netzwerkgeräten für Endverbraucher, Firewall-Appliances sind für den Dauerbetrieb ausgelegt, Erweiterte Durchsetzung von Sicherheitsrichtlinien, VPN-Konnektivität, Einbruchschutz, Verkehrskontrolle, und sicheren Fernzugriff. Moderne Intel-basierte Firewall-Plattformen unterstützen auch SD-WAN-Bereitstellungen, Cloud-Konnektivität, Netzwerksegmentierung, und Edge-Sicherheitsanwendungen.
Mit zunehmender Akzeptanz des industriellen IoT, Edge-Computing, Fernarbeit, und Cloud-Dienste, Firewall-Appliances sind zu wesentlichen Bestandteilen moderner Netzwerkarchitekturen geworden. In diesem Artikel werden die Architekturen der Intel Firewall-Appliances untersucht, Herausforderungen bei der Bereitstellung, Hauptmerkmale, Geschäftsvorteile, und empfohlene industrielle Computerplattformen für Netzwerksicherheitsanwendungen.
Branchenüberblick
Wachsende Herausforderungen im Bereich Cybersicherheit
Unternehmen sind heute mit einer immer komplexeren Bedrohungslandschaft konfrontiert.
Zu den häufigsten Bedrohungen gehören:
- Ransomware-Angriffe
- Malware-Infektionen
- Phishing-Kampagnen
- Unbefugter Zugriff
- Datenschutzverletzungen
- Verteilter Denial-of-Service (DDoS) Angriffe
- Insider-Bedrohungen
Cybersicherheit ist nicht mehr optional, sondern eine zentrale betriebliche Anforderung.
Angriffsflächen erweitern
Moderne Netzwerke sind verteilter denn je.
Organisationen sind jetzt tätig:
- Niederlassungen
- Remote-Benutzer
- Cloud-Umgebungen
- Edge-Computing-Systeme
- Industrielle IoT-Geräte
- Vernetzte Fertigungsanlagen
Jedes angeschlossene Gerät vergrößert potenziell die Angriffsfläche.
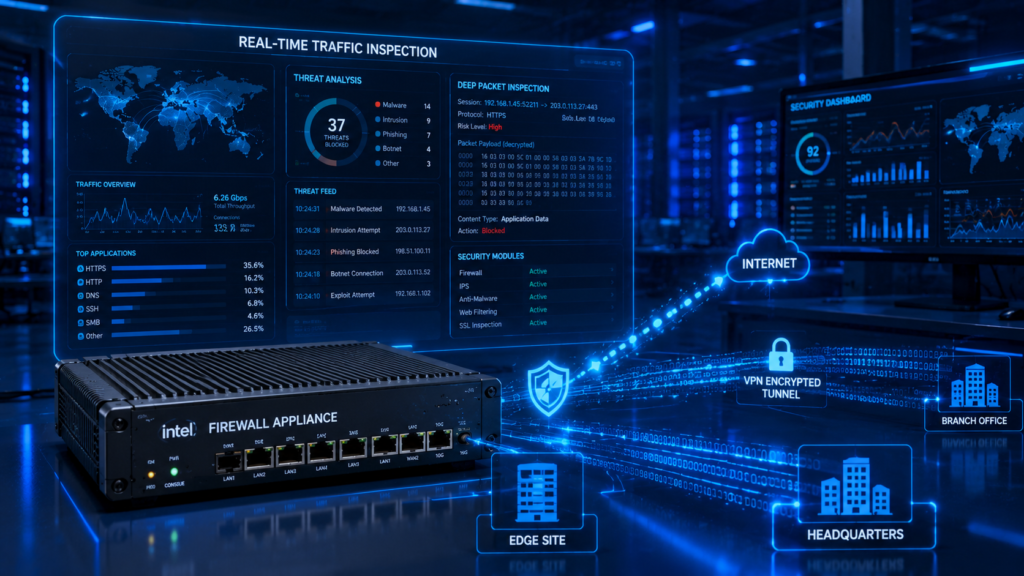
Intel Firewall-Appliance mit Deep Packet Inspection, VPN-Verschlüsselung, Einbruchschutz, und Echtzeit-Cybersicherheitsüberwachung für Unternehmens- und Industrienetzwerke.
Der Bedarf an dedizierten Sicherheitsgeräten
Herkömmliche Router bieten grundlegende Netzwerkfunktionen, verfügen jedoch häufig nicht über erweiterte Sicherheitsfunktionen.
Dedizierte Firewall-Appliances bieten:
- Tiefgreifende Paketinspektion
- VPN-Dienste
- Bedrohungserkennung
- Verkehrsfilterung
- Anwendungsbewusstsein
- Durchsetzung von Sicherheitsrichtlinien
für verbesserten Schutz.
Sicherheit in der Industrie 4.0
Industrieanlagen vernetzen sich zunehmend:
- SPS-Systeme
- SCADA-Netzwerke
- Fertigungsausrüstung
- Industrielle IoT-Geräte
- Cloud-Plattformen
Firewall-Appliances spielen eine entscheidende Rolle beim Schutz industrieller Abläufe vor Cyber-Bedrohungen.
Wichtigste Herausforderungen
Zunehmende Netzwerkkomplexität
Organisationen schaffen es oft:
- Mehrere Standorte
- Hybride Cloud-Umgebungen
- Industrielle Netzwerke
- Remote-Mitarbeiter
Die Aufrechterhaltung der Sicherheit in diesen Umgebungen kann eine Herausforderung sein.
Bedrohungserkennung in Echtzeit
Moderne Bedrohungen entwickeln sich schnell.
Sicherheitssysteme müssen erkennen und darauf reagieren:
- Verdächtiger Verkehr
- Unbefugter Zugriff
- Malware-Aktivität
- Netzwerkanomalien
in Echtzeit.
VPN-Leistungsanforderungen
Der Fernzugriff ist unverzichtbar geworden:
- Remote-Mitarbeiter
- Niederlassungen
- Außendiensttechniker
- Managed-Service-Anbieter
Firewall-Appliances müssen eine sichere und leistungsstarke VPN-Konnektivität bieten.
Industrieller Netzwerkschutz
Industrielle Umgebungen erfordern Schutz für:
- SPS-Netzwerke
- SCADA-Systeme
- Fertigungsausrüstung
- Kritische Infrastruktur
ohne die Betriebsleistung zu beeinträchtigen.
Anforderungen an die Skalierbarkeit
Organisationen expandieren oft:
- Benutzeranzahl
- Niederlassungen
- Netzwerkverkehr
- Cloud-Konnektivität
Sicherheitsplattformen müssen entsprechend skalieren.
Kontinuierliche Verfügbarkeit
Die Netzwerksicherheitsinfrastruktur ist häufig in Betrieb:
- 24/7
- Missionskritische Umgebungen
- Bereitstellungen mit hoher Verfügbarkeit
die zuverlässige Hardwareplattformen erfordern.
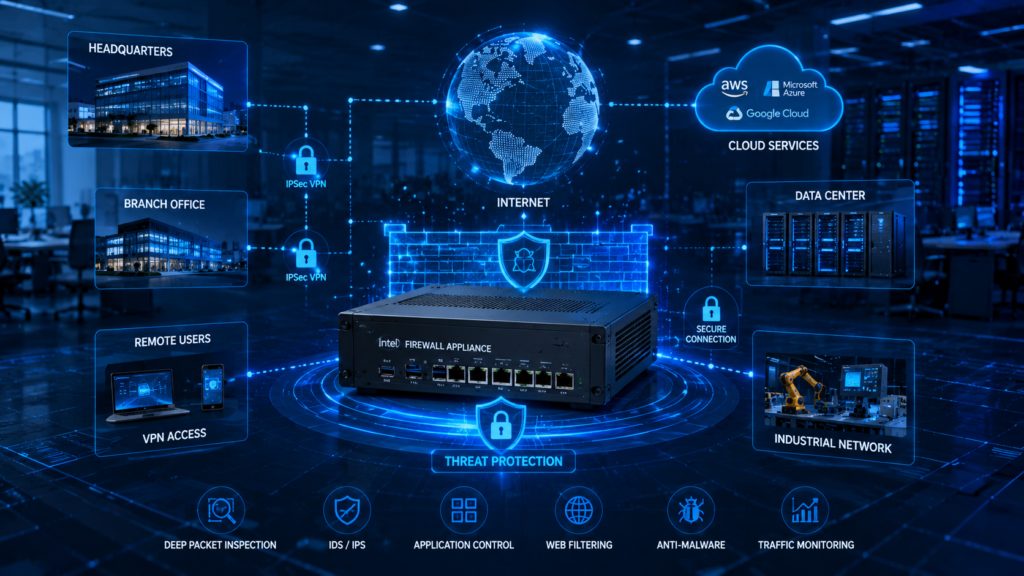
Intel Firewall-Appliance, die VPN-Konnektivität ermöglicht, Bedrohungsschutz, Cloud-Integration, und sichere Kommunikation über Unternehmens- und Industrienetzwerke hinweg.
Lösungsarchitektur
Architektur der Firewall-Appliance
Netzwerkzugriffsschicht
Der Datenverkehr gelangt über die Sicherheitsplattform:
- WAN-Verbindungen
- Internetverbindungen
- Links zu Niederlassungen
- VPN-Tunnel
Diese Schicht dient als Einstiegspunkt für den Netzwerkverkehr.
Sicherheitsinspektionsschicht
Die Firewall-Appliance führt die Leistung aus:
- Paketinspektion
- Verkehrsfilterung
- Anwendungsidentifikation
- Bedrohungsanalyse
- Durchsetzung von Richtlinien
bevor der Datenverkehr interne Ressourcen erreicht.
VPN-Schicht
Unterstützung sicherer Kommunikationskanäle:
- Remote-Benutzer
- Niederlassungen
- Site-to-Site-Konnektivität
- Cloud-Zugriff
durch verschlüsselte Tunnel.
Netzwerksegmentierungsschicht
Organisationen können sich trennen:
- Unternehmensnetzwerke
- Gastnetzwerke
- Industrielle Systeme
- Ressourcen für Rechenzentren
um die Sicherheit zu verbessern.
Verwaltungsschicht
Administratoren verwalten:
- Sicherheitsrichtlinien
- Benutzerberechtigungen
- VPN-Dienste
- Verkehrsanalyse
- Bedrohungsüberwachung
über zentralisierte Verwaltungsplattformen.
Hauptmerkmale
1. Multi-Gigabit-Netzwerk
Unterstützung für Intel-Firewall-Appliances:
- Gigabit-Ethernet
- 2.5G Ethernet
- 10G Ethernet
für leistungsstarke Netzwerkbereitstellungen.
2. Erweiterte Paketinspektion
Deep Packet Inspection ermöglicht Einblick in den Netzwerkverkehr und das Anwendungsverhalten.
3. VPN-Konnektivität
Unterstützung für:
- IPsec-VPN
- OpenVPN
- WireGuard
- SSL-VPN
ermöglicht sicheren Fernzugriff.
4. Intrusion Prevention
Firewall-Appliances helfen dabei, bösartigen Datenverkehr zu identifizieren und zu blockieren, bevor er geschützte Systeme erreicht.
5. SD-WAN-Unterstützung
Moderne Plattformen unterstützen intelligentes Traffic-Routing und Multi-Site-Konnektivität.
6. Netzwerksegmentierung
Unternehmen können kritische Systeme isolieren und das Angriffsrisiko verringern.
7. Hohe Zuverlässigkeit
Industrietaugliche Hardware unterstützt den kontinuierlichen Betrieb und Bereitstellungen mit langem Lebenszyklus.
8. Edge-Sicherheit
Firewall-Appliances sichern die Edge-Computing-Infrastruktur und Remote-Einrichtungen.
9. Flexibler Software-Support
Intel Firewall-Appliances unterstützen häufig:
- pfSense
- OPNsense
- OpenWrt
- VyOS
- RouterOS
- Linux-basierte Sicherheitsplattformen
Empfohlene CoreIPC-Produkte
Netzwerksicherheitsgeräte
Ideal für:
- Unternehmens-Firewalls
- VPN-Gateways
- SD-WAN-Bereitstellungen
Vorteile:
- Mehrere LAN-Ports
- Hoher Durchsatz
- Flexible Erweiterung
Eingebettete Computer
Ideal für:
- Kompakte Sicherheitsgeräte
- Bereitstellungen in Zweigstellen
- Edge-Sicherheitssysteme
Vorteile:
- Geringer Platzbedarf
- Geringer Stromverbrauch
- Zuverlässiger Betrieb
Lüfterlose Industrie-PCs
Ideal für:
- Industrielle Cybersicherheit
- Raue Umgebungen
- Entlegene Standorte
Vorteile:
- Lüfterlose Kühlung
- Erhöhte Zuverlässigkeit
- Reduzierter Wartungsaufwand
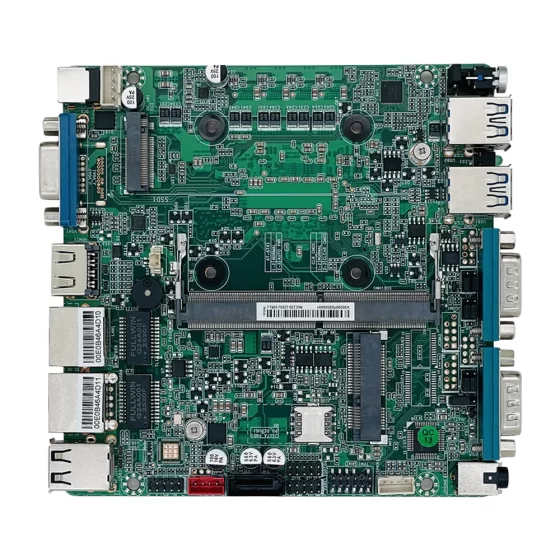
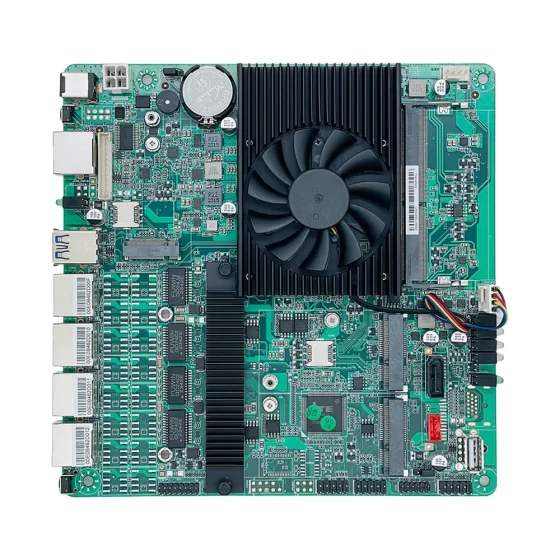
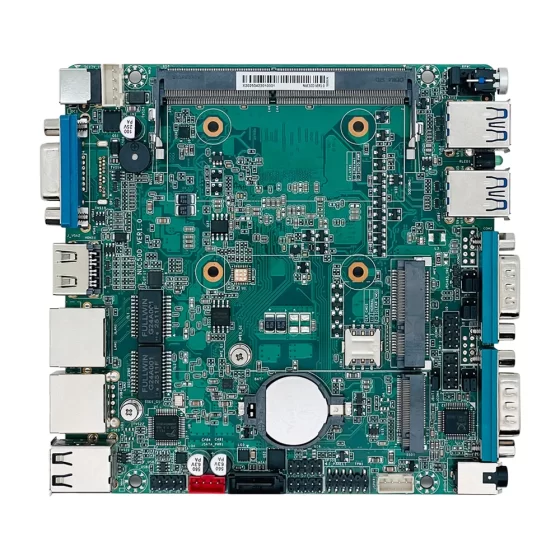
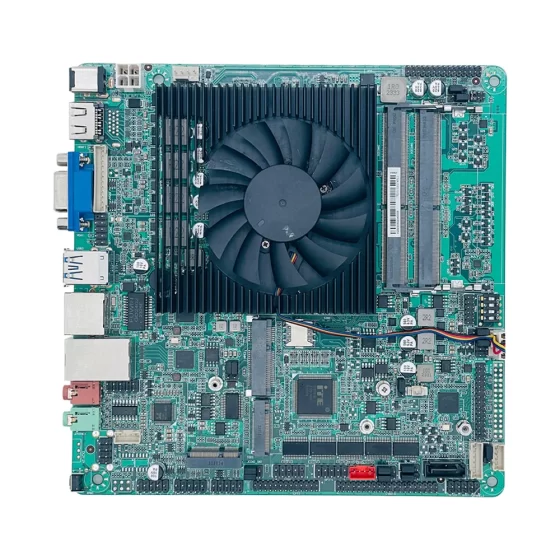
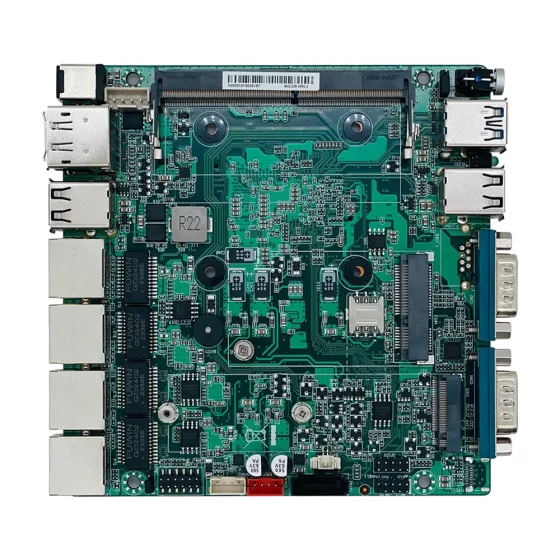
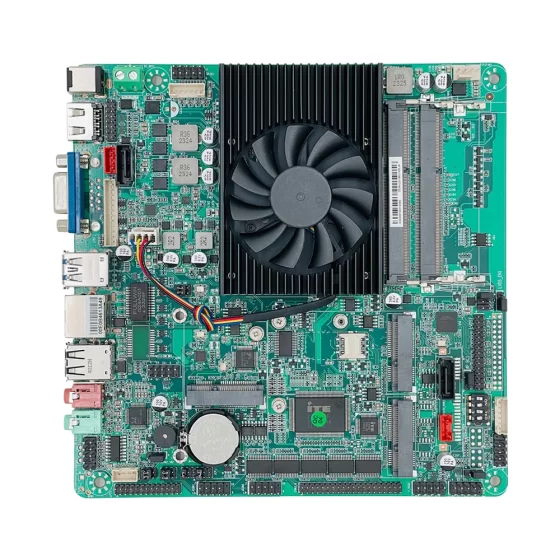
Mini-ITX-Motherboards
Ideal für:
- Firewall-OEM-Projekte
- Entwicklung von Sicherheitsgeräten
Vorteile:
- Standardisierte Plattform
- Umfangreiche Netzwerkschnittstellen
- Langer Lebenszyklus-Support
Benutzerdefinierte eingebettete Boards
Ideal für:
- Spezialisierte Sicherheitslösungen
- Hersteller von Netzwerkgeräten
Vorteile:
- Kundenspezifische E/A
- Flexible Netzwerkkonfigurationen
Bereitstellungsszenarien
Unternehmensnetzwerksicherheit
Firewall-Appliances schützen:
- Hauptsitz
- Niederlassungen
- Unternehmensnetzwerke
vor Cyber-Bedrohungen.
Industrielle Netzwerksicherheit
Industrieanlagen setzen zum Schutz Firewall-Appliances ein:
- SPS-Systeme
- SCADA-Netzwerke
- Industrielle IoT-Infrastruktur
vor unbefugtem Zugriff.
SD-WAN-Bereitstellungen
Organisationen nutzen Firewall-Appliances, um mehrere Standorte sicher zu verbinden.
VPN-Gateway-Lösungen
Firewall-Appliances bieten sicheren Fernzugriff für Mitarbeiter und Partner.
Sicherheit im Rechenzentrum
Sicherheitsplattformen schützen Server, Speichersysteme, und Cloud-Infrastruktur.
Edge-Computing-Sicherheit
Edge-Standorte erfordern lokale Sicherheitsdurchsetzung und Bedrohungsschutz.
Verwaltete Sicherheitsdienste
Dienstanbieter stellen Firewall-Appliances zum Schutz des Kundennetzwerks bereit.
Geschäftsvorteile
Verbesserte Cybersicherheit
Organisationen reduzieren die Gefährdung durch Cyber-Bedrohungen und Sicherheitsvorfälle.
Erweiterter Fernzugriff
Sichere VPN-Dienste verbessern die Konnektivität für verteilte Arbeitskräfte.
Bessere Netzwerksichtbarkeit
Administratoren erhalten Einblick in Verkehrsmuster und Anwendungsnutzung.
Reduziertes Betriebsrisiko
Netzwerksegmentierung und Sicherheitsrichtlinien verbessern die Ausfallsicherheit.
Vereinfachtes Management
Die zentralisierte Richtlinienverwaltung verbessert die betriebliche Effizienz.
Skalierbare Sicherheitsinfrastruktur
Unternehmen können die Netzwerkkapazität erweitern und gleichzeitig die Sicherheitskontrollen beibehalten.
Warum CoreIPC
CoreIPC bietet industrielle Computerplattformen, die auf Netzwerksicherheit ausgelegt sind, Firewall-Geräte, VPN-Gateways, und SD-WAN-Bereitstellungen.
Zu den CoreIPC-Funktionen gehören::
- Industrielle Computerentwicklung
- Design von Netzwerkgeräten
- OEM-Fertigung
- ODM-Anpassung
- Langer Lebenszyklus-Support
- Zuverlässigkeit auf Industrieniveau
- Flexible Netzwerkkonfigurationen
- Globale Bereitstellungserfahrung
Ob beim Aufbau von Enterprise-Firewall-Lösungen, Industrielle Cybersicherheitssysteme, VPN-Gateways, oder Edge-Security-Appliances, CoreIPC liefert zuverlässige Computerplattformen, die für anspruchsvolle Netzwerkumgebungen entwickelt wurden.
Häufig gestellte Fragen
1. Was ist eine Intel Firewall Appliance??
Eine Intel Firewall Appliance ist eine dedizierte Netzwerksicherheitsplattform, die Intel-Prozessoren zur Bereitstellung einer Firewall nutzt, VPN, Einbruchschutz, und Verkehrsmanagementfunktionen.
2. Warum eine dedizierte Firewall-Appliance verwenden??
Dedizierte Appliances sorgen für mehr Sicherheit, höhere Leistung, und größere Flexibilität als herkömmliche Netzwerkgeräte für Verbraucher.
3. Welche Betriebssysteme können auf einer Firewall-Appliance ausgeführt werden??
Zu den gängigen Optionen gehört pfSense, OPNsense, OpenWrt, VyOS, RouterOS, und Linux-basierte Sicherheitsdistributionen.
4. Was ist Deep Packet Inspection??
Deep Packet Inspection analysiert den Netzwerkverkehr über die grundlegenden Header hinaus, um Anwendungen und potenzielle Bedrohungen zu identifizieren.
5. Können Firewall-Appliances VPNs unterstützen??
Ja. Die meisten Plattformen unterstützen IPsec, OpenVPN, WireGuard, und SSL-VPN-Technologien.
6. Was ist SD-WAN??
Software-Defined Wide Area Networking ermöglicht intelligentes Traffic-Routing und zentralisierte Netzwerkverwaltung über mehrere Standorte hinweg.
7. Sind Firewall-Geräte für industrielle Netzwerke geeignet??
Ja. Industrieanlagen nutzen häufig Firewall-Geräte zum Schutz von SPS, SCADA-Systeme, und industrielle IoT-Geräte.
8. Welche Netzwerkgeschwindigkeiten werden unterstützt??
Abhängig von der Hardwarekonfiguration, Gigabit, 2.5G, und 10G-Netzwerke werden möglicherweise unterstützt.
9. Können Firewall-Appliances Remote-Mitarbeiter unterstützen??
Ja. VPN-Dienste bieten sichere Konnektivität für Remote-Benutzer.
10. Was ist Netzwerksegmentierung??
Durch die Netzwerksegmentierung werden verschiedene Systeme in isolierte Zonen unterteilt, um die Sicherheit zu verbessern.
11. Können Intel Firewall-Appliances Edge Computing unterstützen??
Ja. Sie werden häufig an Edge-Standorten eingesetzt, um lokale Sicherheit und Konnektivität zu gewährleisten.
12. Was sollte bei der Auswahl einer Firewall-Appliance beachtet werden??
Zu den Schlüsselfaktoren gehört der Durchsatz, VPN-Leistung, Netzwerkschnittstellen, Erweiterungsfähigkeit, Zuverlässigkeit, und Lebenszyklusunterstützung.
Abschluss
Intel Firewall Appliances sind zu wesentlichen Bestandteilen moderner Cybersicherheitsinfrastruktur geworden. Durch die Kombination leistungsstarker Intel-Verarbeitung mit erweiterten Sicherheitsfunktionen, Diese Plattformen bieten umfassenden Schutz für Unternehmensnetzwerke, Industrieanlagen, Cloud-Umgebungen, und Edge-Computing-Bereitstellungen. Von VPN-Konnektivität und SD-WAN-Unterstützung bis hin zu industrieller Cybersicherheit und Bedrohungsprävention, Firewall-Appliances helfen Unternehmen dabei, kritische Vermögenswerte zu schützen und gleichzeitig die betriebliche Effizienz aufrechtzuerhalten. Die Auswahl einer zuverlässigen Industrie-Computing-Plattform gewährleistet eine langfristige Leistung, Skalierbarkeit, und Sicherheit für sich entwickelnde Netzwerkumgebungen.
Kontaktieren Sie uns
Auf der Suche nach einer Intel Firewall Appliance-Plattform?
CoreIPC bietet industrielle Computerlösungen für:
- Firewall-Geräte
- Netzwerksicherheitsgeräte
- VPN-Gateways
- SD-WAN-Lösungen
- Industrielle Cybersicherheit
- Edge-Sicherheitsplattformen
- OEM-Projekte
- ODM-Projekte
- Entwicklung kundenspezifischer Netzwerkgeräte
Kontaktieren Sie CoreIPC noch heute, um Ihre Firewall-Appliance-Anforderungen zu besprechen und die ideale Plattform für Ihre Sicherheitsbereitstellung zu ermitteln.