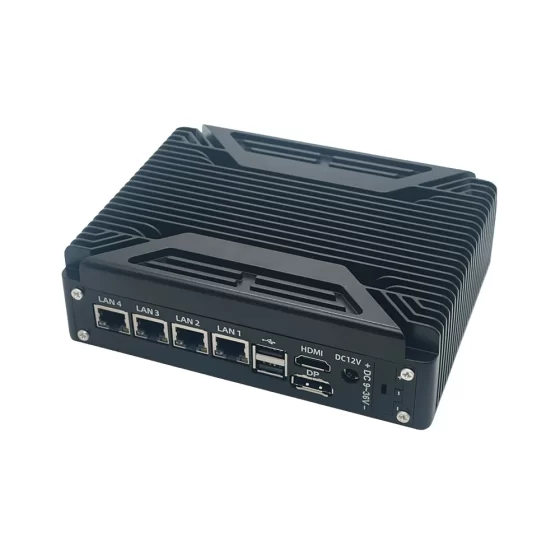
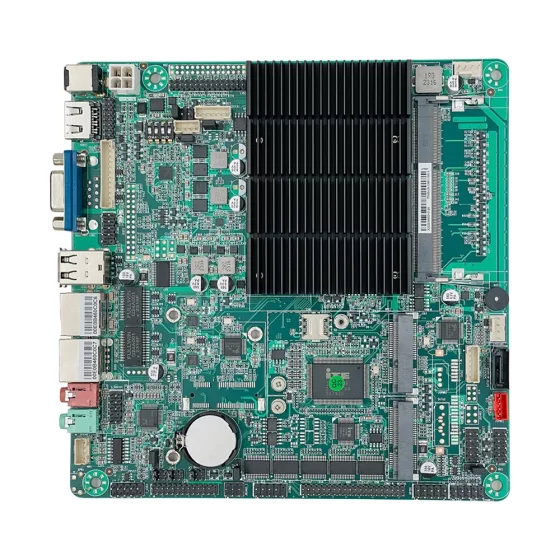
Soluciones de informática industrial CoreIPC

Plataforma de seguridad del centro de datos: Computadora industrial para implementación de dispositivos de seguridad de centros de datos
Resumen ejecutivo
Un dispositivo de seguridad de centro de datos es una plataforma informática dedicada que se utiliza para proteger, monitor, inspeccionar, y controlar el tráfico de red dentro o alrededor de la infraestructura del centro de datos. Puede admitir funciones de firewall, acceso VPN, detección de intrusiones, registro de tráfico, segmentación de red, acceso remoto seguro, inspección de paquetes, y servicios de ciberseguridad de nivel de borde.
A medida que los centros de datos se vuelven más distribuidos, interconectado, y orientado al servicio, El hardware de seguridad debe ser confiable., compacto, y capaz de operación continua. A menudo se implementa una plataforma de seguridad del centro de datos en los bordes de la red., puntos de agregación, salas de servidores, instalaciones de la sucursal, salas de datos industriales, o entornos de nube privada donde se requiere una aplicación de seguridad estable.
Para este papel, un PC comercial estándar no suele ser la base adecuada. Un dispositivo de seguridad necesita una red confiable, arquitectura multiLAN, almacenamiento estable, confiabilidad térmica, soporte de ciclo de vida largo, y flexibilidad de integración. En muchos proyectos B2B, Una computadora industrial o una computadora integrada proporciona una plataforma de hardware más adecuada para construir dispositivos de seguridad confiables..
Un dispositivo de seguridad de centro de datos bien diseñado debería ser compatible:
- Múltiples puertos LAN para WAN, LAN, DMZ, gestión, y redes segmentadas
- Rendimiento estable de la CPU para enrutamiento, cortafuegos, vpn, y cargas de trabajo de inspección
- Almacenamiento confiable para registros, Imágenes de sistema, y registros de seguridad
- Diseño mecánico compacto para gabinete., estante, o implementación en la sala de equipos
- Arquitectura térmica de bajo mantenimiento
- Consistencia de hardware a largo plazo para la implementación de software de seguridad
- Personalización flexible para requisitos de OEM y proveedores de soluciones
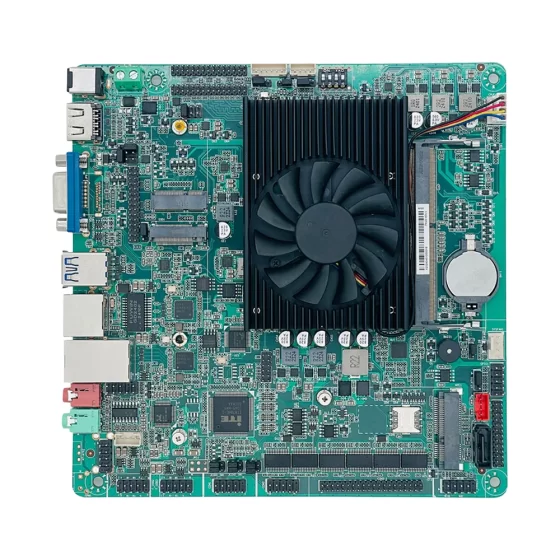
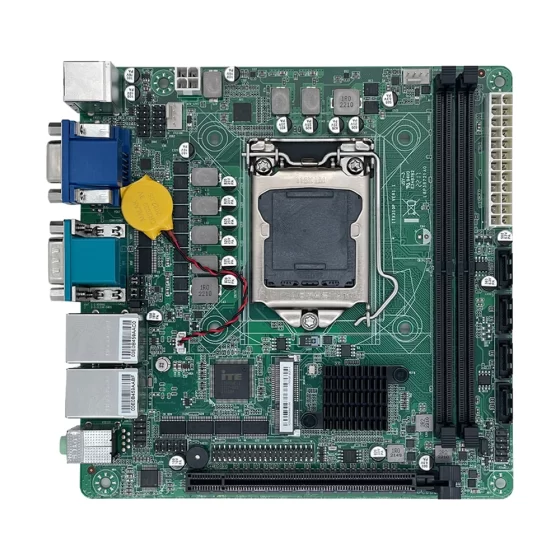
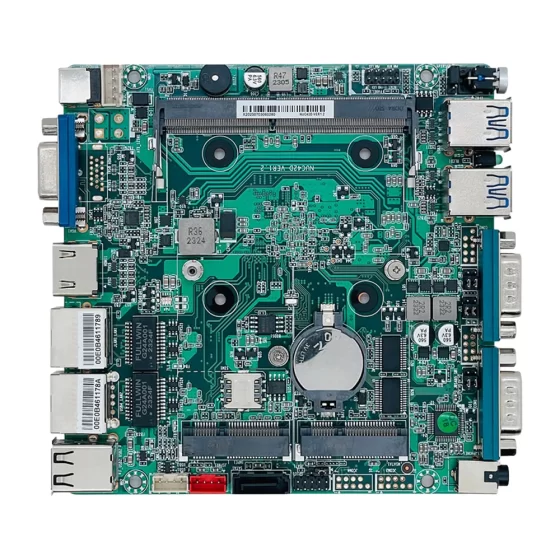
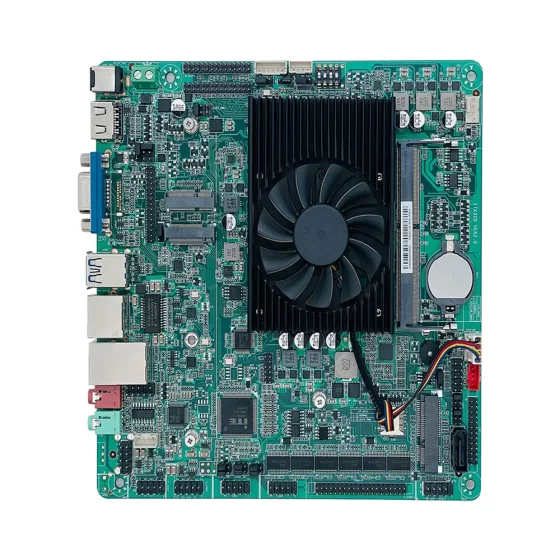
CoreIPC proporciona computadoras industriales y plataformas informáticas integradas que pueden admitir dispositivos de seguridad de red., puertas de enlace de borde, hardware del cortafuegos, nodos de monitoreo, y sistemas de seguridad integrados personalizados para implementación B2B global.
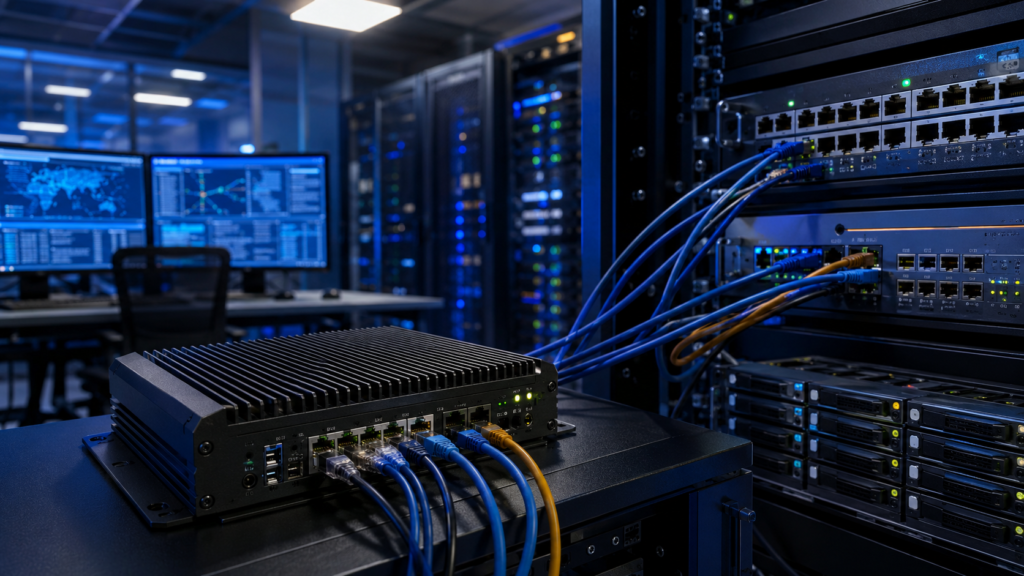 Descripción general de la industria
Los centros de datos ya no se limitan a grandes instalaciones centralizadas. Muchas organizaciones utilizan ahora una combinación de centros de datos privados., sitios de colocación, salas de datos de borde, salas de servidores empresariales, salas de TI industriales, sucursales remotas, e infraestructura de nube híbrida.
Este modelo distribuido crea más límites de seguridad. El tráfico puede fluir entre usuarios., aplicaciones, plataformas en la nube, servidores internos, sistemas industriales, clústeres de almacenamiento, oficinas remotas, y herramientas de gestión. Cada punto de conexión puede convertirse en un riesgo si no se monitorea y controla adecuadamente.
Se utiliza un dispositivo de seguridad del centro de datos para hacer cumplir las políticas de seguridad en estos puntos críticos.. Dependiendo de la pila de software, puede funcionar como un dispositivo de firewall, Puerta de enlace VPN, plataforma de detección de intrusos, dispositivo de enrutamiento seguro, nodo de monitoreo de red, o sistema de inspección de tráfico.
Los objetivos de implementación comunes incluyen:
- Protección del tráfico de entrada y salida del centro de datos
- Separación de zonas de red interna
- Asegurar el acceso a la administración remota
- Monitoreo del tráfico este-oeste entre sistemas internos
- Registro de eventos de red para resolución de problemas y soporte de cumplimiento
- Respaldar el acceso seguro para administradores y equipos de mantenimiento
- Creación de hardware dedicado para plataformas de software de ciberseguridad
La base del hardware es importante porque los servicios de seguridad a menudo se ejecutan continuamente.. Si el aparato se vuelve inestable, La visibilidad y protección de la red pueden verse afectadas.. Si la plataforma carece de suficientes puertos LAN, la segmentación de la red se vuelve difícil. Si el almacenamiento no es confiable, los registros pueden perderse. Si la plataforma cambia con frecuencia, Las imágenes de software y el mantenimiento a largo plazo se vuelven más difíciles de gestionar..
Esta es la razón por la que las computadoras industriales y las plataformas informáticas integradas se utilizan cada vez más para sistemas de seguridad de centros de datos diseñados específicamente.. Proporcionan un diseño de hardware estable., E/S flexibles, factores de forma compactos, y una mejor idoneidad para la implementación de dispositivos a largo plazo.
 Desafíos clave
El diseño de dispositivos de seguridad del centro de datos implica más que instalar software de ciberseguridad. El hardware debe soportar el flujo de tráfico., procesamiento de seguridad, operación continua, y mantenibilidad.
| Desafío | Qué sucede en la implementación real | Requisito de hardware |
|---|---|---|
| Conexión multired | Los dispositivos de seguridad pueden necesitar WAN, LAN, DMZ, gestión, y puertos de red segmentados. | Computadora industrial multi-LAN con controladores Ethernet estables. |
| Procesamiento continuo del tráfico | Cortafuegos, vpn, enrutamiento, y las cargas de trabajo de inspección pueden ejecutarse 24/7. | CPU confiable, memoria, almacenamiento, y diseño térmico. |
| Retención de registros | Los sistemas de seguridad pueden generar grandes cantidades de registros de eventos y tráfico.. | SSD industriales, M.2, sata, u opciones de almacenamiento ampliables. |
| Implementación de gabinete o rack | Se pueden instalar aparatos en salas de datos, gabinetes, o sitios con espacio limitado. | Computadora integrada compacta o plataforma industrial compatible con rack. |
| Gestión remota | Los administradores necesitan acceso seguro para la configuración, escucha, y actualizaciones. | Puerto de gestión dedicado, soporte de sistema operativo seguro, y redes estables. |
| Control del ciclo de vida | Es posible que las imágenes del software de seguridad deban permanecer consistentes durante años. | Disponibilidad de hardware a largo plazo y diseño de E/S estable. |
Complejidad de la segmentación de la red
Una plataforma de seguridad del centro de datos a menudo se encuentra entre diferentes zonas de red.. Puede separar los servicios públicos de los sistemas internos., aislar el tráfico de gestión, o proteger grupos de servidores sensibles.
Por esta razón, un solo puerto Ethernet no es suficiente. El diseño de LAN múltiple es esencial para construir un firewall, enrutamiento, y arquitecturas de segmentación.
Requisitos de operación continua
Se espera que los dispositivos de seguridad funcionen continuamente.. A diferencia de una estación de trabajo que se puede reiniciar durante el horario normal de oficina, un dispositivo de seguridad del centro de datos puede ser parte de la ruta de red activa.
La inestabilidad del hardware puede provocar la interrupción del servicio, brechas de seguimiento, o problemas de acceso remoto. La plataforma debe seleccionarse por su confiabilidad y no solo por su máximo rendimiento..
Presión de almacenamiento y registro
Los registros de seguridad son importantes para la resolución de problemas, investigación, informar, y optimización del sistema. Dependiendo de la configuración del software, el dispositivo puede almacenar registros de firewall, Registros VPN, alertas de identificación, eventos del sistema, y metadatos de tráfico.
El almacenamiento confiable y la planificación adecuada de la capacidad son importantes. El dispositivo de almacenamiento debe coincidir con la carga de escritura y el entorno operativo esperados..
 Arquitectura de solución para un dispositivo de seguridad de centro de datos
Un dispositivo de seguridad de centro de datos normalmente funciona como un nodo dedicado dentro de una arquitectura de seguridad de red en capas.. Conecta redes físicas, ejecuta software de seguridad, y proporciona visibilidad controlada de la actividad de la red.
1. Capa de interfaz de red
Esta capa conecta el dispositivo a diferentes zonas de red..
Los grupos de interfaz típicos pueden incluir:
- Conexión WAN o ascendente
- LAN o red interna
- red DMZ
- Red de servidores
- Red de gestión
- Enlace de respaldo o de alta disponibilidad
- Puerto de monitoreo o espejo
Múltiples puertos LAN permiten que el dispositivo de seguridad aplique políticas entre estas zonas sin depender de adaptadores externos excesivos.
2. Capa de procesamiento de seguridad
Aquí es donde la computadora industrial o la computadora integrada ejecuta el software de seguridad principal..
Dependiendo de la aplicación, puede apoyar:
- Aplicación de políticas de firewall
- servicios VPN
- Detección de intrusiones
- Prevención de intrusiones
- Enrutamiento seguro
- Traducción de direcciones de red
- Monitoreo de tráfico
- Filtrado de contenidos
- Colección de registros
- Monitoreo del estado del sistema
La CPU, memoria, y el almacenamiento debe seleccionarse según el volumen de tráfico, carga de trabajo de cifrado, requisitos de registro, y pila de software.
3. Capa de gestión
La capa de gestión permite a los administradores configurar y mantener el dispositivo..
Un dispositivo de seguridad del centro de datos puede proporcionar:
- Interfaz de gestión dedicada
- Acceso a la consola local
- Software de gestión basado en web
- Herramientas de configuración remota
- Control de actualización del sistema
- Funciones de copia de seguridad y restauración
- control de acceso de usuarios
- Registros de diagnóstico
Para una implementación segura, El tráfico de gestión debe separarse del tráfico de producción cuando sea posible..
4. Capa de monitoreo y registro
Los dispositivos de seguridad generan datos operativos y de seguridad..
Estos datos pueden incluir:
- Eventos de cortafuegos
- Sesiones VPN
- Conexiones bloqueadas
- Registros de tráfico permitidos
- alertas de identificación
- Estado de los recursos del sistema
- Estadísticas de interfaz
- Estado del almacenamiento
- Cambios de configuración
Los registros pueden almacenarse localmente, reenviado a un sistema SIEM, o enviado a una plataforma de seguimiento centralizada. El almacenamiento estable y la confiabilidad de la red son importantes para esta capa.
5. Capa de integración
Es posible que una plataforma de seguridad de centro de datos deba integrarse con sistemas de TI y de instalaciones más amplios..
Puede conectarse con:
- plataforma SIEM
- Sistemas de monitoreo de red
- Servidores de autenticación
- Herramientas de registro centralizadas
- Sistemas de gestión de la nube
- Plataformas de mantenimiento remoto
- Paneles de operaciones del centro de datos
El dispositivo debe proporcionar suficiente flexibilidad de hardware para admitir estas integraciones sin forzar un rediseño importante..
Características clave
Un dispositivo de seguridad confiable para el centro de datos debe construirse sobre una plataforma de hardware que admita el rendimiento de la red., estabilidad, compatibilidad del software de seguridad, y despliegue a largo plazo.
Arquitectura multiLAN
Múltiples puertos LAN son uno de los requisitos de hardware más importantes.
Un dispositivo de seguridad del centro de datos puede necesitar puertos separados para WAN, LAN, DMZ, gestión, escucha, y conmutación por error. El diseño de LAN múltiple ayuda a crear una arquitectura de red más limpia y facilita la implementación de la segmentación..
Para sistemas de mayor rendimiento, tipo de puerto, calidad del controlador, ancho de banda, y la compatibilidad de los controladores debe evaluarse cuidadosamente.
Rendimiento estable de la CPU
Las cargas de trabajo de seguridad pueden consumir mucha CPU, especialmente cuando el cifrado, Túneles VPN, filtrado de paquetes, enrutamiento, y los servicios de inspección funcionan al mismo tiempo.
La computadora industrial seleccionada debería proporcionar suficiente margen de procesamiento para la carga de trabajo actual y la futura expansión de políticas.. El rendimiento de la CPU debe evaluarse junto con los requisitos del software., perfil de tráfico, y rendimiento esperado.
Memoria y almacenamiento confiables
La memoria admite tablas de enrutamiento, procesos de seguridad, registros, cache, y servicios de seguimiento. El almacenamiento admite archivos del sistema operativo, paquetes de software, copias de seguridad de configuración, y registros de seguridad.
Para sistemas de seguridad de centros de datos, El almacenamiento debe seleccionarse basándose en:
- Volumen de registro
- Frecuencia de escritura
- Periodo de retención
- Requisitos del sistema operativo
- Estrategia de redundancia
- Plan de reemplazo de campo
SSD M.2, SSD SATA, u otras opciones de almacenamiento pueden seleccionarse según el diseño de la plataforma.
Fiabilidad térmica
Un dispositivo de seguridad puede funcionar continuamente en un gabinete., estante, o sala de equipos. Por lo tanto, la estabilidad térmica es esencial..
Los sistemas sin ventilador pueden reducir el mantenimiento mecánico en diseños de energía baja a moderada. Los electrodomésticos de mayor rendimiento pueden requerir un flujo de aire controlado o una refrigeración activa resistente. La elección correcta depende de la potencia de la CPU, diseño de recinto, temperatura ambiente, y densidad de instalación.
Diseño mecánico compacto
Las instalaciones de centros de datos y salas de datos perimetrales suelen tener un espacio limitado. Se puede instalar una computadora integrada compacta en gabinetes de red, armarios de pared, salas de datos industriales, o bastidores de equipos.
El diseño mecánico debe considerar:
- Método de montaje
- Dirección del cable
- Accesibilidad portuaria
- Seguridad del conector de alimentación
- Espacio libre de enfriamiento
- Acceso al servicio
Un diseño limpio reduce los errores de instalación y mejora la eficiencia del mantenimiento..
Soporte de gestión segura
Los dispositivos de seguridad deben ser manejables sin exponer riesgos innecesarios.
Las consideraciones útiles a nivel de hardware incluyen:
- LAN de gestión dedicada
- Acceso a la consola
- Encendido automático
- Temporizador de vigilancia
- Opciones de recuperación del sistema
- Configuración de BIOS estable
- Indicación clara del estado del hardware
Estas características ayudan a los administradores a mantener el dispositivo de manera más eficiente..
Capacidad de expansión
Algunas plataformas de seguridad requieren almacenamiento adicional, módulos inalámbricos, módulos de derivación, Opciones relacionadas con TPM, o interfaces de red especializadas dependiendo del proyecto.
Ampliación a través de M.2, Mini PCIe, PCIe, o el diseño de placa personalizado ayuda a los OEM y proveedores de soluciones a adaptar el dispositivo a diferentes entornos de clientes.
Compatibilidad de software
El hardware debe ser compatible con la pila de software de seguridad seleccionada..
Esto puede incluir:
- Sistemas operativos cortafuegos
- Plataformas de seguridad basadas en Linux
- software VPN
- Software IDS o IPS
- Software de enrutamiento
- Agentes de seguimiento
- Herramientas de reenvío de registros
- Utilidades de gestión remota
Antes del despliegue, Los integradores deben verificar la compatibilidad con los controladores., Compatibilidad del controlador LAN, soporte de almacenamiento, Configuración del BIOS, y proceso de implementación de imágenes.
Escenarios de implementación
Un dispositivo de seguridad de centro de datos se puede utilizar en diferentes entornos de infraestructura y seguridad de red..
Cortafuegos perimetral del centro de datos
En el borde de un centro de datos, El dispositivo puede controlar el tráfico entre redes ascendentes y sistemas internos.. Puede hacer cumplir políticas de firewall, administrar NAT, terminar las conexiones VPN, y monitorear patrones de tráfico sospechosos.
La arquitectura de LAN múltiple es importante porque es posible que el dispositivo necesite separar, interno, DMZ, y redes de gestión.
Puerta de enlace de segmentación interna
No todos los riesgos de seguridad provienen de fuera de la red. Los centros de datos a menudo necesitan segmentación entre grupos de servidores, zonas de aplicación, redes de almacenamiento, redes de gestión, y sistemas de respaldo.
Un dispositivo de seguridad del centro de datos puede actuar como una puerta de enlace controlada entre estas zonas., ayudar a hacer cumplir la política y mejorar la visibilidad del tráfico interno.
Dispositivo VPN y acceso remoto
Administradores, ingenieros, y los equipos de servicio pueden necesitar acceso remoto seguro a los recursos del centro de datos.
Un dispositivo de seguridad dedicado puede proporcionar acceso VPN, integración de autenticación, registro de acceso, y enrutamiento controlado. El hardware confiable es importante porque el acceso remoto a menudo respalda el mantenimiento y la respuesta de emergencia..
Monitoreo de Red y Nodo IDS
Algunos dispositivos se implementan principalmente para monitorear en lugar de reenviar tráfico.. Pueden recibir tráfico reflejado de los conmutadores y analizarlo en busca de patrones anormales., comportamiento sospechoso, o violaciones de políticas.
En este escenario, ancho de banda LAN, almacenamiento, rendimiento de la CPU, y la capacidad de tala son factores de selección importantes.
Seguridad de la sala de datos perimetral
Muchas organizaciones operan salas de datos perimetrales más pequeñas o instalaciones de TI remotas fuera de los grandes centros de datos..
Una computadora integrada compacta puede proporcionar un firewall, vpn, enrutamiento, y funciones de monitoreo en estos sitios distribuidos. Esto ayuda a estandarizar la arquitectura de seguridad en muchas ubicaciones..
Centro de datos industrial y seguridad OT
Las instalaciones industriales podrán operar salas de datos locales para SCADA, MES, bases de datos de producción, sistemas de vídeo, y redes de automatización.
Una plataforma de seguridad del centro de datos puede ayudar a separar los sistemas de TI y OT, acceso remoto seguro, y monitorear el tráfico entre las redes de producción y los sistemas empresariales.
Beneficios comerciales
Un dispositivo de seguridad de centro de datos bien diseñado puede proporcionar valor práctico a los equipos de red, proveedores de soluciones, OEM, y operadores de infraestructura.
Segmentación de red más limpia
El hardware Multi-LAN permite aplicar políticas de seguridad entre diferentes zonas de red.. Esto mejora la claridad de la arquitectura y reduce la dependencia de adaptadores externos complejos..
Visibilidad de seguridad mejorada
Un dispositivo dedicado puede recopilar registros, monitorear el tráfico, y proporcionar una mejor visibilidad del comportamiento de la red. Esto ayuda a los equipos a investigar problemas y comprender cómo se mueven los datos en el entorno..
Complejidad de implementación reducida
Un ordenador industrial con puertos LAN adecuados, almacenamiento, entrada de energía, y las opciones de montaje pueden simplificar el diseño del electrodoméstico. Esto es especialmente útil para OEM y proveedores de soluciones que crean sistemas de seguridad repetibles..
Mejor mantenibilidad a largo plazo
El diseño de hardware estable ayuda a mantener imágenes de software consistentes, conductores, documentación, y repuestos. Esto es importante para los dispositivos de seguridad implementados en muchos sitios..
Menor riesgo de falla de hardware
Las plataformas de nivel industrial están diseñadas para funcionamiento continuo y entornos de implementación controlados.. Diseño térmico confiable, opciones de almacenamiento, y la construcción mecánica puede reducir el riesgo de mantenimiento.
Diseño de dispositivos de seguridad escalables
El mismo concepto de plataforma se puede adaptar para salas de datos de sucursales pequeñas., sitios industriales, instalaciones de borde, y redes de centros de datos más grandes. Esto respalda una estrategia de hardware de seguridad más consistente..
Por qué CoreIPC
CoreIPC proporciona computadoras industriales, computadoras integradas, tableros empotrados, y plataformas de hardware personalizadas para la seguridad de la red, automatización industrial, computación de borde, e integración del sistema OEM. Para proyectos de dispositivos de seguridad de centros de datos, CoreIPC se centra en un diseño multi-LAN estable, factores de forma compactos, soporte de almacenamiento confiable, diseño térmico práctico, y disponibilidad de hardware a largo plazo. CoreIPC trabaja con proveedores de soluciones, integradores de sistemas, y fabricantes de equipos que necesitan plataformas informáticas confiables para dispositivos de seguridad, puertas de enlace de borde, y sistemas de monitoreo de red. Con capacidad ODM y OEM, CoreIPC puede admitir E/S personalizadas, diseño de recinto, herrada, y requisitos de hardware específicos del proyecto.
Preguntas frecuentes
1. ¿Qué es un dispositivo de seguridad del centro de datos??
Un dispositivo de seguridad del centro de datos es una plataforma de hardware dedicada que se utiliza para ejecutar funciones de seguridad de red dentro o alrededor de la infraestructura del centro de datos.. Puede admitir políticas de firewall, acceso VPN, detección de intrusiones, enrutamiento, monitoreo de tráfico, y registro de seguridad. A diferencia de una PC de uso general, generalmente está diseñado con múltiples puertos LAN, almacenamiento estable, capacidad de operación continua, y un factor de forma compacto adecuado para gabinetes de red o salas de equipos.
2. ¿Por qué utilizar una computadora industrial como dispositivo de seguridad de un centro de datos??
Una computadora industrial puede proporcionar un diseño de hardware estable, múltiples puertos LAN, almacenamiento confiable, opciones de instalación compactas, y soporte de ciclo de vida prolongado. Estas características son útiles para dispositivos de seguridad que deben funcionar continuamente y permanecer consistentes en múltiples implementaciones.. Comparado con una PC de escritorio estándar, una computadora industrial o integrada suele ser más adecuada para una implementación estilo dispositivo, Integración OEM, y mantenimiento a largo plazo.
3. ¿Cuántos puertos LAN necesita un dispositivo de seguridad??
La cantidad de puertos LAN depende de la arquitectura de la red.. Un dispositivo básico puede necesitar WAN, LAN, y puertos de gestión. Las implementaciones más avanzadas pueden requerir puertos adicionales para DMZ, escucha, conmutación por error, segmentación interna, o zonas de servidores dedicados. El diseño de LAN múltiple ofrece a los integradores más flexibilidad a la hora de crear un firewall, enrutamiento, y sistemas de seguimiento.
4. ¿Qué factores de hardware afectan el rendimiento del firewall y de la VPN??
El rendimiento del firewall y VPN puede verse afectado por la capacidad de la CPU, memoria, Rendimiento del controlador LAN, soporte al conductor, carga de trabajo de cifrado, volumen de tráfico, y configuración de software. El almacenamiento también puede ser importante si se habilita el registro extenso. La mejor plataforma debe seleccionarse de acuerdo con los requisitos de rendimiento reales., número de sesiones simultáneas, Uso de VPN, reglas de inspección, y necesidades de expansión a largo plazo.
5. ¿Se puede utilizar una computadora integrada como dispositivo de seguridad de red??
Sí. Se puede utilizar una computadora integrada como dispositivo de seguridad de red si proporciona los puertos LAN necesarios., rendimiento de procesamiento, almacenamiento, diseño de energía, y compatibilidad de software. Las computadoras integradas compactas son especialmente útiles para salas de datos perimetrales, redes de sucursales, instalaciones industriales, y dispositivos de seguridad OEM donde el espacio y la disponibilidad a largo plazo son importantes.
6. ¿Por qué es importante el almacenamiento en una plataforma de seguridad del centro de datos??
El almacenamiento se utiliza para el sistema operativo., archivos de configuración, registros de registro, actualizaciones de software, y datos de eventos de seguridad. En algunas implementaciones, Los registros pueden escribirse con frecuencia., por lo que la calidad del almacenamiento y la planificación de la capacidad son importantes. SSD industriales, módulos m.2, o se puede seleccionar almacenamiento SATA según el volumen de registro, periodo de retención, escribir carga, y requisitos de servicio.
7. ¿Cuál es la función de un puerto de gestión dedicado??
Un puerto de gestión dedicado separa el acceso administrativo del tráfico de la red de producción. Esto puede hacer la configuración, escucha, solución de problemas, y mantenimiento remoto más fácil de controlar. También admite una mejor organización de la red al mantener la comunicación de administración aislada del tráfico de usuarios o aplicaciones.. Para aparatos de seguridad, Esta separación suele ser útil en entornos empresariales y de centros de datos..
8. ¿Puede un dispositivo de seguridad del centro de datos soportar la segmentación interna??
Sí. Se puede implementar un dispositivo de seguridad entre zonas de la red interna para hacer cumplir las políticas y monitorear el tráfico.. Esto es útil para separar servidores de aplicaciones., sistemas de almacenamiento, redes de gestión, entornos de respaldo, y cargas de trabajo sensibles. La segmentación interna ayuda a mejorar la visibilidad y el control, especialmente en arquitecturas de centros de datos complejas donde el tráfico de este a oeste es significativo.
9. ¿Qué deberían considerar los OEM al construir un dispositivo de seguridad??
Los OEM deberían evaluar el número de puertos LAN, rendimiento del procesador, opciones de almacenamiento, diseño térmico, tamaño del gabinete, entrada de energía, compatibilidad de software, Configuración del BIOS, necesidades de marca, y disponibilidad del ciclo de vida. La plataforma debe admitir producción repetible e imágenes de software estables.. También es posible que se requiera personalización para el diseño del gabinete., disposición del puerto, montaje, etiquetado, o E/S específicas del proyecto.
10. ¿Es el diseño sin ventilador adecuado para dispositivos de seguridad de centros de datos??
El diseño sin ventilador puede ser adecuado para dispositivos de seguridad de energía de baja a moderada, especialmente en polvoriento, remoto, o entornos con mantenimiento limitado. Sin embargo, Los sistemas de mayor rendimiento pueden requerir un flujo de aire controlado o refrigeración activa.. El diseño térmico correcto depende de la carga de trabajo de la CPU, densidad de instalación, temperatura ambiente, diseño de recinto, y carga de procesamiento de tráfico esperada.
Conclusión
Un dispositivo de seguridad del centro de datos es una parte importante de la protección de la red moderna, segmentación, acceso remoto, y monitoreo de infraestructura. Ayuda a controlar el tráfico entre zonas de la red., apoyar la administración segura, recopilar registros de seguridad, y proporcionar una mejor visibilidad de las operaciones del centro de datos.
Para una implementación confiable, La plataforma de hardware debe proporcionar más que un rendimiento informático básico.. Debería ofrecer conectividad multi-LAN estable, almacenamiento confiable, confiabilidad térmica, diseño mecánico compacto, compatibilidad de software, y soporte de ciclo de vida a largo plazo.
Utilizando una computadora industrial o una computadora integrada como base para un dispositivo de seguridad del centro de datos, Los proveedores de soluciones y los integradores de sistemas pueden crear soluciones más confiables., mantenible, y plataformas de seguridad escalables. CoreIPC admite hardware informático industrial y servicios de personalización para empresas que desarrollan dispositivos de seguridad de red., puertas de enlace de borde, y sistemas integrados de ciberseguridad.
Contáctenos
Si está desarrollando un dispositivo de seguridad para un centro de datos o necesita una plataforma informática industrial para firewall, vpn, monitoreo de tráfico, segmentación de red, o aplicaciones de ciberseguridad integradas, CoreIPC puede ayudarle a evaluar sus requisitos de hardware. Póngase en contacto con el equipo de CoreIPC para analizar la configuración del puerto LAN, rendimiento de la CPU, diseño de almacenamiento, estructura del recinto, requisitos térmicos, Personalización ODM/OEM, y planificación del suministro a largo plazo para su próximo proyecto de plataforma de seguridad.