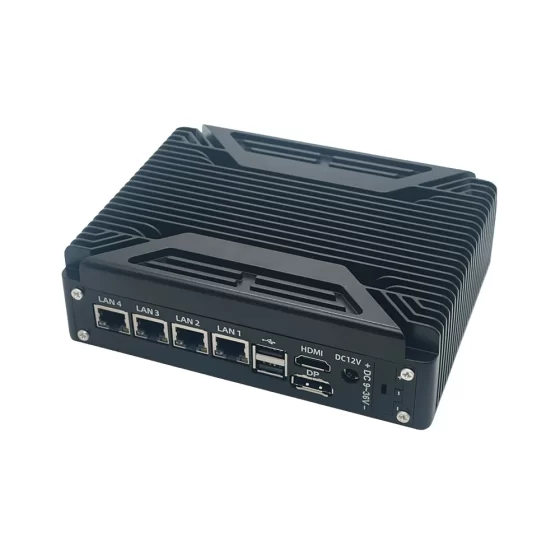
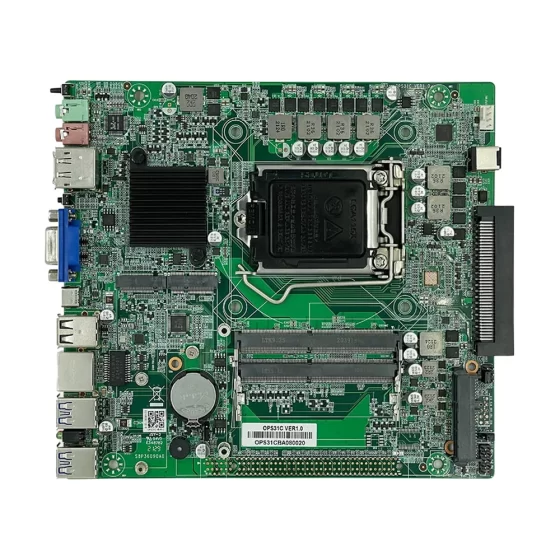
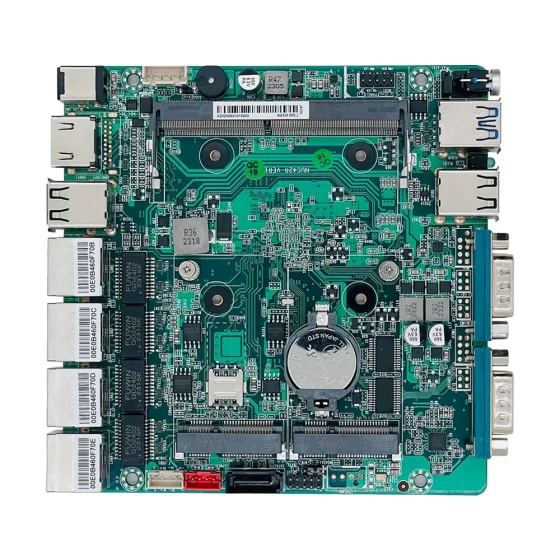
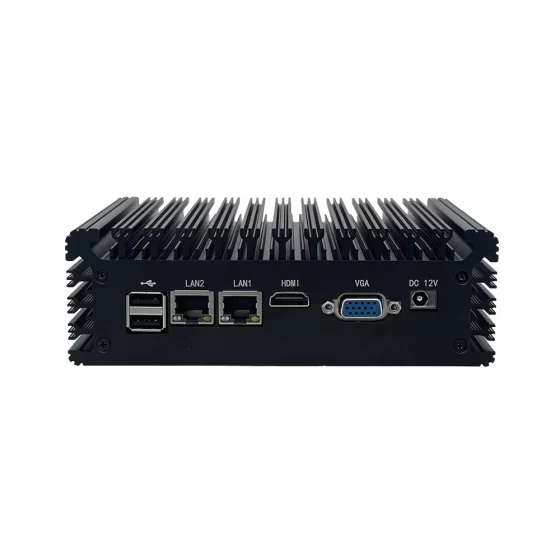
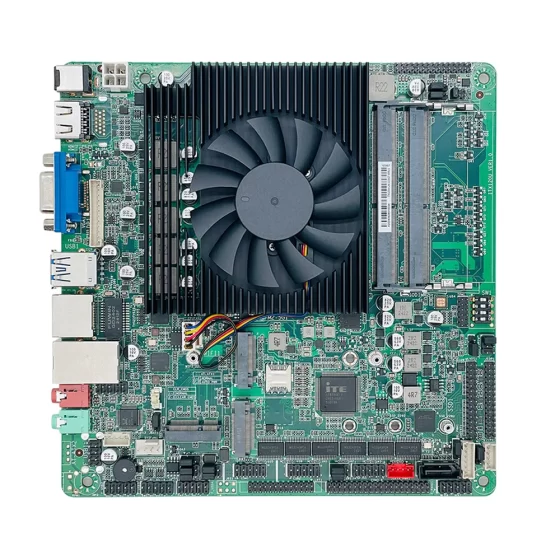
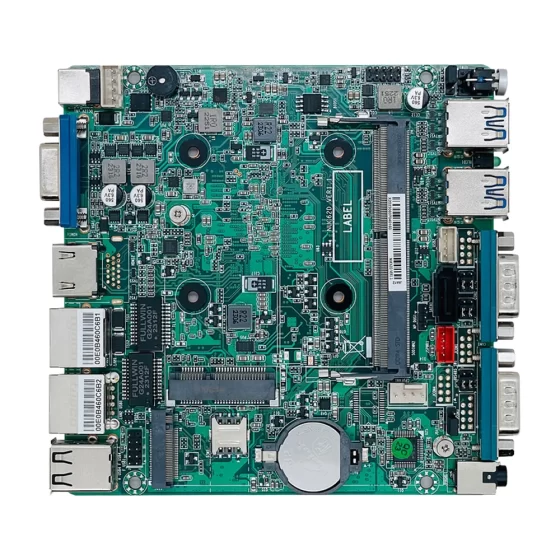
Soluciones de informática industrial CoreIPC

Dispositivo de seguridad multigigabit: Firewall multigig para redes industriales de alta velocidad
Resumen ejecutivo
Un firewall multigig proporciona la base informática industrial para la seguridad de la red de alta velocidad, inspección de tráfico multigigabit, Conectividad VPN, enrutamiento seguro, segmentación de red, prevención de intrusiones, y protección de borde confiable en entornos industriales y empresariales modernos.
A medida que las redes industriales se vuelven más conectadas, El volumen de datos sigue aumentando.. Fábricas, almacenes, sistemas de energía, redes de transporte, edificios inteligentes, y las instalaciones remotas ahora dependen de las cámaras, PLC, Sistemas SCADA, Pasarelas industriales de IoT, plataformas de IA de vanguardia, computadoras integradas, servidores, y aplicaciones conectadas a la nube.
Estos sistemas a menudo requieren un mayor rendimiento de red que el que pueden proporcionar los dispositivos de seguridad tradicionales de 1 GbE..
Un dispositivo de seguridad multi-gig integrado en una computadora industrial o una computadora integrada puede admitir 2,5 GbE, 5Llevar, o interfaces de red de mayor velocidad, dependiendo del diseño del sistema. Puede procesar flujos de tráfico más grandes mientras aplica reglas de firewall, Túneles VPN, segmentación de red, políticas de enrutamiento, explotación florestal, y monitoreo de seguridad.
En comparación con enrutadores de consumo o cajas de firewall de oficina, Los dispositivos de seguridad industriales de múltiples gigas deben soportar un funcionamiento estable a largo plazo en gabinetes., entornos de producción, sitios de infraestructura remota, sistemas de transporte, e implementaciones de computación de borde.
Este artículo explica cómo las plataformas de firewall multi-gig respaldan la seguridad de las redes industriales modernas., Qué desafíos de implementación aparecen en entornos de alto rendimiento., cómo funciona la arquitectura de la solución, y qué características de hardware son importantes al seleccionar una computadora industrial o una computadora integrada para la implementación de dispositivos de seguridad de múltiples gigas.
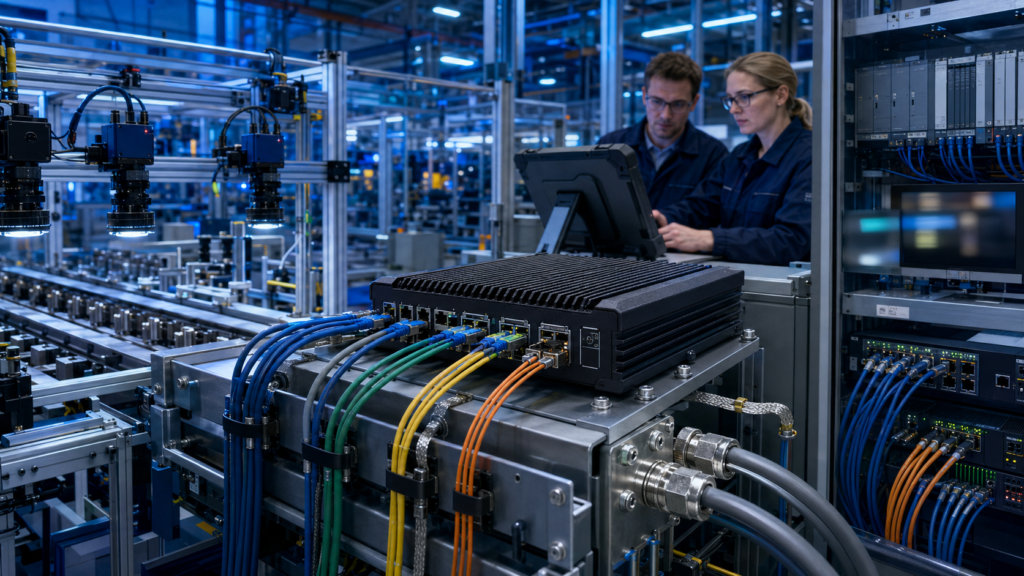
Protección de redes industriales de alta velocidad
Descripción general de la industria
Las redes industriales están yendo más allá del Gigabit básico
Muchas redes industriales se diseñaron originalmente en torno a Gigabit Ethernet básico..
Esto fue suficiente para los sistemas de control tradicionales., monitoreo simple, y pequeñas cargas de trabajo de recopilación de datos.
Hoy, El tráfico industrial está creciendo rápidamente..
Las fuentes comunes de gran ancho de banda incluyen:
- Cámaras de visión artificial
- Sistemas de inspección de IA
- Videovigilancia industrial
- Computadoras de IA de borde
- servidores SCADA
- Pasarelas industriales de IoT
- Sistemas de adquisición de datos
- Plataformas de mantenimiento remoto
- Servidores de almacenamiento locales
- Nodos de transporte inteligentes
- Sistemas de automatización de almacenes.
A medida que aumenta el tráfico, la puerta de enlace de seguridad debe mantenerse al día.
Un firewall que se convierte en un cuello de botella puede ralentizar los datos de producción, monitoreo de retraso, interrumpir el servicio remoto, o reducir el valor de los sistemas conectados.
Los firewalls multi-Gig admiten seguridad perimetral de alta velocidad
Un firewall multi-gig está diseñado para manejar un mayor rendimiento de la red que los dispositivos de firewall tradicionales de baja velocidad..
Puede admitir conexiones más rápidas entre zonas de red y al mismo tiempo aplicar políticas de seguridad..
En entornos industriales, Esto es útil cuando grandes flujos de datos se mueven entre:
- Redes de cámaras y servidores de IA
- Redes de máquinas y plataformas de datos locales.
- Pasarelas de IoT industriales y sistemas en la nube
- Redes IT y OT de fábrica
- Sitios remotos y sistemas centrales.
- Redes SCADA y plataformas de monitoreo
- Servidores perimetrales y aplicaciones empresariales
El objetivo no es sólo una creación de redes más rápida.
La meta es segura, segmentario, y comunicación confiable de alta velocidad.
El hardware industrial amplía la flexibilidad de implementación
Los dispositivos de seguridad de alta velocidad suelen implementarse en centros de datos o salas de redes empresariales..
Los entornos industriales crean requisitos diferentes.
Se puede instalar un dispositivo de seguridad multi-gigabit en un gabinete de fábrica., envolvente del lado de la máquina, rack de red de almacén, gabinete de carretera, cuarto de servicio, facilidad de transporte, o estación de monitoreo remoto.
Estos ambientes pueden incluir polvo., vibración, calor, flujo de aire limitado, poder inestable, tensión del cable, y funcionamiento continuo prolongado.
Las computadoras industriales y las computadoras integradas proporcionan una plataforma de hardware más sólida para estas condiciones..
Admiten un diseño robusto, configuraciones de LAN múltiple, opciones sin ventilador, almacenamiento confiable, montaje industrial, y disponibilidad de ciclo de vida prolongado.

Desafíos de implementación de seguridad multi-Gig
Desafíos clave
Evitar cuellos de botella en la seguridad
Un desafío clave es mantener la seguridad sin ralentizar la red..
Los sistemas industriales de alta velocidad pueden generar grandes volúmenes de datos.
Si el hardware del firewall no puede procesar el tráfico lo suficientemente rápido, puede crear un cuello de botella entre sistemas importantes.
Esto puede afectar:
- Transferencia de imágenes de visión artificial
- Flujo de datos de inspección de IA
- Secuencias de monitoreo de video
- Intercambio de datos SCADA
- Cargas de IoT industrial
- Tráfico de automatización de almacenes
- Sesiones de acceso remoto
- Tráfico de almacenamiento y respaldo local
El dispositivo debe tener el tamaño adecuado para un volumen de tráfico real y cargas de trabajo de seguridad reales..
Procesamiento de múltiples funciones de seguridad
Es posible que un dispositivo de seguridad multi-gig deba realizar varias funciones al mismo tiempo.
Estos pueden incluir:
- Aplicación de reglas de firewall
- Enrutamiento
- NAT
- Cifrado VPN
- Procesamiento IDS o IPS
- Monitoreo de tráfico
- Segmentación de red
- Registro de acceso
- Conmutación por error de WAN
- Gestión remota
Cada función añade carga de trabajo.
La plataforma debe proporcionar suficiente CPU., memoria, rendimiento de la interfaz de red, y velocidad de almacenamiento para manejar estas tareas de manera confiable.
Admite múltiples zonas de red
Las redes industriales de alta velocidad rara vez son sencillas.
Es posible que una implementación necesite separar la TI de la fábrica, Antiguo Testamento, redes de cámaras, redes de máquinas, sistemas industriales de IO, acceso de mantenimiento remoto, y gestión del tráfico.
Un firewall multi-gig debe soportar esta estructura.
Múltiples puertos LAN son importantes porque ayudan a separar:
- enlace ascendente WAN
- LAN de alta velocidad
- Red de cámaras
- Red de inspección de IA
- Red PLC
- Red de máquinas
- Red industrial de IoT
- Red de acceso remoto
- Red de gestión
Una segmentación clara mejora la seguridad y la organización de la red.
Equilibrio entre rendimiento y diseño térmico
El procesamiento de tráfico de varios gigas puede crear una carga de hardware sostenida.
Reglas del cortafuegos, Cifrado VPN, Inspección IPS, explotación florestal, y el enrutamiento de alta velocidad puede aumentar la producción de calor.
Esto es especialmente importante para computadoras industriales sin ventilador instaladas dentro de gabinetes o gabinetes compactos..
El diseño térmico debe considerar:
- Carga de trabajo del procesador
- Número de puertos de alta velocidad
- Diseño de gabinete
- Temperatura ambiente
- Flujo de aire del gabinete
- Carga de tráfico continua
- Temperatura de almacenamiento
- Método de montaje
El rendimiento y la fiabilidad deben evaluarse juntos.
Mantener la confiabilidad industrial
Un dispositivo de seguridad puede convertirse en una infraestructura de red crítica.
si falla, la comunicación entre redes puede detenerse.
Para redes industriales de alta velocidad, el tiempo de inactividad puede afectar el monitoreo, inspección, mantenimiento remoto, o recopilación de datos.
La implementación confiable requiere:
- Caja robusta
- Entrada de energía estable
- Almacenamiento confiable
- Componentes de ciclo de vida largo
- Montaje seguro
- organización de cables
- Acceso de recuperación local
- Copia de seguridad de configuración
- Monitoreo remoto
- Planificación de mantenimiento
El hardware de grado industrial ayuda a reducir el riesgo de fallas en el campo.

Arquitectura de dispositivo de seguridad multigigabit
Arquitectura de solución de firewall multi-gig
Capa de red industrial de alta velocidad
La capa de red industrial de alta velocidad incluye sistemas que generan o consumen grandes cantidades de datos..
Esta capa puede incluir:
- Cámaras de visión artificial
- Computadoras de inspección con IA
- Servidores industriales
- PLC
- Sistemas SCADA
- Pasarelas industriales de IoT
- Sistemas de videovigilancia
- Dispositivos de automatización de almacenes.
- Sistemas de almacenamiento perimetral
- Plataformas de mantenimiento remoto
Estos sistemas se pueden dividir en diferentes zonas según su función., riesgo, y requisitos de ancho de banda.
El firewall multi-gig controla el tráfico entre zonas.
Capa de dispositivo de seguridad multigigabit
La capa de dispositivos de seguridad es la plataforma de hardware central..
en esta capa, el ordenador industrial o el ordenador integrado pueden:
- Ruta del tráfico de alta velocidad
- Aplicar reglas de firewall
- Segmentar zonas de red
- Administrar túneles VPN
- Inspeccionar el tráfico seleccionado
- Almacenar registros
- Admite conmutación por error de WAN
- Supervisar el estado del enlace
- Controlar el acceso remoto
- Enviar eventos de seguridad a sistemas de monitoreo
Esta capa proporciona rendimiento y cumplimiento de la seguridad..
Capa de política de seguridad
La capa de política de seguridad define qué tráfico está permitido., obstruido, enrutado, inspeccionado, o registrado.
Las políticas pueden basarse en:
- Red de origen
- Red de destino
- Grupo de dispositivos
- Rol de usuario
- Tipo de aplicación
- protocolo industrial
- Carga de trabajo de cámara o IA
- Ubicación del sitio
- Requisito de acceso remoto
- Nivel de riesgo de seguridad
Para entornos industriales, El diseño de políticas debe involucrar tanto a los equipos de seguridad de TI como de ingeniería de OT..
Esto ayuda a proteger la red sin interrumpir la comunicación de producción..
VPN y capa de acceso remoto
Los dispositivos de seguridad multi-gig también pueden admitir acceso remoto seguro.
Esta capa puede incluir:
- VPN de ingeniero remoto
- VPN de sitio a sitio
- Túnel de la fábrica a la nube
- Conexión de instalación remota
- Túnel de servicio OEM
- Acceso seguro para mantenimiento
- Tráfico de gestión centralizada
El dispositivo debe admitir suficiente rendimiento cifrado para la carga de trabajo del túnel esperada..
El rendimiento de la VPN debe probarse con tráfico y requisitos de usuario realistas..
Capa de monitoreo y gestión
Las plataformas de seguridad de alta velocidad necesitan visibilidad.
El aparato puede proporcionar:
- Registros de firewall
- Estado del túnel VPN
- Estadísticas de tráfico
- Estado del enlace WAN
- Registros de tráfico bloqueados
- Alertas IDS o IPS
- Uso de CPU y memoria
- Estado de almacenamiento
- Temperatura del dispositivo
- Historial de acceso remoto
Esta información ayuda a solucionar problemas., revisión de auditoría, ajuste de rendimiento, e investigación de seguridad.
Características clave
Interfaces de red multigigabit
La característica definitoria de un dispositivo de seguridad multi-gigabit es la conectividad de red de alta velocidad..
Dependiendo del diseño de la plataforma, el sistema puede admitir 2,5 GbE, 5Llevar, 10Llevar, o configuraciones LAN de velocidad mixta.
Esto es útil para aplicaciones de gran ancho de banda como:
- Visión artificial
- Análisis de vídeo
- IA de vanguardia
- Servidores industriales locales
- Concentración de datos SCADA
- Automatización de almacenes
- IoT industrial de alta velocidad
- Agregación de tráfico multisitio
La configuración de la interfaz debe coincidir con el diseño de la red real..
Segmentación de redes LAN múltiples
Múltiples puertos LAN permiten que el dispositivo separe el tráfico entre diferentes redes.
Las configuraciones útiles pueden incluir:
- enlace ascendente WAN
- Enlace ascendente WAN de respaldo
- Red informática de fábrica
- Red PLC
- Red de máquinas
- Red de cámaras
- Red industrial de IoT
- Red informática de IA
- Red de mantenimiento remoto
Esto respalda una segmentación más sólida y políticas de firewall más precisas..
Rendimiento del cortafuegos y VPN
Un firewall multi-gig debe procesar el tráfico de manera confiable bajo una carga continua.
La selección de hardware debe considerar:
- rendimiento de la CPU
- Capacidad de memoria
- Velocidad del puerto de red
- Número de puertos
- Complejidad de las reglas del firewall
- Recuento de túneles VPN
- Rendimiento cifrado
- Carga de trabajo IDS o IPS
- Volumen de registro
- Soporte del sistema operativo
Para implementaciones exigentes, La validación del rendimiento con tráfico real es importante..
Almacenamiento local confiable
El almacenamiento local admite archivos del sistema operativo, registros, certificados, copias de seguridad de configuración, registros de eventos de seguridad, y datos de diagnóstico.
Generalmente se prefiere el almacenamiento SSD o NVMe porque proporciona un acceso rápido y una mejor resistencia a los golpes que las unidades mecánicas..
La planificación del almacenamiento debe considerar:
- Retención de registros
- Almacenamiento de certificados VPN
- Copia de seguridad de configuración
- Registros de seguridad
- Recuperación del sistema
- Escribir resistencia
- Archivos de diagnóstico
- Flujo de trabajo de respaldo
El almacenamiento confiable mejora la auditabilidad y el mantenimiento a largo plazo.
Diseño robusto y sin ventilador
Las computadoras industriales sin ventilador son útiles para los dispositivos de seguridad instalados en gabinetes, ambientes polvorientos, y sitios remotos.
Reducen la entrada de polvo y eliminan un punto de falla mecánica..
Sin embargo, Las cargas de trabajo de varios conciertos pueden generar un calor sostenido significativo..
El diseño térmico debe revisarse cuidadosamente.
Para aplicaciones de seguridad de alto rendimiento, diseño de recinto, selección de procesador, flujo de aire, método de montaje, y la temperatura ambiente deben evaluarse juntas.
E/S industriales flexibles
Un dispositivo de seguridad multi-gig puede necesitar más que Ethernet.
Las opciones de E/S útiles pueden incluir:
- LAN
- USB
- RS232
- RS485
- GPIO
- Entrada digital
- Salida digital
- hdmi
- DisplayPort
- M.2
- PCIe
- SATA o NVMe
La expansión PCIe o M.2 puede admitir módulos LAN adicionales, módulos inalámbricos, almacenamiento, o personalización de hardware.
GPIO puede admitir salida de alarma. La salida USB y de pantalla puede admitir el servicio local.
Largo ciclo de vida y mantenibilidad
Los aparatos de seguridad industrial podrán permanecer en servicio durante muchos años.
El hardware consistente ayuda a mantener las imágenes del software, configuraciones de seguridad, compatibilidad del controlador, planificación de repuestos, y validación.
Las plataformas informáticas industriales con planificación del ciclo de vida ayudan a los integradores y operadores de sistemas a implementar sistemas de firewall multi-gig en múltiples sitios y generaciones de equipos..

Operaciones de redes industriales multigigabit
Escenarios de implementación
Firewall de fábrica de alta velocidad
Las fábricas con sistemas de producción de gran ancho de banda pueden utilizar un firewall multigigabit entre las redes de TI y OT.
El dispositivo puede controlar el tráfico entre sistemas empresariales., redes de producción, servidores locales, y plataformas industriales de IoT.
Esto admite una comunicación segura sin limitar el rendimiento innecesariamente..
Seguridad de la red de visión artificial
Los sistemas de visión artificial pueden generar datos pesados de imágenes y videos.
Un dispositivo de seguridad multi-gigabit puede separar redes de cámaras, Computadoras de inspección con IA, sistemas de almacenamiento, y redes de fábricas.
Esto ayuda a proteger el tráfico de visión mientras mantiene la transferencia de datos de alta velocidad..
Puerta de enlace de seguridad de IA perimetral
Los sistemas Edge AI a menudo procesan transmisiones de cámaras, datos del sensor, y cargas de trabajo de inferencia local.
Un firewall de múltiples gigas puede proteger la comunicación entre computadoras con IA, camaras, servidores industriales, y plataformas en la nube.
Esto es útil para la fabricación inteligente., logística, y aplicaciones de transporte.
Puerta de enlace de tráfico industrial de IoT
Los sistemas industriales de IoT pueden recopilar grandes volúmenes de datos de máquinas y sensores.
Un dispositivo de seguridad multi-gig puede proteger la comunicación entre puertas de enlace IIoT, redes de fábrica, paneles de control en la nube, y plataformas centrales.
Esto admite una agregación de datos de alta velocidad más segura.
Seguridad de la red de almacenes y logística
Los almacenes pueden utilizar cámaras., sistemas de códigos de barras, transportadores, líneas de clasificación, computadoras industriales, y plataformas WMS.
Un firewall multi-gig puede ayudar a segmentar estos sistemas y manejar mayores cargas de tráfico provenientes de redes de automatización y monitoreo..
Seguridad del transporte inteligente
Los sistemas de transporte pueden incluir cámaras en la carretera., controladores de tráfico, sistemas de estacionamiento, redes de estaciones, y centros de seguimiento.
Los dispositivos de seguridad multi-gigabit pueden admitir transferencias de datos y vídeo de gran ancho de banda y al mismo tiempo hacer cumplir las políticas de seguridad de la red..
Cortafuegos de borde empresarial
Las organizaciones pueden utilizar plataformas de firewall multi-gig en sucursales o ubicaciones de borde empresarial.
El dispositivo puede admitir enlaces ascendentes de Internet de alta velocidad., Túneles VPN, filtrado de tráfico, y segmentación entre redes comerciales y operativas.
Dispositivo de seguridad OEM multi-Gig
Los proveedores de soluciones de seguridad pueden crear productos de firewall multi-gig personalizados utilizando computadoras industriales o placas integradas..
La plataforma de hardware puede admitir interfaces LAN de alta velocidad., software de firewall, vpn, enrutamiento, explotación florestal, gestión remota, y una implementación robusta estilo dispositivo.
Beneficios comerciales
Mayor seguridad de rendimiento
Un firewall multi-gig ayuda a proteger las redes de alta velocidad sin crear cuellos de botella innecesarios.
Esto es importante para los sistemas de cámaras., Inspección de IA, servidores locales, IIoT de alta velocidad, y redes industriales distribuidas.
La seguridad puede escalar con los requisitos de datos modernos.
Una segmentación de red más fuerte
Los dispositivos de seguridad Multi-LAN ayudan a separar la TI de la fábrica, Antiguo Testamento, máquina, cámara, AI, IIoT, acceso remoto, y redes de gestión.
La segmentación reduce la exposición innecesaria y mejora la claridad de la red..
Esto respalda una transformación digital industrial más segura.
Mejor soporte para cargas de trabajo de vídeo e IA
Visión artificial, monitoreo de video, y los sistemas de IA de vanguardia pueden generar mucho tráfico.
Un dispositivo de seguridad multi-gig ayuda a soportar estas cargas de trabajo mientras aplica políticas de firewall y rutas de comunicación controladas..
Esto permite a los operadores industriales mejorar la seguridad sin limitar las aplicaciones con uso intensivo de datos..
Conectividad remota y de sitio segura
El dispositivo puede admitir túneles VPN, acceso de mantenimiento remoto, comunicación de sitio a sitio, y conectividad en la nube.
Esto ayuda a conectar sistemas distribuidos de forma segura.
Con un diseño de políticas adecuado, Los usuarios remotos pueden acceder a los sistemas requeridos sin exponer toda la red..
Implementación industrial confiable
Las computadoras industriales proporcionan hardware resistente para dispositivos de seguridad implementados fuera de entornos de oficina limpios..
Opciones de diseño sin ventilador, almacenamiento estable, montaje industrial, y el soporte de ciclo de vida prolongado ayudan a reducir el riesgo de mantenimiento.
Esto es importante para las fábricas., almacenes, sistemas de transporte, sitios de energía, e instalaciones remotas.
Desarrollo de dispositivos de seguridad escalables
Una plataforma de firewall multi-gig estandarizada facilita la implementación de seguridad de alta velocidad en múltiples líneas de producción., instalaciones, sucursales, y sistemas OEM.
El hardware consistente simplifica las imágenes de software, plantillas de configuración, validación, planificación de repuestos, y gestión del ciclo de vida.
Esto admite protección escalable de redes industriales y empresariales..
Por qué CoreIPC
CoreIPC proporciona plataformas informáticas industriales para la seguridad de la red, IoT industrial, visión artificial, IA de vanguardia, transporte inteligente, e integración de sistemas integrados. Para aplicaciones de firewall de varios gigas, CoreIPC se centra en hardware informático industrial confiable, soluciones informáticas integradas, configuraciones de LAN múltiple, E/S flexibles, diseño de sistema compacto, opciones de implementación sin ventilador, capacidad de almacenamiento local, y soporte de personalización OEM/ODM. CoreIPC ayuda a los integradores de sistemas, proveedores de soluciones de ciberseguridad, constructores de maquinaria, y los operadores industriales seleccionan plataformas informáticas que se ajustan a los requisitos de implementación reales, incluyendo la velocidad del puerto LAN, recuento de puertos, carga de trabajo del cortafuegos, Rendimiento de VPN, necesidades de inspección de tráfico, diseño de almacenamiento, entrada de energía, condiciones termicas, y planificación del ciclo de vida.
Preguntas frecuentes
1. ¿Qué es un firewall multi-gig??
Un firewall multi-gig es un dispositivo de seguridad diseñado para manejar velocidades de red más allá de Gigabit Ethernet básico..
Puede admitir 2,5 GbE, 5Llevar, 10Llevar, o interfaces de velocidad mixta dependiendo de la configuración del hardware. En entornos industriales, Puede proteger redes de cámaras de alta velocidad., sistemas de inteligencia artificial, Puertas de enlace IIoT, servidores de fábrica, y redes de producción segmentadas.
2. ¿Por qué utilizar una computadora industrial para un firewall multi-gigabit??
Una computadora industrial proporciona hardware resistente y expansión de red flexible para una implementación de seguridad de alta velocidad.
Puede admitir múltiples puertos LAN, almacenamiento confiable, opciones de gabinete sin ventilador o resistente, montaje industrial, entrada de energía estable, y disponibilidad de ciclo de vida prolongado. Estas características son importantes para las fábricas., almacenes, sitios de transporte, e instalaciones remotas.
3. ¿Cómo se utiliza una computadora integrada como dispositivo de seguridad multi-gig??
Una computadora integrada puede actuar como un dispositivo de seguridad compacto de múltiples gigas para sitios periféricos, gabinetes, maquinas, o productos OEM.
Puede ejecutar software de firewall, servicios VPN, enrutamiento, explotación florestal, segmentación de red, y funciones de administración remota al tiempo que admite interfaces de red de alta velocidad.
4. ¿Qué aplicaciones necesitan hardware de firewall multi-gig??
Las aplicaciones incluyen redes de visión artificial., sistemas de IA de vanguardia, Pasarelas de IoT industriales de alta velocidad, sistemas de videovigilancia, automatización de almacenes, infraestructura de transporte, Segmentación de TI/OT de fábrica, y seguridad de borde empresarial.
Cualquier sistema con un alto volumen de tráfico y requisitos de seguridad puede beneficiarse del hardware de firewall multi-gig..
5. ¿Por qué son importantes varios puertos LAN para los firewalls multi-gig??
Múltiples puertos LAN permiten que el dispositivo separe diferentes redes.
Un puerto puede conectarse a WAN, otro a TI de fábrica, otro a redes de camaras, otro a los sistemas informáticos de IA, y otro a PLC o redes de máquinas. Esto respalda la segmentación y una aplicación más estricta de las políticas de firewall..
6. ¿Pueden las computadoras industriales sin ventilador soportar cargas de trabajo de firewall de múltiples gigas??
Sí, pero el diseño térmico debe revisarse cuidadosamente.
Las computadoras industriales sin ventilador reducen la entrada de polvo y el riesgo de fallas mecánicas, pero las cargas de trabajo de firewall de varios gigas pueden generar calor sostenido. Carga de trabajo del procesador, recuento de puertos, diseño de recinto, temperatura ambiente, flujo de aire del gabinete, y el método de montaje debe validarse antes de la implementación..
7. ¿Qué características de hardware son importantes para los dispositivos de seguridad multi-gig??
Las características importantes incluyen puertos LAN multigigabit, suficiente rendimiento de la CPU, memoria confiable, Almacenamiento SSD o NVMe, recinto resistente, opciones de diseño sin ventilador, entrada de energía industrial, USB, salida de pantalla, GPIO, M.2, PCIe, y soporte de expansión.
La configuración final debe coincidir con el rendimiento., carga de trabajo del cortafuegos, Requisitos de VPN, explotación florestal, y entorno de instalación.
8. ¿Puede un firewall multi-gig soportar VPN??
Sí. Un firewall multi-gig puede admitir túneles VPN para usuarios remotos, conexiones de sitio a sitio, acceso a la nube, y mantenimiento remoto.
Sin embargo, El cifrado VPN puede reducir el rendimiento según el rendimiento de la CPU y la configuración del software.. El rendimiento cifrado real debe probarse antes de la implementación.
9. ¿Es útil un firewall de varios gigas para la visión artificial??
Sí. Los sistemas de visión artificial a menudo generan imágenes o datos de vídeo de gran ancho de banda..
Un firewall multi-gig puede ayudar a segmentar las redes de cámaras, Computadoras de inspección con IA, sistemas de almacenamiento, y redes de fábrica al mismo tiempo que admite transferencias de datos de mayor velocidad.
10. Qué se debe probar antes de la implementación?
Antes del despliegue, La plataforma debe probarse con un volumen de tráfico real., velocidad del puerto, reglas de firewall, Carga de trabajo de VPN, segmentación de red, comportamiento de registro, carga de trabajo de almacenamiento, y operación de larga duración.
Estabilidad térmica, pérdida de paquetes, comportamiento de conmutación por error, copia de seguridad de configuración, gestión remota, y la comunicación de producción también debe ser validada.
Conclusión
Un firewall multi-gig es una base práctica para la seguridad de redes industriales de alta velocidad, inspección de tráfico de varios gigas, enrutamiento seguro, Conectividad VPN, segmentación de red, y protección fiable de los bordes.
Colocando una computadora industrial o una computadora integrada en los límites clave de la red, fabricantes, integradores de sistemas, y los proveedores de soluciones de ciberseguridad pueden proteger los sistemas de visión artificial de gran ancho de banda, plataformas de IA de vanguardia, Pasarelas industriales de IoT, Sistemas SCADA, redes de fábrica, sitios remotos, y entornos de borde empresarial.
Se debe seleccionar el dispositivo de seguridad multi-gig adecuado de acuerdo con los requisitos de implementación reales., incluyendo la velocidad del puerto, Recuento de puertos LAN, volumen de tráfico, carga de trabajo del cortafuegos, Rendimiento de VPN, Necesidades IDS o IPS, diseño de almacenamiento, método de montaje, entrada de energía, condiciones termicas, soporte del sistema operativo, y planificación del ciclo de vida.
CoreIPC admite proyectos de firewall de múltiples gigas con plataformas informáticas industriales diseñadas para fábricas prácticas, lado de la máquina, rama, y despliegue sobre el terreno. Con la base de hardware adecuada, Los operadores industriales y los proveedores de soluciones de seguridad pueden construir sistemas confiables., escalable, y dispositivos de seguridad de alto rendimiento.
Contáctenos
Busco ordenador industrial, computadora integrada, o plataforma multi-LAN para implementación de firewall multi-gig?
Póngase en contacto con CoreIPC para analizar los requisitos de su proyecto., incluyendo la velocidad del puerto LAN, recuento de puertos, carga de trabajo del cortafuegos, Rendimiento de VPN, necesidades de inspección de tráfico, configuración de almacenamiento, método de montaje, entrada de energía, entorno operativo, necesidades del ciclo de vida, y opciones de personalización OEM/ODM.