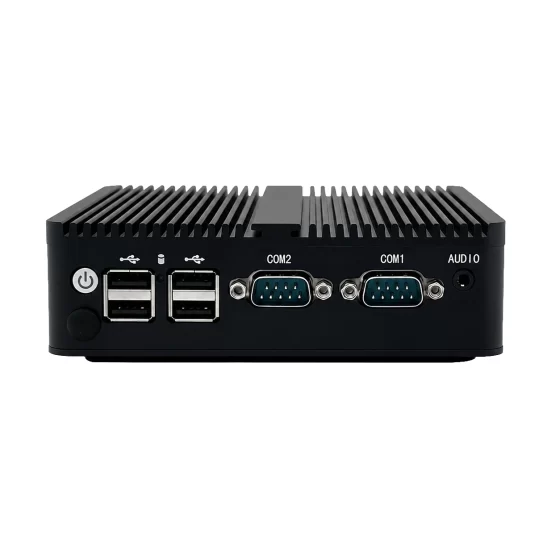
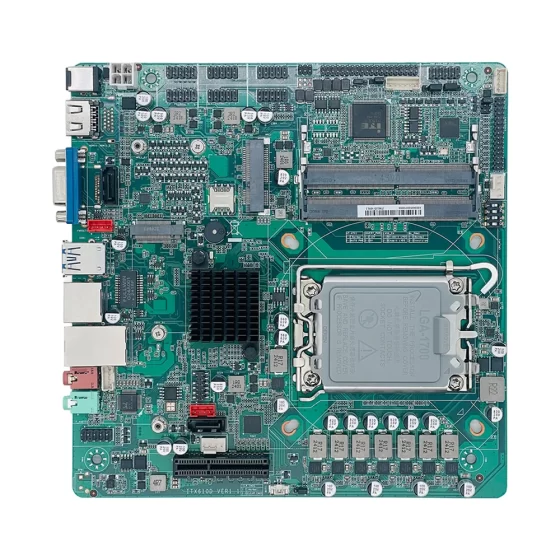
Soluciones de informática industrial CoreIPC

Dispositivo de seguridad IPS: Dispositivo IPS para protección de redes industriales
Resumen ejecutivo
Un dispositivo ips proporciona la base informática industrial para la prevención de intrusiones, aplicación de firewall, control de tráfico seguro, segmentación de red, protección de acceso remoto, y despliegue de ciberseguridad industrial.
Las redes industriales modernas ya no están aisladas. Fábricas, sitios de energía, almacenes, sistemas de transporte, y los entornos de infraestructura remota ahora conectan los PLC, Sistemas SCADA, PC industriales, computadoras integradas, Puertas de enlace IIoT, camaras, sensores, HMI, robots, y plataformas en la nube.
Esta conectividad mejora la visibilidad y la eficiencia operativa., pero también aumenta la exposición al acceso no autorizado, comportamiento anormal de la red, tráfico tipo malware, violaciones de políticas, y riesgos del servicio remoto.
Un dispositivo de seguridad IPS ayuda a detectar y prevenir el tráfico sospechoso antes de que llegue a los sistemas industriales críticos.. A diferencia de las plataformas IDS que principalmente monitorean y alertan, Un sistema de prevención de intrusiones generalmente se coloca en línea para que pueda inspeccionar el tráfico y bloquear o controlar las comunicaciones no deseadas de acuerdo con políticas definidas..
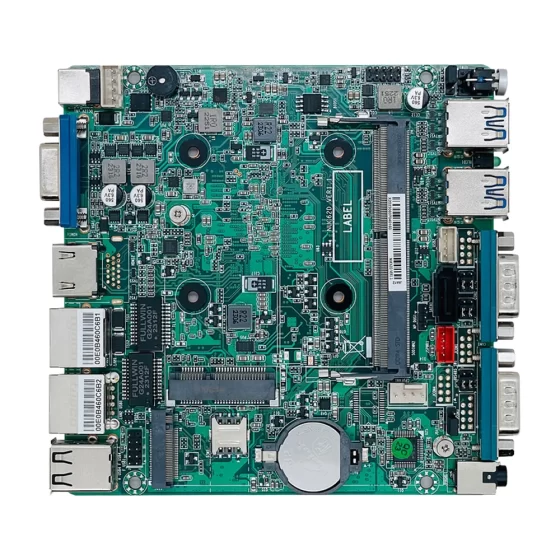
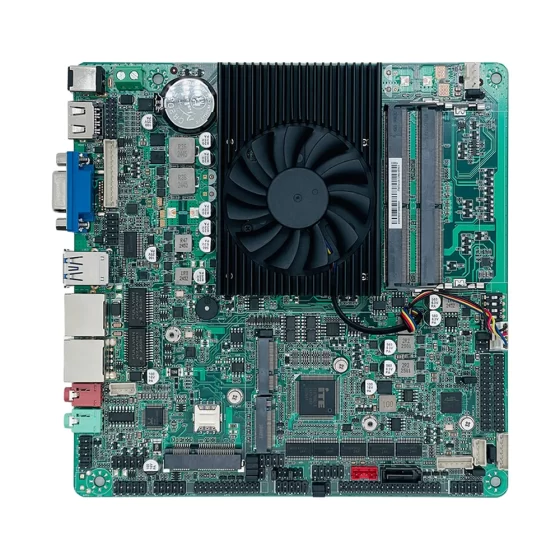
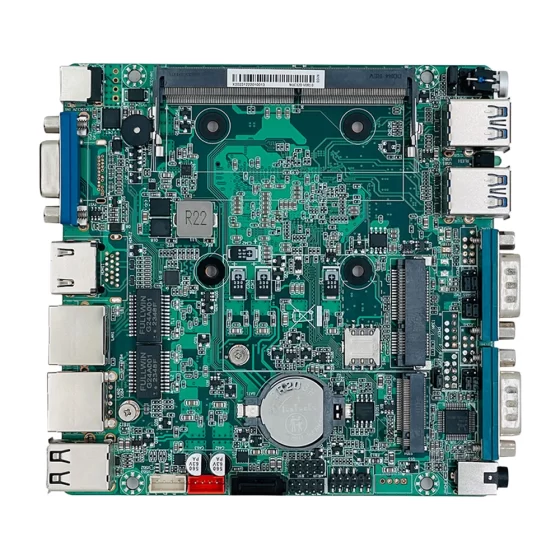
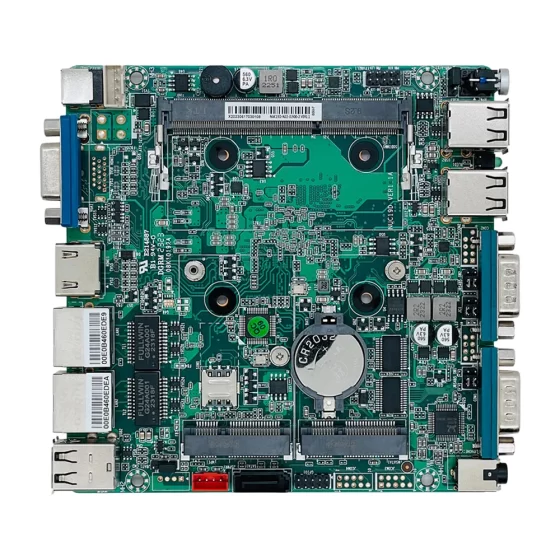
Una computadora industrial o una computadora integrada puede actuar como plataforma de hardware IPS.. Puede proporcionar múltiples puertos LAN, capacidad de enrutamiento, funciones de firewall, tala local, rendimiento del procesamiento de seguridad, almacenamiento confiable, y una implementación robusta para entornos de fábrica o de campo.
En comparación con los dispositivos de seguridad de oficina estándar, Los aparatos IPS industriales deben funcionar de manera confiable dentro de los gabinetes, áreas de producción, sitios de servicios públicos remotos, infraestructura de transporte, almacenes, y redes del lado de la máquina.
Este artículo explica cómo los dispositivos IPS admiten la protección de redes industriales., ¿Qué desafíos de implementación aparecen en aplicaciones reales?, cómo funciona la arquitectura de la solución, y qué características de hardware son importantes al seleccionar una computadora industrial o una computadora integrada para la implementación de dispositivos de seguridad IPS.
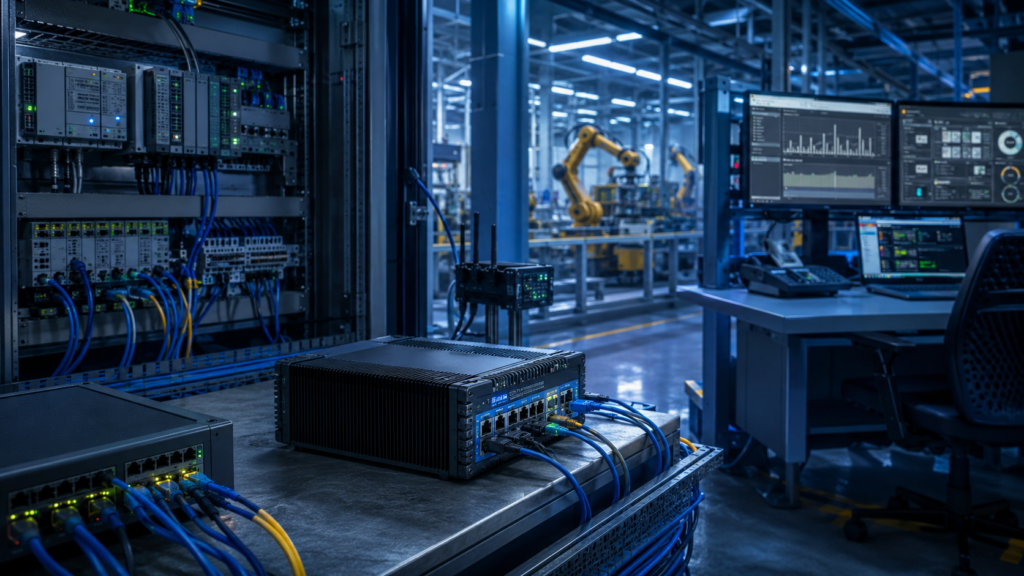
Los dispositivos de seguridad IPS ayudan a proteger la TI de la fábrica, Antiguo Testamento, SOCIEDAD ANÓNIMA, SCADA, y redes de máquinas.
Descripción general de la industria
Las redes industriales necesitan protección activa
La ciberseguridad industrial a menudo comienza con la visibilidad.
Las plataformas IDS ayudan a observar el tráfico y detectar actividades sospechosas. Sin embargo, Algunos entornos requieren protección activa en los límites de la red..
Un dispositivo IPS puede inspeccionar el tráfico y aplicar políticas de prevención.
Puede ayudar a proteger:
- Redes de PLC
- Sistemas SCADA
- Redes de máquinas
- Pasarelas industriales de IoT
- Acceso de mantenimiento remoto
- Límites de TI y OT de fábrica
- Redes de cámaras
- Sistemas de monitorización de energía.
- Sistemas de automatización de almacenes.
- Infraestructura de transporte
- Sitios de servicios públicos remotos
El objetivo es reducir el riesgo manteniendo estable la comunicación de producción..
Los dispositivos IPS se utilizan en límites críticos de la red
Generalmente se implementa un sistema de prevención de intrusiones cuando se debe controlar el tráfico..
En entornos industriales, esto puede incluir el límite entre las redes de TI y OT, Redes de máquinas y sistemas de acceso remoto., o puertas de enlace industriales de IoT y plataformas externas.
El aparato puede soportar:
- Inspección de tráfico
- Aplicación del cortafuegos
- Prevención de intrusiones
- protección VPN
- Segmentación de red
- Control de políticas de acceso
- Registro de eventos de seguridad
- Filtrado de tráfico
- Restricción de acceso remoto
- Monitoreo de protocolos industriales
Un dispositivo IPS debe configurarse con cuidado porque puede afectar activamente el tráfico de la red..
Se requiere hardware industrial para una implementación confiable
Los dispositivos de red de oficina suelen instalarse en lugares limpios., salas de red con temperatura controlada.
Los dispositivos IPS industriales pueden implementarse en lugares más hostiles.
Pueden operar dentro de gabinetes de control., recintos de máquinas, salas de equipos remotos, bastidores de almacén, gabinetes de carretera, subestaciones, o instalaciones de servicios públicos.
Estos ambientes pueden incluir polvo., vibración, variación de temperatura, ruido electrico, flujo de aire limitado, tensión del cable, y funcionamiento continuo.
Las computadoras industriales y las computadoras integradas proporcionan la base de hardware resistente necesaria para estas condiciones..

Rutas de tráfico en línea, políticas de firewall, Tráfico VPN, Redes de PLC, y las puertas de enlace IIoT afectan la planificación de implementación de IPS.
Desafíos clave
Prevenir amenazas sin interrumpir la producción
El principal desafío de la implementación de IPS es el equilibrio.
El dispositivo debe evitar el tráfico no deseado., pero no debe bloquear la comunicación industrial legítima. Los sistemas de producción pueden depender del sondeo PLC, comunicación SCADA, Acceso HMI, transferencia de datos de la máquina, mensajes de alarma, y sesiones de ingeniería remotas.
Una política IPS mal configurada puede crear interrupciones operativas.
Antes del despliegue, los equipos deben entender:
- Tráfico industrial requerido
- Comunicación normal del dispositivo
- Rutas críticas de producción
- Flujos de trabajo de servicios remotos
- Ventanas de mantenimiento
- Comportamiento de protocolo permitido
- Requisitos de acceso de emergencia
- Reglas de registro y escalamiento
La implementación de IPS industrial siempre debe validarse cuidadosamente antes de la operación en línea completa.
Riesgo de implementación y disponibilidad en línea
Los dispositivos IPS a menudo se implementan en línea.
Esto significa que el tráfico pasa a través del dispositivo antes de llegar a la red de destino.. La colocación en línea permite la prevención, pero también hace que la confiabilidad del hardware sea más importante.
Si el aparato falla o está mal configurado, la comunicación puede ser interrumpida.
La planificación de la implementación debe considerar:
- Estrategia de bypass
- Rutas de red redundantes
- Comportamiento a prueba de fallos
- Estabilidad de poder
- Ciclo de vida del hardware
- Acceso de recuperación local
- Copia de seguridad de configuración
- Política de gestión remota
El hardware de calidad industrial ayuda a reducir el riesgo de fallos inesperados.
Alta carga de trabajo de inspección de tráfico
Es posible que un dispositivo IPS necesite inspeccionar el tráfico continuamente.
El rendimiento requerido depende del volumen de tráfico., velocidad del puerto, complejidad de las reglas, Carga de trabajo de VPN, necesidades de enrutamiento, y requisitos de registro.
Los factores importantes incluyen:
- Número de zonas de red
- Velocidad del puerto LAN
- Rendimiento del tráfico
- conjunto de reglas IPS
- Complejidad de la política de firewall
- Recuento de túneles VPN
- Volumen de tráfico cifrado
- Tasa de generación de registros
- Sesiones de acceso remoto
- Tráfico de protocolo industrial
La plataforma informática debe seleccionarse en función de condiciones de red realistas., no sólo especificaciones básicas de hardware.
Coordinación de políticas de TI y OT
La implementación de IPS industrial requiere cooperación entre los equipos de seguridad de TI e ingeniería de OT.
Los equipos de TI pueden centrarse en la prevención de amenazas, control de acceso, y aplicación de políticas. Los equipos de OT se centran en el tiempo de actividad, comunicación de la máquina, continuidad de la producción, y flujos de trabajo de mantenimiento.
Una política práctica de IPS debe reflejar ambas partes.
Debería proteger las redes sin bloquear el tráfico necesario para la producción..
Esto requiere una revisión inicial, ajuste gradual de las políticas, despliegue por etapas, y procedimientos claros de reversión.
Confiabilidad de campo a largo plazo
Los dispositivos IPS pueden convertirse en una infraestructura de seguridad crítica.
Pueden permanecer en servicio durante muchos años en varias fábricas., sitios remotos, o instalaciones de equipos OEM.
Los cambios frecuentes de hardware pueden crear problemas de compatibilidad de software, problemas de validación del conductor, desafíos de repuestos, y complejidad del mantenimiento.
Las plataformas industriales con soporte de ciclo de vida prolongado ayudan a reducir estos riesgos.

Los dispositivos IPS conectan el control del tráfico en línea, sistemas industriales, bases de datos de eventos, y plataformas de monitoreo de seguridad.
Arquitectura de solución de dispositivo IPS
Capa de red industrial
La capa de red industrial incluye los sistemas que necesitan protección..
Esta capa puede incluir:
- PLC
- HMI
- servidores SCADA
- PC industriales
- Controladores integrados
- Controladores de máquinas
- Robots
- Cámaras
- Sensores
- Medidores de energía
- Puertas de enlace IIoT
- Estaciones de trabajo de ingeniería
Estos sistemas pueden dividirse en múltiples zonas.. El dispositivo IPS ayuda a controlar la comunicación entre esas zonas..
Capa de control de tráfico en línea
La capa de control de tráfico en línea es donde el dispositivo IPS se ubica directamente en la ruta del tráfico..
Puede colocarse entre:
- WAN y LAN de fábrica
- Redes TI y OT
- Red de máquinas y red de servicio remoto.
- Puerta de enlace de IoT industrial y conexión a la nube
- Red SCADA y acceso externo
- Red de cámaras y plataforma de monitoreo.
- Instalación remota y sistema de gestión central.
Esta ubicación permite que el aparato inspeccione, permitir, bloquear, o registrar el tráfico según la política de seguridad.
Capa informática IPS
La capa informática IPS es el núcleo del sistema..
en esta capa, el ordenador industrial o el ordenador integrado pueden:
- Inspeccionar paquetes de red
- Aplicar reglas de prevención
- Hacer cumplir las políticas de firewall
- Enrutar el tráfico entre zonas
- Administrar conexiones VPN
- Registrar eventos de seguridad
- Soporte de paneles locales
- Monitorear la salud del sistema
- Enviar alertas a plataformas de seguridad
- Proporcionar acceso de gestión remota
Esta capa proporciona la potencia informática necesaria para la prevención de intrusiones industriales..
Capa de política de seguridad
La capa de política de seguridad define lo que el dispositivo IPS debe permitir, bloquear, inspeccionar, o iniciar sesión.
Las políticas pueden basarse en:
- Zona de red
- Tipo de dispositivo
- Rol de usuario
- Propósito del acceso remoto
- Tipo de aplicación
- protocolo industrial
- Ubicación del sitio
- Ventana de mantenimiento
- Nivel de riesgo
- Dirección del tráfico
Un diseño de políticas sólido evita un acceso abierto amplio.
Para redes industriales, Las políticas deben probarse con tráfico real antes de su aplicación..
Capa de monitoreo de seguridad
La capa de monitoreo de seguridad conecta los resultados de IPS con los operadores y equipos de seguridad.
El dispositivo IPS puede enviar alertas y registros a:
- Paneles de seguridad locales
- plataforma SIEM
- sistemas SOC
- Plataformas de monitorización industrial
- Paneles de seguridad SCADA
- Plataformas de seguridad en la nube
- Estaciones de trabajo de mantenimiento
- Sistemas de gestión centrales
Esto ayuda a los equipos a comprender el tráfico bloqueado., actividad sospechosa, y salud de los electrodomésticos.
Características clave
Segmentación de redes LAN múltiples
Múltiples puertos LAN son esenciales para muchas implementaciones de dispositivos IPS.
Permiten que la plataforma separe diferentes zonas de red y aplique políticas entre ellas..
Las configuraciones útiles pueden incluir:
- enlace ascendente WAN
- Red informática de fábrica
- Red PLC
- Red de máquinas
- Red SCADA
- Red de cámaras
- Red industrial de IoT
- Red de mantenimiento remoto
El diseño de LAN múltiple respalda una segmentación más sólida y una mejor organización del tráfico.
Rendimiento de prevención de intrusiones
Las cargas de trabajo de IPS pueden ser exigentes.
El hardware debe seleccionarse de acuerdo con los requisitos reales de inspección de tráfico..
La selección debe considerar:
- rendimiento de la CPU
- Capacidad de memoria
- Velocidad del puerto
- Rendimiento del tráfico
- Complejidad de las reglas
- Carga de trabajo de VPN
- Procesamiento de cortafuegos
- Volumen de registro
- Velocidad de almacenamiento
- Soporte del sistema operativo
Para implementaciones más grandes, El rendimiento debe validarse utilizando tráfico de red industrial realista..
Almacenamiento local confiable
Es posible que los dispositivos IPS necesiten almacenar registros, archivos del sistema, políticas, copias de seguridad de configuración, certificados, registros de eventos, y datos de diagnóstico.
Generalmente se prefiere el almacenamiento SSD o NVMe porque proporciona un acceso más rápido y una mejor resistencia a los golpes que las unidades mecánicas..
La planificación del almacenamiento debe considerar:
- Retención de registros
- Registros de eventos de seguridad
- Copia de seguridad de configuración
- Recuperación del sistema
- Almacenamiento de certificados
- Archivos de diagnóstico
- Escribir resistencia
- Flujo de trabajo de respaldo
El almacenamiento confiable mejora la auditabilidad y la resolución de problemas.
Fiabilidad en línea y planificación de derivación
Porque los aparatos IPS pueden quedar en línea, la confiabilidad es crítica.
El diseño de hardware y sistemas debe considerar cómo se comporta el tráfico durante la pérdida de energía., reiniciar, mantenimiento, o fallo inesperado.
Dependiendo del despliegue, los operadores pueden necesitar soporte de derivación, diseño redundante, o procedimientos de recuperación documentados.
Esto es especialmente importante para entornos de producción donde la interrupción de la red puede detener las máquinas..
Diseño robusto y sin ventilador
Las computadoras industriales sin ventilador son útiles para implementaciones de IPS en gabinetes polvorientos y entornos remotos.
Reducen la entrada de polvo y eliminan un punto común de falla mecánica..
Los gabinetes resistentes ayudan a proteger contra las vibraciones, tensión de montaje, tensión del cable, y largas horas de funcionamiento.
Aún así, el diseño térmico debe revisarse cuidadosamente porque la inspección del tráfico, cifrado, y el registro puede crear una carga de procesamiento continua.
E/S industriales flexibles
Las plataformas IPS se centran principalmente en la creación de redes, pero las E/S industriales aún pueden ser útiles.
Las opciones importantes pueden incluir:
- LAN
- USB
- RS232
- RS485
- GPIO
- Entrada digital
- Salida digital
- hdmi
- DisplayPort
- M.2
- PCIe
- SATA o NVMe
GPIO puede admitir salida de alarma. Los puertos USB y de pantalla pueden admitir el servicio local. La expansión PCIe o M.2 puede admitir módulos LAN adicionales, módulos inalámbricos, o dispositivos de almacenamiento.
Largo ciclo de vida y mantenibilidad
Los dispositivos IPS industriales pueden permanecer en producción durante muchos años.
El hardware consistente ayuda a mantener las imágenes del software, compatibilidad del software de seguridad, validación del conductor, planificación de repuestos, y plantillas de configuración.
Esto es importante para los fabricantes de máquinas., integradores de sistemas, y operadores industriales que implementan dispositivos de seguridad en múltiples sitios.
Escenarios de implementación
Protección de límites de TI y OT
Se puede implementar un dispositivo IPS entre las redes de TI y OT de fábrica.
Puede inspeccionar el tráfico que se mueve entre los sistemas empresariales y las redes de producción..
Esto ayuda a imponer una comunicación controlada y reducir la exposición innecesaria entre los sistemas empresariales y los equipos industriales..
Protección de la red de máquinas
Los fabricantes de máquinas pueden integrar hardware IPS en redes de equipos.
El aparato puede ayudar a proteger los controladores de la máquina., HMI, PC industriales, y acceso remoto al servicio.
Esto es útil para máquinas OEM implementadas en sitios de clientes donde se requiere soporte remoto..
Protección de red SCADA
Los sistemas SCADA a menudo conectan salas de control, dispositivos remotos, estaciones de trabajo de ingeniería, y plataformas de seguimiento.
Un dispositivo IPS puede inspeccionar el tráfico que entra o sale de la red SCADA y hacer cumplir las políticas de seguridad..
Esto es útil para la energía., agua, transporte, y entornos de infraestructura.
Puerta de enlace de seguridad industrial de IoT
Los sistemas industriales de IoT conectan máquinas, sensores, puertas de enlace, y plataformas en la nube.
Un dispositivo IPS puede ayudar a inspeccionar y controlar el tráfico entre puertas de enlace IIoT y sistemas externos.
Esto admite una transferencia de datos más segura y una mejor segmentación de la red..
Protección de mantenimiento remoto
El mantenimiento remoto es útil, pero hay que controlarlo.
Un dispositivo IPS puede aplicar políticas de acceso, inspeccionar el tráfico del servicio remoto, registrar actividad, y proteger las redes de máquinas de exposición innecesaria.
Esto respalda flujos de trabajo de servicios seguros para OEM e integradores de sistemas..
Seguridad de Almacén y Logística
Los almacenes pueden incluir transportadores., sistemas de códigos de barras, camaras, PC industriales, plataformas WMS, y controladores de automatización.
Un dispositivo IPS puede proteger las redes de automatización y controlar el tráfico entre sistemas logísticos, acceso remoto, y plataformas de gestión.
Seguridad de la infraestructura de transporte
Los sistemas de transporte pueden incluir equipos en la carretera., controladores de tráfico, sistemas de estacionamiento, redes de estaciones, y centros de seguimiento.
Los dispositivos IPS industriales pueden respaldar la protección de la red en entornos de infraestructura distribuida.
Desarrollo de dispositivos IPS OEM
Los proveedores de soluciones de seguridad pueden construir dispositivos IPS personalizados utilizando computadoras industriales o placas integradas..
La plataforma de hardware puede admitir redes multi-LAN., inspección de tráfico, funciones de firewall, acceso VPN, explotación florestal, y una implementación robusta estilo dispositivo.
Beneficios comerciales
Protección activa de la red
Un dispositivo IPS puede evitar activamente que el tráfico no deseado llegue a sistemas industriales críticos.
Esto ayuda a reducir el riesgo de acceso no autorizado., comunicación sospechosa, y violaciones de políticas.
La protección activa es valiosa en los límites de la red donde se requiere una aplicación controlada.
Una segmentación de red más fuerte
Los dispositivos IPS multiLAN ayudan a dividir las redes industriales en zonas controladas.
Esto apoya la separación entre TI, Antiguo Testamento, máquina, cámara, IIoT, servicio remoto, y redes de gestión.
Una mejor segmentación mejora tanto la seguridad como la organización de la red..
Acceso remoto más seguro
El hardware IPS puede respaldar el mantenimiento remoto seguro combinando políticas de prevención, reglas de firewall, Conectividad VPN, y registrando.
Los ingenieros autorizados pueden acceder a los sistemas requeridos mientras se restringe el tráfico innecesario..
Esto ayuda a reducir el riesgo durante las operaciones de servicio remoto..
Mejor visibilidad de seguridad
Los dispositivos IPS proporcionan registros, eventos de prevención, registros de tráfico bloqueados, estado del túnel, e información sobre el estado del sistema.
Esto ayuda a los operadores y equipos de seguridad a comprender lo que sucede en el límite de la red..
Una buena visibilidad respalda la revisión de auditoría, investigación de incidentes, y solución de problemas.
Implementación industrial confiable
Las computadoras industriales proporcionan hardware resistente para dispositivos de seguridad implementados fuera de entornos de oficina..
Diseño sin ventilador, almacenamiento estable, montaje industrial, y el soporte de ciclo de vida prolongado ayudan a reducir el riesgo de mantenimiento.
Esto es importante para las fábricas., instalaciones energéticas, sitios de transporte, almacenes, e instalaciones remotas.
Implementación de dispositivos de seguridad escalables
Una plataforma de hardware IPS estandarizada facilita la implementación de la prevención de intrusiones en múltiples fábricas., maquinas, sitios remotos, y sistemas OEM.
El hardware consistente simplifica las imágenes de software, plantillas de políticas, planificación de repuestos, validación, y gestión del ciclo de vida.
Esto respalda la implementación escalable de ciberseguridad industrial..
Por qué CoreIPC
CoreIPC proporciona plataformas informáticas industriales para la seguridad de la red, IoT industrial, automatización de fábrica, monitoreo remoto, e integración de sistemas integrados. Para aplicaciones de dispositivos IPS, CoreIPC se centra en hardware informático industrial confiable, soluciones informáticas integradas, configuraciones de LAN múltiple, E/S flexibles, diseño de sistema compacto, opciones de implementación sin ventilador, y soporte de personalización OEM/ODM. CoreIPC ayuda a los integradores de sistemas, proveedores de soluciones de seguridad, constructores de maquinaria, y los operadores industriales seleccionan plataformas informáticas que se ajustan a los requisitos de implementación reales, incluido el recuento de puertos LAN, Carga de trabajo IPS, rendimiento del cortafuegos, Requisitos de VPN, necesidades de almacenamiento, métodos de montaje, entrada de energía, condiciones termicas, y planificación del ciclo de vida.
Preguntas frecuentes
1. ¿Qué es un aparato IPS??
Un dispositivo IPS es una plataforma de hardware utilizada para ejecutar funciones de prevención de intrusiones..
Inspecciona el tráfico de la red y puede bloquear, permitir, o registrar el tráfico según las políticas de seguridad. En entornos industriales, Los dispositivos IPS se utilizan comúnmente para proteger redes PLC., Sistemas SCADA, redes de máquinas, Pasarelas industriales de IoT, y conexiones de acceso remoto.
2. ¿Por qué utilizar una computadora industrial para un dispositivo IPS??
Una computadora industrial proporciona hardware resistente y conectividad flexible para implementación en fábrica y en campo..
Puede admitir múltiples puertos LAN, operación sin ventilador, almacenamiento local confiable, montaje industrial, entrada de energía estable, y disponibilidad de ciclo de vida prolongado. Estas características lo hacen adecuado para la implementación de IPS en gabinetes., áreas de producción, sitios remotos, y sistemas de infraestructura.
3. ¿Cómo se utiliza una computadora integrada como plataforma IPS??
Una computadora integrada puede actuar como un dispositivo IPS compacto dentro de un gabinete de control, recinto de la máquina, instalación remota, o puerta de enlace de seguridad OEM.
Puede inspeccionar el tráfico., hacer cumplir las políticas de firewall, gestionar el acceso seguro, almacenar registros, y enviar alertas a los sistemas de monitoreo.
4. ¿Cuál es la diferencia entre IDS e IPS??
Un IDS detecta actividad sospechosa y genera alertas.
Un IPS puede prevenir activamente el tráfico bloqueando o controlando la comunicación según políticas definidas.. En entornos industriales, IDS se utiliza a menudo para la visibilidad, mientras que IPS se utiliza cuando se requiere una aplicación activa y se prueba cuidadosamente.
5. ¿Por qué son importantes varios puertos LAN para los dispositivos IPS??
Múltiples puertos LAN permiten que el dispositivo se ubique entre zonas de red.
Por ejemplo, un puerto puede conectarse a la TI de fábrica, otro a redes PLC, otro para maquinar redes, y otro a redes de mantenimiento o gestión remota. Esto admite protección y segmentación en línea..
6. ¿Pueden las computadoras industriales sin ventilador soportar cargas de trabajo IPS??
Sí. Las computadoras industriales sin ventilador pueden admitir muchas implementaciones de IPS porque reducen la entrada de polvo y eliminan un punto de falla mecánica..
Sin embargo, Inspección IPS, procesamiento de firewall, y el cifrado VPN puede crear una carga térmica y de CPU sostenida. Volumen de tráfico, diseño de recinto, temperatura ambiente, y el flujo de aire del gabinete deben revisarse antes de la implementación.
7. Qué características de hardware son importantes para las plataformas IPS industriales?
Las características importantes incluyen múltiples puertos LAN, suficiente rendimiento de la CPU, memoria confiable, Almacenamiento SSD o NVMe, recinto resistente, diseño sin ventilador, entrada de energía industrial, USB, salida de pantalla, GPIO, y opciones de expansión.
La configuración final debe coincidir con el volumen de tráfico., reglas de prevención, Carga de trabajo de VPN, retención de registros, y entorno de instalación.
8. ¿Pueden los dispositivos IPS proteger los sistemas industriales de IoT??
Sí. Los dispositivos IPS pueden ayudar a proteger los sistemas industriales de IoT al inspeccionar el tráfico entre las puertas de enlace de IIoT, maquinas, plataformas en la nube, y redes de fábricas.
Pueden hacer cumplir las políticas, restringir la comunicación no deseada, y registrar patrones de tráfico anormales en límites clave de la red.
9. ¿Un dispositivo IPS reemplaza un firewall??
No completamente. Un firewall controla el tráfico según reglas, mientras que un IPS inspecciona el tráfico en busca de comportamientos sospechosos o no deseados y puede prevenirlo activamente.
En muchos aparatos de seguridad industrial., Las funciones de firewall e IPS trabajan juntas para proporcionar una protección de red más sólida..
10. Qué se debe probar antes de implementar un dispositivo IPS?
Antes del despliegue, La plataforma debe probarse con una topología de red real., volumen de tráfico, protocolos industriales, políticas de prevención, reglas de firewall, Carga de trabajo de VPN, comportamiento de registro, y operación de larga duración.
Estabilidad térmica, comportamiento de conmutación por error, procedimientos de recuperación, flujo de trabajo de acceso remoto, y la comunicación de producción también debe ser validada.
Conclusión
Un dispositivo ips es una base práctica para la prevención de intrusiones industriales, protección activa de la red, acceso remoto seguro, aplicación de firewall, control de tráfico, y segmentación de red.
Colocando una computadora industrial o una computadora integrada en los límites clave de la red en línea, fabricantes, constructores de maquinaria, integradores de sistemas, y los operadores de infraestructura pueden proteger las redes PLC, Sistemas SCADA, redes de máquinas, plataformas industriales de IoT, y conexiones de mantenimiento remoto más efectivas.
Se debe seleccionar el dispositivo de seguridad IPS adecuado según los requisitos de implementación reales., incluido el recuento de puertos LAN, volumen de tráfico, Carga de trabajo IPS, rendimiento del cortafuegos, Recuento de túneles VPN, necesidades de almacenamiento, método de montaje, entrada de energía, condiciones termicas, soporte del sistema operativo, política de seguridad, y planificación del ciclo de vida.
CoreIPC respalda proyectos de dispositivos IPS con plataformas informáticas industriales diseñadas para fábricas prácticas, lado de la máquina, y despliegue sobre el terreno. Con la base de hardware adecuada, Los operadores industriales y los proveedores de soluciones de seguridad pueden construir sistemas confiables., escalable, y sistemas de prevención de intrusiones listos para producción.
Contáctenos
Busco ordenador industrial, computadora integrada, o plataforma multi-LAN para implementación de dispositivos IPS?
Póngase en contacto con CoreIPC para analizar los requisitos de su proyecto., incluido el recuento de puertos LAN, zonas de red, volumen de tráfico, Carga de trabajo IPS, diseño de almacenamiento, método de montaje, entrada de energía, entorno operativo, necesidades del ciclo de vida, y opciones de personalización OEM/ODM.