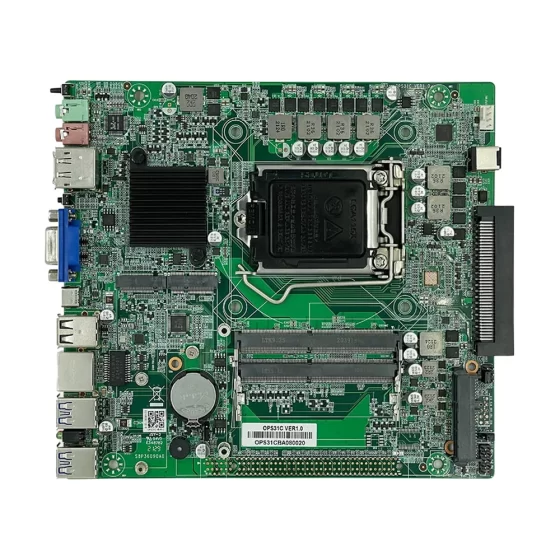
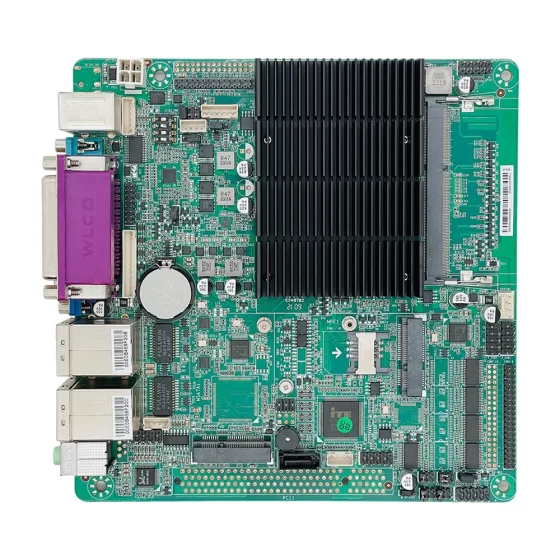
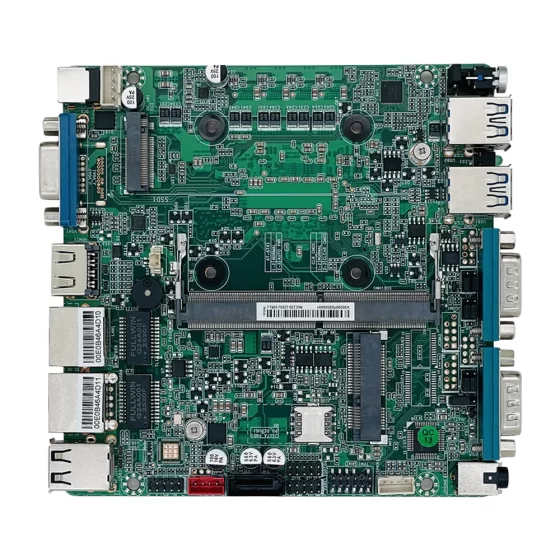
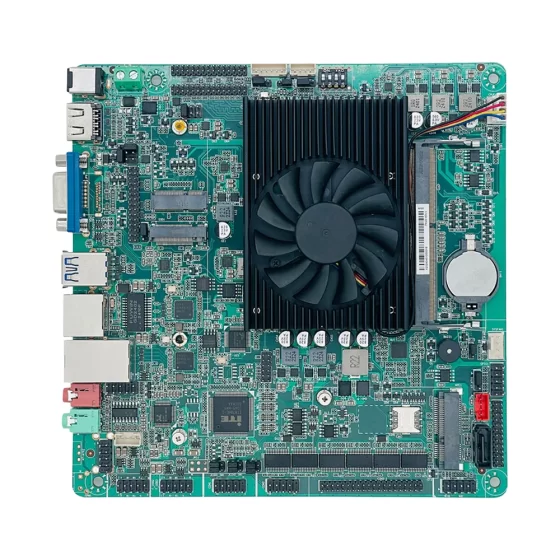
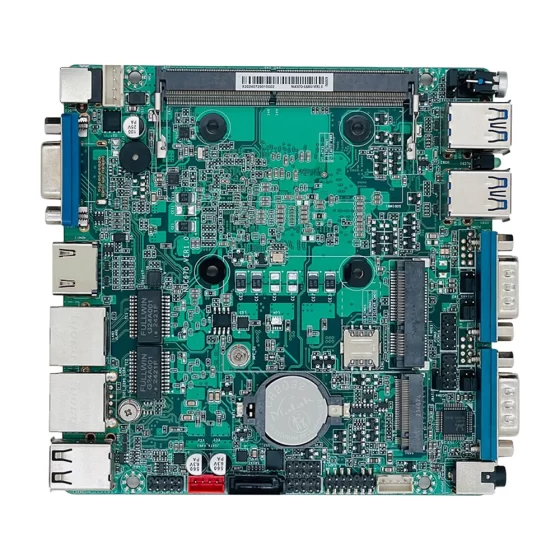
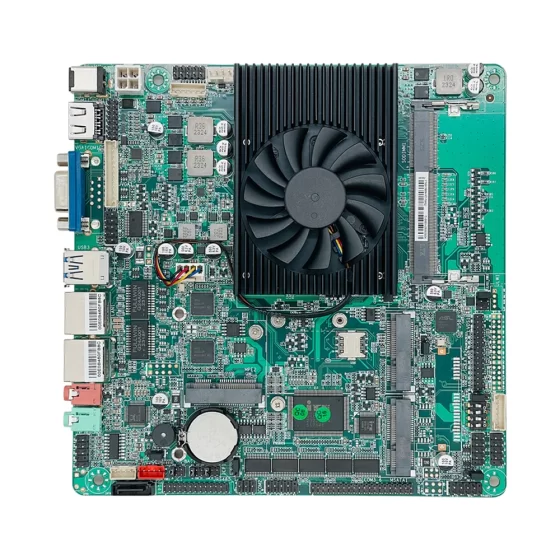
CoreIPC 産業用コンピューティング ソリューション

ブランチ オフィスのセキュリティ ルーター: 安全な分散ネットワーク接続を実現するブランチ オフィス ルーター
エグゼクティブサマリー
ブランチ オフィスのルーターは、分散オフィスに安全なネットワーキング基盤を提供します, 遠隔施設, 倉庫, 小売サイト, サービスセンター, 産業部門, エンタープライズ システムへの信頼性の高いアクセスを必要とするエッジ ロケーション, クラウドプラットフォーム, およびローカルデバイス.
現代の組織はもはや 1 つの本社ネットワークに限定されません. 多くの企業は複数の支店にまたがって事業を展開しています, 工場, 物流センター, エネルギーサイト, 交通機関, およびリモートサービスの場所. 各サイトには安全なインターネット アクセスが必要な場合があります, VPN接続, ファイアウォール保護, ローカルルーティング, リモート管理, およびネットワークのセグメンテーション.
産業用コンピュータまたは組み込みコンピュータ上に構築されたブランチ オフィス セキュリティ ルータは、柔軟なマルチ LAN 接続を提供できます。, 安全なリモートアクセス, VPNトンネル, ファイアウォールポリシー, SD-WAN機能, ローカルロギング, 信頼性の高いエッジ展開.
標準的な消費者向けルーターとの比較, 産業用コンピュータは、ビジネスおよび産業のブランチ環境に強力な信頼性を提供します. 堅牢な設置をサポートします, ファンレス設計オプション, 安定した電力入力, 信頼できるストレージ, 柔軟な I/O, 複数のLANポート, 長いライフサイクルの可用性.
産業環境に接続されたブランチオフィス向け, PLC ネットワークを保護するためにセキュリティ ルーターも必要になる場合があります, 倉庫自動化システム, IIoTゲートウェイ, カメラ, センサー, ローカルサーバー, およびリモートメンテナンスツール.
この記事では、ブランチ オフィスのルーターが安全な分散接続をサポートする方法について説明します。, 実際の環境ではどのような導入上の課題が発生するか, ソリューション アーキテクチャの仕組み, ブランチ オフィスのセキュリティ ルータの導入に産業用コンピュータまたは組み込みコンピュータを選択する際にどのハードウェア機能が重要になるか.
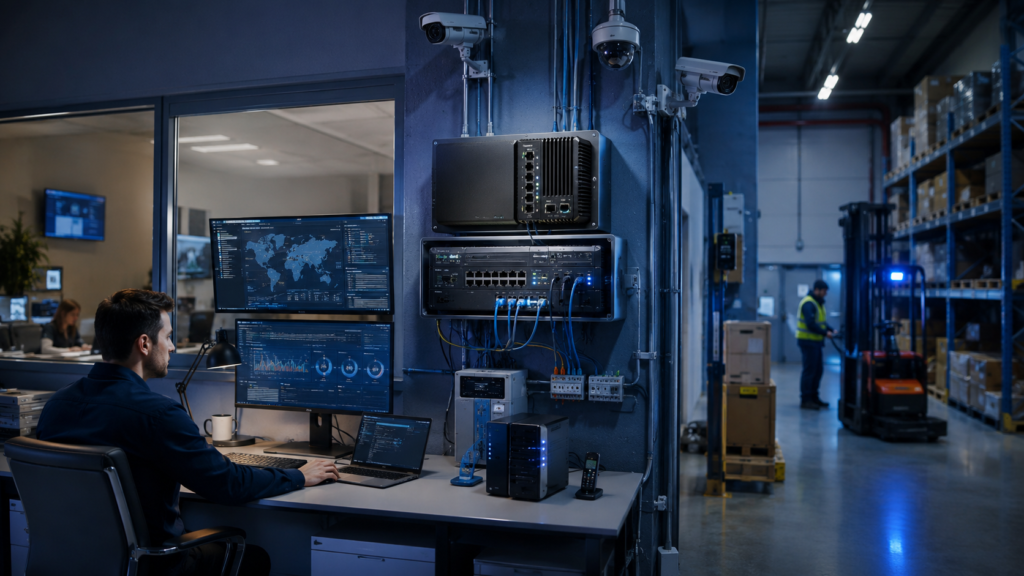
ブランチ オフィスのルーターがリモート サイトに接続, 本部, クラウドプラットフォーム, 制御されたネットワーク パスを介したローカル デバイス.
業界の概要
分散サイトには安全なネットワーク アクセスが必要
支社や遠隔施設には基本的なインターネット アクセス以上のものが必要です.
ユーザーを結び付けることがよくあります, ローカルデバイス, クラウドアプリケーション, エンタープライズプラットフォーム, リモートサポートシステム, および現場設備. 産業環境または運用環境で, マシンを接続することもできます, センサー, ゲートウェイ, カメラ, および自動化システム.
一般的なブランチ接続のニーズには次のものがあります。:
- 安全なインターネットゲートウェイ
- サイト間VPN
- リモートユーザーVPN
- クラウドプラットフォームへのアクセス
- ローカルファイアウォール保護
- ネットワークのセグメンテーション
- SD-WAN接続
- 遠隔監視
- ローカルデバイス管理
- 産業用IoTアクセス
- カメラとセキュリティ システムの接続
ブランチ オフィスのルーターは、分散サイトごとに制御され管理可能なネットワーク境界を作成するのに役立ちます。.
ブランチルーターはセキュリティアプライアンスになりつつある
従来のブランチ ルーターは、主にローカル ネットワークと広域接続間のトラフィックのルーティングに重点を置いていました。.
最新のブランチ環境では、より多くのセキュリティ機能が必要です.
実際のブランチ オフィスのセキュリティ ルーターは、:
- ファイアウォールルール
- VPNトンネル
- WANフェイルオーバー
- リモート管理
- トラフィック監視
- ネットワークのセグメンテーション
- アクセス制御
- ローカルロギング
- SD-WANルーティング
- 安全なクラウド接続
- ユーザーとデバイスのポリシー制御
これは、支社が本社に接続している場合に特に重要です。, クラウドプラットフォーム, および運用ネットワーク.
産業用コンピューティングによりブランチ ルーターの導入が拡大
多くの支店サイトはクリーンなオフィス環境ではありません.
一部のルーターは倉庫に設置されています, 機器室, 工場のキャビネット, 沿道施設, エネルギーサイト, 小売店のバックルーム, 物流拠点, または遠隔監視ステーション.
これらの環境には粉塵が含まれる可能性があります, 振動, 熱, 不安定な電力, 限られた空気の流れ, および限られたメンテナンスアクセス.
産業用コンピュータと組み込みコンピュータは、これらの展開のための強力なハードウェア基盤を提供します.
頑丈なエンクロージャをサポートできます, 複数のLANポート, コンパクトな取り付け, ローカルストレージ, ファンレス動作, 長いライフサイクルの展開.

LANゾーン, VPN ワークロード, WANフェイルオーバー, カメラ, IIoTデバイス, ロギング, フィールドの状況がルーターの展開に影響を与える.
主要な課題
リスクを増大させずに支店を接続する
ブランチサイトはエンタープライズシステムおよびクラウドシステムにアクセスする必要がある, しかし、ネットワークの弱点になってはなりません。.
ブランチルーターのセキュリティが不十分だと内部システムが公開される可能性がある, ローカルデバイス, またはリモートアクセスパス.
重要なセキュリティの質問には次のものが含まれます:
- アクセスが必要なユーザー?
- どのような申請が必要か?
- どのローカル システムを分離したままにする必要があるか?
- どのトラフィックで VPN を使用する必要があるか?
- どのトラフィックがインターネットに直接送信できるか?
- どのデバイスをブロックする必要があるか?
- どのイベントをログに記録する必要があるか?
- どのリモート アクセス パスが許可されるか?
ブランチ オフィスのルーターは、不必要な危険にさらされることなく安全な接続をサポートする必要があります。.
複数のネットワークゾーンの管理
ブランチ オフィスには異なるネットワークが含まれる場合があります.
一般的なサイトにはオフィス ユーザーのデバイスが含まれる場合があります, ゲスト用Wi-Fi, ローカルサーバー, 防犯カメラ, POS システム, 倉庫装置, 産業用ゲートウェイ, または自動化装置.
これらのシステムは常に 1 つのフラット ネットワークを共有する必要はありません.
ブランチオフィスのルーターを分離する必要がある場合があります:
- WANアップリンク
- オフィスLAN
- ゲストネットワーク
- カメラネットワーク
- ローカルサーバーネットワーク
- 産業用IoTネットワーク
- リモートメンテナンスネットワーク
- 管理ネットワーク
複数の LAN ポートと明確なポリシーによりセグメンテーションが向上します.
VPN とサイト間接続のサポート
多くの支社は本社との安全な通信を必要としています, データセンター, クラウドプラットフォーム, または他のサイト.
VPN のパフォーマンスは暗号化ワークロードに依存します, トンネル数, 交通量, およびハードウェア機能.
ブランチルーターはサポートが必要な場合があります:
- サイト間VPN
- リモートユーザーVPN
- ブランチからクラウドへのトンネル
- 本社の接続性
- リモートメンテナンスアクセス
- 安全なバックアップリンク
- 一元管理トラフィック
- 産業モニタリングデータ
ハードウェアは実際のトラフィック要件に応じて選択する必要があります, 基本的なルーティングのニーズだけでなく.
WANの信頼性とフェイルオーバー
ブランチ オフィスは多くの場合、広域ネットワーク リンクに依存しています。.
インターネット接続に失敗した場合, ビジネスアプリケーション, 遠隔監視, クラウドアクセス, サポート ワークフローが中断される可能性があります.
ブランチ オフィスのセキュリティ ルーターは、プライマリ リンクとバックアップ リンクをサポートする必要がある場合があります。.
例としては次のものが挙げられます。:
- ファイバーアップリンク
- ブロードバンドアップリンク
- 携帯電話バックアップルーター
- セカンダリ WAN 接続
- SD-WANポリシールーティング
- 自動フェイルオーバー
- リンクの健全性監視
- ローカルデータバッファリング
信頼性の高い WAN 設計によりビジネス継続性が向上します.
フィールドでの導入とメンテナンス
IT スタッフが限られている場所にブランチ ルーターを導入できる.
デバイスは最小限のメンテナンスで長期間稼働する必要がある場合があります.
導入の課題には次のようなものがあります。:
- 小さなキャビネットスペース
- ケーブルストレス
- ほこり
- 熱
- 振動
- 不安定な電力
- リモートトラブルシューティング
- 限定的なオンサイト技術サポート
- 長いハードウェア ライフサイクル要件
産業用ハードウェアはメンテナンスのリスクを軽減し、長期的な安定性を向上させます。.

ブランチルーターがローカルネットワークに接続, VPNトンネル, クラウドプラットフォーム, ロギングシステム, 本部, およびリモート管理ツール.
ブランチ オフィス ルーター ソリューション アーキテクチャ
ローカルブランチネットワーク層
ローカル ブランチ ネットワーク層にはユーザーが含まれます, デバイス, ブランチサイトのシステムと.
この層には以下が含まれる場合があります:
- オフィス用PC
- プリンター
- ローカルサーバー
- Wi-Fiアクセスポイント
- 防犯カメラ
- アクセス制御デバイス
- 産業用IoTゲートウェイ
- 倉庫設備
- POS デバイス
- センサー
- 組み込みコントローラー
- ローカル監視システム
ブランチ オフィスのルーターがルーティングを提供します, セグメンテーション, これらのデバイスと外部ネットワーク間のセキュリティ制御.
ブランチ セキュリティ ルーター層
ブランチ セキュリティ ルーター層がコア プラットフォームです.
この層では, 産業用コンピュータまたは組み込みコンピュータは、:
- ルート分岐トラフィック
- ファイアウォールルールを適用する
- VPNトンネルを確立する
- ローカルネットワークをセグメント化する
- WANフェイルオーバーのサポート
- リンクの健全性を監視する
- ログを保存する
- リモートアクセスを制御する
- SD-WANポリシーのサポート
- ローカル管理アクセスを提供する
このレイヤーはブランチ サイトをエンタープライズおよびクラウド リソースに安全に接続します.
セキュリティポリシー層
セキュリティ ポリシー層は、どのトラフィックが許可されるかを定義します, ブロックされました, ルーティングされた, 検査された, または記録された.
ポリシーは以下に基づいている可能性があります:
- ユーザーグループ
- デバイスの種類
- ネットワークゾーン
- アプリケーションの種類
- 宛先システム
- 支店所在地
- リモートアクセスの必要性
- タイムウィンドウ
- セキュリティリスク
- ビジネスの優先順位
明確なポリシーにより、広範なネットワークへの暴露を防止し、より安全な支店運営をサポートします.
WAN および VPN 接続層
WAN および VPN 接続層はブランチ オフィスを外部システムに接続します.
含まれる場合があります:
- インターネットアップリンク
- バックアップWANリンク
- サイト間VPN
- リモートユーザーVPN
- 本社接続
- クラウドプラットフォームトンネル
- SD-WAN制御パス
- リモート管理リンク
この層により、ブランチはエンタープライズ アプリケーションと安全に通信できるようになります。, クラウドシステム, リモートチームと.
監視および管理層
ブランチルーターの展開には可視性が必要です.
ルーターはローカルおよびリモートのステータス情報を提供する場合があります, 含む:
- WANリンクステータス
- VPNトンネルのステータス
- ファイアウォールイベント
- ブロックされたトラフィックログ
- デバイスの健全性
- CPUとメモリの使用量
- 保管状況
- リモートアクセス履歴
- ネットワークトラフィック量
- 構成変更記録
これにより、IT チームが分散サイトをより効率的に管理できるようになります。.
主な特長
マルチLANネットワークセグメンテーション
複数の LAN ポートはブランチ オフィスのルーター ハードウェアにとって重要です.
これにより、ルーターがローカル ネットワークを分離し、異なるポリシーを適用できるようになります。.
有用な構成には次のものがあります。:
- WANアップリンク
- バックアップ WAN アップリンク
- オフィスLAN
- ゲストネットワーク
- カメラネットワーク
- 産業用IoTネットワーク
- ローカルサーバーネットワーク
- 管理ネットワーク
マルチLAN設計によりセキュリティが向上, 交通規制, そしてネットワーク組織.
ファイアウォールとVPNのパフォーマンス
ブランチ オフィスのルーターはルーティングを処理する必要があります, ファイアウォールルール, VPNトンネル, 信頼性の高いトラフィック監視.
ハードウェアの選択は次の点を考慮する必要があります:
- CPU性能
- メモリ容量
- LANポート数
- ポート速度
- VPNトンネル数
- 暗号化されたスループット
- ファイアウォールルールの複雑さ
- WANの速度
- ワークロードのロギング
- オペレーティング システムのサポート
大規模なブランチサイトの場合, パフォーマンスは現実的なトラフィック パターンで検証する必要があります.
WAN フェイルオーバーとリンク管理
WAN フェイルオーバーは分散サイトにとって重要です.
実用的なルーター プラットフォームは、プライマリ接続計画とバックアップ接続計画をサポートする必要があります。.
システムがサポートしている可能性があります:
- プライマリ WAN アップリンク
- バックアップブロードバンドリンク
- セルラールーター接続
- リンクの健全性監視
- 自動フェイルオーバー
- ポリシーベースのルーティング
- トラフィックの優先順位付け
- リモートアラート
これにより、アップリンクの問題が発生してもブランチ システムの接続を維持できます。.
信頼性の高いローカルストレージ
ローカルストレージはルーターソフトウェアをサポートします, ログ, 構成のバックアップ, 証明書, 診断ファイル, およびセキュリティ イベント レコード.
SSD または NVMe ストレージは、機械式ドライブよりも高速アクセスと優れた耐衝撃性を備えているため、一般的に好まれます。.
ストレージ計画で考慮すべきこと:
- ログの保存
- VPN証明書
- 構成のバックアップ
- ローカル診断
- セキュリティ記録
- 書き込み耐久性
- リカバリワークフロー
信頼性の高いストレージは、トラブルシューティングと監査レビューのサポートに役立ちます.
堅牢なファンレス設計
ファンレス産業用コンピュータは、粉塵の多い場所でのブランチ ルータの展開に役立ちます, リモート, またはメンテナンスの手間がかからない環境.
粉塵の侵入を減らし、一般的な機械的故障点を 1 つ除去します。.
頑丈なエンクロージャが振動から保護します, ケーブルのひずみ, キャビネット設置ストレス, そして連続運転.
VPN 暗号化のため、熱設計を引き続き検討する必要があります。, ファイアウォール処理, ロギングにより持続的なワークロードが発生する可能性があります.
柔軟な産業用 I/O
ブランチ オフィスのセキュリティ ルーターにはイーサネット以外のものが必要な場合があります.
便利な I/O オプションには次のものがあります。:
- LAN
- USB
- RS232
- RS485
- GPIO
- デジタル入力
- デジタル出力
- HDMI
- ディスプレイポート
- M.2
- PCIe
- SATA または NVMe
シリアルポートはレガシーサービスアクセスをサポートする場合があります. GPIOはアラーム出力をサポートできます. M.2 または PCIe 拡張はワイヤレス モジュールをサポート可能, 追加LAN, またはストレージ.
長いライフサイクルと保守性
ブランチ ルーター ハードウェアは多くの場所に展開される可能性があります.
一貫したハードウェアにより構成テンプレートが簡素化されます, ソフトウェアイメージ, スペアパーツの計画, リモートメンテナンス, およびライフサイクル管理.
ライフサイクル プランニングを備えた産業用コンピューティング プラットフォームは、システム インテグレーターとオペレーターが分散ブランチ ネットワーク全体で安定した展開を維持できるように支援します。.
導入シナリオ
ブランチ オフィス ネットワーク ゲートウェイ
ブランチ オフィスのルーターは、リモート オフィスのメイン セキュリティ ゲートウェイとして機能できます。.
ローカルルーティングを提供できる, ファイアウォールポリシー, VPNアクセス, インターネットゲートウェイ機能, およびネットワークのセグメンテーション.
これにより、ブランチ サイトとエンタープライズ システムの間の安全な接続がサポートされます。.
倉庫支店ルーター
倉庫にはオフィスネットワークが含まれる場合があります, WMS プラットフォーム, バーコードシステム, カメラ, コンベア, および産業用コンピュータ.
ブランチ オフィスのセキュリティ ルーターは、これらのネットワークを分離し、倉庫を本社またはクラウド システムに安全に接続できます。.
物流業務や遠隔管理をサポートします.
小売店およびサービスサイトのルーター
小売店とサービス拠点には POS システムの安全な接続が必要です, ローカルデバイス, カメラ, スタッフネットワーク, およびクラウドアプリケーション.
コンピュータベースの組み込みルータにより、コンパクトな, 分散した場所への信頼性の高い導入.
VPN アクセスとローカル セグメンテーションもサポートできます.
産業用ブランチの接続性
一部のブランチ オフィスは実稼働システムまたは運用システムに接続されています.
ルーターは産業用 IoT ゲートウェイを保護する必要がある場合があります, ローカル PLC ネットワーク, センサー, メートル, または監視システム.
産業用コンピュータ プラットフォームは、これらの環境に必要な堅牢なハードウェアと I/O の柔軟性を提供します。.
遠隔施設ルーター
遠隔施設にはユーティリティルームが含まれる場合があります, エネルギーサイト, 輸送用キャビネット, 監視ステーション, または小規模な出張所.
ブランチ オフィスのルーターは安全なアップリンク接続を提供できます, 遠隔監視, ローカルファイアウォール機能, そしてデータ転送.
オンサイトのメンテナンスが限られている場合、信頼性の高いハードウェアが重要です.
サイト間 VPN ゲートウェイ
支社では多くの場合、本社またはデータセンターへの安全なトンネルが必要です。.
セキュリティ ルーターは、サイト間の VPN 接続を管理し、ポリシーに従ってトラフィックをルーティングできます。.
これによりエンタープライズ アプリケーションへのアクセスがサポートされます, ファイルサービス, 監視プラットフォーム, およびリモート管理.
SD-WAN ブランチ アプライアンス
ブランチ オフィスのセキュリティ ルーターは SD-WAN エッジ アプライアンスとしても機能します.
複数のアップリンクを管理できる, フェイルオーバーのサポート, トラフィックに優先順位を付ける, ブランチを集中プラットフォームに接続します.
これは大規模な分散組織に役立ちます.
OEM ブランチ セキュリティ アプライアンス
システム インテグレーターとネットワーク セキュリティ プロバイダーは、産業用コンピューターまたは組み込みボードを使用してカスタム ブランチ ルーターを構築できます。.
プラットフォームはファイアウォール ソフトウェアをサポートできます, VPN, SD-WAN, ロギング, ルーティング, 堅牢なアプライアンススタイルの導入.
ビジネス上のメリット
安全な分散接続
ブランチ オフィスのルーターは、制御されたネットワーク パスを通じて遠隔地を企業システムに接続するのに役立ちます.
ファイアウォールルールを適用できる, VPNポリシー, ローカルデバイスと外部ネットワーク間のセグメンテーション.
これにより、分散操作のセキュリティが向上します。.
ネットワークセグメンテーションの改善
マルチ LAN ブランチ ルーターはオフィス デバイスの分離に役立ちます, ゲストネットワーク, カメラ, 産業用機器, ローカルサーバー, および管理トラフィック.
これにより、不必要な露出が減り、ネットワーク構成が改善されます。.
ブランチ サイトに運用機器や産業機器が含まれる場合、セグメンテーションは特に重要です。.
事業継続性の向上
WAN フェイルオーバーとリンク監視により、ブランチ サイトの接続を維持できます.
プライマリ アップリンクに障害が発生した場合, ルーターは適切に設定されていればバックアップ パスに切り替えることができます.
これにより、クラウド アプリケーションのダウンタイムのリスクが軽減されます。, 監視システム, およびリモート管理.
より簡単なリモート管理
ブランチサイトにはフルタイムの IT スタッフがいない場合があります.
遠隔監視機能付きセキュリティルーター, ログ, 安定したハードウェアにより、中央チームが分散した場所を管理できるようになります.
これにより、現場でのメンテナンスの作業負荷が軽減され、トラブルシューティングの効率が向上します。.
信頼性の高いフィールド展開
産業用コンピュータは、倉庫内にブランチ ルータを導入するための強力なハードウェアを提供します, 工場, 機器室, 交通機関, および遠隔施設.
ファンレス設計, 頑丈な取り付け, 信頼できるストレージ, 長いライフサイクルのサポートにより、メンテナンスのリスクが軽減されます.
スケーラブルなブランチ ネットワークの展開
標準化されたブランチ オフィス ルーター プラットフォームにより、多くのサイトへの展開が容易になります.
一貫したハードウェアにより構成が簡素化されます, ソフトウェアイメージ, VPN テンプレート, スペアパーツの計画, およびライフサイクル管理.
これにより、スケーラブルなブランチ拡張と分散ネットワーク セキュリティがサポートされます。.
CoreIPC を選ぶ理由
CoreIPC はネットワーク セキュリティのための産業用コンピューティング プラットフォームを提供します, 産業用IoT, 遠隔監視, ファクトリーオートメーション, および組み込みシステムの統合. 支社ルータ用途向け, CoreIPC は信頼性の高い産業用コンピューター ハードウェアに重点を置いています, 組み込みコンピュータソリューション, マルチLAN構成, 柔軟な I/O, コンパクトなシステム設計, ファンレス導入オプション, ローカルストレージ機能, OEM/ODMカスタマイズサポート. CoreIPC はシステム インテグレーターを支援します, セキュリティソリューションプロバイダー, そして産業運営者は、実際の導入要件に適合するコンピューティング プラットフォームを選択します。, LANポート数を含む, VPN ワークロード, WANフェイルオーバー, ストレージのニーズ, 取り付け方法, 電源入力, 熱条件, およびライフサイクル計画.
よくある質問
1. ブランチオフィスルーターとは何ですか?
ブランチ オフィス ルーターは、リモート オフィスまたはブランチ サイトをインターネットに接続するために使用されるネットワーク ゲートウェイです。, 本部, クラウドプラットフォーム, または他の企業ネットワーク.
ルーティングをサポートする可能性があります, ファイアウォールルール, VPNトンネル, WANフェイルオーバー, トラフィック監視, ローカルセグメンテーション, およびリモート管理. 産業部門で, IoT ゲートウェイも保護できる可能性があります, カメラ, センサー, または自動化デバイス.
2. ブランチオフィスのルータに産業用コンピュータを使用する理由?
産業用コンピュータは、オフィス環境が整っていない支店に堅牢なハードウェアと柔軟な接続を提供します。.
複数のLANポートをサポートできます, 信頼できるストレージ, ファンレス動作, 工業用取り付け, 安定した電力入力, 長いライフサイクルの可用性. これらの機能は倉庫に役立ちます, 遠隔施設, 工場, およびインフラストラクチャ サイト.
3. 組み込みコンピュータをブランチ ルータとしてどのように使用するか?
組み込みコンピュータは、コンパクトなブランチ ルーターまたはセキュリティ ゲートウェイとして機能できます。.
キャビネット内に設置可能です, 機器室, 小売サイト, 倉庫, または遠隔施設. ルーティングを実行できます, ファイアウォール, VPN, ロギング, 大規模なネットワーク アプライアンスよりも少ないスペースを使用しながら、セグメンテーション機能を利用できます。.
4. ブランチ ルータにとって複数の LAN ポートが重要な理由?
複数の LAN ポートにより、ルーターは異なるネットワークを分離できます.
1 つのポートが WAN に接続可能, もう1台を社内LANへ, もう一つはカメラへ, もうひとつは産業用IoTデバイスへ, もう 1 つは管理システムまたはリモート メンテナンス システムです. これにより、セグメンテーションとより優れたトラフィック制御がサポートされます。.
5. ブランチ オフィスのルーターは VPN をサポートできますか?
はい. ブランチ オフィスのルーターはサイト間 VPN をサポートできます, リモートユーザーVPN, ブランチからクラウドへのトンネル, 本社システムへの安全なアクセス.
必要なハードウェアは VPN トンネル数によって異なります, 暗号化されたスループット, ユーザー数, そして交通量.
6. ファンレス産業用コンピューターはブランチ ルーターのワークロードをサポートできますか?
はい. ファンレス産業用コンピュータは、粉塵の侵入を減らし、機械的な故障点を 1 つ取り除くため、多くのブランチ ルータの導入をサポートできます。.
しかし, VPN暗号化, ファイアウォールルール, WANトラフィック, 伐採により持続的な熱が発生する可能性があります. 筐体設計, 周囲温度, 設置前にキャビネットのエアフローを確認する必要があります。.
7. ブランチ オフィスのセキュリティ ルーターにとって重要なハードウェア機能は何ですか?
重要な機能には複数の LAN ポートが含まれます, 十分なCPU性能, 信頼できる記憶力, SSDまたはNVMeストレージ, 頑丈な筐体, ファンレス設計, 産業用電力入力, USB, シリアルポート, GPIO, ディスプレイ出力, および拡張オプション.
最終的な構成はブランチのサイズと一致する必要があります, 交通量, VPN ワークロード, WANフェイルオーバー設計, および設置環境.
8. ブランチ オフィスのルーターは SD-WAN をサポートできますか?
はい. ソフトウェア スタックが SD-WAN 機能をサポートしている場合、ブランチ オフィスのセキュリティ ルーターは SD-WAN エッジ プラットフォームとして機能できます。.
複数のアップリンクを管理する場合があります, ポリシーに従ってトラフィックをルーティングする, フェイルオーバーのサポート, 分散したブランチを集中プラットフォームに接続します.
9. ブランチルーターは産業用IoTデバイスを保護できるか?
はい. ブランチ ルーターは産業用 IoT デバイスをオフィス ネットワークから分離することで保護できます。, 外部通信の制御, クラウドまたはプラットフォームへのアクセスを保護する.
これは、ブランチ サイトにセンサーが含まれている場合に便利です, メートル, ゲートウェイ, カメラ, または自動化システム.
10. 導入前にテストすべきこと?
導入前, システムは実際のネットワーク トポロジでテストする必要があります, WANリンク, VPNトンネル, ファイアウォールルール, セグメンテーション設計, 交通量, ロギング動作, 長時間にわたる運用.
熱安定性, WANフェイルオーバー, リモート管理, 構成のバックアップ, 回復手順も検証する必要があります.
結論
ブランチ オフィスのルーターは安全な分散接続のための実用的な基盤です, ローカルファイアウォール保護, VPNアクセス, WANフェイルオーバー, ネットワークのセグメンテーション, およびリモートブランチ管理.
産業用コンピュータまたは組み込みコンピュータをブランチ ネットワーク エッジに配置することによって, 組織はリモートオフィスを接続できる, 倉庫, 小売サイト, 産業部門, 交通結節点, 制御された信頼性の高い通信パスを介して遠隔施設と連携.
実際の展開要件に従って、適切なブランチ オフィス ルーター プラットフォームを選択する必要があります。, LANポート数を含む, WAN設計, VPN ワークロード, ファイアウォールルール, 枝のサイズ, ネットワークのセグメンテーション, ストレージのニーズ, 取付方法, 電源入力, 熱条件, オペレーティング システムのサポート, およびライフサイクル計画.
CoreIPC は、実際のビジネス向けに設計された産業用コンピューティング プラットフォームでブランチ オフィスのルーター プロジェクトをサポートします, 工業用, およびフィールド展開. 適切なハードウェア基盤があれば, システム インテグレーターとセキュリティ ソリューション プロバイダーは、信頼性の高いシステムを構築できます。, スケーラブルな, 安全なブランチ ネットワーク アプライアンス.
お問い合わせ
産業用コンピュータを探しています, 組み込みコンピュータ, またはブランチ オフィスのルーター展開用のマルチ LAN プラットフォーム?
プロジェクトの要件については、CoreIPC にお問い合わせください。, LANポート数を含む, WANフェイルオーバー, VPN ワークロード, ファイアウォール機能, ネットワークのセグメンテーション, ストレージ構成, 取付方法, 電源入力, 動作環境, ライフサイクルのニーズ, および OEM/ODM カスタマイズ オプション.