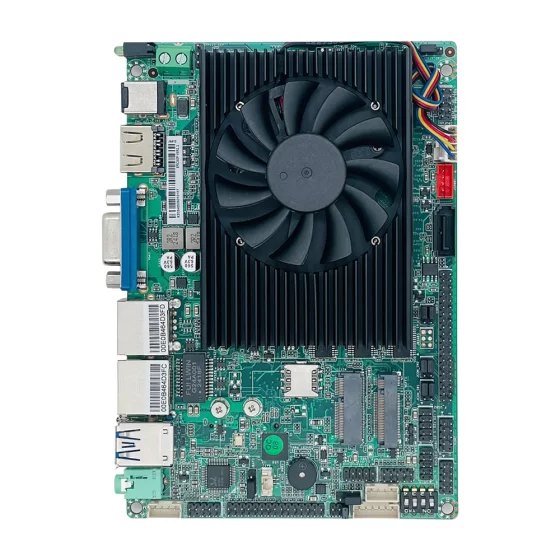
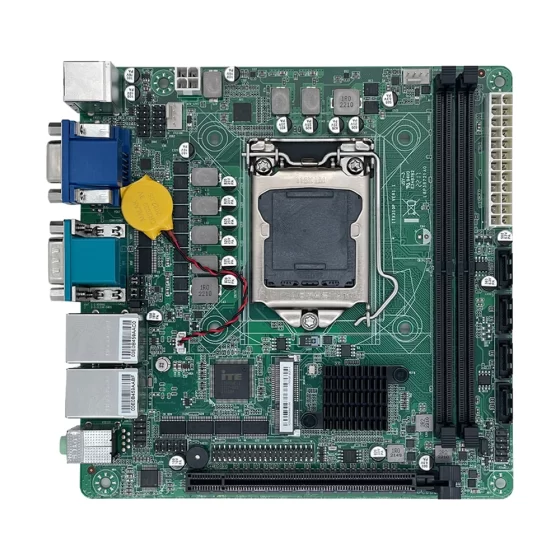
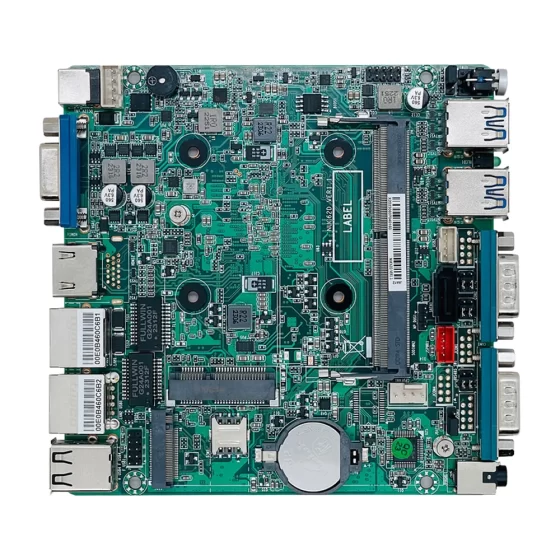
CoreIPC 産業用コンピューティング ソリューション

セキュア通信アプライアンス: 産業ネットワーク接続用のセキュア通信アプライアンス
エグゼクティブサマリー
安全な通信アプライアンスは、暗号化されたデータ転送のための産業用コンピューティング基盤を提供します, 安全なリモートアクセス, サイト間の接続, 産業用IoT通信, ネットワークのセグメンテーション, マシン間の保護された通信, フィールドデバイス, ユーザー, およびより高いレベルのプラットフォーム.
現代の産業環境はますます接続されています. 工場, 倉庫, エネルギーサイト, 交通システム, 遠隔施設, スマート インフラストラクチャ ネットワークは PLC に依存するようになりました, センサー, カメラ, 産業用PC, 組み込みコンピュータ, SCADAシステム, IIoTゲートウェイ, クラウドプラットフォーム, およびリモートエンジニアリングツール.
この接続により可視性と効率が向上します, しかし、それはセキュリティ上のリスクも生み出します.
産業システムは、異なるネットワーク間でデータを交換する必要がある場合があります, リモートサイト, クラウドプラットフォーム, とサービスチーム. 通信が保護されていない場合, 機密の運用データ, リモートアクセスパス, マシンネットワークが公開される可能性があります.
産業用コンピュータまたは組み込みコンピュータ上に構築された安全な通信アプライアンスは、安全なトンネル用の制御されたハードウェア プラットフォームを提供できます。, VPN接続, 暗号化されたデータ転送, ファイアウォールポリシー, ローカルロギング, 証明書ストレージ, アクセス制御, 信頼性の高いフィールド展開.
標準ルーターやオフィス通信機器との比較, industrial communication appliances must operate reliably inside cabinets, 機械, 遠隔施設, 交通インフラ, and harsh field environments.
This article explains how secure communications appliances support industrial connectivity, 実際のアプリケーションではどのような導入上の課題が発生するか, ソリューション アーキテクチャの仕組み, and which hardware features matter when selecting an industrial computer or embedded computer for secure communications appliance deployment.
Secure Industrial Factory Connectivity
業界の概要
Industrial Communication Is Becoming More Distributed
Industrial networks are no longer limited to one local control room.
機械, コントローラー, センサー, ゲートウェイ, remote support tools, クラウドダッシュボード, and enterprise platforms now need to communicate across multiple locations.
Common communication needs include:
- Machine-to-platform data transfer
- Site-to-site industrial connectivity
- リモートメンテナンスアクセス
- SCADA遠隔監視
- 産業用IoTデータのアップロード
- Secure cloud communication
- 工場からデータセンターへの接続
- 遠隔設備監視
- エネルギーおよび公共事業のデータ転送
- 交通インフラ通信
- OEM機器サービス接続
これらの通信パスは重要な産業資産を外部システムに接続することが多いため、保護する必要があります。.
安全な通信には基本的なルーティング以上のものが必要
基本的なルーターはネットワーク間でトラフィックを移動できます.
安全な通信アプライアンスにはさらに多くの機能が必要です.
ソフトウェア構成に応じて, それはサポートするかもしれない:
- 暗号化されたトンネル
- VPN接続
- ファイアウォールポリシー
- ネットワークのセグメンテーション
- デバイス認証
- 証明書の管理
- ローカルロギング
- 安全なリモートアクセス
- データバッファリング
- リンク監視
- アクセス制御
- 通信ポリシーの適用
産業用通信には運用データが含まれることが多いため、これは重要です。, マシンのステータス, アラーム, リモートサービスセッション, および生産関連情報.
産業用ハードウェアは信頼できる基盤です
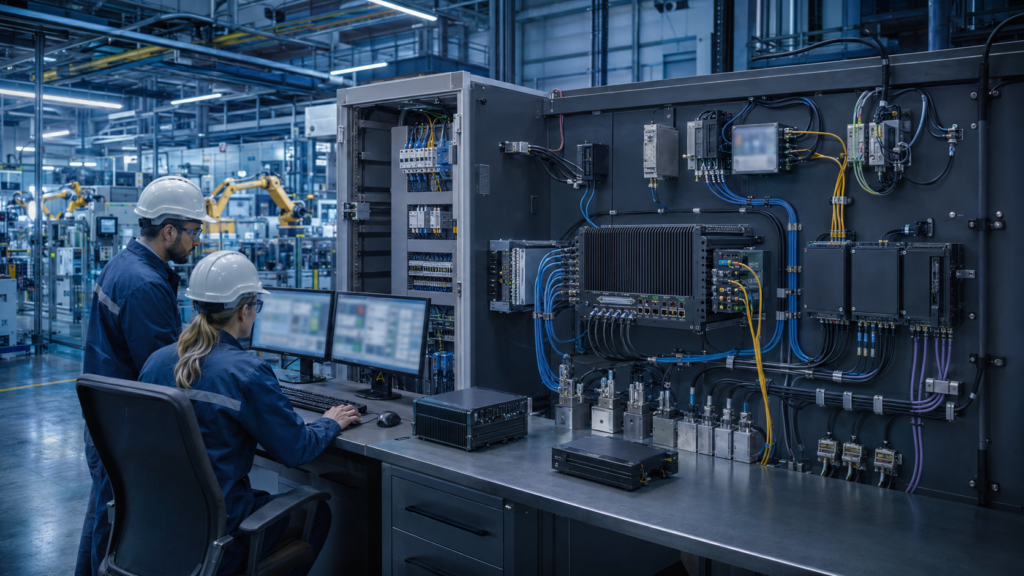
安全な通信アプライアンスを生産キャビネットに導入可能, マシンエンクロージャ, 変電所, 路傍のボックス, 倉庫ラック, 遠隔監視ステーション, およびユーティリティルーム.
これらの場所には粉塵が含まれる可能性があります, 振動, 温度変化, 不安定な電力, 限られた空気の流れ, ケーブルストレス, および限られたメンテナンスアクセス.
産業用コンピュータと組み込みコンピュータは、これらの状況に対して強力なプラットフォームを提供します.
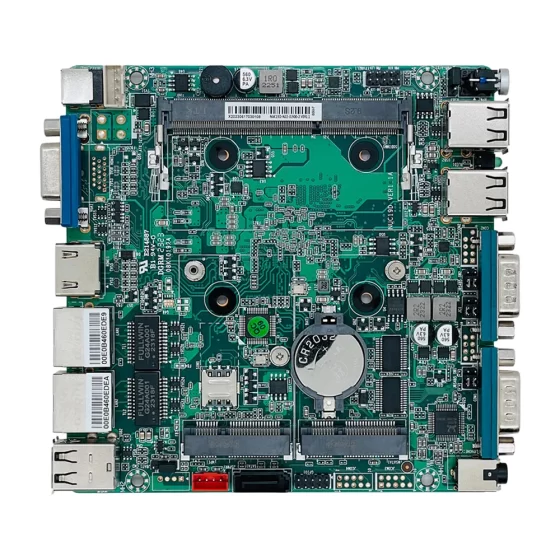
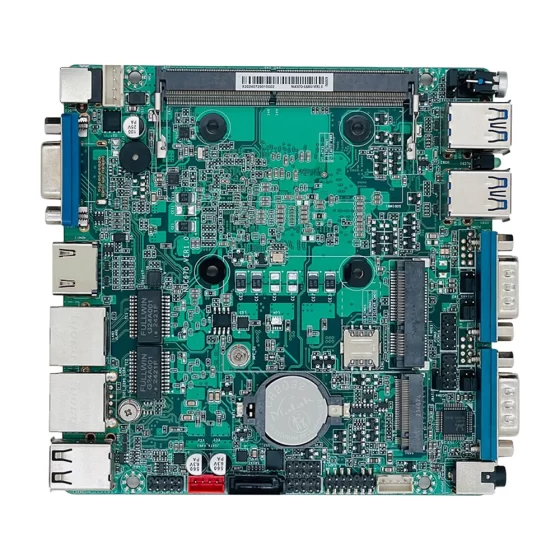
頑丈な筐体をサポートします, ファンレス動作オプション, マルチLANネットワーキング, ローカルストレージ, 柔軟な I/O, 工業用取り付け, 長いライフサイクルの可用性.

安全な通信導入の課題
主要な課題
ネットワーク間を移動するデータの保護
産業データはマシン間で移動する可能性がある, ゲートウェイ, SCADAシステム, クラウドダッシュボード, エンタープライズプラットフォーム, およびリモートサービスチーム.
この通信が保護されていない場合, 機密情報が漏洩する可能性がある.
安全な通信アプライアンスは、:
- マシンデータ
- センサー記録
- アラームメッセージ
- リモートメンテナンスセッション
- SCADA通信
- 産業用IoTデータ
- 設定ファイル
- システムログ
- モニタリング記録
- サイト間のデータ転送
アプライアンスは、不必要なアクセスをブロックしながら、安全な通信パスをサポートする必要があります。.
リモートサイトを確実に接続する
多くの産業システムは複数のサイトに分散されています.
企業が工場を運営する場合がある, 倉庫, ポンプ場, エネルギー施設, 交通結節点, または顧客が別の場所に設置したマシン.
各サイトにはネットワーク品質やメンテナンス状況が異なる場合があります。.
安全な通信アプライアンスは、サポートする必要がある場合があります。:
- プライマリ WAN アップリンク
- バックアップWAN接続
- セルラールーターの統合
- サイト間VPN
- 安全なトンネルの回復
- ローカルデータバッファリング
- リンクの健全性監視
- リモート診断
オペレーターが遠隔の視認性を必要とする場合、信頼性の高い通信が重要です.
ローカルネットワークゾーンの分離
産業用通信機器は異なるネットワーク間に設置されることが多い.
マシンネットワークを分離する必要がある場合があります, 工場のITネットワーク, 産業用IoTネットワーク, リモートサービスネットワーク, および管理ネットワーク.
フラットなネットワークはリスクを増大させる.
安全な通信アプライアンスを分離する必要がある場合があります:
- WANアップリンク
- 工場ITネットワーク
- PLCネットワーク
- マシンネットワーク
- SCADAネットワーク
- カメラネットワーク
- 産業用IoTネットワーク
- リモートメンテナンスネットワーク
- 管理ネットワーク
複数の LAN ポートと明確なポリシーにより、制御された通信パスを作成できます.
レガシーシステムと最新システムのサポート
産業環境には多くの場合、最新の機器と従来の機器の両方が含まれます.
安全な通信アプライアンスではイーサネット デバイスを接続する必要がある場合があります, シリアルデバイス, 産業用ゲートウェイ, センサー, ローカルコンピュータ, リモートプラットフォーム, およびクラウドサービス.
一部のデバイスは暗号化または認証を直接サポートしていない場合があります.
アプライアンスは、ネットワーク境界での保護を提供するのに役立ちます.
すべてのレガシーデバイスをすぐに交換する必要がなく、通信パスを確保できます.
継続的な稼働の維持
通信機器は重要なインフラになり得る.
アプライアンスに障害が発生した場合, 遠隔監視, データのアップロード, サイト間のコミュニケーション, またはリモートメンテナンスが停止する可能性があります.
産業用展開には安定したハードウェアが必要です.
重要な信頼性要素には次のものがあります。:
- ファンレス設計
- 頑丈な筐体
- 信頼性の高いストレージ
- 産業用電源入力
- 安定した熱性能
- 確実な取り付け
- ケーブル構成
- リモート管理
- 構成のバックアップ
- 長期にわたるライフサイクルのサポート
アプライアンスは連続動作中に安定した状態を維持する必要があります.

安全な通信アプライアンスのアーキテクチャ
セキュア通信アプライアンス ソリューション アーキテクチャ
フィールドデバイス層
フィールドデバイス層には、データを生成または受信するローカルシステムが含まれます。.
この層には以下が含まれる場合があります:
- PLC
- HMI
- SCADAデバイス
- センサー
- エネルギーメーター
- 産業用カメラ
- ロボット
- マシンコントローラー
- 組み込みコントローラー
- IIoTゲートウェイ
- ローカルサーバー
- リモートI/Oモジュール
これらのデバイスすべてが外部プラットフォームと直接通信できるわけではありません.
安全な通信アプライアンスは制御された接続ポイントを提供します.
安全な通信アプライアンス層
セキュアな通信アプライアンス層が展開の中核です.
この層では, 産業用コンピュータまたは組み込みコンピュータは、:
- 暗号化されたトンネルを確立する
- 承認されたトラフィックをルーティングする
- ファイアウォールルールを適用する
- ローカルネットワークをセグメント化する
- 証明書を保存する
- データをローカルにバッファリングする
- 通信イベントをログに記録する
- リモートアクセスをサポート
- アップリンクステータスを監視する
- 管理プラットフォームに接続する
この層は、ローカルの産業資産とリモート システム間の通信を保護します。.
セキュリティポリシー層
セキュリティ ポリシー層はどの通信を許可するかを定義します, 制限付き, 暗号化された, 記録された, またはブロックされました.
ポリシーは以下に基づいている可能性があります:
- ネットワークゾーン
- デバイスグループ
- ユーザーの役割
- サイトの場所
- アプリケーションの種類
- リモートアクセスの目的
- 産業用プロトコル
- タイムウィンドウ
- セキュリティレベル
- データ型
産業環境向け, ポリシーは IT セキュリティ チームと OT エンジニアリング チームの両方で設計する必要があります.
これにより、必要な運用通信を維持しながらシステムを保護できます。.
リモートおよびマルチサイトの通信層
リモート通信層は、フィールドシステムを外部ユーザーおよびプラットフォームと接続します。.
含まれる場合があります:
- サイト間VPN
- リモートエンジニアアクセス
- OEM サービス トンネル
- 工場からクラウドへの通信
- SCADA遠隔監視
- 産業用IoTデータ転送
- 支店と本社の接続
- 遠隔施設へのアクセス
- 保守プラットフォーム接続
この層により、分散資産が制御された安全なチャネルを通じて通信できるようになります。.
監視および管理層
安全な通信には可視性が必要です.
アプライアンスはローカル ダッシュボードを提供する場合があります, 遠隔監視, ログ, リンクステータス, トンネルのステータス, およびデバイスの健康データ.
有用な監視情報には次のものがあります。:
- トンネルの状態
- WAN リンクの健全性
- リモートアクセス記録
- ブロックされたトラフィックログ
- データ転送履歴
- 証明書のステータス
- CPUとメモリの使用量
- 保管状況
- デバイス温度
- 構成の変更
この情報はトラブルシューティングをサポートします, 監査レビュー, 長期にわたる通信信頼性.
主な特長
マルチLANネットワークセグメンテーション
安全な通信アプライアンスには複数の LAN ポートが重要です.
これにより、プラットフォームがローカル ネットワークを分離し、制御されたトラフィック パスを定義できるようになります。.
有用な構成には次のものがあります。:
- WANアップリンク
- バックアップ WAN アップリンク
- 工場ITLAN
- PLCネットワーク
- マシンネットワーク
- SCADAネットワーク
- カメラネットワーク
- 産業用IoTネットワーク
- リモートサービスネットワーク
マルチLAN設計によりセキュリティが向上, ルーティングの明確さ, 導入の柔軟性.
暗号化通信性能
安全な通信アプライアンスは暗号化されたトンネルを処理する場合があります, VPNトラフィック, ルーティングルール, ファイアウォールポリシー, データ転送ワークロード.
ハードウェアの選択は次の点を考慮する必要があります:
- CPU性能
- メモリ容量
- LANポート数
- ポート速度
- トンネル数
- 暗号化されたスループット
- ファイアウォールのワークロード
- ロギングボリューム
- ストレージ速度
- オペレーティング システムのサポート
大規模なマルチサイト展開の場合, システムは現実的なトラフィックでテストする必要があります.
VPN と安全なトンネルのサポート
安全なトンネル機能は重要な機能です.
アプライアンスはリモート メンテナンスをサポートしている場合があります, サイト間のコミュニケーション, クラウド接続, またはプライベート産業ネットワークリンク.
トンネル設計で考慮すべきこと:
- リモートサイトの数
- ユーザー数
- 暗号化ワークロード
- 認証方式
- 証明書の保管場所
- フェイルオーバー動作
- ロギング要件
- 回復手順
安全なトンネル設計は、分散産業システム間の通信を保護するのに役立ちます.
信頼性の高いローカルストレージ
ローカルストレージはシステムファイルをサポートします, 証明書, 構成のバックアップ, ログ, イベント記録, 診断ファイル, およびデータバッファ.
SSD または NVMe ストレージは、機械式ドライブよりも高速アクセスと優れた耐衝撃性を備えているため、一般的に好まれます。.
ストレージ計画で考慮すべきこと:
- ログの保存
- 証明書の保管場所
- 構成のバックアップ
- ローカルデータバッファリング
- システムの回復
- セキュリティイベントレコード
- 書き込み耐久性
- バックアップのワークフロー
信頼性の高いストレージにより、通信の継続性と監査可能性が向上します.
データバッファリングとストアアンドフォワード
一部のリモート サイトではネットワーク接続が不安定になる場合があります.
安全な通信アプライアンスはデータをローカルにバッファリングし、接続が回復したときに転送できます。.
これは次のような場合に便利です:
- 遠隔監視サイト
- エネルギー施設
- 交通インフラ
- 産業用IoTシステム
- 環境モニタリング
- SCADAデータ収集
- マシンステータスレポート
ストアアンドフォワード機能により、ネットワークの一時的な中断時のデータ損失を軽減します.
堅牢なファンレス設計
ファンレス産業用コンピュータは、埃っぽいキャビネットや遠隔環境に導入された通信機器に役立ちます.
粉塵の侵入を減らし、一般的な機械的故障点を 1 つ除去します。.
頑丈なエンクロージャが振動から保護します, 取り付け応力, ケーブルのひずみ, そして連続運転.
暗号化が行われるため、熱設計を慎重に検討する必要があります。, ルーティング, ロギングにより持続的なワークロードが発生する可能性があります.
柔軟な産業用 I/O
安全な通信プラットフォームでは、イーサネット デバイス以外の接続が必要になる場合があります.
便利な I/O オプションには次のものがあります。:
- LAN
- USB
- RS232
- RS485
- GPIO
- デジタル入力
- デジタル出力
- HDMI
- ディスプレイポート
- M.2
- PCIe
- SATA または NVMe
シリアルポートは従来の産業機器をサポートできます. GPIO はアラーム信号をサポートできます. 拡張オプションでワイヤレスモジュールをサポート可能, 追加のLANポート, またはストレージデバイス.
長いライフサイクルと保守性
安全な通信機器は長年にわたって使用され続ける可能性があります.
一貫したハードウェアはソフトウェア イメージの維持に役立ちます, セキュリティ構成, ドライバーの互換性, スペアパーツの計画, そして検証.
ライフサイクル プランニングを備えた産業用コンピューティング プラットフォームは、システム インテグレーターやオペレーターが複数のサイトや機器の世代にわたって安定した通信アプライアンスを展開するのに役立ちます.

安全な産業用通信運用
導入シナリオ
リモートマシン通信
機械製造業者は安全な通信アプライアンスを使用して、顧客サイトの機器をリモート サービス プラットフォームに接続できます。.
アプライアンスは安全なトンネルを確立できます, アクセスを制御する, ログを保存する, およびサポート診断.
これにより、OEM は広範なネットワークへの露出を軽減しながらサービスを提供できます。.
工場からクラウドへの通信
工場では、選択したデータをクラウド ダッシュボードまたは産業用 IoT プラットフォームに送信する必要がある場合があります。.
安全な通信アプライアンスは通信を暗号化できます, データをフィルタリングする, セグメントマシンネットワーク, およびログデータ転送イベント.
より安全なコネクテッド・マニュファクチャリングをサポートします.
サイト間の産業接続
複数拠点の産業運営者は工場間の安全な通信を必要とする場合があります, 倉庫, 遠隔施設, およびデータセンター.
アプライアンスはサイト間 VPN トンネルをサポートできます。, トラフィックポリシー, およびローカルモニタリング.
これにより、分散操作間の接続が向上します。.
SCADAリモート通信
SCADA システムは多くの場合、制御室を接続します, リモートデバイス, フィールド機器, および監視センター.
安全な通信アプライアンスは、リモート SCADA 通信を保護し、制御されたアクセス パスを提供できます。.
これはエネルギーに役立ちます, 水, 交通機関, および施設インフラ.
産業用IoTデータ転送
産業用 IoT システムは、マシン間の信頼性の高いデータ転送に依存しています。, センサー, ゲートウェイ, とプラットフォーム.
安全な通信アプライアンスは暗号化されたデータのアップロードをサポートできます, ローカルバッファリング, ゲートウェイ保護, およびネットワークのセグメンテーション.
これにより、IIoT 通信の信頼性とセキュリティが向上します.
倉庫と物流の接続
倉庫には自動化システムが組み込まれている場合があります, バーコードステーション, カメラ, コンベア, 産業用コンピュータ, および WMS プラットフォーム.
安全な通信アプライアンスは、ローカル ネットワークの分離を維持しながら、ローカル システムをエンタープライズまたはクラウド プラットフォームに接続できます。.
安全な物流業務をサポートします.
交通インフラ通信
交通システムには路側設備が含まれる場合があります, 交通管制官, 駐車システム, 駅, および監視センター.
安全な通信アプライアンスは、分散インフラストラクチャ ノードと中央管理プラットフォーム間の保護された通信をサポートできます。.
OEM セキュア通信アプライアンスの開発
システムインテグレーターや機器ビルダーは、産業用コンピューターや組み込みボードを使用してカスタムの安全な通信アプライアンスを構築できます。.
プラットフォームは安全なトンネルをサポートできます, マルチLANネットワーキング, ルーティング, ローカルストレージ, ロギング, リモート管理, そして堅牢な展開.
ビジネス上のメリット
保護された産業用データ転送
安全な通信アプライアンスは、マシン間を移動するデータの保護に役立ちます, サイト, ユーザー, とプラットフォーム.
暗号化通信, アクセスポリシー, ログ記録により、制御されていないデータ漏洩のリスクが軽減されます。.
これは、接続された工場や分散インフラストラクチャにとって重要です.
より安全なリモートメンテナンス
リモート サービスによりダウンタイムとサポート コストを削減できます.
安全な通信アプライアンスは、承認されたトンネルを介したリモート アクセスの制御に役立ちます, アクセスポリシー, そしてログ.
認定エンジニアは、産業用ネットワーク全体を公開することなく、必要なシステムに接続できます。.
ネットワークセグメンテーションの改善
マルチ LAN アプライアンスは工場の IT を分離するのに役立ちます, OT, 機械, カメラ, IIoT, リモートサービス, および管理ネットワーク.
これにより、不必要な露出が減り、ネットワークの明瞭さが向上します。.
セグメンテーションは、通信パスがローカル システムと外部プラットフォームを接続する場合に特に重要です。.
通信の信頼性の向上
ローカルバッファリング, リンク監視, 堅牢なハードウェアにより通信が安定します.
リモート サイトは、ネットワークの一時的な中断中もデータの収集を継続し、後でレコードを転送できます。.
これにより、分散産業システムの運用継続性が向上します。.
より強力な監査可能性
安全な通信アプライアンスはアクセス記録を保存できます, トンネルログ, ブロックされた交通イベント, 構成の変更, システムの健全性記録.
これらのログはトラブルシューティングをサポートします, 監査レビュー, セキュリティ調査, そして長期メンテナンス.
信頼性の高いローカルストレージによりトレーサビリティが向上.
スケーラブルで安全な接続
標準化された安全な通信アプライアンス プラットフォームにより、多くのマシンへの導入が容易になります。, 設備, 枝, およびリモートサイト.
一貫したハードウェアによりソフトウェア イメージが簡素化されます, セキュリティテンプレート, スペアパーツの計画, リモートメンテナンス, およびライフサイクル管理.
これにより、スケーラブルな産業用接続プログラムがサポートされます。.
CoreIPC を選ぶ理由
CoreIPC はネットワーク セキュリティのための産業用コンピューティング プラットフォームを提供します, 産業用IoT, 遠隔監視, スマートな交通手段, エネルギー管理, および組み込みシステムの統合. 安全な通信アプライアンス アプリケーション向け, CoreIPC は信頼性の高い産業用コンピューター ハードウェアに重点を置いています, 組み込みコンピュータソリューション, マルチLAN構成, 柔軟な I/O, コンパクトなシステム設計, ファンレス導入オプション, ローカルストレージ機能, OEM/ODMカスタマイズサポート. CoreIPC はシステム インテグレーターを支援します, 機器ビルダー, そして産業運営者は、実際の導入要件に適合するコンピューティング プラットフォームを選択します。, LANポート数を含む, トンネルのワークロード, 暗号化パフォーマンス, ネットワークのセグメンテーション, ストレージのニーズ, 取り付け方法, 電源入力, 熱条件, およびライフサイクル計画.
よくある質問
1. 安全な通信アプライアンスとは何ですか?
安全な通信アプライアンスは、ローカルの産業用デバイス間の通信を保護するために使用されるハードウェア プラットフォームです。, リモートユーザー, サイト, クラウドプラットフォーム, およびエンタープライズ システム.
暗号化されたトンネルをサポートする可能性があります, VPN, ファイアウォールポリシー, アクセス制御, ロギング, ローカルデータバッファリング, ネットワークのセグメンテーション, 安全なリモートメンテナンス.
2. 安全な通信アプライアンスに産業用コンピュータを使用する理由?
産業用コンピュータは、工場および現場での導入に堅牢なハードウェアと柔軟な接続を提供します。.
複数のLANポートをサポートできます, 信頼できるストレージ, ファンレス動作, 工業用取り付け, 安定した電力入力, 長いライフサイクルの可用性. これらの特徴により、キャビネット内に設置される通信機器に適しています。, 機械, 遠隔施設, およびインフラストラクチャ サイト.
3. 組み込みコンピュータは安全な通信プラットフォームとしてどのように使用されますか?
組み込みコンピュータは、マシンエンクロージャ内でコンパクトで安全な通信ゲートウェイとして機能できます。, 制御盤, 遠隔施設, または OEM アプライアンス.
VPNを実行できる, ルーティング, ロギング, トンネル管理, データバッファリング, コンパクトな設置面積を実現しながら、ネットワーク セグメンテーション ソフトウェアを統合.
4. 安全な通信アプライアンスとルーターの違いは何ですか?
ルーターは主にネットワーク間のトラフィックを転送します。.
セキュアな通信アプライアンスにより、暗号化などの保護機能が追加されます。, VPN, ファイアウォールポリシー, アクセス制御, ロギング, 証明書ストレージ, データバッファリング, および制御されたリモートアクセス. これにより、接続された産業システムにより適したものになります。.
5. 安全な通信アプライアンスにとって複数の LAN ポートが重要な理由?
複数の LAN ポートにより、アプライアンスは異なるネットワーク ゾーンを分離できます。.
1 つのポートが WAN に接続可能, もうひとつは工場ITへ, 別の PLC ネットワークへ, 別のマシンネットワークへ, もう 1 つはリモート メンテナンスまたは産業用 IoT システムです. これにより、制御されたコミュニケーションと強力なセグメンテーションがサポートされます。.
6. ファンレス産業用コンピュータは安全な通信ワークロードをサポートできますか?
はい. ファンレス産業用コンピュータは、粉塵の侵入を減らし、機械的な故障点を 1 つ取り除くため、多くの安全な通信アプライアンスの展開をサポートできます。.
しかし, 暗号化されたトンネル, VPNトラフィック, ルーティング, ロギング, ローカルバッファリングにより持続的なワークロードが発生する可能性があります. CPU性能, 筐体設計, 周囲温度, 設置前にキャビネットのエアフローを確認する必要があります。.
7. 安全な通信アプライアンスにとって重要なハードウェア機能は何ですか?
重要な機能には複数の LAN ポートが含まれます, 十分なCPU性能, 信頼できる記憶力, SSDまたはNVMeストレージ, 頑丈な筐体, ファンレス設計, 産業用電力入力, USB, シリアルポート, GPIO, ディスプレイ出力, および拡張オプション.
最終的な構成はトンネル数と一致する必要があります, 交通量, ストレージのニーズ, ネットワークゾーン, および設置環境.
8. 産業用IoTをサポートする安全な通信機器が可能?
はい. 安全な通信アプライアンスは、マシン間のデータ転送を保護することで産業用 IoT をサポートできます。, センサー, ゲートウェイ, クラウドプラットフォーム, および監視システム.
データをバッファリングすることもできます, ローカルネットワークをセグメント化する, 外部通信パスを制御する.
9. 安全な通信アプライアンスはリモート メンテナンスをサポートできますか?
はい. VPN または安全なトンネルを介したリモート メンテナンスをサポートできます。, アクセス制御ポリシー, セッションログ, およびネットワークのセグメンテーション.
これにより、認定されたエンジニアは、他の産業資産への不必要な露出を制限しながら、必要なシステムに接続できるようになります。.
10. 導入前にテストすべきこと?
導入前, システムは実際のネットワーク トポロジでテストする必要があります, トンネル数, VPN ワークロード, 交通量, ファイアウォールポリシー, データバッファリング動作, ロギングワークロード, 長時間にわたる運用.
熱安定性, リンクの回復, 構成のバックアップ, リモートアクセスワークフロー, 本番環境でのコミュニケーションも検証する必要があります.
結論
安全な通信アプライアンスは、暗号化された産業データ転送の実用的な基盤です, 安全なリモートアクセス, サイト間の接続, 産業用IoT通信, ネットワークのセグメンテーション, 分散システム間の保護された通信.
産業用コンピュータまたは組み込みコンピュータを主要な通信境界に配置することによって, メーカー, 機械製造業者, システムインテグレーター, インフラストラクチャオペレータは PLC に接続できます, センサー, 機械, SCADAシステム, クラウドプラットフォーム, 遠隔施設, 管理された安全なパスを介してサービスチームと連携.
実際の導入要件に応じて、適切なセキュア通信アプライアンスを選択する必要があります, LANポート数を含む, トンネルのワークロード, 暗号化されたスループット, 交通量, ストレージのニーズ, データバッファリング要件, 取付方法, 電源入力, 熱条件, オペレーティング システムのサポート, セキュリティポリシー, およびライフサイクル計画.
CoreIPC は、実際の工場向けに設計された産業用コンピューティング プラットフォームを備えた安全な通信アプライアンス プロジェクトをサポートします。, マシン側, 支店, およびフィールド展開. 適切なハードウェア基盤があれば, 産業オペレーターと機器ビルダーは信頼性の高いシステムを構築できます。, スケーラブルな, 安全な通信システム.
お問い合わせ
産業用コンピュータを探しています, 組み込みコンピュータ, または安全な通信アプライアンス導入のためのマルチ LAN プラットフォーム?
プロジェクトの要件については、CoreIPC にお問い合わせください。, LANポート数を含む, 安全なトンネルのワークロード, 暗号化パフォーマンス, ネットワークのセグメンテーション, ストレージ構成, 取付方法, 電源入力, 動作環境, ライフサイクルのニーズ, および OEM/ODM カスタマイズ オプション.