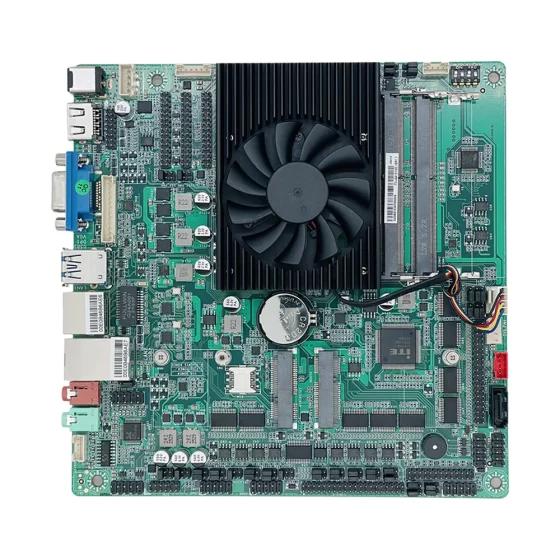
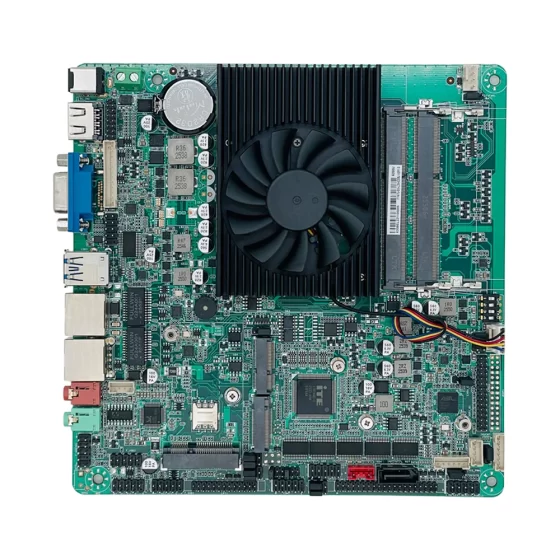
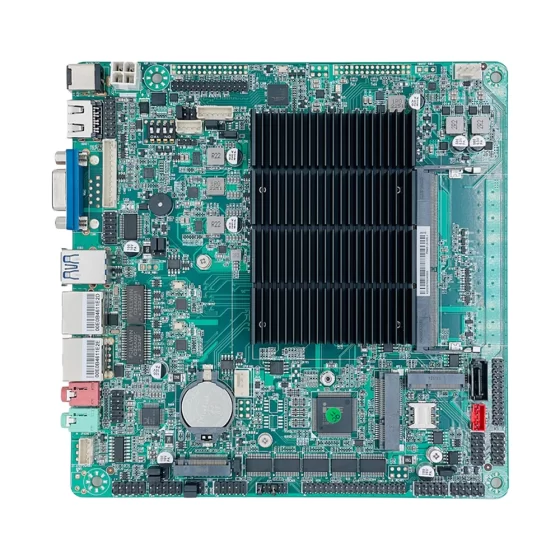
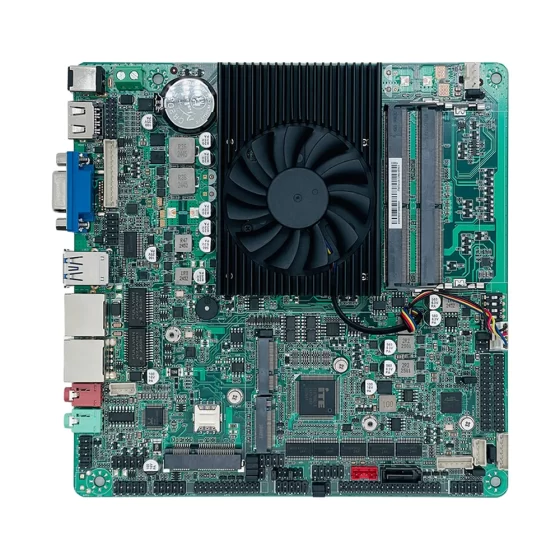
CoreIPC 産業用コンピューティング ソリューション

サイバーセキュリティゲートウェイソリューション: 産業ネットワーク保護のためのサイバーセキュリティ ゲートウェイ
エグゼクティブサマリー
サイバーセキュリティ ゲートウェイは、安全なネットワーク アクセスのための産業用コンピューティング基盤を提供します。, ファイアウォールの施行, VPN接続, 侵入検知, 侵入防止, ネットワークのセグメンテーション, リモートメンテナンス保護, および産業用IoTセキュリティ.
現代の産業環境はますます接続されています. 工場, エネルギーサイト, 交通システム, 倉庫, 遠隔施設, スマート インフラストラクチャ ネットワークは現在 PLC に依存しています, SCADAシステム, 産業用PC, 組み込みコンピュータ, センサー, カメラ, ロボット, 産業用IoTゲートウェイ, クラウドプラットフォーム, およびリモートエンジニアリングツール.
この接続により、可視性と運用効率が向上します。, しかし、サイバーセキュリティのリスクも増大します.
産業用コンピュータまたは組み込みコンピュータ上に構築されたサイバーセキュリティ ゲートウェイは、マシン間の安全な境界として機能します。, フィールドデバイス, 工場システム, リモートユーザー, クラウドプラットフォーム, およびエンタープライズネットワーク. 交通を制御できる, アクセスを保護する, イベントを監視する, セグメントネットワーク, 安全なデータ転送をサポートします.
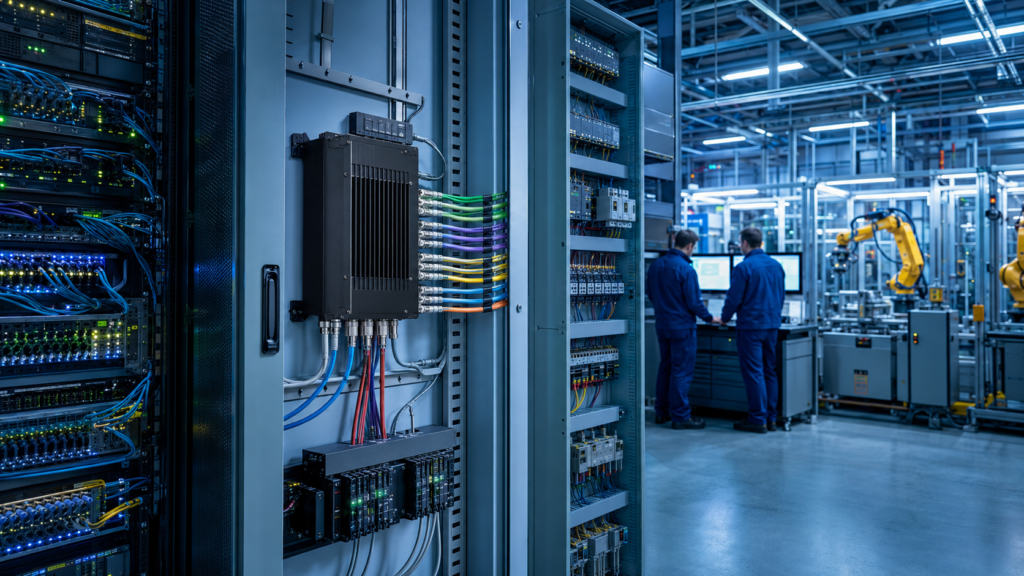
基本的なルーターやコンシューマ ゲートウェイとは異なります, 産業用サイバーセキュリティ ゲートウェイは、実際の導入環境で確実に動作する必要があります. 制御盤内に設置可能, マシンエンクロージャ, 倉庫ネットワークラック, 輸送用キャビネット, エネルギー施設, ユーティリティルーム, およびリモートインフラストラクチャサイト.
この記事では、サイバーセキュリティ ゲートウェイ システムが産業ネットワーク保護をどのようにサポートするかについて説明します, 実際のアプリケーションではどのような課題が発生するか, ソリューション アーキテクチャの仕組み, サイバーセキュリティ ゲートウェイの導入に産業用コンピューターまたは組み込みコンピューターを選択する際にどのハードウェア機能が重要になるか.
産業用サイバーセキュリティゲートウェイの保護
業界の概要
産業用ネットワークの接続がさらに進んでいる
産業用ネットワークはかつてはほとんどが分離されていました.
今日, 工場とインフラストラクチャ システムはエンタープライズ ソフトウェアに接続されています, リモートサービスプラットフォーム, 産業用IoTアプリケーション, クラウドダッシュボード, データセンター, およびマルチサイト運用.
それが新たな価値を生み出す, しかし、それは新たな露出も生み出す.
接続された産業システムには次のものがあります。:
- PLC
- HMI
- SCADAサーバー
- 産業用PC
- 組み込みコントローラー
- マシンコントローラー
- ロボット
- カメラ
- センサー
- エネルギーメーター
- IIoTゲートウェイ
- リモートメンテナンスツール
サイバーセキュリティ ゲートウェイは、ローカル ネットワーク間のトラフィックの移動方法を制御することで、これらのシステムを保護します。, リモートユーザー, およびより高いレベルのプラットフォーム.
サイバーセキュリティ ゲートウェイは接続性と保護を組み合わせます
サイバーセキュリティ ゲートウェイは単なるデータ ゲートウェイではありません.
セキュリティ強化ポイントでもあります.
ソフトウェア構成に応じて, それはサポートするかもしれない:
- ファイアウォールルール
- VPNトンネル
- 安全なリモートアクセス
- ネットワークのセグメンテーション
- 侵入検知
- 侵入防止
- トラフィック監視
- アクセス制御
- ローカルロギング
- クラウド接続制御
- 産業用IoTセキュリティ
- リモート管理
産業環境において, これらの機能は慎重に実装する必要があります.
ゲートウェイは、運用環境の通信を中断することなくネットワークを保護する必要があります。.
産業用ハードウェアは導入の基盤です
サイバーセキュリティ ゲートウェイ プラットフォームは、多くの場合、産業機器の近くに導入されます。.
キャビネット内で動作する場合があります, マシン側のエンクロージャ, 路側システム, 変電所, リモートユーティリティサイト, 倉庫, または産地.
これらの場所には粉塵が含まれる可能性があります, 振動, 熱, 不安定な電力, 限られた空気の流れ, および限られたメンテナンスアクセス.
産業用コンピュータと組み込みコンピュータは、標準的なオフィス デバイスよりも強力なハードウェア基盤を提供します.
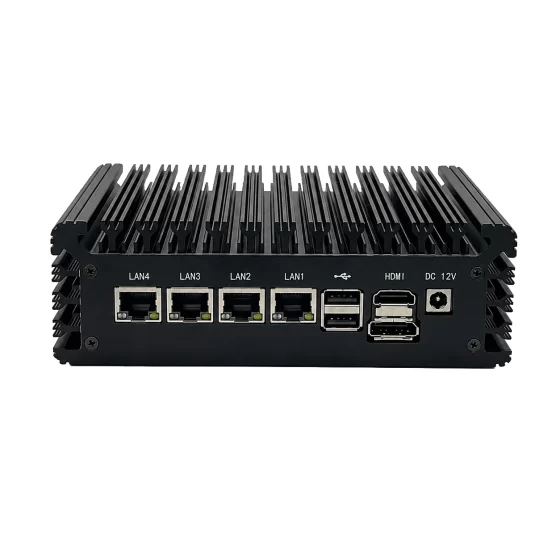
頑丈な筐体をサポートします, 複数のLANポート, 信頼できるストレージ, 柔軟な I/O, ファンレス動作オプション, 安定した電力入力, 長いライフサイクルの可用性.

サイバーセキュリティ ゲートウェイ導入の課題
主要な課題
IT および OT 通信の保護
産業用サイバーセキュリティ ゲートウェイの展開は、多くの場合、IT ネットワークと OT ネットワークの境界から始まります。.
IT システムにはエンタープライズ ソフトウェアが含まれる場合があります, ユーザーデバイス, クラウドプラットフォーム, およびビジネスアプリケーション. OT システムには PLC が含まれる場合があります, スカダ, HMI, ロボット, 機械, センサー, および生産ネットワーク.
これらのシステムには、選択されたデータ交換が必要です, ただし、それらを 1 つのフラット ネットワークに統合すべきではありません.
サイバーセキュリティ ゲートウェイは、ゾーン間の制御された通信の定義に役立ちます.
設計に関する重要な質問には次のものがあります。:
- どのシステムが通信する必要があるか?
- どのトラフィックをブロックする必要があるか?
- リモート アクセスが必要なユーザー?
- どのデバイスを隔離したままにしておく必要があるか?
- どのデータをクラウド プラットフォームに送信する必要があるか?
- どのイベントをログに記録する必要があるか?
- どのアクセスパスに承認が必要か?
明確なセグメンテーションにより不必要な露出が軽減され、ネットワーク制御が向上します。.
安全なリモートメンテナンスをサポート
リモートメンテナンスは機械メーカーにとって価値があります, システムインテグレーター, そして工場のエンジニアも.
しかし, 広範囲にわたるリモート アクセスは深刻なリスクを引き起こす可能性があります.
サイバーセキュリティ ゲートウェイは、制御されたリモート サービス ワークフローをサポートする必要があります.
リモート アクセス設計で考慮すべきこと:
- ユーザー認証
- デバイスの検証
- VPN または安全なトンネル ポリシー
- 役割ベースのアクセス
- メンテナンス時間帯
- 承認された宛先デバイス
- セッションログ
- 緊急アクセス規則
- 構成のバックアップ
目標は、産業ネットワーク全体を公開することなく、エンジニアが必要なシステムにアクセスできるようにすることです。.
レガシー産業用デバイスの保護
多くの産業用機器は耐用年数が長い.
一部のPLC, HMI, メートル, ドライブ, コントローラーは最新の認証をサポートしていない可能性があります, 暗号化, またはセキュリティログ.
これらの資産の交換は費用がかかるか、非現実的である可能性があります.
サイバーセキュリティ ゲートウェイは、ネットワーク境界でセキュリティを強化することでレガシー デバイスの保護に役立ちます.
アクセスを制限できる, セグメントトラフィック, 通信を監視する, すべてのレガシー デバイスをすぐにアップグレードする必要がなく、イベントをログに記録します.
複数のネットワークゾーンの管理
工業用地には多くのネットワーク ゾーンが含まれることがよくあります.
サイバーセキュリティゲートウェイを分離する必要がある場合があります:
- WANアップリンク
- 工場ITネットワーク
- PLCネットワーク
- マシンネットワーク
- SCADAネットワーク
- カメラネットワーク
- 産業用IoTネットワーク
- リモートメンテナンスネットワーク
- 管理ネットワーク
複数の LAN ポートと慎重なルーティング ポリシーが重要.
セグメンテーションなし, 侵害されたデバイスの 1 つが重要なシステムに不必要にアクセスできる可能性があります.
生産の信頼性の維持
セキュリティ管理は生産を中断してはなりません.
産業用ネットワークは PLC 間の重要な通信を伝送する場合があります, HMI, SCADAシステム, ロボット, センサー, ゲートウェイ, およびプロダクションソフトウェア.
サイバーセキュリティ ゲートウェイは慎重に設計およびテストする必要があります.
完全な展開の前に, チームは検証する必要がある:
- 必要な産業用プロトコル
- 通常のトラフィック パターン
- ファイアウォールポリシー
- VPN の動作
- ワークロードのロギング
- フェイルオーバー動作
- リモートアクセスワークフロー
- 回復手順
- 長時間にわたる安定性
セキュリティは産業運営を強化する必要がある, 新たなダウンタイムのリスクを生み出さない.

サイバーセキュリティ ゲートウェイ アーキテクチャ
サイバーセキュリティ ゲートウェイ ソリューション アーキテクチャ
産業用デバイス層
産業用デバイス層には、データを生成する機器や保護を必要とする機器が含まれます。.
この層には以下が含まれる場合があります:
- PLCコントローラー
- HMI
- SCADAシステム
- 産業用PC
- 組み込みコンピュータ
- センサー
- ロボット
- カメラ
- エネルギーメーター
- マシンコントローラー
- ドライブ
- IIoTゲートウェイ
- ローカルサーバー
これらの資産は、機能とリスクに応じて異なるネットワークに分割される場合があります.
サイバーセキュリティ ゲートウェイは、これらのシステムと外部ネットワーク間の通信を制御します。.
サイバーセキュリティゲートウェイ層
サイバーセキュリティ ゲートウェイ層はソリューションの中核です.
この層では, 産業用コンピュータまたは組み込みコンピュータは、:
- ネットワークトラフィックのルーティング
- ファイアウォールルールを適用する
- VPNトンネルを確立する
- セグメントネットワークゾーン
- トラフィックを検査する
- 不審な動作を検知する
- 望まないコミュニケーションを防ぐ
- ログを保存する
- 安全なリモートアクセスをサポート
- 監視プラットフォームに接続する
この層は接続と保護の両方を提供します.
セキュリティポリシー層
セキュリティ ポリシー層は何が許可されるかを定義します, ブロックされました, 検査された, または記録された.
ポリシーは以下に基づいている可能性があります:
- ネットワークゾーン
- デバイスの種類
- ユーザーの役割
- 応用
- 産業用プロトコル
- リモートアクセスの目的
- サイトの場所
- タイムウィンドウ
- リスクレベル
- メンテナンスのワークフロー
産業環境向け, ポリシーは、IT セキュリティと OT エンジニアリングの両方の入力を使用して作成する必要があります.
これにより、必要な運用トラフィックをブロックすることなく、ゲートウェイがネットワークを保護することができます。.
リモートアクセスと接続層
リモートアクセス層はユーザーを接続します, サイト, とプラットフォームを安全に.
サポートしてくれるかもしれない:
- リモートエンジニアアクセス
- OEM サービスへのアクセス
- サイト間VPN
- 工場からクラウドへのトンネル
- SCADA遠隔監視
- 産業用IoTデータ転送
- マルチサイト接続
- リモートメンテナンスダッシュボード
この層により、分散されたユーザーとシステムが、制御されログに記録されたアクセス パスを介して接続できるようになります。.
監視および管理層
サイバーセキュリティゲートウェイには可視性が必要です.
監視レイヤーにはローカル ダッシュボードが含まれる場合があります, セキュリティログ, 交通レポート, VPNトンネルのステータス, システムの健全性情報, およびアラートレコード.
有用な監視データには次のものがあります。:
- ファイアウォールイベント
- ブロックされたトラフィックログ
- VPNトンネルのステータス
- 侵入アラート
- リモートアクセス履歴
- ネットワークトラフィック量
- CPUとメモリの使用量
- 保管状況
- デバイス温度
- 構成の変更
この情報はトラブルシューティングをサポートします, 監査レビュー, セキュリティ調査, 長期的なネットワーク管理.
主な特長
マルチLANネットワークセグメンテーション
複数の LAN ポートは、サイバーセキュリティ ゲートウェイ ハードウェアにとって最も重要な機能の 1 つです.
これにより、ゲートウェイが異なるネットワーク ゾーンを分離し、ゾーン間にポリシーを適用できるようになります。.
有用な構成には次のものがあります。:
- WANアップリンク
- バックアップ WAN アップリンク
- 工場ITLAN
- PLCネットワーク
- マシンネットワーク
- SCADAネットワーク
- カメラネットワーク
- 産業用IoTネットワーク
- リモートメンテナンスネットワーク
マルチ LAN 設計によりトラフィック構成が改善され、より強力なセキュリティ境界がサポートされます。.
ファイアウォールとアクセス制御
サイバーセキュリティ ゲートウェイは、ファイアウォール ルールとアクセス制御ポリシーをサポートする必要があります。.
これらの関数は、ネットワーク間でどのトラフィックを通過できるかを定義するのに役立ちます.
産業用途での展開, ファイアウォールポリシーが制御する場合があります:
- リモートエンジニアアクセス
- マシンからサーバーへの通信
- PLCネットワークアクセス
- SCADAシステムアクセス
- クラウドデータ転送
- 産業用IoTゲートウェイのトラフィック
- カメラのネットワークアクセス
- メンテナンスワークステーションの通信
明確なポリシーは不必要な暴露を減らすのに役立ちます.
VPN と安全なトンネルのサポート
多くの産業現場では安全なリモート接続が必要です.
サイバーセキュリティ ゲートウェイは、リモート サービス用の VPN または安全なトンネル機能をサポートする場合があります。, サイト間の接続, およびクラウドプラットフォームへのアクセス.
VPN のワークロードは次のものに依存します:
- トンネル数
- 暗号化要件
- 交通量
- リモートユーザーセッション
- サイト間のデータ転送
- クラウド接続のニーズ
- ロギング要件
ハードウェアは現実的なスループットとセキュリティ要件に従って選択する必要があります.
IDS および IPS 機能
一部のサイバーセキュリティ ゲートウェイ プラットフォームは IDS または IPS 機能をサポートしている場合があります.
IDS は不審なアクティビティを検出し、アラートを生成するのに役立ちます.
IPS はポリシーに従って不要なトラフィックをアクティブに防止できます.
ポリシーがテストされていない場合、トラフィックのブロックが運用に影響を与える可能性があるため、産業展開ではこれらの機能を慎重に評価する必要があります。.
多くの場合、段階的なアプローチが実用的です:
- まずはモニター
- ベースライン動作を確立する
- アラートを確認する
- 調整ルール
- 徐々に予防を行ってください
- 本番環境での通信を検証する
信頼性の高いローカルストレージ
ローカルストレージはログをサポートします, システムファイル, 構成のバックアップ, 証明書, イベント記録, および診断データ.
SSD または NVMe ストレージは、機械式ドライブよりも高速アクセスと優れた耐衝撃性を備えているため、一般的に好まれます。.
ストレージ計画で考慮すべきこと:
- ログの保存
- セキュリティイベントレコード
- VPN証明書
- 構成のバックアップ
- システムの回復
- 診断ファイル
- 書き込み耐久性
- バックアップのワークフロー
信頼性の高いストレージにより監査可能性とメンテナンス効率が向上.
堅牢なファンレス設計
ファンレス産業用コンピューターは、埃っぽいキャビネットや遠隔環境でのサイバーセキュリティ ゲートウェイの導入に役立ちます.
粉塵の侵入を減らし、一般的な機械的故障点を 1 つ除去します。.
頑丈なエンクロージャが振動から保護します, ケーブルのひずみ, 取り付け応力, そして長い営業時間.
ファイアウォールのルールにより、熱設計を慎重に検討する必要があります。, VPN暗号化, 交通検査, ロギングにより持続的なワークロードが発生する可能性があります.
柔軟な産業用 I/O
サイバーセキュリティ ゲートウェイは主にネットワークに重点を置いていますが、, 産業用 I/O は依然として価値がある.
便利なオプションとしては、次のようなものがあります。:
- LAN
- USB
- RS232
- RS485
- GPIO
- デジタル入力
- デジタル出力
- HDMI
- ディスプレイポート
- M.2
- PCIe
- SATA または NVMe
シリアルポートはレガシーサービスアクセスをサポートする場合があります. GPIOはアラーム出力をサポートできます. PCIe または M.2 拡張は追加の LAN モジュールをサポート可能, 無線モジュール, またはストレージ.
長いライフサイクルと保守性
サイバーセキュリティゲートウェイは長年にわたって使用され続ける可能性があります.
一貫したハードウェアはソフトウェア イメージの維持に役立ちます, セキュリティソフトの互換性, ドライバーの検証, スペアパーツの計画, および構成テンプレート.
ライフサイクル プランニングを備えた産業用コンピューティング プラットフォームは、システム インテグレーターやオペレーターが複数のサイトや機器の世代にわたって安定したサイバーセキュリティ ゲートウェイ ソリューションを展開するのに役立ちます.

産業用サイバーセキュリティ運用
導入シナリオ
ファクトリーサイバーセキュリティゲートウェイ
工場では、IT ネットワークと OT ネットワークの間にサイバーセキュリティ ゲートウェイを導入できます。.
ゲートウェイは企業システム間のトラフィックを制御できます, 生産ネットワーク, 産業用IoTゲートウェイ, およびSCADAシステム.
これにより、必要なデータ交換を可能にしながら、不必要な露出を減らすことができます。.
マシンネットワーク保護
機械メーカーはサイバーセキュリティ ゲートウェイを機械ネットワークに統合できます.
ゲートウェイはマシンコントローラーを保護できます, HMI, 組み込みコンピュータ, 産業用PC, およびリモートサービスアクセス.
これは、顧客サイトに導入された OEM 機器に役立ちます.
インダストリアルIoTセキュリティゲートウェイ
産業用 IoT システムが機械を接続, センサー, メートル, より高いレベルのプラットフォームへのゲートウェイ.
サイバーセキュリティ ゲートウェイはマシン ネットワークをセグメント化できます, 安全なクラウド通信, ログアクセスイベント, および制御データ転送パス.
これにより、より安全な IIoT 導入がサポートされます.
SCADA とユーティリティのセキュリティ
SCADA システムは多くの場合、エネルギーをサポートします, 水, 交通機関, および施設インフラ.
サイバーセキュリティ ゲートウェイは SCADA ネットワークへのアクセスを保護できます, リモートデバイス, 監視システム, およびメンテナンスプラットフォーム.
産業用ハードウェアは分散ユーティリティおよびインフラストラクチャ環境にとって重要です.
リモートメンテナンスゲートウェイ
リモートメンテナンスには安全なアクセス制御が必要です.
サイバーセキュリティ ゲートウェイは VPN 接続を提供できます, ファイアウォールポリシー, アクセスログ, 認定エンジニア向けのネットワークセグメンテーション.
これにより、不必要なネットワークへの露出を制限しながら、効率的なサービスをサポートします.
倉庫および物流のセキュリティ
倉庫にはコンベヤーが含まれる場合があります, バーコードステーション, 産業用PC, カメラ, WMS プラットフォーム, およびオートメーションコントローラー.
サイバーセキュリティ ゲートウェイはローカル ネットワークを保護できます, セグメントデバイス, 安全なリモート管理を提供します.
確実な物流業務をサポートします.
スマート交通セキュリティゲートウェイ
交通システムには路側設備が含まれる場合があります, 交通管制官, 駐車システム, 駅, および監視センター.
サイバーセキュリティ ゲートウェイは安全な接続をサポートできます, リモートアクセス保護, 分散型交通インフラのネットワークセグメンテーション.
OEM サイバーセキュリティ アプライアンスの開発
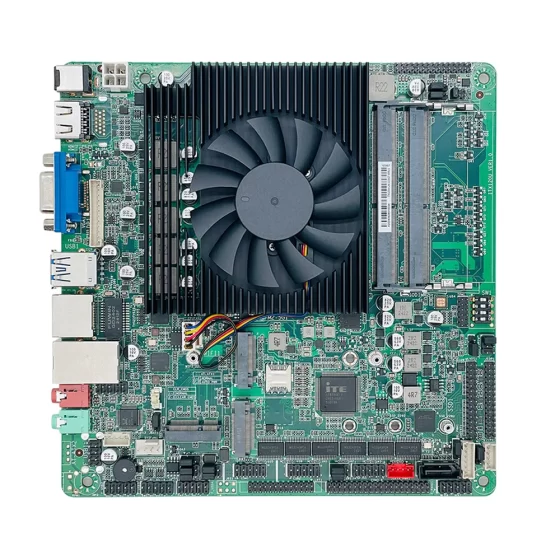
セキュリティ ソリューション プロバイダーとシステム インテグレーターは、産業用コンピューターまたは組み込みボードを使用してカスタムのサイバーセキュリティ アプライアンスを構築できます。.
プラットフォームはファイアウォール ソフトウェアをサポートできます, VPN, IDS, IPS, ルーティング, ロギング, リモート管理, 過酷な現場での展開.
ビジネス上のメリット
より強力な産業用ネットワーク保護
サイバーセキュリティ ゲートウェイは、主要な境界で産業ネットワークを保護するのに役立ちます.
交通を制御できる, リモートアクセスを制限する, セグメントネットワーク, イベントを監視する.
これにより、不必要な暴露が減り、機械の保護が向上します。, PLC, SCADAシステム, および IIoT ゲートウェイ.
安全なリモートアクセス
リモートサポートによりダウンタイムが削減され、サービス効率が向上します.
サイバーセキュリティ ゲートウェイは、VPN を介したリモート アクセスをより安全にするのに役立ちます, アクセスルール, ロギング, および制御されたネットワークパス.
認定エンジニアは産業用ネットワーク全体を開くことなく必要なシステムにアクセスできます.
IT と OT のセグメンテーションの改善
マルチ LAN サイバーセキュリティ ゲートウェイは IT の分離に役立ちます, OT, 機械, カメラ, IIoT, リモートサービス, および管理ネットワーク.
セグメンテーションによりリスクが軽減され、ネットワークが明確になります。.
This is especially important for connected factories and multi-site industrial environments.
セキュリティの可視性の向上
Cybersecurity gateways can store and report firewall events, VPNトンネルのステータス, ブロックされたトラフィック, 侵入アラート, system health, and access records.
This visibility supports troubleshooting, 監査レビュー, セキュリティ調査, そして継続的な改善.
Reliable local storage helps preserve important records.
信頼性の高いフィールド展開
Industrial computers provide rugged hardware for cybersecurity gateways deployed outside office environments.
ファンレス設計, 安定した保管, 工業用取り付け, 長いライフサイクルのサポートにより、メンテナンスのリスクが軽減されます.
これは工場にとって重要です, エネルギーサイト, 交通システム, 倉庫, および遠隔施設.
スケーラブルなセキュリティ導入
A standardized cybersecurity gateway platform makes it easier to deploy secure network boundaries across many machines, 生産ライン, 枝, 工場, およびリモートサイト.
一貫したハードウェアによりソフトウェア イメージが簡素化されます, 構成テンプレート, スペアパーツの計画, 検証, およびライフサイクル管理.
This supports scalable industrial cybersecurity programs.
CoreIPC を選ぶ理由
CoreIPC はネットワーク セキュリティのための産業用コンピューティング プラットフォームを提供します, 産業用IoT, ファクトリーオートメーション, 遠隔監視, エッジAI, および組み込みシステムの統合. For cybersecurity gateway applications, CoreIPC は信頼性の高い産業用コンピューター ハードウェアに重点を置いています, 組み込みコンピュータソリューション, マルチLAN構成, 柔軟な I/O, コンパクトなシステム設計, ファンレス導入オプション, ローカルストレージ機能, OEM/ODMカスタマイズサポート. CoreIPC はシステム インテグレーターを支援します, セキュリティソリューションプロバイダー, 機械製造業者, そして産業運営者は、実際の導入要件に適合するコンピューティング プラットフォームを選択します。, LANポート数を含む, ファイアウォールのワークロード, VPN のパフォーマンス, IDS or IPS requirements, ストレージのニーズ, 取り付け方法, 電源入力, 熱条件, およびライフサイクル計画.
よくある質問
1. What is a cybersecurity gateway?
A cybersecurity gateway is a network security platform that protects communication between local devices, リモートユーザー, エンタープライズシステム, クラウドプラットフォーム, および産業用ネットワーク.
産業環境において, it may support firewall rules, VPNトンネル, アクセス制御, IDS, IPS, トラフィック監視, ネットワークのセグメンテーション, ロギング, 安全なリモートメンテナンス.
2. サイバーセキュリティゲートウェイに産業用コンピュータを使用する理由?
産業用コンピュータは、工場および現場での導入に堅牢なハードウェアと柔軟なネットワーク接続を提供します。.
複数のLANポートをサポートできます, ファンレス動作, 信頼できるストレージ, 工業用取り付け, 安定した電力入力, 長いライフサイクルの可用性. これらの機能により、キャビネットに設置されるサイバーセキュリティ ゲートウェイに適しています。, 機械, 遠隔施設, インフラストラクチャシステム.
3. 組み込みコンピューターはサイバーセキュリティ ゲートウェイとしてどのように使用されますか?
組み込みコンピュータは、制御キャビネット内でコンパクトなサイバーセキュリティ ゲートウェイとして機能できます。, 機械の筐体, 支店サイト, または OEM アプライアンス.
ファイアウォールを実行できる, VPN, ルーティング, ロギング, アクセス制御, およびネットワーク セグメンテーション ソフトウェアを利用できると同時に、スペースが限られた展開でも設置面積を小さくできます。.
4. サイバーセキュリティ ゲートウェイとファイアウォールの違いは何ですか?
ファイアウォールは主にルールに従ってトラフィックを制御します.
サイバーセキュリティ ゲートウェイには、ファイアウォール機能と VPN が含まれる場合があります, IDS, IPS, リモートアクセス制御, ロギング, セグメンテーション, 安全な産業用IoT接続. 通常、保護された通信のためのより広範なセキュリティ プラットフォームです。.
5. 複数の LAN ポートがサイバーセキュリティ ゲートウェイにとって重要な理由?
複数の LAN ポートにより、ゲートウェイが異なるネットワーク ゾーンを分離できるようになります。.
1 つのポートが WAN に接続可能, もうひとつは工場ITへ, 別の PLC ネットワークへ, 別のマシンネットワークへ, もう 1 つはリモート メンテナンスまたは産業用 IoT システムです. これにより、セグメンテーションとより適切なポリシーの適用がサポートされます。.
6. ファンレス産業用コンピューターはサイバーセキュリティ ゲートウェイのワークロードをサポートできますか?
はい. ファンレス産業用コンピュータは、粉塵の侵入を減らし、機械的な故障点を 1 つ取り除くため、多くのサイバーセキュリティ ゲートウェイの導入をサポートできます。.
しかし, ファイアウォールルール, VPN暗号化, 交通検査, ロギング, 局所的な処理により持続的な熱が発生する可能性があります. CPUワークロード, 筐体設計, 周囲温度, 設置前にキャビネットのエアフローを確認する必要があります。.
7. サイバーセキュリティゲートウェイプラットフォームにとって重要なハードウェア機能は何ですか?
重要な機能には複数の LAN ポートが含まれます, 十分なCPU性能, 信頼できる記憶力, SSDまたはNVMeストレージ, 頑丈な筐体, ファンレス設計, 産業用電力入力, USB, シリアルポート, GPIO, ディスプレイ出力, および拡張オプション.
最終的な構成はネットワーク ゾーンと一致する必要があります, 交通量, VPN ワークロード, セキュリティ機能, ストレージのニーズ, および設置環境.
8. サイバーセキュリティゲートウェイは産業用IoTシステムを保護できるか?
はい. サイバーセキュリティ ゲートウェイは、マシン ネットワークをセグメント化することで産業用 IoT システムの保護に役立ちます, クラウド通信の制御, リモートアクセスの保護, データ転送イベントのログ記録.
IIoT ゲートウェイ間に設置可能, 機械, 工場ネットワーク, 制御されたセキュリティ境界を提供する外部プラットフォーム.
9. サイバーセキュリティ ゲートウェイは IDS と IPS の両方をサポートできますか?
はい, ソフトウェア スタックとハードウェアのパフォーマンスがこれらの機能をサポートしている場合.
IDS は不審なトラフィックを監視し、アラートを送信できます, 一方、IPS は不要なトラフィックをアクティブにブロックできます. 産業用導入では、防止ポリシーを有効にする前にトラフィックの動作を慎重に検証する必要があります.
10. 導入前にテストすべきこと?
導入前, プラットフォームは実際のネットワーク トポロジでテストする必要があります, ファイアウォールポリシー, VPNトンネル, IDS または IPS ルール, 交通量, 産業用プロトコル, ストレージのワークロード, 長時間にわたる運用.
熱安定性, リモートアクセスワークフロー, フェイルオーバー動作, 構成のバックアップ, 回復手順, 本番環境でのコミュニケーションも検証する必要があります.
結論
サイバーセキュリティ ゲートウェイは産業用ネットワーク保護の実用的な基盤です, 安全なリモートアクセス, ファイアウォールの施行, VPN接続, 侵入検知, 侵入防止, ネットワークのセグメンテーション, および産業用IoTセキュリティ.
産業用コンピュータまたは組み込みコンピュータを主要なネットワーク境界に配置することによって, メーカー, 機械製造業者, システムインテグレーター, インフラストラクチャオペレータは PLC ネットワークを保護できます, SCADAシステム, マシンネットワーク, クラウド接続されたゲートウェイ, リモートメンテナンスパス, 分散した産業現場をより効率的に.
実際の導入要件に応じて、適切なサイバーセキュリティ ゲートウェイ プラットフォームを選択する必要があります, LANポート数を含む, 交通量, ファイアウォールのワークロード, VPNトンネル数, IDS or IPS requirements, ストレージのニーズ, 取付方法, 電源入力, 熱条件, オペレーティング システムのサポート, セキュリティポリシー, およびライフサイクル計画.
CoreIPC は、実際の工場向けに設計された産業用コンピューティング プラットフォームでサイバーセキュリティ ゲートウェイ プロジェクトをサポートします, マシン側, 支店, およびフィールド展開. 適切なハードウェア基盤があれば, 産業オペレーターとセキュリティ ソリューション プロバイダーは、信頼性の高いシステムを構築できます。, スケーラブルな, 安全な産業用サイバーセキュリティ ゲートウェイ システム.
お問い合わせ
産業用コンピュータを探しています, 組み込みコンピュータ, またはサイバーセキュリティゲートウェイ展開用のマルチLANプラットフォーム?
プロジェクトの要件については、CoreIPC にお問い合わせください。, LANポート数を含む, ネットワークゾーン, ファイアウォールのワークロード, VPN のパフォーマンス, IDS or IPS requirements, ストレージ構成, 取付方法, 電源入力, 動作環境, ライフサイクルのニーズ, および OEM/ODM カスタマイズ オプション.