CoreIPC 産業用コンピューティング ソリューション

ゼロトラスト セキュリティ アプライアンス: 産業ネットワーク保護のためのゼロトラスト アプライアンス
エグゼクティブサマリー
ゼロトラスト アプライアンスは、ID ベースのアクセス制御のための産業用コンピューティング基盤を提供します, 安全なリモートメンテナンス, 最小特権ネットワーキング, ポリシーの施行, 産業の細分化, 最新の接続された工場間の通信を保護.
産業ネットワークは分散化と接続化が進んでいます. 工場, 機械製造業者, 倉庫, エネルギーサイト, 交通システム, リモート インフラストラクチャ環境は現在 PLC に依存しています, SCADAシステム, 産業用PC, 組み込みコンピュータ, IIoTゲートウェイ, カメラ, センサー, ロボット, クラウドプラットフォーム, およびリモートサービスツール.
従来のネットワーク セキュリティでは、多くの場合、信頼されたネットワーク内のユーザーとデバイスは安全であると想定されています。. 現代の産業環境では, この仮定はますます危険です.
ゼロトラストセキュリティは異なる原則に従います: ユーザーを自動的に信頼しないでください, デバイス, 応用, またはネットワーク接続. すべてのアクセス要求を検証する必要がある, 限定, 監視されている, ポリシーに従って制御されます.
産業用コンピュータまたは組み込みコンピュータ上に構築されたゼロトラスト セキュリティ アプライアンスは、安全なアクセス制御のためのローカル ハードウェア プラットフォームを提供できます。, ネットワークのセグメンテーション, リモートエンジニアリングアクセス, 交通検査, ロギング, およびポリシーベースの接続.
標準的なオフィスITデバイスとの比較, 産業用ゼロトラスト アプライアンスは、実際の工場や現場の条件で確実に動作する必要があります. 制御盤内に設置可能, マシンエンクロージャ, リモートサイト, 輸送用キャビネット, ユーティリティ施設, または倉庫ネットワークルーム.
この記事では、ゼロトラスト アプライアンスが産業用サイバーセキュリティをどのようにサポートするかについて説明します, 実際のアプリケーションではどのような導入上の課題が発生するか, ソリューション アーキテクチャの仕組み, ゼロトラスト アプライアンス展開用の産業用コンピュータまたは組み込みコンピュータを選択する際にどのハードウェア機能が重要になるか.
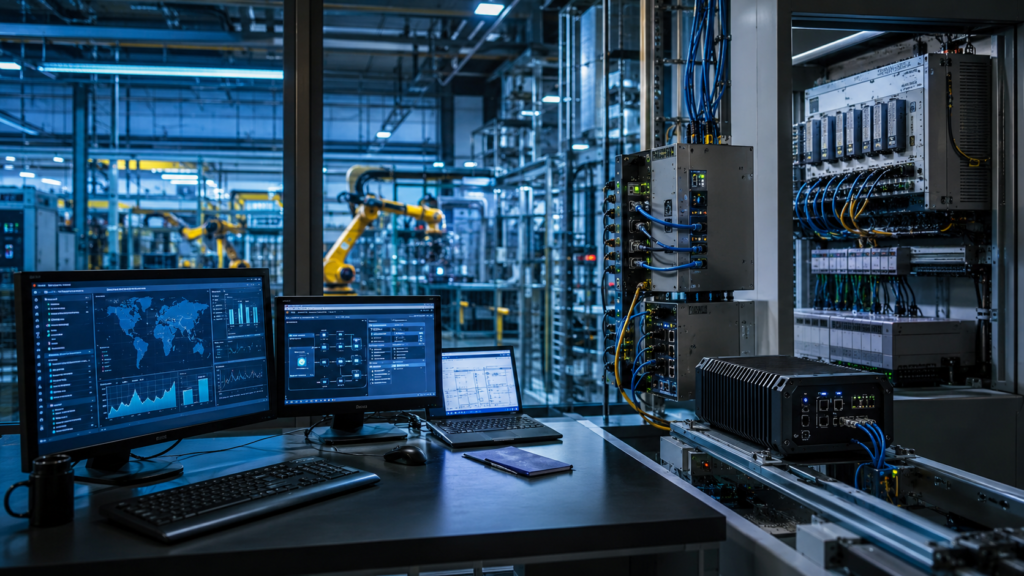
ゼロトラスト アプライアンスは工場 IT へのリモート アクセスの制御に役立ちます, OT, PLC, スカダ, およびマシンネットワーク.
業界の概要
産業用ネットワークにはより強力なアクセス制御が必要
産業ネットワークは再び孤立した.
今日, 多くの実稼働環境はエンタープライズ システムに接続されています, リモートサービスプラットフォーム, クラウドダッシュボード, 産業用IoTゲートウェイ, およびマルチサイトインフラストラクチャ.
この接続により新たな運用価値が生まれます, しかしそれはリスクも増大させます.
産業運営者は保護する必要があるかもしれない:
- PLCネットワーク
- SCADAシステム
- マシンネットワーク
- リモートメンテナンス接続
- 産業用IoTゲートウェイ
- エンジニアリングワークステーション
- カメラネットワーク
- エネルギー監視システム
- 倉庫自動化システム
- 交通インフラ
- ユーティリティ設備
ゼロトラスト アプライアンスは、これらのシステムへのアクセスをより慎重に制御するのに役立ちます.
OT 環境でゼロトラストが重要な理由
運用技術ネットワークはオフィス IT ネットワークとは異なります.
実稼働システムでは多くの場合、安定した通信が必要です, 予測可能なタイミング, ライフサイクルの長い機器. 一部の産業用デバイスは最新の認証やセキュリティ制御を直接サポートしていない場合があります.
ゼロトラスト アーキテクチャは、ユーザー間に制御されたセキュリティ層を配置することで役立ちます, デバイス, アプリケーション, 重要なシステム.
VPN ログイン後に広範なネットワーク アクセスを許可する代わりに, ゼロトラスト アプライアンスは、より具体的なアクセス ルールをサポートできます.
例えば:
- 許可されたユーザーのみが選択されたマシンにアクセスできます.
- リモート サービス アクセスは役割と時間枠によって制限できます.
- 工場のITトラフィックをPLCネットワークから分離可能.
- 産業用 IoT データは制御されたパスを通じてルーティング可能.
- 未検証のデバイスはブロックまたは隔離される可能性があります.
- アクセスイベントはレビューのためにログに記録できます.
これにより、すべてのレガシー デバイスが独自に高度なセキュリティ機能をサポートする必要がなく、セキュリティが向上します。.
実際の導入には産業用ハードウェアが必要です
ゼロトラスト アプライアンスは重要なネットワーク境界に配置されることがよくあります.
産業環境において, これらの場所にはマシン側のキャビネットが含まれる場合があります, 生産セル, リモートユーティリティルーム, 交通結節点, エネルギーサイト, または分散施設.
これらの環境には粉塵が含まれる可能性があります, 振動, 熱, 限られた空気の流れ, 不安定な電力, ケーブルストレス, そして連続運転.
産業用コンピュータと組み込みコンピュータは、このタイプの導入に実用的なハードウェア基盤を提供します。.
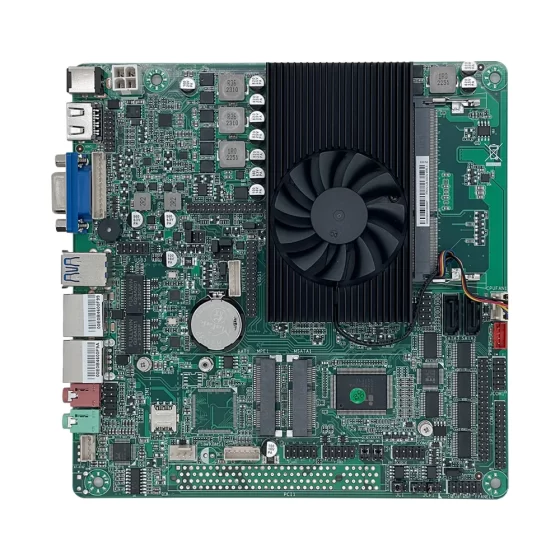
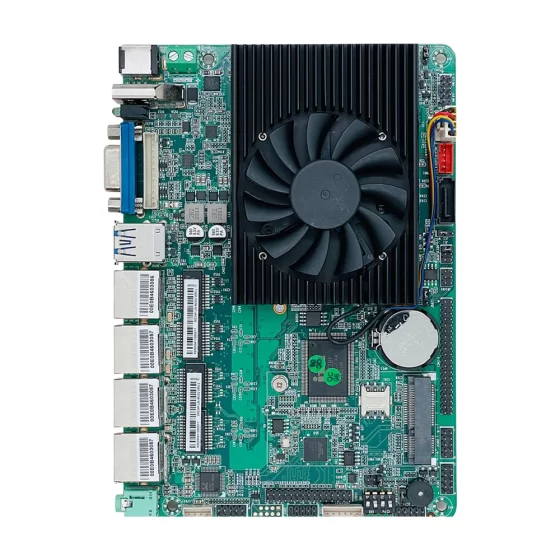
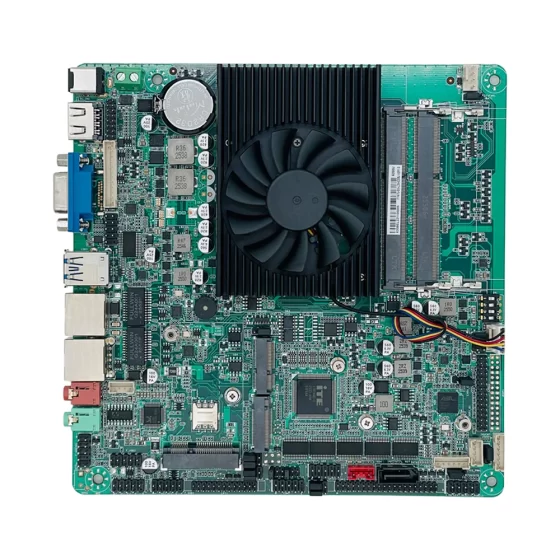
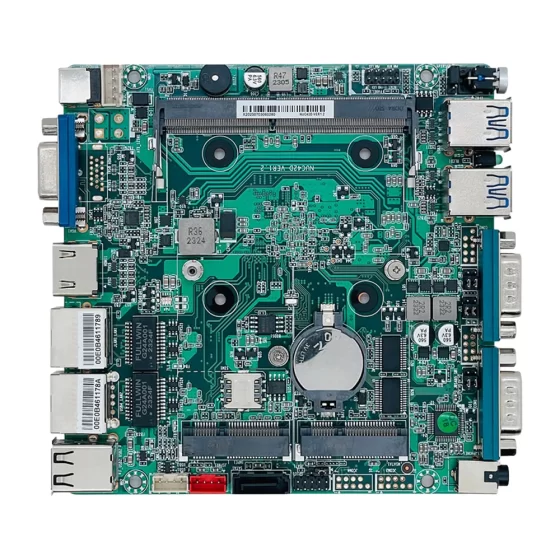
マルチLAN構成をサポートします, 頑丈な筐体, ファンレス動作オプション, 信頼できるストレージ, 柔軟な I/O, 工業用取り付け, 長いライフサイクルの可用性.

レガシーデバイス, ネットワークゾーン, アクセスポリシー, リモートサービスセッション, IIoT ゲートウェイはゼロトラスト導入計画に影響を与えます.
主要な課題
幅広い信頼をポリシーベースのアクセスに置き換える
大きな課題は、広範なネットワークの信頼から制御されたアクセスへの移行です。.
従来のリモート アクセスでは、認証後にユーザーが大規模なネットワーク セグメントに接続できる可能性があります。. これにより、必要以上に多くのシステムが公開される可能性があります.
ゼロトラスト アプライアンスは、以下に基づいてアクセスを制限するのに役立ちます。:
- ユーザーID
- デバイスのステータス
- 役割
- サイトの場所
- 応用
- マシングループ
- ネットワークゾーン
- メンテナンス目的
- タイムウィンドウ
- セキュリティポリシー
これには慎重な計画が必要です.
目標は、ユーザーが自分のタスクに必要なシステムのみにアクセスできるようにすることです。, 産業ネットワーク全体ではない.
レガシー産業用デバイスの保護
多くの産業用デバイスは、信頼性と長寿命を目指して設計されています。, 現代のサイバーセキュリティではない.
一部のPLC, HMI, ドライブ, コントローラー, メーターは高度な認証をサポートしていない場合があります, 暗号化, またはアクセス制御.
ゼロトラスト アプライアンスは、ネットワーク境界でポリシーを適用することで、これらの資産の保護に役立ちます。.
誰がデバイスに到達するかを制御できます, どのトラフィックが許可されるか, アクセスがどのように記録されるか.
このアプローチは、従来の機器の置き換えが現実的でない場合に役立ちます。.
生産継続性の維持
産業用セキュリティ制御は本番通信を中断してはなりません.
ゼロトラスト アプライアンスはネットワーク ゾーン間に配置される場合があります, リモートユーザー, クラウドプラットフォーム, および機械システム. ポリシーが厳しすぎる場合、またはテストが不十分な場合, 必要な運用トラフィックがブロックされる可能性がある.
デザイナーは通常のコミュニケーションパターンを理解する必要がある, 含む:
- PLCポーリング
- SCADA通信
- HMIアクセス
- エンジニアリングワークステーションへのアクセス
- リモートメンテナンスセッション
- 産業用IoTデータのアップロード
- アラーム通信
- カメラとトラフィックの監視
- マシンツーマシン通信
ポリシーを完全に施行する前に検証する必要がある.
ID とデバイスの検証
ゼロトラストは検証に依存します.
オフィスのIT環境で, ID プロバイダーとエンドポイント管理ツールがすでに存在している可能性があります. 産業環境において, ユーザー, サービスラップトップ, リモートエンジニア, 機械製造業者, サイトのデバイスはさらに多様になる可能性があります.
実用的なゼロトラスト システムでは次の点を考慮する必要があります。:
- ユーザー認証
- デバイスの識別
- 役割ベースのアクセス
- リモートサービスの承認
- セッションログ
- メンテナンス期間
- アクセスレビュー
- 既存のセキュリティツールとの統合
アプライアンスのハードウェアは、これらの機能に必要なソフトウェア環境をサポートする必要があります。.
信頼性の高いフィールド展開
ゼロトラスト アプライアンスは重要なセキュリティ インフラストラクチャになる可能性があります.
失敗したら, リモートメンテナンス, サイトコミュニケーション, 産業用IoTデータ転送, または、保護されたアクセスが中断される可能性があります.
産業用導入には信頼性の高いハードウェア設計が必要, 頑丈な構造を含む, 安定した電力入力, 熱計画, ローカルストレージ, 長いライフサイクルのサポート.

ゼロトラスト アプライアンスが産業ネットワークに接続, アイデンティティシステム, アクセスログ, およびセキュリティ監視プラットフォーム.
ゼロトラスト アプライアンス ソリューション アーキテクチャ
産業資産レイヤー
産業資産レイヤーには、保護が必要なシステムが含まれます.
この層には以下が含まれる場合があります:
- PLC
- HMI
- SCADAサーバー
- 産業用PC
- 組み込みコントローラー
- マシンコントローラー
- ロボット
- カメラ
- センサー
- エネルギーメーター
- IIoTゲートウェイ
- エンジニアリングワークステーション
これらの資産は、機能に基づいて異なるゾーンにグループ化できます。, リスク, およびアクセス要件.
ゼロトラスト アプライアンス層
ゼロトラスト アプライアンス層は中核的な適用ポイントです.
この層では, 産業用コンピュータまたは組み込みコンピュータは、:
- アクセスポリシーを適用する
- セグメントネットワークゾーン
- ユーザーとデバイスを確認する
- リモート メンテナンス セッションの制御
- 承認されたトラフィックをルーティングする
- ファイアウォールルールを適用する
- VPN または安全なトンネル機能をサポート
- アクセスイベントをログに記録する
- システムの健全性を監視する
- イベントをセキュリティ プラットフォームに送信する
このレイヤーは、広範なネットワーク アクセスを制御されたものに置き換えるのに役立ちます, ポリシーベースの接続.
アイデンティティとポリシー層
ID およびポリシー層は、誰がどのシステムにどのような条件でアクセスできるかを定義します。.
ポリシーは以下に基づいている可能性があります:
- ユーザーの役割
- デバイスのアイデンティティ
- ネットワークゾーン
- アプリケーションの種類
- マシングループ
- サイトの場所
- メンテナンス作業
- タイムウィンドウ
- 承認状況
- セキュリティリスクレベル
産業環境向け, ポリシーは、IT セキュリティと OT エンジニアリングの両方を考慮して設計する必要があります.
これにより、必要な運用ワークフローを維持しながらシステムを保護できます。.
ネットワークセグメンテーションレイヤー
ネットワークのセグメンテーションはゼロトラスト展開の重要な部分です.
アプライアンスが分離する可能性があります:
- 工場ITネットワーク
- PLCネットワーク
- マシンネットワーク
- SCADAネットワーク
- カメラネットワーク
- 産業用IoTネットワーク
- リモートサービスネットワーク
- 管理ネットワーク
複数の LAN ポートと明確なルーティング ポリシーにより、これらのゾーン間に制御された境界を作成できます.
セグメンテーションにより不必要な露出が削減され、ネットワーク組織が改善されます。.
モニタリングおよびロギング層
ゼロトラストには可視性が必要です.
アプライアンスはログを収集し、セキュリティ イベントをローカル ダッシュボードに送信する場合があります。, SIEMプラットフォーム, SOC システム, 監視ツール, またはクラウド管理システム.
有用な記録には次のものがあります。:
- ユーザーログインイベント
- デバイスへのアクセス試行
- 承認されたセッション
- ブロックされたトラフィック
- ポリシー違反
- VPNトンネルのステータス
- リモートメンテナンス活動
- ネットワークトラフィックイベント
- システムの健全性データ
- 構成の変更
この可視性により監査レビューがサポートされます, 事件捜査, 長期的なセキュリティの向上.
主な特長
マルチLANネットワーク設計
複数の LAN ポートはゼロトラスト アプライアンスにとって重要です.
これにより、プラットフォームは異なるネットワーク ゾーン間でトラフィックを分離できるようになります。.
有用な構成には次のものがあります。:
- WANアップリンク
- 工場ITネットワーク
- PLCネットワーク
- マシンネットワーク
- SCADAネットワーク
- カメラネットワーク
- IIoTゲートウェイネットワーク
- リモートメンテナンスネットワーク
マルチ LAN 設計は、最小特権ネットワークとより明確なポリシーの適用をサポートします。.
セキュリティ処理性能
ゼロトラスト アプライアンスは認証ワークフローを処理する場合があります, 安全なトンネル, ファイアウォールポリシー, ルーティングルール, トラフィックフィルタリング, ロギング, およびモニタリングデータ.
ハードウェアの選択は次の点を考慮する必要があります:
- CPU性能
- メモリ容量
- LANポート数
- ポート速度
- トンネル数
- 暗号化されたスループット
- ファイアウォールのワークロード
- ロギングボリューム
- ストレージ速度
- オペレーティング システムのサポート
アプライアンスは、展開前に現実的なトラフィックとアクセス パターンでテストする必要があります。.
信頼性の高いローカルストレージ
ローカルストレージはログをサポートします, 構成のバックアップ, 証明書, アクセス記録, ポリシーデータ, 診断ファイル, そしてシステムの回復.
SSD または NVMe ストレージは、機械式ドライブよりもアクセスが速く、耐衝撃性に優れているため、一般的に好まれます。.
ストレージ設計で考慮すべきこと:
- ログの保存
- イベントレコードにアクセスする
- 証明書の保管場所
- 構成のバックアップ
- システムの回復
- 診断記録
- 書き込み耐久性
- バックアップのワークフロー
信頼性の高いストレージにより監査可能性とメンテナンス効率が向上.
堅牢なファンレス設計
ファンレス産業用コンピュータは、キャビネット内に導入されるセキュリティ アプライアンスに役立ちます, 遠隔施設, 粉塵の多い環境.
粉塵の侵入を減らし、一般的な機械的故障点を 1 つ除去します。.
頑丈なエンクロージャが振動から保護します, 取り付け応力, ケーブルのひずみ, 継続的な産業操業.
トラフィックが暗号化されるため、熱設計を慎重に検討する必要があります。, ルーティング, 保安検査, ロギングにより持続的な処理負荷が発生する可能性があります.
柔軟な産業用 I/O
ゼロトラスト アプライアンスは主にネットワークに重点を置いていますが、, 産業用 I/O はまだ役に立ちます.
重要な I/O オプションには次のものがあります。:
- LAN
- USB
- RS232
- RS485
- GPIO
- デジタル入力
- デジタル出力
- HDMI
- ディスプレイポート
- M.2
- PCIe
- SATA または NVMe
GPIOはアラーム出力をサポートできます. シリアルポートはメンテナンスアクセスをサポートする場合があります. USB およびディスプレイ ポートはローカル サービスをサポートできます. 拡張スロットは追加の LAN モジュールをサポートできます, 無線モジュール, またはストレージ.
リモート管理のサポート
多くのゼロトラスト アプライアンスが分散した産業サイト全体に導入されています.
リモート管理は重要です.
プラットフォームは安全な構成更新をサポートする必要がある場合があります, ステータス監視, ログのエクスポート, 健康報告, および制御されたアクセスのレビュー.
リモート管理は、制御不能なアクセス パスにならないように慎重に設計する必要があります。.
長いライフサイクルと保守性
産業用セキュリティ アプライアンスは長年にわたって使用され続ける可能性があります.
一貫したハードウェアはソフトウェア イメージの維持に役立ちます, セキュリティソフトの互換性, ドライバーの検証, スペアパーツの計画, および構成テンプレート.
これはシステムインテグレータにとって重要です, 機械製造業者, 複数のマシンにゼロトラスト アプライアンスを導入する産業オペレータ, 工場, およびリモートサイト.
導入シナリオ
リモートマシンのメンテナンス
機械製造業者はゼロトラスト アプライアンスを使用して、制御されたリモート サービス アクセスを提供できます.
フルマシンネットワークへの広範な VPN アクセスを提供する代わりに, アプライアンスは、選択したデバイスおよび特定のメンテナンス タスクへのアクセスを制限できます。.
これにより、OEM は不必要なリスクを軽減しながら顧客をサポートできます。.
ITとOTの境界管理
ゼロトラスト アプライアンスは工場の IT ネットワークと OT ネットワークの間に導入可能.
どのユーザーを制御できるか, アプリケーション, システムは境界を越えて通信することができます.
これにより、必要なデータ交換を可能にしながら、実稼働システムを保護することができます。.
SCADA アクセス保護
SCADA ネットワークは多くの場合、オペレーターを接続します, エンジニアリングワークステーション, リモートデバイス, および監視プラットフォーム.
ゼロトラスト アプライアンスは、ユーザーまたはシステムが SCADA 資産にアクセスする前にアクセス ルールを適用できます。.
これはエネルギーに役立ちます, 水, 交通機関, および施設インフラ.
インダストリアルIoTゲートウェイのセキュリティ
産業用 IoT ゲートウェイはマシンからデータを収集し、選択された情報をプラットフォームまたはクラウド システムに送信します。.
ゼロトラスト アプライアンスはゲートウェイ通信の制御に役立ちます, セグメントマシンネットワーク, データアクセスイベントをログに記録します.
これにより、より安全な IIoT 導入がサポートされます.
倉庫および物流ネットワーク
倉庫にはコンベヤーが含まれる場合があります, バーコードステーション, WMS プラットフォーム, カメラ, 産業用コンピュータ, およびリモートサポートツール.
ゼロトラスト アプライアンスは、オートメーション システム間のアクセス制御に役立ちます, ビジネスシステム, およびサービスネットワーク.
安全な物流業務をサポートします.
交通インフラ
交通システムには路側設備が含まれる場合があります, 交通管制官, 駐車システム, 駅ネットワーク, および監視プラットフォーム.
ゼロトラスト アプライアンスは、リモート アクセスを保護し、分散サイト全体でインフラストラクチャ ネットワークをセグメント化するのに役立ちます.
エネルギーおよびユーティリティ施設
エネルギーおよび公共施設の現場では遠隔監視が必要になる場合があります, SCADAアクセス, メンテナンス通信, 安全なデータ転送.
産業用ゼロトラスト アプライアンスは、変電所に制御された接続を提供できます, ポンプ場, メーターネットワーク, ユーティリティキャビネット, および遠隔施設.
OEM セキュリティ アプライアンスの開発
セキュリティ ソリューション プロバイダーとシステム インテグレーターは、産業用コンピューターまたは組み込みボードを使用してゼロトラスト セキュリティ アプライアンスを構築できます。.
プラットフォームはマルチ LAN ネットワークをサポートできます, 安全なアクセス制御, ポリシーの施行, ロギング, リモート管理, 堅牢なアプライアンススタイルの導入.
ビジネス上のメリット
最小特権アクセス
ゼロトラスト アプライアンスは最小限の特権アクセスを強制するのに役立ちます.
ユーザーとデバイスには、特定のタスクに必要なアクセスのみが許可されます.
これにより、不必要な暴露が軽減され、重要な産業資産を広範なネットワーク アクセスから保護できます。.
より安全なリモートメンテナンス
リモートメンテナンスは貴重です, しかしそれは制御されなければなりません.
ゼロトラスト アプライアンスはユーザーによるアクセスを制限できます, デバイス, 役割, システム, タイムウィンドウ, そして政策.
これにより、機械製造業者や産業オペレーターがリモート サービスをより安全にサポートできるようになります。.
より強力なネットワークセグメンテーション
マルチ LAN ゼロトラスト アプライアンスは、産業用ネットワークを制御されたゾーンに分割するのに役立ちます.
これにより、IT 間の分離がサポートされます。, OT, PLC, 機械, カメラ, IIoT, リモートサービス, および管理ネットワーク.
セグメンテーションの改善により、セキュリティとネットワークの明瞭さが向上します.
可視性と監査性の向上
ゼロトラスト アプライアンスはアクセス試行を記録できます, 承認されたセッション, ブロックされたトラフィック, ユーザーアクティビティ, および政策イベント.
これらの記録は監査レビューをサポートします, 事件捜査, トラブルシューティング, 長期的なセキュリティの向上.
信頼性の高いローカル ストレージは重要なログの保存に役立ちます.
レガシーデバイスのリスクの軽減
多くの従来の産業用デバイスは、それ自体で最新のセキュリティ ポリシーを適用できません.
ゼロトラスト アプライアンスは、ネットワーク境界でアクセスを制御することでそれらを保護できます。.
これにより、オペレータは既存の機器をすべてすぐに交換することなくセキュリティを向上させることができます。.
スケーラブルな産業用セキュリティの導入
標準化されたゼロトラスト アプライアンス プラットフォームにより、複数の工場間で安全なアクセス制御を簡単に導入できるようになります, 機械, リモートサイト, およびOEMシステム.
一貫したハードウェアによりソフトウェア イメージが簡素化されます, ポリシーテンプレート, スペアパーツの計画, 検証, およびライフサイクル管理.
これにより、スケーラブルな産業用サイバーセキュリティの改善がサポートされます。.
CoreIPC を選ぶ理由
CoreIPC はネットワーク セキュリティのための産業用コンピューティング プラットフォームを提供します, 産業用IoT, ファクトリーオートメーション, 遠隔監視, および組み込みシステムの統合. ゼロトラスト アプライアンス アプリケーションの場合, CoreIPC は信頼性の高い産業用コンピューター ハードウェアに重点を置いています, 組み込みコンピュータソリューション, マルチLAN構成, 柔軟な I/O, コンパクトなシステム設計, ファンレス導入オプション, OEM/ODMカスタマイズサポート. CoreIPC はシステム インテグレーターを支援します, セキュリティソリューションプロバイダー, 機械製造業者, そして産業運営者は、実際の導入要件に適合するコンピューティング プラットフォームを選択します。, LANポート数を含む, アクセス制御ワークロード, ネットワークのセグメンテーション, ストレージのニーズ, 取り付け方法, 電源入力, 熱条件, およびライフサイクル計画.
よくある質問
1. ゼロトラスト アプライアンスとは何ですか?
ゼロトラスト アプライアンスは、アイデンティティ ベースおよびポリシー ベースのアクセス制御を強制するために使用されるハードウェア プラットフォームです。.
産業環境において, マシンネットワークへのアクセスを制御する可能性があります, PLC, SCADAシステム, 産業用IoTゲートウェイ, リモートメンテナンスシステム, および工場ネットワークゾーン. 広範な信頼を低下させ、承認されたユーザーのみにアクセスを制限するのに役立ちます, デバイス, そしてタスク.
2. ゼロトラスト アプライアンスに産業用コンピューターを使用する理由?
産業用コンピュータは、工場および現場での導入に堅牢なハードウェアと柔軟な接続を提供します。.
複数のLANポートをサポートできます, ファンレス動作, ローカルストレージ, 工業用取り付け, 安定した電力入力, 長いライフサイクルの可用性. これらの機能により、キャビネットへのゼロトラスト導入に適しています。, 機械, リモートサイト, インフラストラクチャシステム.
3. 組み込みコンピューターをゼロトラスト アプライアンスとしてどのように使用するか?
組み込みコンピュータは、制御キャビネット内でコンパクトなゼロトラスト ゲートウェイとして機能できます。, 機械の筐体, 遠隔施設, または OEM セキュリティ アプライアンス.
アクセスポリシーを強制できる, セグメントネットワーク, ログセッション, 安全なトンネルを管理する, ユーザーと産業システム間の通信を制御します.
4. VPN とゼロトラスト アクセスの違いは何ですか?
VPN では、多くの場合、接続後にユーザーがネットワークにアクセスできるようになります。.
ゼロトラストアクセスはより具体的です. ID を検証し、ポリシーを適用してどのシステムを決定するか, アプリケーション, またはユーザーがアクセスできるデバイス. 多くの展開で, VPN とゼロトラスト機能は連携して動作する可能性があります, しかし、ゼロトラストは最小限の特権アクセスに重点を置いています。.
5. ゼロトラスト アプライアンスにとって複数の LAN ポートが重要な理由?
複数の LAN ポートにより、アプライアンスは異なるネットワーク ゾーンを分離できます。.
1 つのポートが WAN に接続可能, もうひとつは工場ITへ, 別の PLC ネットワークへ, 別のマシンネットワークへ, もう 1 つはリモートのメンテナンスまたは管理ネットワークに接続します. これにより、セグメント化と正確なポリシーの適用がサポートされます。.
6. ファンレス産業用コンピューターはゼロトラスト アプライアンスをサポートできますか?
はい. ファンレス産業用コンピュータは、粉塵の侵入を減らし、機械的な故障点を 1 つ取り除くため、多くのゼロトラスト アプライアンスの導入をサポートできます。.
しかし, 安全なトンネル, ファイアウォールルール, ロギング, トラフィック処理により、持続的な CPU 負荷と熱負荷が発生する可能性があります. 筐体設計, 周囲温度, 設置前にキャビネットのエアフローを確認する必要があります。.
7. ゼロトラスト アプライアンスにとって重要なハードウェア機能は何ですか?
重要な機能には複数の LAN ポートが含まれます, 十分なCPU性能, 信頼できる記憶力, SSDまたはNVMeストレージ, 頑丈な筐体, ファンレス設計, 産業用電力入力, USB, ディスプレイ出力, GPIO, シリアルポート, および拡張オプション.
最終的な構成はアクセス制御ワークロードと一致する必要があります, ネットワークのセグメンテーション, ロギングのニーズ, および設置環境.
8. ゼロトラスト アプライアンスは産業用 IoT システムを保護できるか?
はい. ゼロトラスト アプライアンスは、IIoT ゲートウェイ間のアクセスを制御することで産業用 IoT システムの保護に役立ちます, 機械, クラウドプラットフォーム, および工場ネットワーク.
ポリシーを強制できる, 不要な通信を制限する, 主要なネットワーク境界でのアクセス イベントをログに記録します.
9. ゼロトラストはファイアウォールに置き換わりますか?
いいえ. ゼロトラストはファイアウォールに代わるものではありません.
より強力なアイデンティティベースおよびポリシーベースのアクセス制御を追加します。. ファイアウォール, VPN, セグメンテーション, ロギング, およびゼロトラスト ポリシーは、多くの場合、完全な産業セキュリティ アーキテクチャで連携して機能します。.
10. 導入前にテストすべきこと?
導入前, システムは実際のネットワーク トポロジでテストする必要があります, ユーザーの役割, デバイスグループ, アクセスポリシー, リモートメンテナンスのワークフロー, 交通量, ロギング動作, 長時間にわたる運用.
熱安定性, 回復手順, 構成のバックアップ, アクセスレビュー, 本番環境でのコミュニケーションも検証する必要があります.
結論
ゼロトラスト アプライアンスは産業用アクセス制御の実用的な基盤です, 安全なリモートメンテナンス, 最小特権ネットワーキング, ネットワークのセグメンテーション, 接続された産業環境全体での保護された通信.
産業用コンピュータまたは組み込みコンピュータを主要なネットワーク境界に配置することによって, メーカー, 機械製造業者, システムインテグレーター, インフラストラクチャオペレータは誰が PLC ネットワークにアクセスするかを制御できます, SCADAシステム, マシンネットワーク, 産業用IoTプラットフォーム, およびリモートメンテナンス接続.
実際の導入要件に従って、適切なゼロトラスト セキュリティ アプライアンスを選択する必要があります, LANポート数を含む, アクセス制御ワークロード, トンネル数, ネットワークのセグメンテーション, ストレージのニーズ, 取付方法, 電源入力, 熱条件, オペレーティング システムのサポート, セキュリティポリシー, およびライフサイクル計画.
CoreIPC は、実際の工場向けに設計された産業用コンピューティング プラットフォームを備えたゼロトラスト アプライアンス プロジェクトをサポートします, マシン側, およびフィールド展開. 適切なハードウェア基盤があれば, 産業オペレーターとセキュリティ ソリューション プロバイダーは、信頼性の高いシステムを構築できます。, スケーラブルな, 実稼働対応のゼロトラスト セキュリティ システム.
お問い合わせ
産業用コンピュータを探しています, 組み込みコンピュータ, またはゼロトラスト アプライアンス展開用のマルチ LAN プラットフォーム?
プロジェクトの要件については、CoreIPC にお問い合わせください。, LANポート数を含む, ネットワークゾーン, アクセス制御ワークロード, ストレージデザイン, 取付方法, 電源入力, 動作環境, ライフサイクルのニーズ, および OEM/ODM カスタマイズ オプション.