 CoreIPC 産業用コンピューティング ソリューション
ネットワークセキュリティアプライアンス用の産業用コンピュータ
エグゼクティブサマリー
ネットワーク セキュリティ コンピュータは、最新のサイバーセキュリティ インフラストラクチャのコンピューティング基盤として機能します。, 組織がファイアウォールを導入できるようにする, 侵入検知システム (IDS), 侵入防止システム (IPS), VPNゲートウェイ, 統合された脅威管理 (UTM) プラットフォーム, 安全なエッジ セキュリティ アプライアンス. サイバー脅威はますます巧妙化し、ネットワークトラフィック量は増加し続ける, 従来の商用コンピューティング プラットフォームは、信頼性を提供するのに苦労することがよくあります。, 接続性, 継続的なセキュリティ運用に必要な長期安定性.
産業用コンピュータは、高性能処理を提供することでこれらの要件に対処できるように設計されています。, 複数の高速ネットワークインターフェイス, 堅牢な産業グレードの信頼性, 製品ライフサイクルの延長. これらのシステムは企業データセンターで継続的に稼働できます。, 産業施設, 交通ネットワーク, エネルギーインフラ, 医療環境, セキュリティ サービスを利用可能な状態にしておく必要がある分散エッジ展開 24/7.
先進のプロセッサーを統合することで, マルチポートネットワーキング, ハードウェア暗号化アクセラレーション, ファンレスの熱設計, 産業用接続性, 産業用コンピュータは、ネットワーク セキュリティ アプリケーションに理想的なプラットフォームを提供します. ファイアウォール コンピューターとして導入されているかどうか, VPNゲートウェイ, 交通監視システム, またはエッジ セキュリティ アプライアンス, 産業用コンピューティング プラットフォームは、組織が運用の信頼性と拡張性を確保しながらサイバーセキュリティ防御を強化するのに役立ちます.
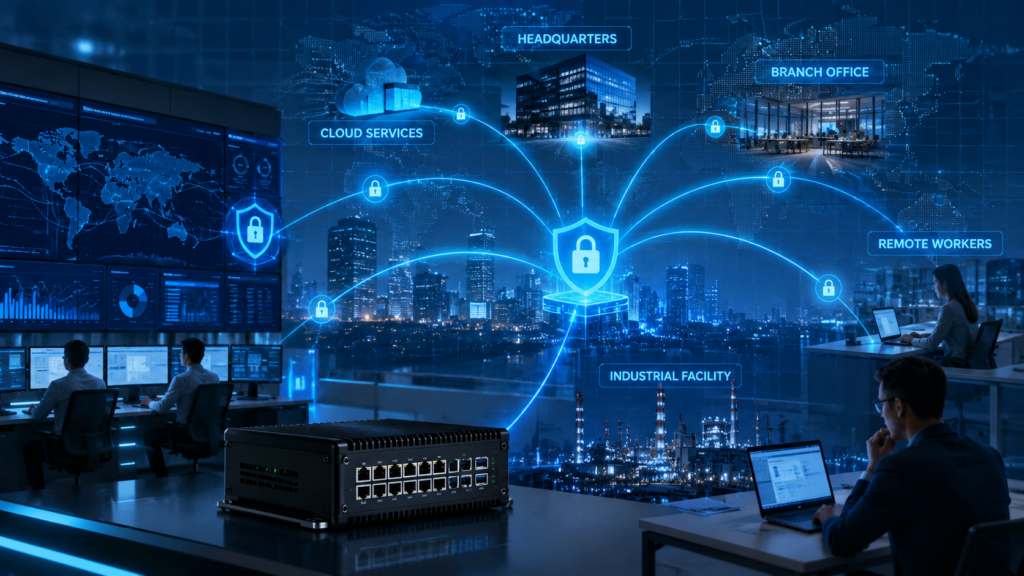
産業用コンピュータは、最新のネットワーク セキュリティ アプライアンスの信頼できる基盤を提供します, ファイアウォールシステム, およびエンタープライズサイバーセキュリティインフラストラクチャ.
業界の概要
最新のサイバーセキュリティ インフラストラクチャの進化
サイバーセキュリティは、特化した IT 機能から、ほぼすべての業界にわたる重要なビジネス要件に進化しました。. デジタルトランスフォーメーション, クラウドコンピューティングの導入, リモートワーク人口の拡大, 産業用モノのインターネット (IIoT) 導入, 接続されたインフラストラクチャにより、ネットワークの複雑さが増大し、潜在的な攻撃対象領域が拡大しています。.
組織は現在、ランサムウェアを含むますます高度化する脅威の状況に直面しています。, 高度な持続的脅威, 分散型サービス拒否攻撃, サプライチェーン攻撃, インサイダーの脅威, ゼロデイ脆弱性, 産業用制御システム攻撃, IoTベースのサイバー脅威. 結果として, 企業は、検査機能を備えた高度なネットワーク セキュリティ アプライアンスに投資しています。, フィルタリング, 監視, ネットワークトラフィックをリアルタイムで保護します.
業界 4.0 およびOTセキュリティ
業界 4.0 運用テクノロジー環境をエンタープライズ IT システムに接続する取り組み, 新たなサイバーセキュリティ課題を導入しながら、生産性と効率性の新たな機会を創出. 製造施設は現在 PLC に依存しています, SCADAシステム, HMI端子, 産業用ロボット, マシンビジョンシステム, 産業用センサー, およびエッジコンピューティングプラットフォーム.
これらの相互接続されたシステムを保護するには、産業環境で確実に動作できる専用のセキュリティ インフラストラクチャが必要です. ネットワーク セキュリティ コンピュータはコンピューティング リソースを提供します, 接続性, ファイアウォールをサポートするために必要な長期安定性, VPN, IDS/IPS, 要求の厳しい産業環境におけるトラフィック監視アプリケーション.
エッジ コンピューティングと分散セキュリティ
エッジ コンピューティングの台頭によりサイバーセキュリティ アーキテクチャが再構築されている. すべてのトラフィックを集中データセンター経由でルーティングするのではなく, 組織はセキュリティ機能をユーザーの近くに展開することが増えています, デバイス, および運用資産. この傾向により、コンパクトな製品の需要が高まります, 信頼性のある, ネットワークエッジで分散型セキュリティアプライアンスとして機能できる高性能産業用コンピュータ.
主要な課題
最新の環境にネットワーク セキュリティ アプライアンスを導入すると、いくつかの技術的および運用上の課題が生じます. ハードウェア プラットフォームは、継続的な動作を維持しながら強力なコンピューティング パフォーマンスを提供する必要があります, 安定したネットワーク, 信頼性の高いシステム可用性.
ネットワークトラフィック量の増加
最新のエンタープライズ ネットワークは、クラウド アプリケーションから大量のトラフィックを生成します。, ビデオコミュニケーション, 産業用機器, IoTセンサー, リモートユーザー, データ集約型のワークロード. セキュリティ アプライアンスは、過剰な遅延を生じさせずにこのトラフィックを検査する必要があります. したがって、ネットワーク セキュリティ コンピュータは十分な処理能力を備えている必要があります。, メモリ帯域幅, リアルタイム検査をサポートするネットワーク インターフェイスのパフォーマンス.
リアルタイムの脅威検出
サイバーセキュリティ システムは脅威を即座に特定して対応する必要があります. ディープパケットインスペクション, 署名の照合, 行動分析, トラフィック監視, と脅威インテリジェンスの統合には大量のコンピューティング リソースが必要です. ハードウェア プラットフォームの能力が不足している場合, セキュリティアプリケーションでは検出が遅れる可能性があります, スループットの低下, またはドロップされたパケット.
連続稼働要件
一般的なオフィスコンピュータとは異なります, セキュリティ アプライアンスは継続的に動作することが多い. 彼らはサポートしなければなりません 24/7 稼働時間, 安定した熱性能, 信頼性の高い電力供給, リモートメンテナンス, ハードウェアの長期可用性. ハードウェアの不安定性は、ネットワークの可用性とセキュリティ保護に直接影響する可能性があります.
過酷な導入環境
ネットワーク セキュリティ システムは産業用制御キャビネットに導入される可能性があります, 交通インフラ, 屋外機器のエンクロージャ, 電気通信キャビネット, および遠隔施設. これらの環境では、ハードウェアが埃にさらされる可能性があります, 振動, 温度変動, および電気的干渉. 工業用グレードの設計により、このような条件下での故障リスクが軽減されます.
レガシーインフラストラクチャの統合
多くの組織は、最新のイーサネット ネットワークを組み合わせた混合環境を運用しています。, レガシー産業プロトコル, クラウドシステム, および運用技術資産. セキュリティ アプライアンスは、最新のインフラストラクチャと従来のインフラストラクチャの両方にわたる柔軟な接続と安定した統合をサポートする必要があります.
サイバーセキュリティの拡張性
ネットワークが拡大するにつれて, 組織はハードウェアを頻繁に交換せずに拡張できるセキュリティ プラットフォームを必要としています. 柔軟な産業用コンピューティング プラットフォームは、将来のネットワークの成長をサポートします, 追加のセキュリティ機能, 進化するサイバーセキュリティ要件.
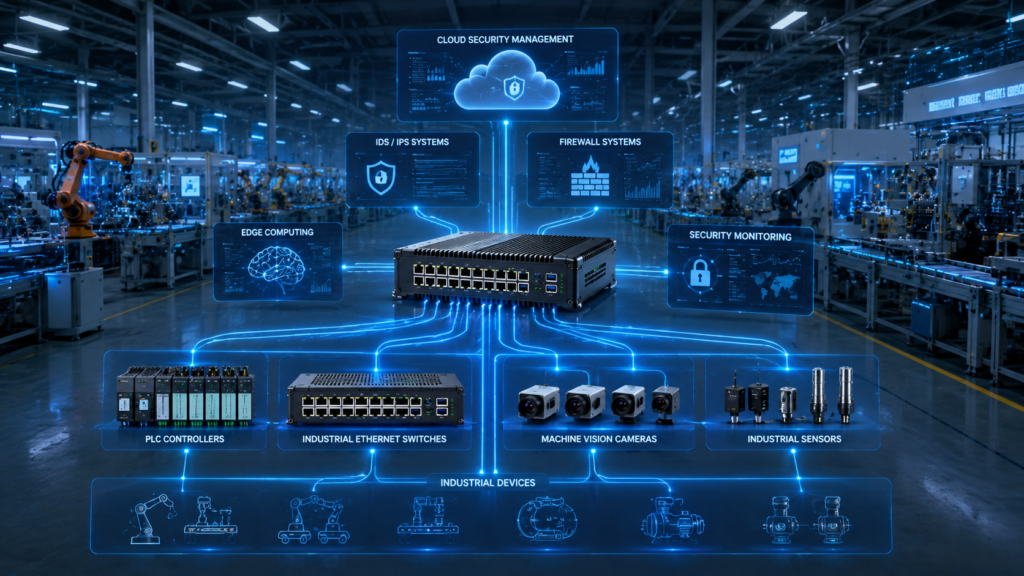
産業用コンピュータはファイアウォール システムに中央処理プラットフォームを提供します, IDS/IPSソリューション, エッジセキュリティコンピューティング, および産業用ネットワーク保護.
ソリューションアーキテクチャ
産業用ネットワークのセキュリティ アーキテクチャ
一般的な産業用ネットワーク セキュリティの展開は、相互に接続された複数の層で構成されており、これらの層が連携して監視を行います。, 分析する, ネットワーク通信を保護します. ネットワーク セキュリティ コンピュータは、セキュリティ ポリシーを適用するための中央処理プラットフォームとして機能します。, 交通の検査, 暗号化通信の管理, ローカル システムを集中セキュリティ管理プラットフォームに接続する.
フィールド層
フィールド層には産業用センサーが含まれます, PLC, HMI端子, 産業用ロボット, マシンビジョンカメラ, IoTデバイス, およびその他の運用機器. これらのデバイスは運用データとビジネスクリティカルなデータを生成します. 多くのフィールド デバイスは元々、最新のサイバーセキュリティ要件を念頭に置いて設計されていないためです。, 多くの場合、ネットワークレベルの保護が必要です.
ネットワーク層
産業用ネットワーク インフラストラクチャには産業用イーサネット スイッチが含まれます, マネージドスイッチ, ワイヤレスゲートウェイ, ファイバー通信システム, および VLAN セグメンテーション装置. トラフィックは複数のセキュリティ ゾーンを通過します, 適切なセグメンテーションは、不正アクセスを制限し、サイバーインシデントの潜在的な影響を軽減するために不可欠です。.
セキュリティ アプライアンス層
産業用コンピュータは中核的なセキュリティ処理プラットフォームとして機能します. ファイアウォール サービスをサポートしています, VPNサービス, IDS/IPS機能, 交通検査, アプリケーションフィルタリング, アクセス制御, およびセキュリティログ. ネットワーク セキュリティ コンピュータは、異なるネットワーク ゾーン間でセキュリティ ポリシーを適用しながら、リアルタイムでデータを処理します。.
エッジコンピューティング層
エッジ コンピューティング プラットフォームはローカルの脅威分析を実行します, デバイス認証, セキュリティ監視, トラフィック分析, そしてイベントの相関関係. これにより、一元化されたインフラストラクチャへの依存が軽減され、ローカルのセキュリティ イベントへのより迅速な対応が可能になります。.
クラウドと管理層
セキュリティ イベントと運用データはセキュリティ オペレーション センターに送信されます, SIEMプラットフォーム, クラウド管理システム, およびリモート管理プラットフォーム. これにより、重要なセキュリティ機能をローカル資産の近くに保ちながら、分散展開全体で一元的な可視性と管理が可能になります。.
主な特長
高性能処理
最新のネットワーク セキュリティ アプリケーションには大量のコンピューティング リソースが必要です. 産業用コンピュータは、マルチコア パフォーマンスを提供する高度なプロセッサをサポートしています, 並列ワークロード処理, 高スループットのパケット検査, 低遅延応答. これにより、ファイアウォールの効率的な実行が可能になります。, IDS, IPS, VPN, UTM, およびトラフィック分析サービス.
複数のネットワークインターフェース
セキュリティ アプライアンスは頻繁に複数のネットワーク接続を必要とします. 産業用コンピュータはデュアル LAN をサポート可能, クアッドLAN, 6つのLAN, またはアプリケーションに応じて 8 つの LAN 構成. 複数のイーサネット インターフェイスによりネットワークのセグメント化が可能, DMZの実装, トラフィックの分離, 冗長通信パス, および専用の管理ネットワーク.
ハードウェア暗号化アクセラレーション
VPN ゲートウェイと安全な通信は暗号化テクノロジーに大きく依存しています. ハードウェア暗号化アクセラレーションにより VPN スループットが向上します, CPU オーバーヘッドを削減する, セキュリティパフォーマンスを向上させる, より多くの同時ユーザーをサポートします. これはリモート アクセスの場合に特に重要です, ブランチオフィスの接続, および SD-WAN 関連の展開.
ファンレス工業デザイン
ファンレス産業用コンピューターでは機械的な冷却コンポーネントが不要になります, メンテナンスの必要性を軽減し、信頼性を向上させる. 従来のシステムではファンが一般的な障害点となるため, ファンレス設計は、継続的な運用が必要なミッションクリティカルなセキュリティ導入に適しています。.
幅広い温度での動作
ネットワーク セキュリティの導入の多くは、従来のデータセンターの外で行われます。. 産業用コンピューターは高温で動作する必要がある場合があります, 寒冷地, または急激な温度変化のある環境. 幅広い温度サポートにより、産業全体での安定した動作を保証します, 交通機関, エネルギー, およびリモートインフラストラクチャアプリケーション.
産業用接続性
産業用セキュリティ システムは、多くの場合、さまざまな機器との統合を必要とします。. 産業用コンピュータはギガビット イーサネットをサポートする場合があります, 2.5GbEイーサネット, USB, シリアルポート, GPIO, およびワイヤレス通信オプション. これにより、最新のシステムと従来のシステムの両方との統合が簡素化されます。.
サイバーセキュリティ対応のプラットフォーム設計
産業用コンピューティング プラットフォームは、セキュア ブート テクノロジなどのセキュリティ指向の機能をサポートできます。, 信頼できるプラットフォームモジュール, ハードウェアベースのセキュリティ機能, およびアクセス制御メカニズム. これらの機能は、アプライアンスの全体的なセキュリティ アーキテクチャの強化に役立ちます。.
長期ライフサイクルのサポート
ネットワーク セキュリティ インフラストラクチャは通常、長年にわたって運用され続けます。. 産業用プラットフォームは長期的な可用性を提供します, 安定したハードウェア リビジョン, 拡張製品サポート, メンテナンス計画の簡素化. これにより、再設計コストが削減され、OEM およびエンタープライズ プロジェクトのライフサイクル管理が向上します。.
導入シナリオ
エンタープライズ ファイアウォール アプライアンス
産業用コンピュータは、企業ネットワークを保護する高性能ファイアウォール システムの基盤として機能します, 支店, およびデータセンター環境.
VPN ゲートウェイ インフラストラクチャ
組織は産業用コンピュータを安全なリモート アクセスをサポートする VPN コンセントレータとして導入します。, 暗号化されたサイト間通信, 分散された従業員の接続性.
産業用OTセキュリティ
製造施設は産業用セキュリティ アプライアンスを使用して PLC を保護します, SCADAシステム, 生産ネットワーク, および産業オートメーションインフラストラクチャ.
スマート交通ネットワーク
交通管制センターと沿道インフラストラクチャは、ネットワーク セキュリティ コンピュータを使用してインテリジェントな交通システムを保護できます, 交通カメラ, およびエッジ通信ネットワーク.
エネルギー管理システム
電力会社やエネルギー インフラストラクチャの運営者は、重要なエネルギー ネットワークを保護するために産業用ファイアウォール コンピューターを導入しています。, 遠隔監視システム, とスマートグリッド通信.
医療ネットワークのセキュリティ
病院や医療施設は医療機器を保護するためにセキュリティ アプライアンスを導入しています, 患者記録, 診断システム, および医療通信ネットワーク.
小売店および支店のセキュリティ
小売店チェーンは、POS システムを保護するために複数の場所に分散セキュリティ ゲートウェイを実装しています。, ブランチネットワーク, クラウド接続されたビジネス アプリケーション.
エッジコンピューティングのセキュリティ
産業用コンピュータは、ローカル トラフィック検査を可能にして分散エッジ コンピューティングの展開を保護します, 安全な接続, 運用資産に近い場所でのリアルタイムの脅威監視.
ビジネス上のメリット
セキュリティ体制の改善
高度な検査, フィルタリング, および監視機能により、組織は企業全体にわたってサイバー脅威をより効果的に特定し、軽減することができます。, 工業用, およびエッジ環境.
ダウンタイムの削減
産業グレードの信頼性により、ハードウェアの障害やサービスの中断を最小限に抑えることができます, これはミッションクリティカルなネットワーク セキュリティ インフラストラクチャにとって特に重要です.
メンテナンスコストの削減
ファンレス設計, 安定したコンポーネント, ライフサイクルの長いプラットフォームにより、メンテナンス要件が軽減され、長期的なハードウェア計画が簡素化されます。.
運用上の可視性の向上
リアルタイムの監視とセキュリティ ロギングにより、ネットワーク アクティビティに対するより優れた洞察が得られます。, 異常な行動, 潜在的なセキュリティ イベント.
拡張性の向上
柔軟なプラットフォームが将来のネットワークの成長をサポート, 追加のLANインターフェース, より高いスループット要件, 進化するサイバーセキュリティワークロード.
より迅速な脅威への対応
ローカル処理とエッジ セキュリティ分析により、組織はネットワーク イベントが発生する場所の近くで脅威を検出し、対応できるようになります。.
CoreIPC を選ぶ理由
CoreIPC は、ネットワーク セキュリティ向けに設計された産業用コンピューティング プラットフォームを提供します, エッジコンピューティング, 産業オートメーション, 交通機関, 健康管理, エネルギー管理, 重要なインフラストラクチャ アプリケーション. 当社のポートフォリオには産業用 PC が含まれます, ファンレスコンピュータ, 組み込みシステム, ファイアウォール アプライアンスをサポートするカスタム組み込みボード, VPNゲートウェイ, IDS/IPS プラットフォーム, およびエッジセキュリティの導入.
OEM および ODM 機能を搭載, 柔軟なカスタマイズサービス, 長いライフサイクルの製品サポート, CoreIPC は、顧客が長期導入に向けた信頼性と拡張性の高いサイバーセキュリティ ハードウェア プラットフォームを構築できるように支援します.
よくある質問
1. ネットワークセキュリティコンピュータとは?
ネットワーク セキュリティ コンピュータは、ファイアウォールなどのサイバーセキュリティ アプリケーションを展開するために使用される専用のコンピューティング プラットフォームです。, VPNゲートウェイ, 侵入検知システム, 侵入防止システム, 統合された脅威管理ソリューション. 一般的なオフィスの PC とは異なります, ネットワーク セキュリティ コンピュータは継続的に動作するように設計されています, 高いネットワークスループット, 複数のイーサネットインターフェイス, 企業および産業環境における長期的な信頼性.
2. 産業用コンピュータをファイアウォール アプライアンスとして使用する理由?
産業用コンピュータは信頼性を提供します, より長い製品ライフサイクル, 従来の商用 PC よりも多くのネットワーク オプションを備えています. それらはのために設計されています 24/7 複数の LAN ポートが含まれることが多い, ファンレス冷却, 工業グレードのコンポーネント, 幅広い温度サポート. これらの特性により、重要な産業におけるファイアウォールの導入に適しています。, 企業, およびエッジ環境.
3. ファイアウォール コンピュータに必要な LAN ポートの数?
必要な LAN ポートの数はネットワーク アーキテクチャによって異なります. 基本的な WAN/LAN ファイアウォールは 2 つの LAN ポートを使用する場合があります, 一方、ブランチ オフィス システムでは 4 つのシステムが必要となる場合があります。. マルチゾーンネットワークセグメンテーション, DMZ の展開, 管理ネットワーク, また、監視ネットワークには 6 つ以上の LAN インターフェイスが必要になることがよくあります。. 高度なデータセンターおよび産業セキュリティ環境では、8 個以上の LAN ポートからメリットが得られる場合があります.
4. ネットワーク セキュリティ アプライアンスに適したプロセッサはどれですか?
プロセッサの選択は、予想されるトラフィック量とセキュリティ機能に依存します. エントリーレベルのゲートウェイは効率的な組み込みプロセッサを使用する場合があります, 一方、エンタープライズファイアウォール, IDS/IPS, UTM アプリケーションは通常、より強力なマルチコア パフォーマンスを必要とします。. SSL検査を伴うアプリケーション, ディープパケットインスペクション, VPN暗号化, またはリアルタイム分析には通常、より高性能の CPU と十分なメモリ容量が必要です.
5. ファイアウォールと UTM アプライアンスの違いは何ですか?
ファイアウォールは主にセキュリティ ルールに基づいてネットワーク トラフィックを制御します。. 統合脅威管理アプライアンスは、ファイアウォールなどの複数のセキュリティ機能を組み合わせます。, VPN, ウイルス対策, ウェブフィルタリング, 侵入防止, およびアプリケーション制御. UTM ソリューションは一元的なセキュリティ管理を提供しますが、より多くのコンピューティング リソースが必要です, ハードウェアのパフォーマンスが重要な選択要素となる.
6. 産業用コンピュータは VPN ゲートウェイをサポートできますか?
はい. 産業用コンピュータは信頼性の高い処理性能を備えているため、VPN ゲートウェイとして広く使用されています。, マルチポートネットワーキング, および長期的なプラットフォームの安定性. ハードウェア暗号化アクセラレーションは VPN スループットの向上に役立ちます, CPU使用率を削減する, リモートアクセスのパフォーマンスを向上させる, エンタープライズおよび産業用の展開でより多くの同時ユーザーをサポートします.
7. エッジコンピューティングはネットワークセキュリティにおいてどのような役割を果たしますか?
エッジ コンピューティングにより、セキュリティ機能をデバイスの近くに展開できるようになります, ユーザー, および運用資産. これによりレイテンシを短縮できます, ローカルの脅威検出を改善する, 一元化されたクラウド インフラストラクチャへの依存度が低い, 帯域幅効率を向上させます. 産業用コンピュータは、分散型産業においてエッジ セキュリティ アプライアンスとして機能することがよくあります。, 交通機関, エネルギー, およびスマートインフラストラクチャ環境.
8. ファンレス産業用コンピュータはサイバーセキュリティアプリケーションに適しています?
はい. ファンレス産業用コンピュータは、メンテナンス要件を軽減し、機械的な冷却コンポーネントを排除するため、サイバーセキュリティ アプリケーションに適しています。. 多くの場合、ほこりの多いリモートまたはミッションクリティカルな導入に好まれます。, 振動, または継続的な動作が従来のファンベースのシステムに影響を与える可能性があります. ファンレス設計により、要求の厳しい環境における長期的な信頼性が向上します.
9. ネットワーク セキュリティ アプライアンスを導入するのが一般的な業界?
ネットワーク セキュリティ アプライアンスは製造現場で広く使用されています, 交通機関, エネルギーと公共事業, 健康管理, 電気通信, 小売り, スマートシティ, および政府のインフラストラクチャ. 各分野では、重要なシステムに対して安全で信頼性の高いネットワーク保護が必要です, 運用データ, 接続されたデバイス, およびビジネスアプリケーション. 産業用コンピューティング プラットフォームは、さまざまな環境にわたるこれらのセキュリティ要件のサポートに役立ちます.
10. 産業用コンピューターは IDS および IPS アプリケーションをサポートできますか?
はい. 産業用コンピューターはディープパケット検査に必要な処理能力を提供します, 署名の照合, 行動分析, リアルタイムの脅威検出, そしてイベントロギング. これらの機能により、IDS および IPS 導入に適したプラットフォームになります。, 特に産業用ネットワークでは, エッジコンピューティング環境, 長期安定稼働が必要なエンタープライズ向けセキュリティアプライアンス.
11. セキュリティ アプライアンスに対するハードウェア ライフサイクル サポートの重要性?
セキュリティ インフラストラクチャは長年運用され続けることが多いため、ハードウェア ライフサイクル サポートは非常に重要です。. ライフサイクルの長いプラットフォームによりメンテナンスが簡素化されます, 再設計コストを削減する, ソフトウェアの互換性を維持する, スペアパーツの入手可能性を向上させる. 産業用コンピュータ プラットフォームは通常、商用 PC よりも安定したハードウェアの可用性を提供します。, 長期的なサイバーセキュリティ導入に適したものにする.
12. ネットワーク セキュリティ プロジェクトに適切な産業用コンピュータを選択するにはどうすればよいですか?
重要な選択要素にはネットワーク スループット要件が含まれます, LANポート数, VPN と暗号化のワークロード, 拡張要件, 導入環境, ライフサイクルの期待, およびオペレーティング システムの互換性. 経験豊富な産業用コンピューティング サプライヤーと協力することで、選択したプラットフォームが現在および将来のネットワーク セキュリティ要件に確実に適合するようにすることができます。.
結論
サイバー脅威が進化し続け、デジタルインフラの相互接続がますます進む中, 組織は信頼できるものを必要とします, スケーラブルな, ネットワークセキュリティ導入のための高性能プラットフォーム. 産業用コンピュータは処理能力を提供します, ネットワーキングの柔軟性, ファイアウォールをサポートするために必要な長期的な信頼性, VPNゲートウェイ, IDS/IPS システム, UTM プラットフォーム, およびエッジセキュリティアプライアンス.
複数のイーサネットインターフェースなどの機能を搭載, ファンレス工業デザイン, ハードウェア暗号化アクセラレーション, 長いライフサイクルのサポート, 産業用コンピューティング プラットフォームはエンタープライズに最適です, 工業用, 交通機関, 健康管理, 重要なインフラストラクチャのセキュリティ アプリケーション. 適切なネットワーク セキュリティ コンピュータ アーキテクチャを選択することによって, 組織はサイバーセキュリティ防御を強化できる, 業務の継続性を向上させる, 将来のデジタルトランスフォーメーションへの取り組みをサポートします.
お問い合わせ
ファイアウォール アプライアンスの計画, VPNゲートウェイ, IDS/IPS プラットフォーム, UTM アプライアンス, またはエッジサイバーセキュリティソリューション?
CoreIPC は産業用マザーボードを提供します, 組み込みコンピュータ, ファンレス産業用 PC, ネットワーク セキュリティ アプリケーション用にカスタマイズされたハードウェア プラットフォーム. 当社のエンジニアリングチームが製品選択をお手伝いします, ハードウェアのカスタマイズ, OEMサービス, およびODM開発.
今すぐ CoreIPC に連絡して、プロジェクトの要件について話し合い、次世代のサイバーセキュリティ ソリューションに最適なコンピューティング プラットフォームを見つけてください。.