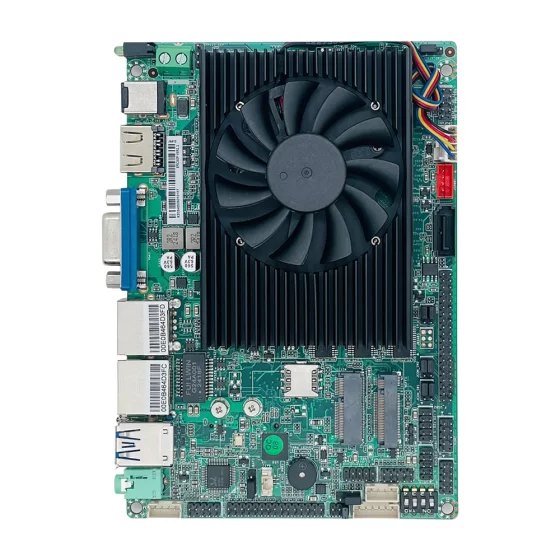
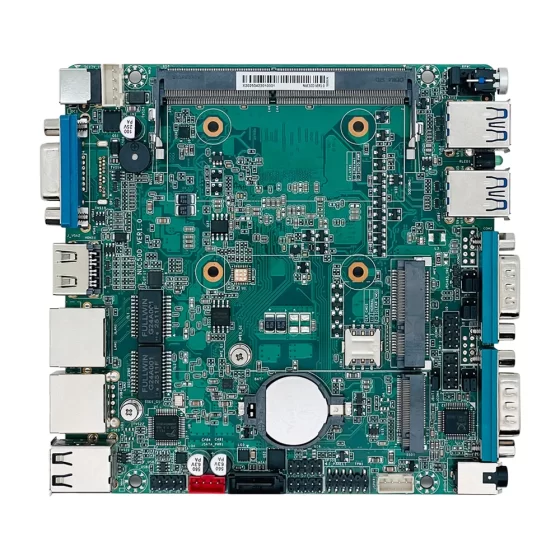
Решения CoreIPC для промышленных вычислений

Решение шлюза кибербезопасности: Шлюз кибербезопасности для защиты промышленных сетей
Управляющее резюме
A cybersecurity gateway provides the industrial computing foundation for secure network access, применение брандмауэра, VPN-подключение, обнаружение вторжений, предотвращение вторжений, сегментация сети, remote maintenance protection, and industrial IoT security.
Современная промышленная среда становится все более взаимосвязанной. Заводы, энергетические объекты, транспортные системы, склады, удаленные объекты, and smart infrastructure networks now rely on PLCs, СКАДА-системы, промышленные ПК, встроенные компьютеры, датчики, камеры, роботы, промышленные шлюзы Интернета вещей, облачные платформы, and remote engineering tools.
Такое подключение улучшает видимость и эффективность работы., но это также увеличивает риск кибербезопасности.
A cybersecurity gateway built on an industrial computer or embedded computer can act as a secure boundary between machines, field devices, заводские системы, удаленные пользователи, облачные платформы, и корпоративные сети. It can control traffic, protect access, monitor events, сегментировать сети, and support secure data transfer.
Unlike basic routers or consumer gateways, industrial cybersecurity gateways must operate reliably in real deployment environments. Их можно устанавливать внутри шкафов управления., машинные корпуса, warehouse network racks, транспортировочные шкафы, энергетические объекты, подсобные помещения, and remote infrastructure sites.
This article explains how cybersecurity gateway systems support industrial network protection, what challenges appear in real applications, как работает архитектура решения, and which hardware features matter when selecting an industrial computer or embedded computer for cybersecurity gateway deployment.
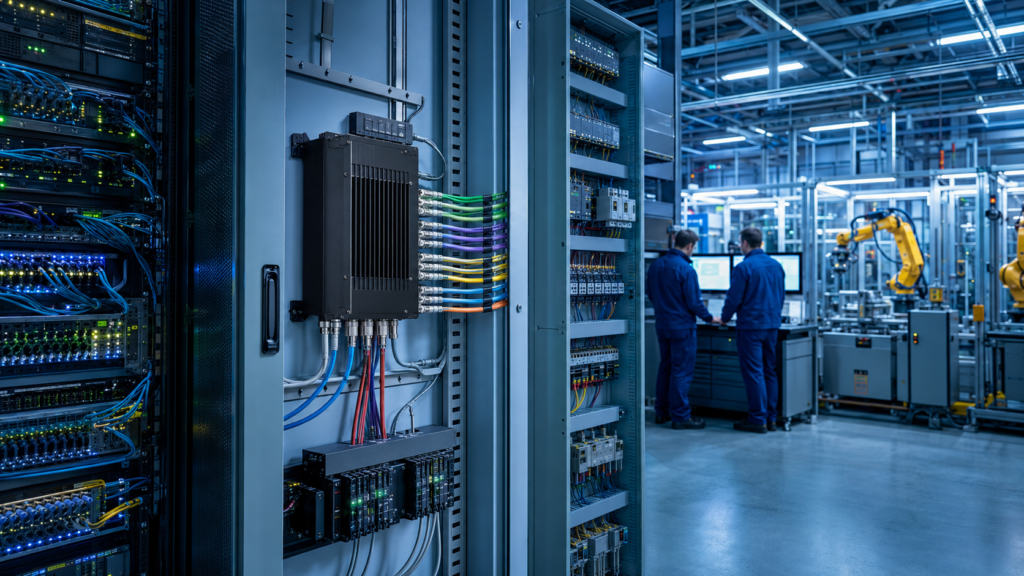
Industrial Cybersecurity Gateway Protection
Обзор отрасли
Industrial Networks Are Becoming More Connected
Industrial networks were once mostly isolated.
Сегодня, factories and infrastructure systems are connected to enterprise software, платформы удаленного обслуживания, промышленные приложения Интернета вещей, облачные информационные панели, центры обработки данных, and multi-site operations.
This creates new value, but it also creates new exposure.
Connected industrial systems may include:
- ПЛК
- HMI
- СКАДА-серверы
- Промышленные ПК
- Встроенные контроллеры
- Контроллеры станков
- Роботы
- Камеры
- Датчики
- Счетчики энергии
- IIoT-шлюзы
- Инструменты удаленного обслуживания
A cybersecurity gateway helps protect these systems by controlling how traffic moves between local networks, удаленные пользователи, and higher-level platforms.
Cybersecurity Gateways Combine Connectivity and Protection
A cybersecurity gateway is not only a data gateway.
It is also a security enforcement point.
В зависимости от конфигурации программного обеспечения, это может поддержать:
- Правила брандмауэра
- VPN-туннели
- Безопасный удаленный доступ
- Сегментация сети
- Обнаружение вторжений
- Предотвращение вторжений
- Мониторинг трафика
- Контроль доступа
- Локальное ведение журнала
- Контроль подключения к облаку
- Industrial IoT security
- Удаленное управление
В промышленных условиях, эти функции должны быть реализованы тщательно.
The gateway must protect the network without disrupting production communication.
Industrial Hardware Is the Deployment Foundation
Cybersecurity gateway platforms are often deployed near industrial equipment.
They may operate in cabinets, корпуса со стороны машины, придорожные системы, подстанции, удаленные служебные объекты, склады, or production areas.
Эти места могут содержать пыль, вибрация, нагревать, нестабильная мощность, ограниченный поток воздуха, и ограниченный доступ для обслуживания.
Industrial computers and embedded computers provide a stronger hardware foundation than standard office devices.
Они поддерживают прочные корпуса, несколько портов локальной сети, надежное хранение, гибкий ввод-вывод, варианты безвентиляторной работы, стабильная потребляемая мощность, и доступность в течение длительного жизненного цикла.

Cybersecurity Gateway Deployment Challenges
Ключевые проблемы
Securing IT and OT Communication
Industrial cybersecurity gateway deployment often starts at the boundary between IT and OT networks.
IT systems may include enterprise software, пользовательские устройства, облачные платформы, и бизнес-приложения. OT systems may include PLCs, СКАДА, HMI, роботы, машины, датчики, и производственные сети.
These systems need selected data exchange, but they should not be merged into one flat network.
A cybersecurity gateway helps define controlled communication between zones.
Важные вопросы проектирования включают в себя:
- Which systems need to communicate?
- Какой трафик следует заблокировать?
- Каким пользователям нужен удаленный доступ?
- Which devices should remain isolated?
- Which data should be sent to cloud platforms?
- Какие события должны регистрироваться?
- Which access paths require approval?
Clear segmentation reduces unnecessary exposure and improves network control.
Supporting Secure Remote Maintenance
Дистанционное обслуживание ценно для машиностроителей, системные интеграторы, и заводские инженеры.
Однако, broad remote access can create serious risk.
A cybersecurity gateway should support controlled remote service workflows.
Remote access design should consider:
- Аутентификация пользователя
- Проверка устройства
- Политики VPN или безопасного туннеля
- Ролевой доступ
- Maintenance time windows
- Approved destination devices
- Регистрация сеанса
- Правила экстренного доступа
- Резервное копирование конфигурации
The goal is to give engineers access to the required systems without exposing the entire industrial network.
Защита устаревших промышленных устройств
Many industrial devices have long service lives.
Некоторые ПЛК, HMI, метры, диски, and controllers may not support modern authentication, шифрование, or security logging.
Replacing these assets may be expensive or impractical.
A cybersecurity gateway can help protect legacy devices by enforcing security at the network boundary.
It can restrict access, segment traffic, monitor communication, and log events without requiring every legacy device to be upgraded immediately.
Управление несколькими сетевыми зонами
Industrial sites often include many network zones.
A cybersecurity gateway may need to separate:
- Восходящий канал WAN
- Заводская ИТ-сеть
- Сеть ПЛК
- Машинная сеть
- СКАДА-сеть
- Сеть камер
- Промышленная сеть Интернета вещей
- Сеть удаленного обслуживания
- Сеть управления
Multiple LAN ports and careful routing policies are important.
Without segmentation, one compromised device may have unnecessary access to critical systems.
Maintaining Production Reliability
Security controls must not interrupt production.
Industrial networks may carry critical communication between PLCs, HMI, СКАДА-системы, роботы, датчики, шлюзы, и производственное программное обеспечение.
A cybersecurity gateway must be designed and tested carefully.
Before full deployment, teams should validate:
- Required industrial protocols
- Normal traffic patterns
- Политики брандмауэра
- VPN behavior
- Регистрация рабочей нагрузки
- Failover behavior
- Remote access workflow
- Recovery procedures
- Долгосрочная стабильность
Security should strengthen industrial operations, not create new downtime risks.

Cybersecurity Gateway Architecture
Cybersecurity Gateway Solution Architecture
Industrial Device Layer
The industrial device layer includes the equipment that generates data or requires protection.
Этот слой может включать в себя:
- ПЛК-контроллеры
- HMI
- СКАДА-системы
- Промышленные ПК
- Embedded computers
- Датчики
- Роботы
- Камеры
- Счетчики энергии
- Контроллеры станков
- Диски
- IIoT-шлюзы
- Локальные серверы
These assets may be divided into different networks according to function and risk.
The cybersecurity gateway controls communication between these systems and external networks.
Cybersecurity Gateway Layer
The cybersecurity gateway layer is the core of the solution.
На этом слое, промышленный компьютер или встроенный компьютер может:
- Маршрутизация сетевого трафика
- Применить правила брандмауэра
- Установите VPN-туннели
- Сегментировать сетевые зоны
- Проверка трафика
- Detect suspicious behavior
- Prevent unwanted communication
- Хранить журналы
- Поддержка безопасного удаленного доступа
- Connect to monitoring platforms
This layer provides both connectivity and protection.
Уровень политики безопасности
The security policy layer defines what is allowed, заблокирован, проверено, или залогинился.
Политика может быть основана на:
- Сетевая зона
- Тип устройства
- Роль пользователя
- Приложение
- Промышленный протокол
- Цель удаленного доступа
- Местоположение сайта
- Временное окно
- Уровень риска
- Рабочий процесс обслуживания
Для промышленных сред, policies should be created with both IT security and OT engineering input.
This helps ensure that the gateway protects the network without blocking required production traffic.
Remote Access and Connectivity Layer
The remote access layer connects users, сайты, and platforms securely.
Это может поддержать:
- Удаленный доступ инженера
- OEM service access
- Межсайтовый VPN
- Туннели между фабрикой и облаком
- Удаленный мониторинг SCADA
- Передача данных промышленного Интернета вещей
- Multi-site connectivity
- Remote maintenance dashboards
This layer allows distributed users and systems to connect through controlled and logged access paths.
Уровень мониторинга и управления
Cybersecurity gateways need visibility.
Уровень мониторинга может включать локальные информационные панели., security logs, traffic reports, Статус VPN-туннеля, информация о состоянии системы, и записи оповещений.
Полезные данные мониторинга могут включать:
- События брандмауэра
- Blocked traffic logs
- Статус VPN-туннеля
- Оповещения о вторжениях
- История удаленного доступа
- Объем сетевого трафика
- Использование процессора и памяти
- Статус хранилища
- Температура устройства
- Изменения конфигурации
This information supports troubleshooting, аудиторская проверка, расследование безопасности, и долгосрочное управление сетью.
Ключевые особенности
Сегментация сети из нескольких локальных сетей
Multiple LAN ports are one of the most important features for cybersecurity gateway hardware.
They allow the gateway to separate different network zones and apply policies between them.
Полезные конфигурации могут включать в себя:
- Восходящий канал WAN
- Резервный восходящий канал WAN
- Заводская ИТ-сеть
- Сеть ПЛК
- Машинная сеть
- СКАДА-сеть
- Сеть камер
- Промышленная сеть Интернета вещей
- Сеть удаленного обслуживания
Конструкция с несколькими локальными сетями улучшает организацию трафика и поддерживает более строгие границы безопасности..
Firewall and Access Control
A cybersecurity gateway should support firewall rules and access control policies.
These functions help define which traffic can pass between networks.
В промышленных масштабах, firewall policies may control:
- Удаленный доступ инженера
- Machine-to-server communication
- PLC network access
- SCADA system access
- Cloud data transfer
- Industrial IoT gateway traffic
- Camera network access
- Maintenance workstation communication
Clear policies help reduce unnecessary exposure.
VPN and Secure Tunnel Support
Many industrial sites require secure remote connectivity.
A cybersecurity gateway may support VPN or secure tunnel functions for remote service, соединение между площадками, and cloud platform access.
VPN workload depends on:
- Количество туннелей
- Encryption requirements
- Объем трафика
- Сеансы удаленных пользователей
- Site-to-site data transfer
- Cloud connection needs
- Требования к ведению журнала
Hardware should be selected according to realistic throughput and security requirements.
IDS and IPS Capability
Some cybersecurity gateway platforms may support IDS or IPS functions.
IDS helps detect suspicious activity and generate alerts.
IPS can actively prevent unwanted traffic according to policy.
Industrial deployments should evaluate these functions carefully because traffic blocking can affect production if policies are not tested.
A staged approach is often practical:
- Monitor first
- Establish baseline behavior
- Review alerts
- Tune rules
- Apply prevention gradually
- Validate production communication
Надежное локальное хранилище
Локальное хранилище поддерживает журналы, системные файлы, резервные копии конфигурации, сертификаты, записи событий, и диагностические данные.
Обычно предпочтение отдается твердотельным накопителям или хранилищам NVMe, поскольку они обеспечивают быстрый доступ и лучшую ударопрочность, чем механические накопители..
При планировании хранения следует учитывать:
- Хранение журнала
- Записи событий безопасности
- VPN certificates
- Резервное копирование конфигурации
- Восстановление системы
- Диагностические файлы
- Напишите выносливость
- Рабочий процесс резервного копирования
Надежное хранилище повышает контролируемость и эффективность обслуживания..
Прочная и безвентиляторная конструкция
Fanless industrial computers are useful for cybersecurity gateway deployment in dusty cabinets and remote environments.
Они уменьшают попадание пыли и устраняют одну распространенную точку механического отказа..
Прочные корпуса защищают от вибрации, напряжение кабеля, монтажное напряжение, и продолжительное время работы.
Thermal design should still be reviewed carefully because firewall rules, VPN-шифрование, инспекция дорожного движения, and logging can create sustained workload.
Гибкий промышленный ввод-вывод
Although cybersecurity gateways mainly focus on networking, industrial I/O can still be valuable.
Полезные опции могут включать в себя:
- локальная сеть
- USB
- RS232
- RS485
- GPIO
- Цифровой вход
- Цифровой выход
- HDMI
- ДисплейПорт
- М.2
- PCIe
- SATA или NVMe
Последовательные порты могут поддерживать доступ к устаревшим сервисам.. GPIO может поддерживать выход тревоги. Расширение PCIe или M.2 может поддерживать дополнительные модули локальной сети., беспроводные модули, или хранилище.
Длительный жизненный цикл и ремонтопригодность
Cybersecurity gateways may remain in service for many years.
Согласованное оборудование помогает поддерживать образы программного обеспечения, совместимость программного обеспечения безопасности, проверка драйвера, планирование запасных частей, и шаблоны конфигурации.
Industrial computing platforms with lifecycle planning help system integrators and operators deploy stable cybersecurity gateway solutions across multiple sites and equipment generations.

Industrial Cybersecurity Operations
Сценарии развертывания
Factory Cybersecurity Gateway
A factory can deploy a cybersecurity gateway between IT and OT networks.
The gateway can control traffic between enterprise systems, производственные сети, промышленные шлюзы Интернета вещей, and SCADA systems.
This helps reduce unnecessary exposure while allowing required data exchange.
Защита машинной сети
Machine builders can integrate cybersecurity gateways into machine networks.
The gateway can protect machine controllers, HMI, встроенные компьютеры, промышленные ПК, и удаленный доступ к сервису.
This is useful for OEM equipment deployed at customer sites.
Промышленный шлюз безопасности Интернета вещей
Промышленные системы Интернета вещей соединяют машины, датчики, метры, and gateways to higher-level platforms.
A cybersecurity gateway can segment machine networks, secure cloud communication, log access events, and control data transfer paths.
Это способствует более безопасному развертыванию IIoT..
SCADA and Utility Security
SCADA systems often support energy, вода, транспорт, и инфраструктура объекта.
A cybersecurity gateway can protect access to SCADA networks, удаленные устройства, системы мониторинга, and maintenance platforms.
Industrial hardware is important for distributed utility and infrastructure environments.
Remote Maintenance Gateway
Remote maintenance requires secure access control.
A cybersecurity gateway can provide VPN connectivity, политики брандмауэра, доступ к журналу, и сегментация сети для авторизованных инженеров.
This supports efficient service while limiting unnecessary network exposure.
Безопасность склада и логистики
Склады могут включать конвейеры., станции штрих-кода, промышленные ПК, камеры, WMS-платформы, и контроллеры автоматизации.
A cybersecurity gateway can protect local networks, segment devices, and provide secure remote management.
This supports reliable logistics operations.
Smart Transportation Security Gateway
Транспортные системы могут включать в себя придорожное оборудование., регулировщики, парковочные системы, станции, и центры мониторинга.
A cybersecurity gateway can support secure connectivity, защита удаленного доступа, and network segmentation for distributed transportation infrastructure.
OEM Cybersecurity Appliance Development
Security solution providers and system integrators can build custom cybersecurity appliances using industrial computers or embedded boards.
The platform can support firewall software, VPN, ИДС, IPS, маршрутизация, регистрация, удаленное управление, and rugged field deployment.
Преимущества для бизнеса
Stronger Industrial Network Protection
A cybersecurity gateway helps protect industrial networks at key boundaries.
It can control traffic, restrict remote access, сегментировать сети, and monitor events.
This reduces unnecessary exposure and improves protection for machines, ПЛК, СКАДА-системы, and IIoT gateways.
Безопасный удаленный доступ
Remote support can reduce downtime and improve service efficiency.
A cybersecurity gateway helps make remote access safer through VPN, правила доступа, регистрация, and controlled network paths.
Authorized engineers can access required systems without opening the full industrial network.
Лучшая сегментация ИТ и ОТ
Multi-LAN cybersecurity gateways help separate IT, ОТ, машина, камера, IIoT, удаленное обслуживание, и сети управления.
Segmentation reduces risk and improves network clarity.
This is especially important for connected factories and multi-site industrial environments.
Улучшенная видимость безопасности
Cybersecurity gateways can store and report firewall events, Статус VPN-туннеля, заблокированный трафик, оповещения о вторжении, system health, and access records.
This visibility supports troubleshooting, аудиторская проверка, расследование безопасности, и постоянное улучшение.
Reliable local storage helps preserve important records.
Надежное развертывание на местах
Industrial computers provide rugged hardware for cybersecurity gateways deployed outside office environments.
Безвентиляторный дизайн, стабильное хранилище, промышленный монтаж, поддержка в течение длительного жизненного цикла помогает снизить риск технического обслуживания.
Это важно для заводов., энергетические объекты, транспортные системы, склады, и удаленные объекты.
Scalable Security Deployment
A standardized cybersecurity gateway platform makes it easier to deploy secure network boundaries across many machines, производственные линии, филиалы, заводы, и удаленные сайты.
Согласованное оборудование упрощает образы программного обеспечения, шаблоны конфигурации, планирование запасных частей, проверка, и управление жизненным циклом.
This supports scalable industrial cybersecurity programs.
Почему CoreIPC
CoreIPC предоставляет промышленные вычислительные платформы для сетевой безопасности, промышленный Интернет вещей, автоматизация производства, удаленный мониторинг, крайний ИИ, и встроенная системная интеграция. For cybersecurity gateway applications, CoreIPC специализируется на надежном промышленном компьютерном оборудовании., встроенные компьютерные решения, конфигурации с несколькими локальными сетями, гибкий ввод-вывод, компактная конструкция системы, варианты безвентиляторного развертывания, возможность локального хранения, и поддержка настройки OEM/ODM. CoreIPC помогает системным интеграторам, поставщики решений безопасности, машиностроители, и промышленные операторы выбирают вычислительные платформы, соответствующие реальным требованиям развертывания, включая количество портов LAN, рабочая нагрузка брандмауэра, Производительность VPN, IDS or IPS requirements, потребности в хранении, способы крепления, потребляемая мощность, термические условия, и планирование жизненного цикла.
Часто задаваемые вопросы
1. What is a cybersecurity gateway?
A cybersecurity gateway is a network security platform that protects communication between local devices, удаленные пользователи, корпоративные системы, облачные платформы, и промышленные сети.
В промышленных условиях, it may support firewall rules, VPN-туннели, контроль доступа, ИДС, IPS, мониторинг трафика, сегментация сети, регистрация, and secure remote maintenance.
2. Why use an industrial computer for a cybersecurity gateway?
Промышленный компьютер обеспечивает надежное оборудование и гибкое сетевое подключение для развертывания на заводе и в полевых условиях..
Он может поддерживать несколько портов LAN., безвентиляторный режим, надежное хранение, промышленный монтаж, стабильная потребляемая мощность, и доступность в течение длительного жизненного цикла. These features make it suitable for cybersecurity gateways installed in cabinets, машины, удаленные объекты, и инфраструктурные системы.
3. How is an embedded computer used as a cybersecurity gateway?
An embedded computer can act as a compact cybersecurity gateway inside a control cabinet, корпус машины, branch site, or OEM appliance.
Он может запускать брандмауэр, VPN, маршрутизация, регистрация, контроль доступа, and network segmentation software while providing a smaller footprint for space-limited deployments.
4. What is the difference between a cybersecurity gateway and a firewall?
A firewall mainly controls traffic according to rules.
A cybersecurity gateway may include firewall functions plus VPN, ИДС, IPS, контроль удаленного доступа, регистрация, сегментация, and secure industrial IoT connectivity. It is usually a broader security platform for protected communication.
5. Why are multiple LAN ports important for cybersecurity gateways?
Multiple LAN ports allow the gateway to separate different network zones.
Один порт может подключаться к WAN, другой для заводского ИТ, другой для сетей ПЛК, другой для машинных сетей, а другой — для удаленного обслуживания или промышленных систем Интернета вещей.. This supports segmentation and better policy enforcement.
6. Can fanless industrial computers support cybersecurity gateway workloads?
Да. Fanless industrial computers can support many cybersecurity gateway deployments because they reduce dust intake and remove one mechanical failure point.
Однако, правила брандмауэра, VPN-шифрование, инспекция дорожного движения, регистрация, and local processing can create sustained heat. нагрузка процессора, конструкция корпуса, температура окружающей среды, и поток воздуха в шкафу следует проверить перед развертыванием.
7. What hardware features matter for cybersecurity gateway platforms?
Важные функции включают несколько портов LAN., достаточная производительность процессора, надежная память, SSD или NVMe-хранилище, прочный корпус, безвентиляторный дизайн, промышленная потребляемая мощность, USB, последовательные порты, GPIO, вывод дисплея, и возможности расширения.
The final configuration should match network zones, объем трафика, Рабочая нагрузка VPN, функции безопасности, потребности в хранении, и среда установки.
8. Can cybersecurity gateways protect industrial IoT systems?
Да. Cybersecurity gateways can help protect industrial IoT systems by segmenting machine networks, управление облачной связью, обеспечение удаленного доступа, and logging data transfer events.
They can sit between IIoT gateways, машины, заводские сети, и внешние платформы для обеспечения контролируемой границы безопасности.
9. Can a cybersecurity gateway support both IDS and IPS?
Да, if the software stack and hardware performance support these functions.
IDS can monitor and alert on suspicious traffic, while IPS can actively block unwanted traffic. Industrial deployments should validate traffic behavior carefully before enabling prevention policies.
10. Что следует протестировать перед развертыванием?
Перед развертыванием, платформа должна быть протестирована с реальной топологией сети, политики брандмауэра, VPN-туннели, IDS or IPS rules, объем трафика, промышленные протоколы, рабочая нагрузка хранилища, и длительная эксплуатация.
Термическая стабильность, рабочий процесс удаленного доступа, поведение при отказе, резервное копирование конфигурации, процедуры восстановления, и производственная коммуникация также должна быть проверена.
Заключение
A cybersecurity gateway is a practical foundation for industrial network protection, безопасный удаленный доступ, применение брандмауэра, VPN-подключение, обнаружение вторжений, предотвращение вторжений, сегментация сети, and industrial IoT security.
Путем размещения промышленного компьютера или встроенного компьютера на ключевых границах сети., производители, машиностроители, системные интеграторы, и операторы инфраструктуры могут защитить сети PLC, СКАДА-системы, машинные сети, cloud-connected gateways, remote maintenance paths, and distributed industrial sites more effectively.
The right cybersecurity gateway platform should be selected according to real deployment requirements, включая количество портов LAN, объем трафика, рабочая нагрузка брандмауэра, Количество VPN-туннелей, IDS or IPS requirements, потребности в хранении, метод монтажа, потребляемая мощность, термические условия, поддержка операционной системы, политика безопасности, и планирование жизненного цикла.
CoreIPC supports cybersecurity gateway projects with industrial computing platforms designed for practical factory, машинная сторона, ветвь, и развертывание на местах. С правильной аппаратной основой, промышленные операторы и поставщики решений безопасности могут создавать надежные, масштабируемый, and secure industrial cybersecurity gateway systems.
Связаться с нами
Ищу промышленный компьютер, встроенный компьютер, or multi-LAN platform for cybersecurity gateway deployment?
Свяжитесь с CoreIPC, чтобы обсудить требования вашего проекта, включая количество портов LAN, сетевые зоны, рабочая нагрузка брандмауэра, Производительность VPN, IDS or IPS requirements, конфигурация хранилища, метод монтажа, потребляемая мощность, операционная среда, потребности жизненного цикла, и варианты настройки OEM/ODM.