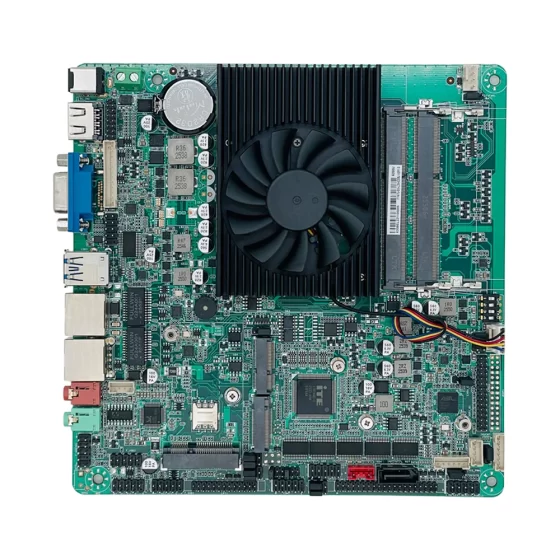
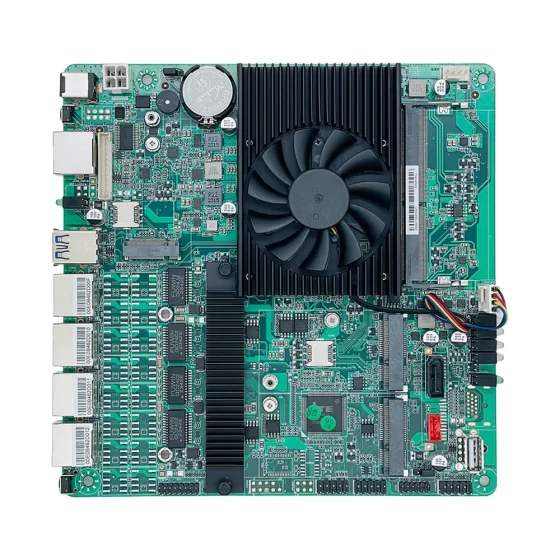
Решения CoreIPC для промышленных вычислений

Безопасный пограничный шлюз: Secure Edge Gateway для промышленного подключения и защиты сети
Управляющее резюме
Безопасный пограничный шлюз обеспечивает основу промышленных вычислений для защищенного подключения машин., передача данных промышленного Интернета вещей, удаленное обслуживание, сегментация сети, локальная обработка данных, и безопасная связь между полевыми устройствами и платформами более высокого уровня..
Современная промышленная среда становится все более взаимосвязанной. Заводы, склады, транспортные системы, энергетические объекты, и удаленные объекты теперь используют ПЛК, датчики, камеры, роботы, промышленные ПК, встроенные компьютеры, СКАДА-системы, облачные платформы, и промышленные приложения Интернета вещей.
Такое подключение улучшает видимость и эффективность работы., но это также увеличивает потребность в защищенной периферийной инфраструктуре..
Безопасный пограничный шлюз, построенный на промышленном компьютере или встроенном компьютере, может собирать машинные данные., подключать промышленные устройства, обрабатывать выбранные данные локально, применять сетевые политики, защитить удаленный доступ, и пересылать достоверную информацию в МЧС, СКАДА, облачные информационные панели, или платформы обслуживания.
По сравнению со стандартными офисными шлюзами или потребительскими сетевыми устройствами, промышленные периферийные шлюзы должны поддерживать надежное развертывание, гибкий ввод-вывод, сеть с несколькими локальными сетями, локальное хранилище, стабильная потребляемая мощность, варианты безвентиляторного дизайна, и доступность в течение длительного жизненного цикла.
В этой статье объясняется, как работают системы безопасных пограничных шлюзов., какие проблемы с развертыванием возникают в реальных промышленных условиях, как структурирована архитектура решения, и какие аппаратные функции имеют значение при выборе промышленного компьютера или встроенного компьютера для приложений защищенного пограничного шлюза.
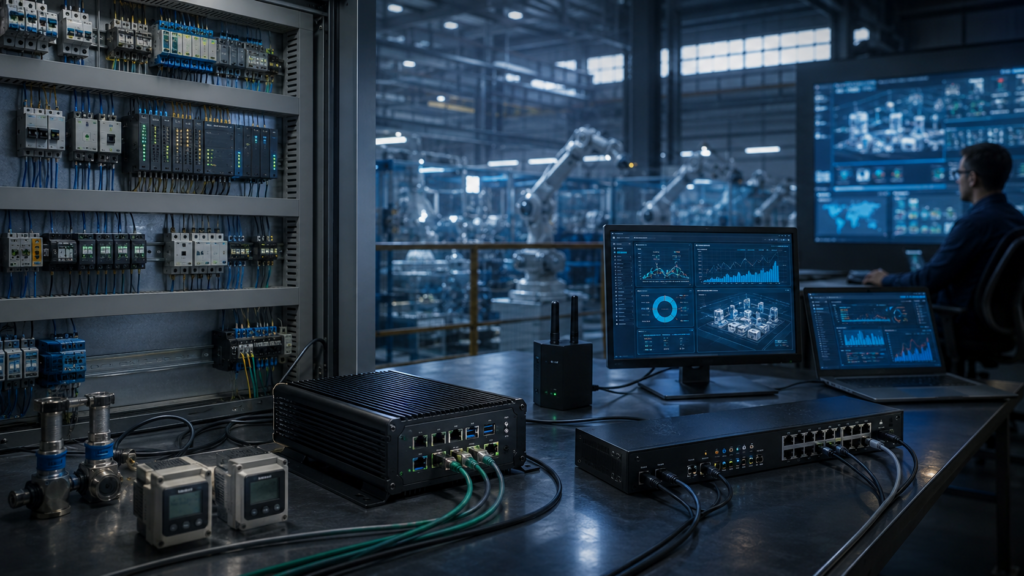
Безопасные пограничные шлюзы собирают машинные данные и управляют связью между промышленными устройствами и системами более высокого уровня..
Обзор отрасли
Расширение возможностей подключения промышленных периферийных устройств
Промышленные объекты генерируют больше данных, чем когда-либо прежде.
Машины, ПЛК, датчики, метры, камеры, диски, роботы, тестовые системы, и производственное программное обеспечение создают полезную информацию. Эти данные могут помочь в обслуживании, контроль качества, энергетический менеджмент, удаленный мониторинг, и умное производство.
Однако, многие промышленные устройства не предназначены для прямого подключения к облачным системам или корпоративным сетям..
Безопасный пограничный шлюз помогает устранить этот разрыв.
Он может подключать локальное оборудование, нормализовать данные, выполнить локальную обработку, и отправлять выбранную информацию в системы более высокого уровня по контролируемым каналам связи..
Безопасность теперь является частью конструкции Edge Gateway
Традиционные пограничные шлюзы в основном ориентированы на сбор данных и преобразование протоколов..
Современные промышленные шлюзы также нуждаются в функциях безопасности..
Безопасный пограничный шлюз может поддерживать:
- Сегментация сети
- Безопасный удаленный доступ
- VPN или зашифрованные туннели
- Политики брандмауэра
- Локальная фильтрация данных
- Контроль доступа к устройствам
- Регистрация событий
- Мониторинг работоспособности шлюза
- Контроль подключения к облаку
- Защита данных промышленного Интернета вещей
Это важно, поскольку шлюз часто находится между машинными сетями и внешними системами..
Если шлюз плохо спроектирован, он может стать слабым местом в промышленной сети.
Промышленные вычисления обеспечивают основу аппаратного обеспечения
Безопасные пограничные шлюзы могут быть развернуты в шкафах управления., машинные корпуса, придорожные системы, подсобные помещения, склады, сайты удаленного мониторинга, и производственные площади.
Эти среды могут включать пыль, вибрация, изменение температуры, электрический шум, ограниченный поток воздуха, напряжение кабеля, и непрерывная работа.
Промышленные компьютеры и встроенные компьютеры обеспечивают аппаратную основу, необходимую для этих условий..
Они поддерживают конфигурации с несколькими локальными сетями., последовательная связь, GPIO, локальное хранилище, прочный монтаж, безвентиляторные варианты, и долгосрочная доступность платформы.

Смешанные устройства, устаревшее серийное оборудование, сетевые зоны, удаленный доступ, и полевая проводка влияют на развертывание безопасного пограничного шлюза.
Ключевые проблемы
Подключение различных промышленных устройств
Безопасный пограничный шлюз должен взаимодействовать со многими типами полевых устройств..
Одно развертывание может включать ПЛК., датчики, счетчики энергии, считыватели штрих-кодов, камеры, роботы, последовательные устройства, промышленные переключатели, и устаревшие контроллеры машин.
Общие интерфейсы устройств могут включать в себя:
- Ethernet
- RS232
- RS485
- USB
- GPIO
- Цифровой вход
- Цифровой выход
- Беспроводные модули
- Выход на локальный дисплей
- Расширение хранилища
Шлюз должен обеспечивать достаточную гибкость для поддержки как современного, так и устаревшего оборудования..
Защита машинных сетей
Промышленные устройства часто выполняют критически важные производственные задачи..
Они не должны подвергаться непосредственному воздействию общедоступных сетей., облачные платформы, или неконтролируемые удаленные пользователи.
Безопасный пограничный шлюз может помочь создать контролируемую границу между машинными сетями и внешними системами..
Важные вопросы безопасности включают в себя:
- Каким устройствам нужна внешняя связь?
- Какие системы должны оставаться изолированными?
- Каким пользователям нужен удаленный доступ?
- Какие данные следует загрузить?
- Какой трафик следует заблокировать?
- Какие события должны регистрироваться?
- Какие сети требуют разделения?
Практичный шлюз должен поддерживать возможность подключения, не создавая ненужной опасности..
Управление доступом к удаленному обслуживанию
Дистанционное обслуживание ценно для машиностроителей, системные интеграторы, и заводские инженеры.
Однако, широкий удаленный доступ может увеличить риск.
Безопасный пограничный шлюз должен помочь ограничить удаленный доступ одобренным пользователям., одобренные устройства, и утвержденные сервисные задачи.
При проектировании дистанционного обслуживания следует учитывать:
- Аутентификация пользователя
- Разрешения доступа
- Окна обслуживания
- Контроль доступа на уровне устройства
- Политики VPN или безопасного туннеля
- Регистрация сеанса
- Утверждение удаленного обслуживания
- Процедуры экстренного доступа
Целью является поддержка эффективного обслуживания при одновременной защите производственных систем..
Обработка локальных данных
Безопасный пограничный шлюз часто обрабатывает данные перед их отправкой..
Он может фильтровать необработанные данные датчиков., буферные записи, обнаруживать аномальные события, конвертировать протоколы, совокупные значения, или запустите облегченную аналитику ИИ.
Требования к обработке зависят от:
- Количество подключенных устройств
- Частота обновления датчика
- Рабочая нагрузка по преобразованию протоколов
- Размер локальной базы данных
- Рабочая нагрузка искусственного интеллекта или аналитики
- Частота загрузки
- Требования к информационной панели
- Политика хранения хранилища
Промышленный компьютер должен обеспечивать стабильную производительность как для подключения, так и для функций безопасности..
Надежная работа в полевых условиях
Безопасные пограничные шлюзы часто работают непрерывно.
Их можно устанавливать в шкафах с ограниченным потоком воздуха., рядом с машинами, на складах, внутреннее придорожное оборудование, или в удаленных коммунальных объектах.
Если шлюз выходит из строя, сбор данных, удаленный доступ, и мониторинг может прекратиться.
Аппаратное обеспечение промышленного уровня помогает снизить этот риск благодаря прочной конструкции., стабильные тепловые характеристики, надежное хранение, надежный монтаж, и планирование длительного жизненного цикла.

Безопасные пограничные шлюзы соединяют промышленные устройства, локальная политика безопасности, заводское программное обеспечение, облачные платформы, и системы дистанционного обслуживания.
Архитектура решения Secure Edge Gateway
Уровень устройства и машины
Уровень устройств и машин включает промышленное оборудование, подключенное к шлюзу..
Этот слой может включать в себя:
- ПЛК
- Датчики
- Счетчики энергии
- Роботы
- Контроллеры станков
- Промышленные камеры
- Считыватели штрих-кодов
- HMI
- Диски
- Испытательное оборудование
- Последовательные устройства
- Промышленные выключатели
Эти устройства генерируют оперативные данные и могут нуждаться в контролируемой связи с системами более высокого уровня..
Безопасный пограничный шлюз обеспечивает локальную точку подключения..
Уровень промышленного периферийного шлюза
Уровень промышленного пограничного шлюза — это место, где промышленный компьютер или встроенный компьютер выполняет функции шлюза..
На этом слое, система может:
- Сбор данных о машине
- Преобразование промышленных протоколов
- Сегментировать локальные сети
- Фильтровать трафик
- Хранить временные записи
- Буферизация данных во время проблем с сетью
- Поддержка безопасного удаленного доступа
- Применить правила брандмауэра
- Переслать выбранные данные
- Мониторинг состояния шлюза
Этот уровень соединяет полевые устройства с заводскими и облачными системами, сохраняя при этом контролируемую границу безопасности..
Уровень безопасности и контроля доступа
Уровень безопасности и контроля доступа определяет, как защищена связь..
В зависимости от развертывания, оно может включать в себя:
- Политики брандмауэра
- VPN-туннели
- Правила контроля доступа
- Аутентификация пользователя
- Управление идентификацией устройств
- Сегментация сети
- Локальное ведение журнала
- Дистанционное управление техническим обслуживанием
- Безопасное управление конфигурацией
Этот уровень помогает защитить промышленные системы от широкого или неконтролируемого доступа..
Уровень обработки данных и аналитики
Уровень обработки данных преобразует необработанные данные устройства в полезную информацию..
Шлюз может обрабатывать:
- Значения датчика
- Статус машины
- Записи тревог
- Энергетические данные
- Результаты проверки
- Экологические данные
- Сигналы о состоянии оборудования
- Производство имеет значение
- Мероприятия по техническому обслуживанию
В некоторых системах, шлюз также может выполнять облегченную аналитику искусственного интеллекта или обнаружение аномалий..
Это помогает уменьшить пропускную способность и улучшить локальный отклик..
Уровень интеграции платформы
Безопасный пограничный шлюз соединяет локальные данные с системами более высокого уровня..
Он может отправлять выбранную информацию:
- МЧС
- СКАДА
- ERP-система
- Облачные платформы
- Панели мониторинга промышленного Интернета вещей
- Системы технического обслуживания
- Качественные базы данных
- Системы энергоменеджмента
- Краеведческие системы
- Платформы удаленного мониторинга
Вместо загрузки всех необработанных данных, шлюз может отправлять обработанные значения, оповещения, резюме, записи событий, и выбранные журналы.
Ключевые особенности
Сегментация сети из нескольких локальных сетей
Несколько портов LAN — ключевая особенность безопасных пограничных шлюзов..
Они позволяют платформе разделять разные сетевые зоны..
Полезные сетевые конфигурации могут включать в себя:
- Восходящий канал WAN
- Заводская ИТ-сеть
- Сеть ПЛК
- Машинная сеть
- Сеть камер
- Промышленная сеть Интернета вещей
- Сеть удаленного обслуживания
- Сеть управления
Это улучшает организацию трафика и поддерживает более надежную архитектуру безопасности..
Промышленный протокол и подключение устройств
Безопасный пограничный шлюз должен подключаться к реальному промышленному оборудованию..
Важные параметры ввода-вывода могут включать в себя:
- локальная сеть
- USB
- RS232
- RS485
- GPIO
- Цифровой вход
- Цифровой выход
- HDMI
- ДисплейПорт
- М.2
- PCIe
- SATA или NVMe хранилище
Эти интерфейсы помогают подключать ПЛК., датчики, метры, камеры, считыватели штрих-кодов, шлюзы, дисплеи, и устройства автоматизации.
Гибкий ввод-вывод сокращает количество внешних преобразователей и повышает надежность развертывания..
Поддержка безопасного удаленного доступа
Удаленный доступ — одна из важнейших функций шлюза..
Безопасный пограничный шлюз должен поддерживать контролируемый доступ к услугам вместо широкого открытого подключения..
Важные соображения включают в себя:
- Поддержка VPN или безопасного туннеля
- Проверка пользователя и устройства
- Применение политики доступа
- Регистрация удаленного сервиса
- Управление окном обслуживания
- Разделение сети управления
- Резервное копирование конфигурации
- Отчеты об оповещениях
Это помогает машиностроителям и операторам поддерживать оборудование, не подвергая риску всю сеть..
Локальное хранилище и буферизация данных
Локальное хранилище поддерживает непрерывность данных.
Шлюз может хранить машинные записи, журналы, файлы конфигурации, сертификаты, записи тревог, локальные базы данных, и загрузить буферы.
Обычно предпочтение отдается твердотельным накопителям или хранилищам NVMe, поскольку они обеспечивают быстрый доступ и лучшую ударопрочность, чем механические накопители..
При проектировании хранилища следует учитывать:
- Срок хранения данных
- Объем журнала
- Частота загрузки
- Поведение при прерывании сети
- Напишите выносливость
- Рабочий процесс резервного копирования
- Записи событий безопасности
Надежное хранилище помогает защитить как операционные данные, так и записи безопасности..
Производительность периферийных вычислений
Шлюзы Secure Edge могут обрабатывать несколько рабочих нагрузок одновременно..
Они могут собирать данные, протоколы процесса, запустить правила брандмауэра, управлять туннелями, хранить журналы, отображать информационные панели, и загрузить записи.
При выборе оборудования следует учитывать:
- Производительность процессора
- Объем памяти
- Количество портов локальной сети
- Скорость хранения
- Рабочая нагрузка протокола
- Рабочая нагрузка VPN
- Потребности в локальной аналитике
- Требования к информационной панели
- Поддержка операционной системы
- Тепловой расчет
Для легких приложений, встроенного компьютера может быть достаточно. Для более крупных развертываний в нескольких сетях, может потребоваться более мощный промышленный компьютер.
Прочная и безвентиляторная конструкция
Безвентиляторные промышленные компьютеры хорошо подходят для развертывания шлюзов..
Они уменьшают попадание пыли и устраняют одну распространенную точку механического отказа..
Прочные корпуса помогают защитить систему от вибрации., напряжение кабеля, условия установки шкафа, и непрерывная работа.
Тепловой расчет по-прежнему требует тщательного анализа., особенно когда шлюз обрабатывает зашифрованный трафик, локальная обработка, и непрерывная загрузка данных.
Длительный жизненный цикл и ремонтопригодность
Системы безопасных пограничных шлюзов могут оставаться в эксплуатации в течение многих лет..
Частые изменения оборудования могут создать проблемы с проверкой программного обеспечения., проблемы совместимости драйверов, и проблемы с запчастями.
Промышленные вычислительные платформы с планированием жизненного цикла помогают системным интеграторам, машиностроители, и операторы заводов поддерживают согласованное развертывание на многих машинах, сайты, и поколения оборудования.
Сценарии развертывания
Промышленный шлюз данных Интернета вещей
Безопасный пограничный шлюз может собирать данные с компьютеров, датчики, метры, и ПЛК.
Он может обрабатывать данные локально и отправлять выбранную информацию на информационные панели промышленного Интернета вещей или облачные платформы..
Это обеспечивает видимость подключенного предприятия, сохраняя при этом контроль над машинными сетями..
Удаленное обслуживание машины
Производители машин могут использовать безопасные пограничные шлюзы для поддержки удаленного обслуживания..
Шлюз может обеспечить контролируемый доступ к выбранному оборудованию., собирать диагностические данные, хранить журналы, и поддержка безопасных туннелей.
Это помогает сократить потребности в поездках и улучшить реагирование на услуги..
Сегментация производственной сети
Заводы могут развертывать безопасные пограничные шлюзы между машинными сетями., ИТ-сети, и промышленные сети Интернета вещей.
Шлюз может помочь контролировать трафик и уменьшить ненужное воздействие между зонами..
Это обеспечивает лучшую безопасность и более четкую организацию сети..
SCADA и мониторинг инженерных сетей
Коммунальным и инфраструктурным системам часто требуется безопасный удаленный мониторинг..
Безопасный пограничный шлюз может подключать датчики, метры, ПЛК, и системы SCADA при управлении путями связи.
Это полезно для энергии, вода, транспорт, и системы объектов.
Шлюз энергетического мониторинга
Энергетические системы могут использовать безопасные пограничные шлюзы для сбора данных со счетчиков., компрессоры, климатическое оборудование, производственные машины, и инженерные системы.
Шлюз может обрабатывать данные об энергопотреблении локально и отправлять выбранные записи на платформы управления энергопотреблением..
Это поддерживает анализ эффективности и обнаружение аномального потребления..
Умный транспортный шлюз
Транспортные системы могут включать в себя придорожное оборудование., парковочные системы, регулировщики, станционные системы, и платформы мониторинга.
Безопасный пограничный шлюз может соединять распределенное оборудование с центральными системами, поддерживая при этом сегментацию сети и удаленное обслуживание..
Склад и логистический шлюз
Склады могут использовать безопасные пограничные шлюзы для подключения станций штрих-кодов., конвейеры, сортировочное оборудование, камеры, промышленные компьютеры, и WMS-платформы.
Шлюз помогает безопасно передавать операционные данные и поддерживает удаленное устранение неполадок..
Интеграция OEM Secure Gateway
Производители оборудования и системные интеграторы могут интегрировать оборудование защищенного периферийного шлюза в оборудование или специальные устройства..
Платформа может обеспечить возможность подключения, обработка данных, удаленный доступ, регистрация, локальное хранилище, и безопасная связь для готовых к использованию промышленных систем.
Преимущества для бизнеса
Более безопасное промышленное подключение
Безопасный пограничный шлюз соединяет промышленные устройства с заводскими или облачными системами через контролируемые каналы связи..
Это уменьшает необходимость прямого раскрытия машинных сетей..
Это помогает производителям и производителям оборудования улучшить возможности подключения, одновременно управляя рисками безопасности..
Улучшенное удаленное управление обслуживанием
Удаленное обслуживание может сократить время простоя и затраты на поддержку..
Безопасный пограничный шлюз помогает сделать удаленный доступ более контролируемым, ограничивая подключения только утвержденным пользователям., одобренные устройства, и необходимые системы.
Это обеспечивает более быстрое обслуживание без ненужного доступа к широкой сети..
Улучшенная сегментация сети
Защищенные пограничные шлюзы с несколькими локальными сетями помогают разделить промышленные сети на чистые зоны..
Это поддерживает разделение между ИТ, ОТ, машина, камера, IIoT, и сети удаленного обслуживания.
Лучшая сегментация улучшает планирование безопасности и стабильность сети..
Уменьшенная пропускная способность и зависимость от облака
Локальная обработка снижает необходимость загрузки всех необработанных данных..
Шлюз может фильтровать, подвести итог, буфер, и пересылайте только полезную информацию.
Это снижает использование полосы пропускания и помогает системам продолжать работу во время временных сбоев в сети..
Более надежная отслеживаемость данных
Безопасные пограничные шлюзы могут хранить локальные записи, журналы, события, и оперативные данные.
Это помогает поддерживать проверку технического обслуживания., расследование безопасности, анализ качества, и улучшение процессов.
Надежное хранилище улучшает отслеживаемость и снижает риск потери данных..
Масштабируемое периферийное развертывание
Стандартизированная платформа безопасного пограничного шлюза упрощает развертывание промышленного подключения на многих машинах., линии, заводы, и удаленные сайты.
Согласованное оборудование упрощает образы программного обеспечения, шаблоны конфигурации, планирование запасных частей, обучение техническому обслуживанию, и поддержка жизненного цикла.
Это поддерживает масштабируемую цифровую трансформацию промышленности..
Почему CoreIPC
CoreIPC предоставляет промышленные вычислительные платформы для сетевой безопасности, промышленный Интернет вещей, автоматизация производства, крайний ИИ, удаленный мониторинг, и встроенная системная интеграция. Для приложений защищенных пограничных шлюзов, CoreIPC специализируется на надежном промышленном компьютерном оборудовании., встроенные компьютерные решения, конфигурации с несколькими локальными сетями, гибкий ввод-вывод, компактная конструкция системы, варианты безвентиляторного развертывания, возможность локального хранения, и поддержка настройки OEM/ODM. CoreIPC помогает системным интеграторам, машиностроители, и промышленные операторы выбирают вычислительные платформы, соответствующие реальным требованиям развертывания, включая количество портов LAN, возможность подключения устройства, рабочая нагрузка безопасности, потребности в хранении, способы крепления, потребляемая мощность, термические условия, и планирование жизненного цикла.
Часто задаваемые вопросы
1. Что такое безопасный пограничный шлюз?
Безопасный пограничный шлюз — это промышленная вычислительная платформа, соединяющая машины., датчики, ПЛК, метры, и локальные устройства с системами более высокого уровня через контролируемые и защищенные каналы связи..
Он может поддерживать сбор данных, преобразование протокола, локальная обработка, удаленный доступ, политики брандмауэра, VPN-туннели, сегментация сети, регистрация, и промышленное подключение к Интернету вещей.
2. Зачем использовать промышленный компьютер в качестве безопасного пограничного шлюза?
Промышленный компьютер обеспечивает надежное оборудование и гибкие возможности подключения для развертывания на заводе и в полевых условиях..
Он может поддерживать несколько портов LAN., последовательная связь, GPIO, локальное хранилище, безвентиляторный режим, промышленный монтаж, стабильная потребляемая мощность, и доступность в течение длительного жизненного цикла. Эти функции делают его подходящим для развертывания безопасного шлюза в шкафах., машины, склады, удаленные сайты, и инфраструктурные системы.
3. Как встроенный компьютер используется в качестве безопасного пограничного шлюза?
Встроенный компьютер может действовать как компактный безопасный шлюз внутри шкафа управления., корпус машины, умное оборудование, или удаленный объект.
Он может собирать локальные данные, применять политики доступа, буферные записи, запустить программное обеспечение шлюза, и подключайте устройства с MES, СКАДА, облачные платформы, или панели мониторинга промышленного Интернета вещей.
4. В чем разница между пограничным шлюзом и безопасным пограничным шлюзом?
Стандартный пограничный шлюз ориентирован на подключение устройств и передачу данных..
Безопасный пограничный шлюз добавляет функции безопасности, такие как сегментация сети., политики брандмауэра, безопасный удаленный доступ, зашифрованное сообщение, доступ к журналу, и контролируемая пересылка данных. Это делает его более подходящим для подключенных промышленных сред..
5. Почему несколько портов LAN важны для безопасных пограничных шлюзов?
Несколько портов LAN позволяют шлюзу разделять разные сети..
Один порт может подключаться к WAN, другой для заводского ИТ, другой для сетей ПЛК, другой для машинных сетей, а другой — для удаленного обслуживания или промышленных систем Интернета вещей.. Это поддерживает сегментацию и лучший контроль безопасности..
6. Могут ли безвентиляторные промышленные компьютеры поддерживать рабочие нагрузки защищенных пограничных шлюзов??
Да. Безвентиляторные промышленные компьютеры могут поддерживать множество развертываний защищенных пограничных шлюзов, поскольку они уменьшают попадание пыли и устраняют одну точку механического отказа..
Однако, зашифрованный трафик, локальная обработка, буферизация данных, и рабочие нагрузки на приборной панели могут создавать устойчивый нагрев. Конструкция корпуса, температура окружающей среды, и поток воздуха в шкафу следует проверить перед развертыванием.
7. Какие аппаратные функции важны для платформ шлюзов Secure Edge?
Важные функции включают несколько портов LAN., достаточная производительность процессора, надежная память, SSD или NVMe-хранилище, прочный корпус, безвентиляторный дизайн, промышленная потребляемая мощность, USB, последовательные порты, GPIO, вывод дисплея, и возможности расширения.
Окончательная конфигурация должна соответствовать количеству устройств., нагрузка на данные, функции безопасности, потребности в хранении, и среда установки.
8. Могут ли безопасные пограничные шлюзы поддерживать промышленные системы Интернета вещей?
Да. Безопасные пограничные шлюзы обычно используются в промышленных системах Интернета вещей..
Они могут собирать машинные данные, обрабатывать записи локально, контролировать внешние коммуникации, защитить подключение к облаку, и сегментировать машинные сети из корпоративных или общедоступных сетей.
9. Может ли защищенный пограничный шлюз поддерживать удаленное обслуживание??
Да. Безопасный пограничный шлюз может поддерживать удаленное обслуживание через VPN., безопасные туннели, правила контроля доступа, регистрация, и сегментация сети.
Это позволяет авторизованным инженерам получать доступ к необходимым системам, ограничивая при этом ненужное воздействие на другие промышленные активы..
10. Что следует протестировать перед развертыванием?
Перед развертыванием, система должна быть протестирована на реальных ПЛК, датчики, машинные устройства, топология сети, программное обеспечение шлюза, политики безопасности, рабочий процесс удаленного доступа, рабочая нагрузка хранилища, и длительная эксплуатация.
Термическая стабильность, буферизация данных, загрузить поведение, аварийное восстановление, доступ к журналу, и процедуры технического обслуживания также должны быть валидированы..
Заключение
Безопасный пограничный шлюз — это практическая основа для защищенной промышленной связи., передача данных промышленного Интернета вещей, удаленное обслуживание, сегментация сети, локальная обработка, и безопасная связь между машинами и платформами более высокого уровня..
Путем размещения промышленного компьютера или встроенного компьютера на границе машинных сетей., производители, машиностроители, системные интеграторы, и операторы инфраструктуры могут подключать ПЛК, датчики, метры, камеры, шлюзы, СКАДА-системы, и облачные платформы через контролируемые и надежные каналы связи.
Правильную платформу шлюза Secure Edge следует выбирать в соответствии с реальными требованиями к развертыванию., включая количество портов LAN, возможность подключения устройства, рабочая нагрузка протокола, функции безопасности, потребности в хранении, метод монтажа, потребляемая мощность, термические условия, поддержка операционной системы, политика удаленного доступа, и планирование жизненного цикла.
CoreIPC поддерживает проекты безопасных пограничных шлюзов с промышленными вычислительными платформами, предназначенными для практического производства., машинная сторона, и развертывание на местах. С правильной аппаратной основой, промышленные операторы и производители оборудования могут создавать надежные, масштабируемый, и безопасные системы подключения на периферии.
Связаться с нами
Ищу промышленный компьютер, встроенный компьютер, или платформа с несколькими локальными сетями для развертывания безопасного пограничного шлюза?
Свяжитесь с CoreIPC, чтобы обсудить требования вашего проекта, включая количество портов LAN, интерфейсы устройств, рабочая нагрузка безопасности, дизайн удаленного доступа, конфигурация хранилища, метод монтажа, потребляемая мощность, операционная среда, потребности жизненного цикла, и варианты настройки OEM/ODM.