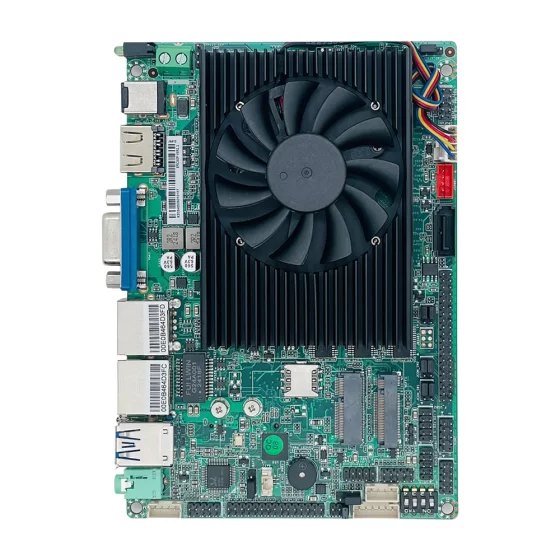
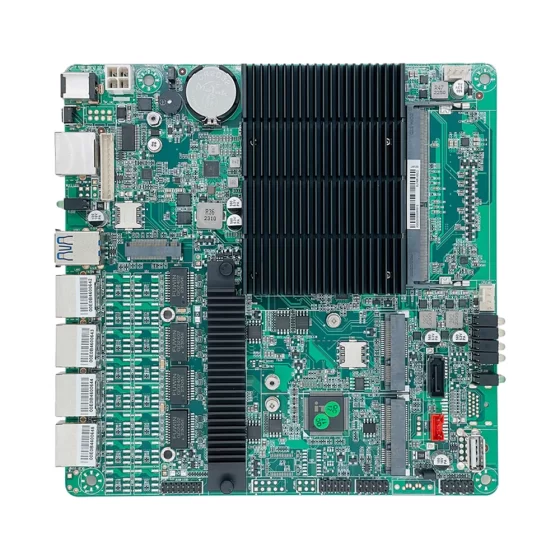
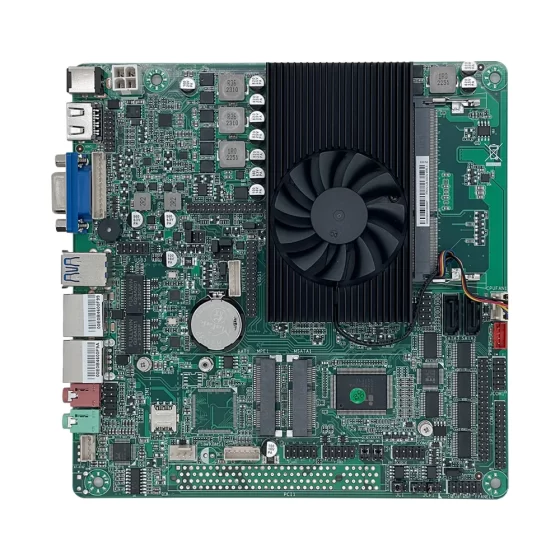
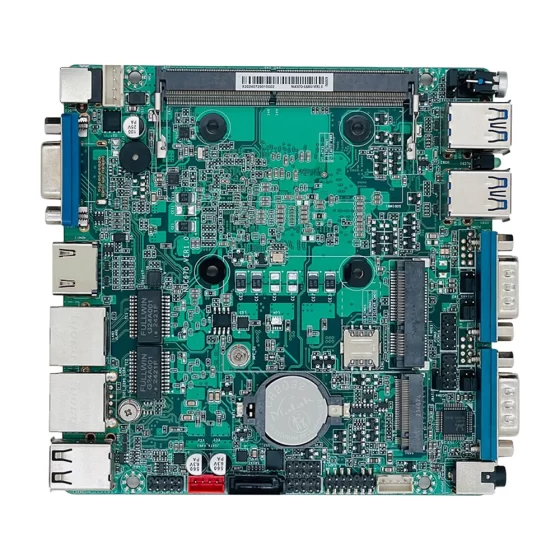
Решения CoreIPC для промышленных вычислений

Платформа корпоративного брандмауэра: Корпоративный брандмауэр для обеспечения безопасности промышленных и деловых сетей
Управляющее резюме
Аппаратное обеспечение корпоративного брандмауэра обеспечивает вычислительную основу для защиты границ сети., фильтрация трафика, VPN-подключение, предотвращение вторжений, контроль удаленного доступа, сегментация сети, и защищенная связь в корпоративных и промышленных средах.
Современные организации используют все более взаимосвязанную инфраструктуру. Заводы, склады, офисы, транспортные площадки, энергетические объекты, центры обработки данных, и удаленным филиалам часто необходимо подключать пользователей, машины, серверы, облачные платформы, промышленные шлюзы Интернета вещей, камеры, ПЛК, и встроенные системы.
Эта связь создает ценность для бизнеса, но это также увеличивает риск кибербезопасности.
Платформа межсетевого экрана предприятия, построенная на промышленном компьютере или встроенном компьютере, может обеспечить надежную аппаратную основу для программного обеспечения межсетевого экрана., VPN-сервисы, маршрутизация, инспекция дорожного движения, политики доступа, регистрация, и мультисетевая сегментация.
Для промышленных и периферийных сред, Аппаратное обеспечение межсетевого экрана должно быть более надежным, чем стандартные офисные устройства.. Возможна установка в шкафах управления., Заводские сетевые помещения, корпуса со стороны машины, удаленные сайты, транспортировочные шкафы, складские стеллажи, или объекты инфраструктуры.
По сравнению с сетевыми устройствами потребительского или офисного уровня, промышленным платформам межсетевых экранов необходима стабильная производительность, несколько портов локальной сети, надежное хранение, гибкий ввод-вывод, варианты безвентиляторного дизайна, промышленная потребляемая мощность, и доступность в течение длительного жизненного цикла.
В этой статье объясняется, как оборудование корпоративного брандмауэра поддерживает безопасное подключение., какие проблемы с развертыванием возникают в реальных средах, как работает архитектура решения, и какие аппаратные характеристики имеют значение при выборе промышленного компьютера или встроенного компьютера для развертывания платформы межсетевого экрана предприятия..
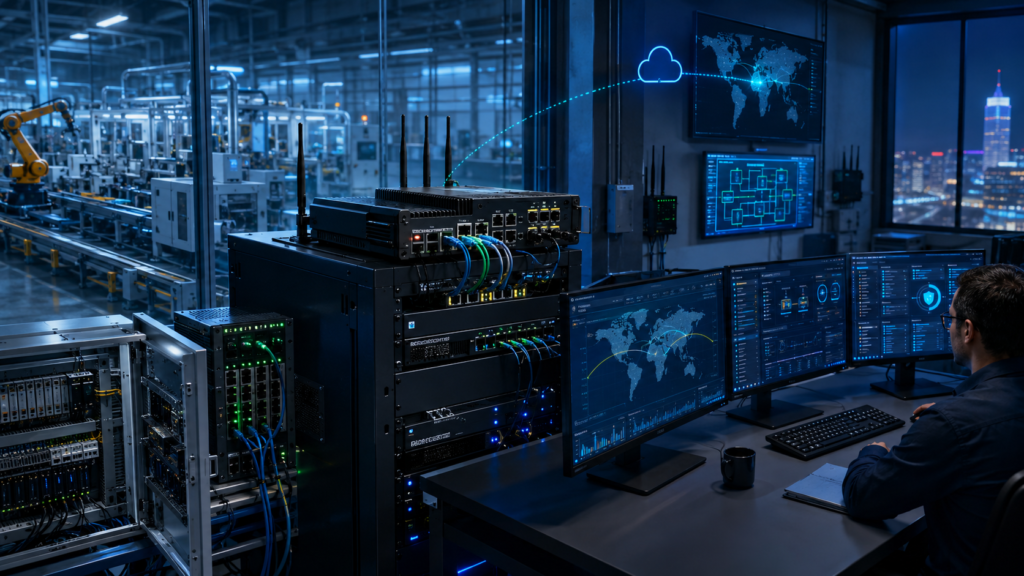
Аппаратное обеспечение корпоративного брандмауэра защищает предприятие, фабрика, ПЛК, СКАДА, машина, и границы промышленной сети Интернета вещей.
Обзор отрасли
Корпоративные сети становятся более распределенными
Корпоративные сети больше не ограничиваются одним офисом или серверной комнатой..
Многие организации теперь работают в нескольких зданиях., заводы, склады, филиалы, удаленные объекты, облачные платформы, и сайты клиентов. В этих местах может потребоваться безопасная связь между пользователями., приложения, машины, и системы управления.
Общие потребности в подключении включают в себя:
- Брандмауэр корпоративной сети
- Межсайтовый VPN
- Удаленный доступ пользователей
- Защита шлюза промышленного Интернета вещей
- Сегментация заводских ИТ и ОТ
- Безопасное подключение к облаку
- Сеть филиалов
- Защита складской системы
- Удаленный мониторинг объекта
- SCADA и контроль доступа к инфраструктуре
Платформа корпоративного брандмауэра помогает создавать контролируемые границы между этими системами..
Аппаратное обеспечение брандмауэра — основа безопасности
Для правильной работы программного обеспечения брандмауэра требуется надежное оборудование..
Аппаратная платформа должна обрабатывать сетевой трафик, применять правила безопасности, управлять VPN-туннелями, хранить журналы, и поддерживать непрерывную работу.
Аппаратное обеспечение корпоративного брандмауэра может поддерживать:
- Фильтрация пакетов
- Маршрутизация
- НАТ
- VPN-туннели
- Предотвращение вторжений
- Фильтрация веб-сайтов или приложений
- Мониторинг трафика
- Сегментация сети
- Контроль доступа
- Журналирование безопасности
- Удаленное управление
В промышленных условиях, той же платформе может потребоваться защита машинных сетей, ПЛК-системы, SCADA-платформы, и промышленные периферийные шлюзы.
Промышленные компьютеры расширяют возможности развертывания межсетевых экранов
Стандартные стоечные брандмауэры могут подойти для центров обработки данных или офисных помещений..
Однако, многие развертывания брандмауэров происходят ближе к машинам и полевой инфраструктуре.
Промышленные компьютеры и встроенные компьютеры позволяют развертывать платформы межсетевых экранов в более требовательных средах..
Они поддерживают прочные корпуса, компактный монтаж, конфигурации с несколькими локальными сетями, варианты последовательной связи, локальное хранилище, безвентиляторный режим, и стабильное долгосрочное развертывание.
Это делает их подходящими для промышленных межсетевых экранов., краевые брандмауэры, шлюзы филиалов, брандмауэры удаленных сайтов, и OEM-устройства безопасности.

зоны локальной сети, VPN-шифрование, сложность политики, Границы ИТ и ОТ, регистрация, и промышленные условия влияют на развертывание брандмауэра.
Ключевые проблемы
Управление несколькими сетевыми зонами
Корпоративные и промышленные сети обычно содержат несколько зон..
Платформу брандмауэра может потребоваться отделить:
- Восходящий канал WAN
- Корпоративная локальная сеть
- Заводская ИТ-сеть
- ОТ-сеть
- Сеть ПЛК
- Машинная сеть
- Сеть камер
- Промышленная сеть Интернета вещей
- Сеть удаленного обслуживания
- Сеть управления
Плоская сеть увеличивает риск, поскольку одна скомпрометированная конечная точка может охватить слишком много систем..
Аппаратное обеспечение корпоративного брандмауэра с несколькими портами LAN помогает создать более четкую сегментацию и соблюдение политик между зонами..
Надежная обработка трафика безопасности
Устройству межсетевого экрана может потребоваться одновременно обрабатывать множество функций безопасности..
Рабочая нагрузка может включать маршрутизацию, НАТ, VPN-шифрование, правила брандмауэра, предотвращение вторжений, регистрация, мониторинг трафика, и сеансы удаленного доступа.
Требования к оборудованию зависят от реального объема трафика и сложности политики безопасности..
Важные факторы включают в себя:
- Скорость порта
- Количество портов LAN
- Количество правил брандмауэра
- Количество VPN-туннелей
- Зашифрованная пропускная способность
- Рабочая нагрузка IDS или IPS
- Объем журнала
- Сеансы удаленных пользователей
- Межсайтовый трафик
- Трафик промышленного протокола
Размер платформы должен быть подобран в соответствии с фактическими потребностями развертывания., не только базовое количество сетевых портов.
Защита границ ИТ и ОТ
Промышленные среды часто требуют связи между ИТ- и ОТ-системами..
МЧС, ERP-система, СКАДА, промышленные IoT-платформы, инструменты удаленного обслуживания, и производственным панелям мониторинга может потребоваться выборочный доступ к данным оборудования..
Однако, Сети ПЛК и системы управления машинами не должны быть широко раскрыты..
Платформа корпоративного брандмауэра может помочь обеспечить контролируемую связь между зонами ИТ и ОТ..
Это требует тщательного планирования с участием как групп ИТ-безопасности, так и инженерных групп ОТ..
Политики должны разрешать необходимый производственный трафик, ограничивая при этом ненужный доступ..
Безопасная поддержка удаленного доступа
Удаленный доступ важен для инженеров, группы поддержки, машиностроители, системные интеграторы, и распределенные операции.
Однако, широкий удаленный доступ может создать угрозу безопасности.
Платформа межсетевого экрана должна поддерживать контролируемый доступ через VPN., безопасные туннели, правила доступа, регистрация, и сегментация сети.
При планировании удаленного доступа следует учитывать:
- Аутентификация пользователя
- Проверка устройства
- Ролевой доступ
- Окна обслуживания
- Разрешенные системы назначения
- Регистрация сеанса
- Экстренный доступ
- Резервное копирование конфигурации
Целью является поддержка эффективного обслуживания без раскрытия всей сети..
Развертывание в суровых или удаленных местах
Аппаратное обеспечение корпоративного брандмауэра может быть развернуто в местах, которые не являются чистыми офисными средами..
Промышленные и периферийные объекты могут содержать пыль., вибрация, изменение температуры, нестабильная мощность, ограниченный поток воздуха, напряжение кабеля, и ограниченный доступ для обслуживания.
Это создает требования к надежному оборудованию., безвентиляторный дизайн, стабильная потребляемая мощность, надежное хранение, и поддержка длительного жизненного цикла.
Платформа брандмауэра, которая хорошо работает в офисе, может не подойти для удаленного кабинета или производственной среды..

Корпоративные межсетевые экраны соединяют сетевые зоны, удаленный доступ, промышленные системы, облачные платформы, и системы мониторинга безопасности.
Архитектура аппаратного решения корпоративного брандмауэра
Граничный уровень сети
Пограничный уровень сети включает в себя внешние и внутренние сети, требующие защиты..
Этот слой может включать в себя:
- Восходящие каналы WAN
- Интернет-соединения
- Корпоративные локальные сети
- Филиальные сети
- Заводские ИТ-системы
- ОТ-сети
- Облачные подключения
- Ссылки для удаленного доступа
- Промышленные шлюзы Интернета вещей
- СКАДА-подключения
Платформа межсетевого экрана расположена на ключевых границах и контролирует трафик между этими сетями..
Аппаратный уровень корпоративного межсетевого экрана
Аппаратный уровень брандмауэра является базовой платформой..
На этом слое, промышленный компьютер или встроенный компьютер может:
- Маршрутизация сетевого трафика
- Применить правила брандмауэра
- Управление VPN-туннелями
- Сегментировать сетевые зоны
- Проверить выбранный трафик
- Хранить журналы
- Поддержка удаленного доступа
- Следите за состоянием соединения
- Обеспечить местное управление
- Отправлять события в системы безопасности
Этот уровень обеспечивает обработку, возможность подключения, и основа хранения данных для функций корпоративного брандмауэра.
Уровень политики безопасности
Уровень политики безопасности определяет, какой трафик разрешен., заблокирован, проверено, или залогинился.
Политика может быть основана на:
- Исходная сеть
- Сеть назначения
- Роль пользователя
- Группа устройств
- Тип приложения
- Местоположение сайта
- Цель удаленного доступа
- Промышленный протокол
- Временное окно
- Уровень риска безопасности
Четкая разработка политики помогает снизить ненужное воздействие, сохраняя при этом необходимую деловую и производственную коммуникацию..
VPN и уровень удаленного доступа
Уровень VPN и удаленного доступа поддерживает безопасное соединение для пользователей и распределенных сайтов..
Он может включать в себя:
- Удаленный пользователь VPN
- Межсайтовый VPN
- Туннели между фабрикой и облаком
- Связь между филиалами и головными офисами
- Удаленный доступ к обслуживанию машины
- Удаленный мониторинг SCADA
- Передача данных промышленного Интернета вещей
- Доступ к платформе обслуживания
Этот уровень помогает организациям безопасно соединять пользователей и системы в разных местах..
Уровень мониторинга и управления
Платформам межсетевых экранов необходима прозрачность для долгосрочной работы.
Уровень мониторинга может включать в себя:
- Журналы событий брандмауэра
- Статус VPN-туннеля
- Статус WAN-соединения
- Заблокированные записи трафика
- Оповещения о вторжениях
- Статистика трафика
- Использование процессора и памяти
- Статус хранилища
- Температура устройства
- История удаленного доступа
Эти записи помогают устранять неполадки., аудиторская проверка, расследование безопасности, и постоянное управление сетью.
Ключевые особенности
Проектирование межсетевого экрана с несколькими локальными сетями
Несколько портов LAN — одна из наиболее важных функций корпоративного брандмауэра..
Они позволяют платформе поддерживать различные сетевые зоны и пути трафика..
Полезные конфигурации могут включать в себя:
- Восходящий канал WAN
- Резервный восходящий канал WAN
- Корпоративная локальная сеть
- Заводская ИТ-сеть
- Сеть ПЛК
- Машинная сеть
- Сеть камер
- Сеть удаленного обслуживания
Аппаратное обеспечение с несколькими локальными сетями поддерживает более чистую сегментацию и лучшее соблюдение политики брандмауэра..
Производительность обработки брандмауэра и VPN
Устройство брандмауэра должно надежно обрабатывать трафик при постоянной нагрузке..
При выборе оборудования следует учитывать:
- Производительность процессора
- Объем памяти
- Скорость порта
- Количество сетевых портов
- Зашифрованная пропускная способность
- Количество VPN-туннелей
- Сложность правил брандмауэра
- Рабочая нагрузка IPS или IDS
- Требования к ведению журнала
- Поддержка операционной системы
Для более крупных развертываний, перед развертыванием платформа должна быть проверена с учетом реалистичных моделей трафика..
Надежное локальное хранилище
Платформам межсетевых экранов может потребоваться локальное хранилище для системных файлов., журналы, резервные копии конфигурации, сертификаты, записи событий, и диагностические данные.
Обычно предпочтение отдается твердотельным накопителям или хранилищам NVMe, поскольку они обеспечивают быстрый доступ и лучшую ударопрочность, чем механические накопители..
При планировании хранения следует учитывать:
- Хранение журнала
- Резервное копирование конфигурации
- Хранение сертификатов
- Записи событий безопасности
- Восстановление системы
- Напишите выносливость
- Рабочий процесс резервного копирования
Надежное хранилище повышает контролируемость и эффективность обслуживания..
Прочная и безвентиляторная конструкция
Безвентиляторные промышленные компьютеры полезны для развертывания межсетевых экранов в пыльных шкафах и удаленных средах..
Они уменьшают попадание пыли и устраняют одну распространенную точку механического отказа..
Прочные корпуса защищают от вибрации, напряжение кабеля, монтажное напряжение, и непрерывная работа.
Тепловой расчет по-прежнему требует тщательного анализа..
Обработка брандмауэра, VPN-шифрование, инспекция дорожного движения, и ведение журнала может создать постоянную рабочую нагрузку и перегрев.
Гибкий промышленный ввод-вывод
Хотя платформы брандмауэров в основном ориентированы на сетевые, промышленный ввод-вывод по-прежнему может быть полезен.
Важные параметры могут включать:
- локальная сеть
- USB
- RS232
- RS485
- GPIO
- Цифровой вход
- Цифровой выход
- HDMI
- ДисплейПорт
- М.2
- PCIe
- SATA или NVMe
Последовательные порты могут поддерживать доступ к устаревшим сервисам.. GPIO может поддерживать выход тревоги. Расширение PCIe или M.2 может поддерживать дополнительные модули локальной сети., хранилище, или беспроводное соединение.
Промышленная мощность и варианты монтажа
Аппаратному обеспечению межсетевого экрана предприятия, используемому на промышленных объектах, может потребоваться практическая механическая и силовая поддержка..
Для развертывания может потребоваться:
- Настенный монтаж
- Монтаж на DIN-рейку
- Монтаж в стойку
- Компактный дизайн корпуса
- Промышленный вход постоянного тока
- Стабильная защита питания
- Безопасная прокладка кабеля
- Порты доступа к сервису
Механическая конструкция должна соответствовать месту установки..
Компактный блок межсетевого экрана может быть идеальным для развертывания на стороне компьютера., в то время как более крупный промышленный ПК может быть лучше для высокопроизводительных рабочих нагрузок сетевой безопасности.
Длительный жизненный цикл и ремонтопригодность
Платформы межсетевых экранов часто остаются в эксплуатации в течение многих лет..
Частые изменения оборудования могут создать проблемы с совместимостью программного обеспечения., проблемы с проверкой драйверов, проблемы с запчастями, и сложность обслуживания.
Промышленные вычислительные платформы с планированием жизненного цикла помогают системным интеграторам и операторам поддерживать согласованное развертывание брандмауэров на нескольких площадках и в разных поколениях сетей..

Платформы корпоративных межсетевых экранов улучшают видимость VPN, сегментация сети, проверка заблокированного трафика, контроль удаленного доступа, и операции по кибербезопасности.
Сценарии развертывания
Брандмауэр корпоративной сети
Организации могут использовать оборудование корпоративного брандмауэра на границе между внутренними сетями и внешними восходящими каналами..
Платформа может применять правила брандмауэра, маршрутизировать трафик, управлять VPN-туннелями, и регистрировать события безопасности.
Это поддерживает безопасное подключение для офисов., филиалы, заводы, и удаленные объекты.
Промышленный межсетевой экран
Заводы могут устанавливать межсетевые экраны между ИТ- и ОТ-сетями..
Устройство может контролировать связь между корпоративными системами., производственные системы, промышленные IoT-платформы, и машинные сети.
Это помогает уменьшить ненужное взаимодействие между бизнес-средой и производственной средой..
Шлюз удаленного доступа
Платформа межсетевого экрана может обеспечить безопасный удаленный доступ для инженеров., операторы, OEM сервисные команды, и вспомогательный персонал.
Он может обеспечивать соблюдение правил доступа пользователей., Политики VPN, ограничения движения, и регистрация.
Это поддерживает удаленное устранение неполадок, сохраняя при этом контролируемый доступ к сети..
Устройство VPN типа «сеть-сеть»
Организациям с несколькими площадками может потребоваться безопасная связь между заводами., склады, филиалы, и дата-центры.
Аппаратное обеспечение корпоративного брандмауэра может поддерживать VPN-туннели типа «сеть-сеть» и безопасную маршрутизацию трафика..
Это помогает соединить распределенные операции, сохраняя при этом границы безопасности..
Промышленный шлюз безопасности Интернета вещей
Промышленные шлюзы Интернета вещей часто подключают машинные данные к облачным или платформенным системам..
Брандмауэр может защитить эти пути связи и сегментировать компьютерные сети от внешних систем..
Это способствует более безопасному развертыванию промышленного Интернета вещей..
Безопасность склада и логистики
На складах используются конвейеры, системы штрих-кодов, камеры, WMS-платформы, промышленные компьютеры, и контроллеры автоматизации.
Аппаратное обеспечение корпоративного брандмауэра может помочь защитить эти системы и отделить сети автоматизации склада от бизнес-сетей..
Это поддерживает безопасные логистические операции..
Безопасность умной транспортной сети
Транспортные системы могут включать в себя придорожное оборудование., станции, парковочные системы, регулировщики, и центры мониторинга.
Платформы промышленных межсетевых экранов могут поддерживать безопасное соединение, удаленное обслуживание, и сегментация сети в распределенной инфраструктуре.
Разработка OEM-устройств межсетевого экрана
Системные интеграторы и поставщики услуг кибербезопасности могут создавать индивидуальные межсетевые экраны с использованием промышленных компьютеров или встроенных плат..
Платформа может поддерживать сети с несколькими локальными сетями., VPN, программное обеспечение брандмауэра, регистрация, маршрутизация, удаленный доступ, и надежное развертывание.
Это поддерживает OEM-продукты для предприятий и промышленной безопасности..
Преимущества для бизнеса
Более надежная защита границ сети
Аппаратное обеспечение корпоративного межсетевого экрана помогает обеспечить соблюдение политик безопасности между внутренними сетями., внешние каналы связи, удаленные пользователи, и облачные платформы.
Это уменьшает неконтролируемый доступ и поддерживает лучшее управление трафиком..
Для промышленных сред, это помогает защитить машинные сети и производственные системы.
Лучшая сегментация ИТ и ОТ
Платформы межсетевого экрана с несколькими локальными сетями помогают разделить корпоративные и промышленные сети на контролируемые зоны..
Это поддерживает разделение между ИТ, ОТ, ПЛК, машина, камера, IIoT, удаленный доступ, и сети управления.
Лучшая сегментация повышает безопасность и прозрачность сети..
Безопасное удаленное подключение
Платформы межсетевых экранов могут поддерживать функции VPN и безопасных туннелей для удаленных пользователей и распределенных сайтов..
Это помогает авторизованным инженерам получить доступ к необходимым системам, не подвергая риску всю сеть..
Безопасное удаленное подключение повышает эффективность обслуживания и снижает ненужные риски..
Улучшенная видимость безопасности
Журналы брандмауэра, Записи VPN-туннеля, заблокированные дорожные события, данные о состоянии системы помогают операторам понять сетевую активность.
Это поддерживает проверку аудита, Поиск неисправностей, расследование инцидента, и долгосрочное планирование безопасности.
Обзорность особенно ценна для распределенных промышленных объектов и удаленных объектов..
Надежное промышленное внедрение
Промышленные компьютеры обеспечивают надежное оборудование для платформ межсетевых экранов, развернутых за пределами офисных сред..
Безвентиляторный дизайн, стабильное хранилище, промышленный монтаж, поддержка в течение длительного жизненного цикла помогает снизить риск технического обслуживания.
Это важно для заводов., склады, энергетические объекты, транспортная инфраструктура, и удаленные объекты.
Развертывание масштабируемого межсетевого экрана
Стандартизированная аппаратная платформа межсетевого экрана предприятия упрощает развертывание устройств безопасности в нескольких филиалах., заводы, машины, и удаленные сайты.
Согласованное оборудование упрощает образы программного обеспечения, шаблоны конфигурации, планирование запасных частей, проверка, и управление жизненным циклом.
Это поддерживает масштабируемое развертывание корпоративной и промышленной кибербезопасности..
Почему CoreIPC
CoreIPC предоставляет промышленные вычислительные платформы для сетевой безопасности, промышленный Интернет вещей, автоматизация производства, удаленный мониторинг, и встроенная системная интеграция. Для аппаратных приложений брандмауэра предприятия, CoreIPC специализируется на надежном промышленном компьютерном оборудовании., встроенные компьютерные решения, конфигурации с несколькими локальными сетями, гибкий ввод-вывод, компактная конструкция системы, варианты безвентиляторного развертывания, возможность локального хранения, и поддержка настройки OEM/ODM. CoreIPC помогает системным интеграторам, поставщики решений кибербезопасности, машиностроители, и промышленные операторы выбирают вычислительные платформы, соответствующие реальным требованиям развертывания, включая количество портов LAN, рабочая нагрузка брандмауэра, Производительность VPN, потребности в хранении, способы крепления, потребляемая мощность, термические условия, и планирование жизненного цикла.
Часто задаваемые вопросы
1. Что такое корпоративный межсетевой экран?
Аппаратное обеспечение корпоративного брандмауэра — это вычислительная платформа, используемая для запуска брандмауэра., маршрутизация, VPN, контроль доступа, регистрация, и функции проверки дорожного движения.
В промышленных условиях, он также может защитить заводские сети, машинные системы, промышленные шлюзы Интернета вещей, СКАДА-системы, и соединения для дистанционного обслуживания.
2. Зачем использовать промышленный компьютер для развертывания корпоративного межсетевого экрана?
Промышленный компьютер обеспечивает надежное оборудование и гибкое сетевое подключение для развертывания на заводе и в полевых условиях..
Он может поддерживать несколько портов LAN., безвентиляторный режим, надежное хранение, промышленный монтаж, стабильная потребляемая мощность, и доступность в течение длительного жизненного цикла. Эти особенности делают его подходящим для платформ межсетевых экранов, развернутых в шкафах., заводы, удаленные сайты, и инфраструктурные системы.
3. Как встроенный компьютер используется в качестве межсетевого экрана?
Встроенный компьютер может действовать как компактный межсетевой экран внутри шкафа управления., корпус машины, филиальная сеть, удаленный объект, или шлюз безопасности OEM.
Он может запускать программное обеспечение брандмауэра, маршрутизировать трафик, управлять VPN-туннелями, хранить журналы, и применять политики сегментации между сетевыми зонами.
4. Почему несколько портов LAN важны для платформ межсетевых экранов?
Несколько портов LAN позволяют межсетевому экрану разделять сетевые зоны..
Один порт может подключаться к WAN, другой в корпоративную локальную сеть, другой для заводского ИТ, другой для сетей ПЛК, а другой — для удаленного обслуживания или промышленных систем Интернета вещей.. Это поддерживает лучшую сегментацию и соблюдение политики безопасности..
5. Может ли аппаратное обеспечение корпоративного брандмауэра поддерживать VPN?
Да. Аппаратное обеспечение корпоративного брандмауэра может поддерживать VPN удаленных пользователей., межсайтовый VPN, туннели между фабрикой и облаком, и безопасные соединения для удаленного обслуживания.
Требуемое оборудование зависит от количества VPN-туннелей., рабочая нагрузка шифрования, требования к пропускной способности, и необходимость регистрации.
6. Могут ли безвентиляторные промышленные компьютеры поддерживать рабочие нагрузки межсетевого экрана?
Да. Безвентиляторные промышленные компьютеры могут поддерживать множество межсетевых экранов, поскольку они уменьшают попадание пыли и устраняют одну точку механического отказа..
Однако, правила брандмауэра, VPN-шифрование, инспекция дорожного движения, и лесозаготовки могут создать устойчивое тепло. нагрузка процессора, конструкция корпуса, температура окружающей среды, и поток воздуха в шкафу следует проверить перед развертыванием.
7. Какие аппаратные функции важны для корпоративных платформ брандмауэров?
Важные функции включают несколько портов LAN., достаточная производительность процессора, надежная память, SSD или NVMe-хранилище, прочный корпус, безвентиляторный дизайн, промышленная потребляемая мощность, USB, вывод дисплея, последовательные порты, GPIO, и возможности расширения.
Окончательная конфигурация должна соответствовать рабочей нагрузке брандмауэра., сетевые зоны, Производительность VPN, потребности в хранении, и среда установки.
8. Может ли оборудование брандмауэра защитить промышленные системы Интернета вещей??
Да. Аппаратное обеспечение брандмауэра может помочь защитить промышленные системы Интернета вещей за счет сегментации машинных сетей., управление облачной связью, фильтрация трафика, и протоколирование событий доступа.
Он может располагаться между шлюзами IIoT., машины, заводские сети, и внешние платформы для обеспечения контролируемой границы безопасности.
9. Является ли корпоративный межсетевой экран тем же, что и устройство UTM??
Не совсем. Брандмауэр в основном контролирует сетевой трафик на основе правил..
Устройство UTM может сочетать функции межсетевого экрана с VPN., предотвращение вторжений, фильтрация, регистрация, и другие функции безопасности. Многие платформы корпоративных межсетевых экранов можно настроить для поддержки более широких функций безопасности в зависимости от программного обеспечения..
10. Что следует протестировать перед развертыванием?
Перед развертыванием, платформа должна быть протестирована с реальной топологией сети, правила брандмауэра, Количество VPN-туннелей, объем трафика, рабочий процесс удаленного доступа, поведение журнала, рабочая нагрузка хранилища, и длительная эксплуатация.
Термическая стабильность, поведение при отказе, резервное копирование конфигурации, процедуры восстановления, и производственная коммуникация также должна быть проверена.
Заключение
Аппаратное обеспечение корпоративного брандмауэра является практической основой для защиты границ сети., VPN-подключение, фильтрация трафика, контроль удаленного доступа, сегментация сети, и развертывание корпоративной или промышленной кибербезопасности.
Путем размещения промышленного компьютера или встроенного компьютера на ключевых границах сети., организации могут защитить корпоративные сети, заводские ИТ-системы, ПЛК-сети, машинные сети, промышленные шлюзы Интернета вещей, СКАДА-системы, и соединения для дистанционного обслуживания.
Правильную платформу межсетевого экрана предприятия следует выбирать в соответствии с реальными требованиями к развертыванию., включая количество портов LAN, рабочая нагрузка брандмауэра, Количество VPN-туннелей, зашифрованная пропускная способность, потребности в инспекции дорожного движения, требования к хранению, метод монтажа, потребляемая мощность, термические условия, поддержка операционной системы, политика безопасности, и планирование жизненного цикла.
CoreIPC поддерживает проекты аппаратного обеспечения межсетевых экранов предприятия с помощью промышленных вычислительных платформ, предназначенных для практического производства., ветвь, машинная сторона, и развертывание на местах. С правильной аппаратной основой, системные интеграторы и поставщики решений безопасности могут создавать надежные, масштабируемый, и безопасные межсетевые экраны для корпоративных и промышленных сетей..
Связаться с нами
Ищу промышленный компьютер, встроенный компьютер, или платформа с несколькими локальными сетями для развертывания оборудования межсетевого экрана предприятия.?
Свяжитесь с CoreIPC, чтобы обсудить требования вашего проекта, включая количество портов LAN, рабочая нагрузка брандмауэра, Производительность VPN, сегментация сети, дизайн хранилища, метод монтажа, потребляемая мощность, операционная среда, потребности жизненного цикла, и варианты настройки OEM/ODM.