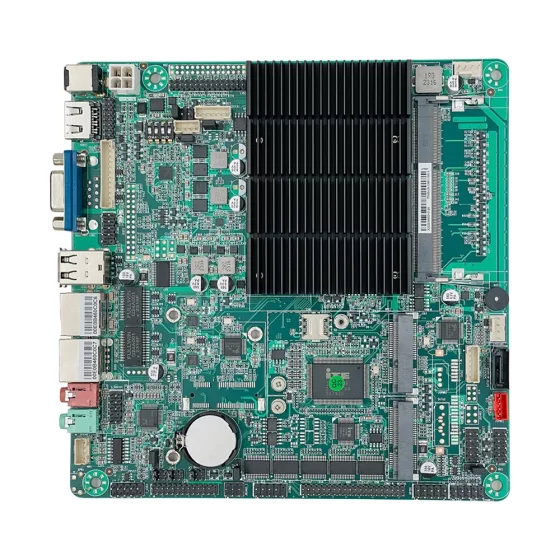
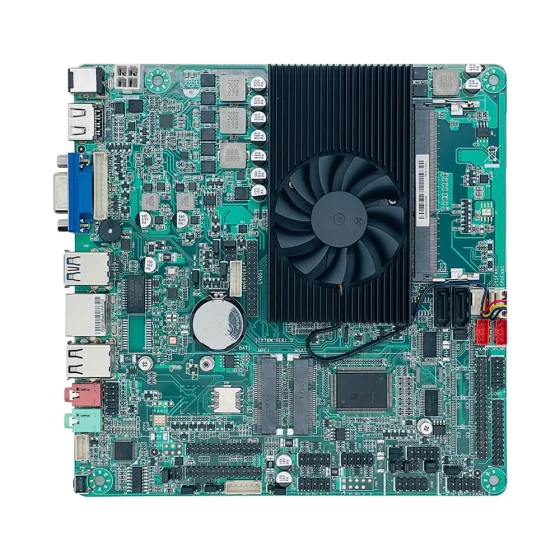
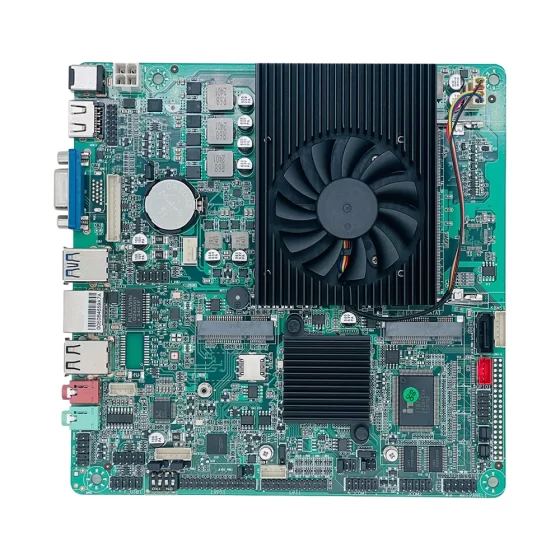
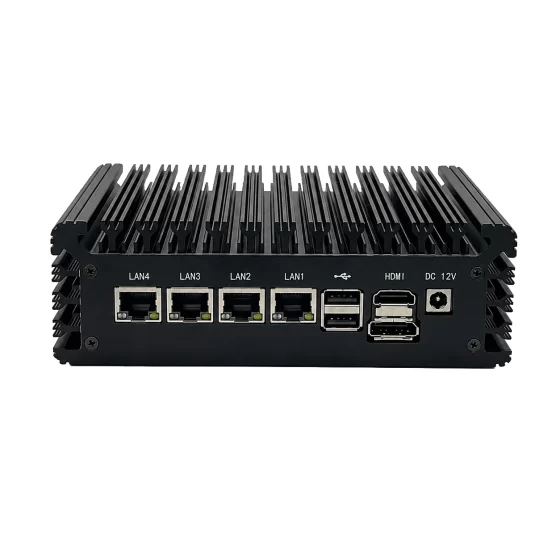
 Решения CoreIPC для промышленных вычислений
Промышленный компьютер для устройств сетевой безопасности
Управляющее резюме
Компьютер сетевой безопасности служит вычислительной основой современной инфраструктуры кибербезопасности., предоставление организациям возможности развертывать межсетевые экраны, системы обнаружения вторжений (ИДС), системы предотвращения вторжений (IPS), VPN-шлюзы, единое управление угрозами (UTM) платформы, и безопасные периферийные устройства безопасности. Киберугрозы становятся все более изощренными, а объемы сетевого трафика продолжают расти., традиционные коммерческие вычислительные платформы часто с трудом обеспечивают надежность, возможность подключения, и долгосрочная стабильность, необходимая для непрерывной деятельности по обеспечению безопасности.
Промышленные компьютеры созданы для удовлетворения этих требований, обеспечивая высокопроизводительную обработку данных., несколько высокоскоростных сетевых интерфейсов, прочная надежность промышленного уровня, и расширенный жизненный цикл продукта. Эти системы могут работать непрерывно в корпоративных центрах обработки данных., промышленные объекты, транспортные сети, энергетическая инфраструктура, среда здравоохранения, и распределенные периферийные развертывания, где службы безопасности должны оставаться доступными 24/7.
За счет интеграции передовых процессоров, многопортовая сеть, аппаратное ускорение шифрования, безвентиляторные тепловые конструкции, и промышленная связь, промышленные компьютеры представляют собой идеальную платформу для приложений сетевой безопасности.. Независимо от того, развернут ли он в качестве компьютера с брандмауэром., VPN-шлюз, система мониторинга дорожного движения, или периферийное устройство безопасности, Платформы промышленных вычислений помогают организациям усилить защиту от кибербезопасности, обеспечивая при этом эксплуатационную надежность и масштабируемость..
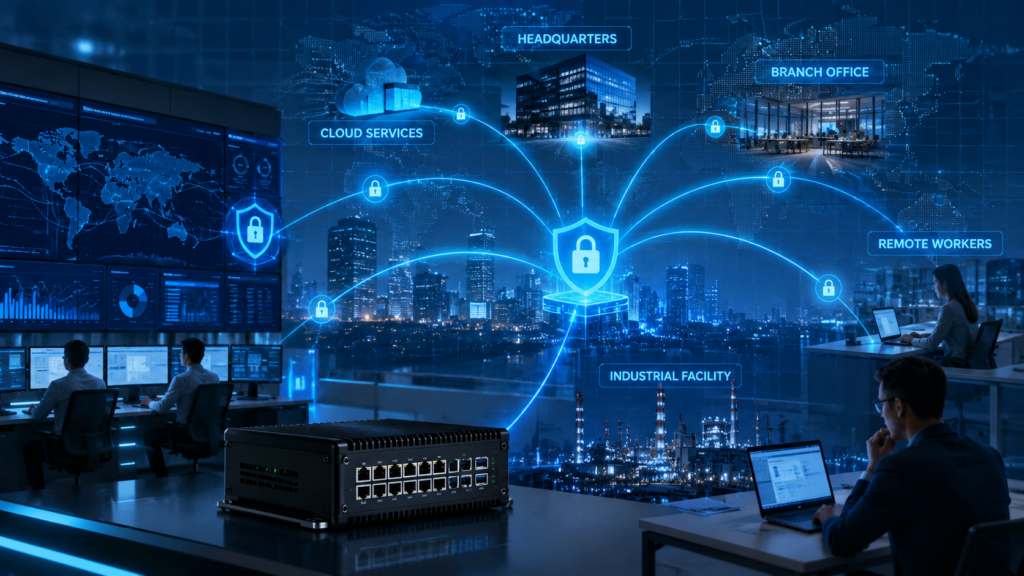
Промышленные компьютеры обеспечивают надежную основу для современных устройств сетевой безопасности., системы межсетевого экрана, и корпоративная инфраструктура кибербезопасности.
Обзор отрасли
Эволюция современной инфраструктуры кибербезопасности
Кибербезопасность превратилась из специализированной ИТ-функции в важнейшее бизнес-требование практически во всех отраслях.. Цифровая трансформация, внедрение облачных вычислений, расширение удаленного штата сотрудников, Промышленный Интернет вещей (IIoT) развертывания, и подключенная инфраструктура увеличили сложность сети и расширили потенциальные поверхности атак..
В настоящее время организации сталкиваются со все более сложным ландшафтом угроз, включая программы-вымогатели., продвинутые постоянные угрозы, распределенные атаки типа «отказ в обслуживании», атаки на цепочку поставок, внутренние угрозы, уязвимости нулевого дня, атаки на промышленную систему управления, и киберугрозы на основе Интернета вещей. Как результат, предприятия инвестируют в передовые устройства сетевой безопасности, способные проверять, фильтрация, мониторинг, и защита сетевого трафика в режиме реального времени.
Промышленность 4.0 и ОТ Безопасность
Промышленность 4.0 инициативы связали операционную технологическую среду с корпоративными ИТ-системами, создание новых возможностей для повышения производительности и эффективности при одновременном создании новых задач в области кибербезопасности. Производственные предприятия теперь полагаются на ПЛК, СКАДА-системы, Терминалы ЧМИ, промышленные роботы, системы машинного зрения, промышленные датчики, и платформы периферийных вычислений.
Для защиты этих взаимосвязанных систем требуется специальная инфраструктура безопасности, способная надежно работать в промышленных средах.. Компьютер сетевой безопасности предоставляет вычислительные ресурсы, возможность подключения, и долгосрочная стабильность, необходимая для поддержки брандмауэра, VPN, IDS/IPS, и приложения для мониторинга трафика в сложных промышленных условиях.
Периферийные вычисления и распределенная безопасность
Развитие периферийных вычислений меняет архитектуру кибербезопасности. Вместо маршрутизации всего трафика через централизованные центры обработки данных, организации все чаще развертывают функции безопасности ближе к пользователям, устройства, и операционные активы. Эта тенденция стимулирует спрос на компактные, надежный, и высокопроизводительные промышленные компьютеры, способные служить в качестве распределенных устройств безопасности на границе сети..
Ключевые проблемы
Развертывание устройств сетевой безопасности в современных средах сопряжено с рядом технических и эксплуатационных проблем.. Аппаратные платформы должны обеспечивать высокую вычислительную производительность, сохраняя при этом непрерывную работу., стабильная сеть, и надежная доступность системы.
Увеличение объемов сетевого трафика
Современные корпоративные сети генерируют огромные объемы трафика от облачных приложений., видеосвязь, промышленные устройства, Датчики Интернета вещей, удаленные пользователи, и рабочие нагрузки с интенсивным использованием данных. Устройства безопасности должны проверять этот трафик без чрезмерной задержки.. Поэтому компьютер сетевой безопасности должен обеспечивать достаточную вычислительную мощность., пропускная способность памяти, и производительность сетевого интерфейса для поддержки проверки в реальном времени..
Обнаружение угроз в реальном времени
Системы кибербезопасности должны немедленно выявлять угрозы и реагировать на них.. Глубокая проверка пакетов, сопоставление подписей, поведенческий анализ, мониторинг трафика, и интеграция аналитики угроз требуют значительных вычислительных ресурсов.. Если аппаратная платформа недостаточно мощна, приложения безопасности могут испытывать задержку обнаружения, снижение пропускной способности, или сброс пакетов.
Требования к непрерывной работе
В отличие от стандартных офисных компьютеров, устройства безопасности часто работают непрерывно. Они должны поддерживать 24/7 время безотказной работы, стабильные тепловые характеристики, надежная подача электроэнергии, удаленное обслуживание, и долгосрочная доступность оборудования. Нестабильность оборудования может напрямую повлиять на доступность сети и защиту безопасности..
Жесткие условия развертывания
Системы сетевой безопасности могут быть развернуты в промышленных шкафах управления., транспортная инфраструктура, кожухи для наружного оборудования, телекоммуникационные шкафы, и удаленные объекты. В этих средах оборудование может подвергаться воздействию пыли., вибрация, колебания температуры, и электрические помехи. Конструкция промышленного уровня помогает снизить риск сбоев в таких условиях..
Интеграция устаревшей инфраструктуры
Многие организации используют смешанные среды, сочетающие в себе современные сети Ethernet., устаревшие промышленные протоколы, облачные системы, и эксплуатационные технологические активы. Устройства безопасности должны поддерживать гибкое подключение и стабильную интеграцию как в современной, так и в устаревшей инфраструктуре..
Кибербезопасность Масштабируемость
По мере расширения сетей, организациям требуются платформы безопасности, которые можно масштабировать без частой замены оборудования.. Гибкие промышленные вычислительные платформы помогают поддерживать будущий рост сети, дополнительные функции безопасности, и меняющиеся требования к кибербезопасности.
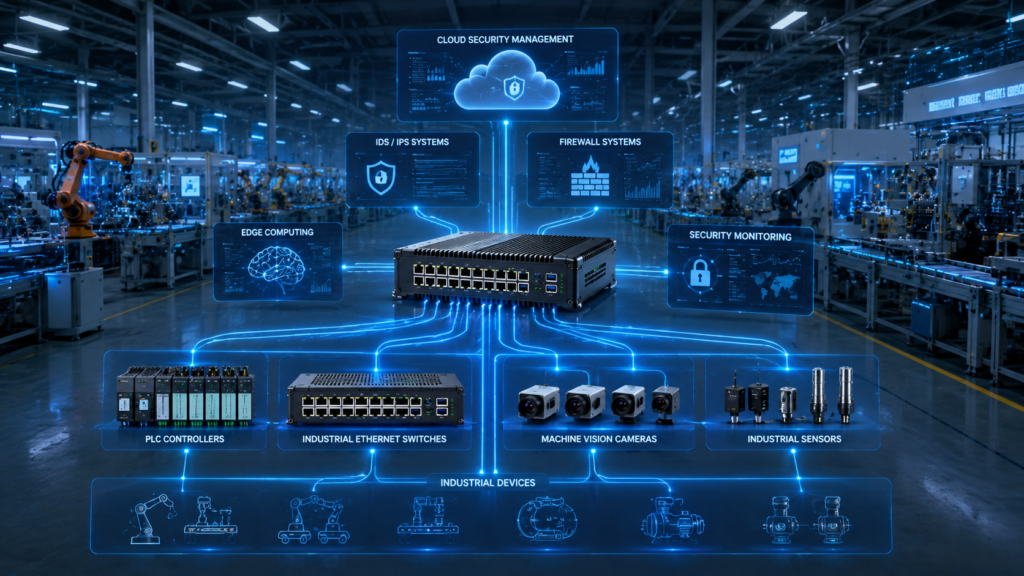
Промышленные компьютеры обеспечивают центральную вычислительную платформу для систем межсетевых экранов., IDS/IPS-решения, периферийные вычисления безопасности, и защита промышленных сетей.
Архитектура решения
Архитектура безопасности промышленной сети
Типичное развертывание системы безопасности промышленной сети состоит из нескольких взаимосвязанных уровней, которые работают вместе для мониторинга., анализировать, и защитить сетевые коммуникации. Компьютер сетевой безопасности действует как центральная платформа обработки для обеспечения соблюдения политик безопасности., проверка трафика, управление зашифрованной связью, и соединение локальных систем с централизованными платформами управления безопасностью.
Слой поля
Полевой уровень включает промышленные датчики, ПЛК, Терминалы ЧМИ, промышленные роботы, камеры машинного зрения, IoT-устройства, и другое оперативное оборудование. Эти устройства генерируют оперативные и критически важные для бизнеса данные.. Потому что многие полевые устройства изначально не были разработаны с учетом современных требований кибербезопасности., они часто требуют защиты на уровне сети.
Сетевой уровень
Инфраструктура промышленной сети включает промышленные коммутаторы Ethernet., управляемые коммутаторы, беспроводные шлюзы, волоконно-оптические системы связи, и оборудование сегментации VLAN. Трафик проходит через несколько зон безопасности, правильная сегментация необходима для ограничения несанкционированного доступа и снижения потенциального воздействия киберинцидентов..
Уровень устройства безопасности
Промышленные компьютеры служат основной платформой обработки данных безопасности.. Они поддерживают службы брандмауэра, VPN-сервисы, Функции IDS/IPS, инспекция дорожного движения, фильтрация приложений, контроль доступа, и ведение журнала безопасности. Компьютер сетевой безопасности обрабатывает данные в режиме реального времени, обеспечивая соблюдение политик безопасности между различными сетевыми зонами..
Уровень периферийных вычислений
Платформы периферийных вычислений выполняют локальный анализ угроз, аутентификация устройства, мониторинг безопасности, аналитика трафика, и корреляция событий. Это снижает зависимость от централизованной инфраструктуры и позволяет быстрее реагировать на локальные события безопасности..
Облако и уровень управления
События безопасности и оперативные данные передаются в оперативные центры безопасности, SIEM-платформа, облачные системы управления, и платформы удаленного администрирования. Это обеспечивает централизованный контроль и управление в распределенных развертываниях, сохраняя при этом критически важные функции безопасности рядом с локальными активами..
Ключевые особенности
Высокопроизводительная обработка
Современные приложения сетевой безопасности требуют значительных вычислительных ресурсов.. Промышленные компьютеры поддерживают современные процессоры, обеспечивающие многоядерную производительность., параллельная обработка рабочей нагрузки, высокопроизводительная проверка пакетов, и отклик с низкой задержкой. Это обеспечивает эффективное выполнение брандмауэра., ИДС, IPS, VPN, UTM, и услуги аналитики трафика.
Несколько сетевых интерфейсов
Устройствам безопасности часто требуется несколько сетевых подключений.. Промышленные компьютеры могут поддерживать двойную локальную сеть, четырехъядерный LAN, шесть локальных сетей, или восемь конфигураций локальной сети в зависимости от приложения. Несколько интерфейсов Ethernet позволяют сегментировать сеть, реализация демилитаризованной зоны, изоляция трафика, резервные пути связи, и выделенные сети управления.
Аппаратное ускорение шифрования
VPN-шлюзы и безопасная связь в значительной степени зависят от технологий шифрования.. Аппаратное ускорение шифрования может улучшить пропускную способность VPN, уменьшить нагрузку на процессор, улучшить показатели безопасности, и поддерживать большее количество одновременных пользователей. Это особенно важно для удаленного доступа., возможность подключения филиала, и развертывания, связанные с SD-WAN.
Безвентиляторный промышленный дизайн
В безвентиляторных промышленных компьютерах отсутствуют компоненты механического охлаждения., снижение требований к техническому обслуживанию и повышение надежности. Потому что вентиляторы являются распространенной точкой отказа в традиционных системах., Безвентиляторные конструкции подходят для критически важных систем безопасности, где требуется непрерывная работа..
Широкий диапазон температур
Многие развертывания сетевой безопасности происходят за пределами традиционных центров обработки данных.. Промышленным компьютерам может потребоваться работа при повышенных температурах, холодные условия, или средах с быстрыми температурными изменениями. Широкая температурная поддержка помогает обеспечить стабильную работу в промышленных масштабах., транспорт, энергия, и приложения удаленной инфраструктуры.
Промышленная связь
Системы промышленной безопасности часто требуют интеграции с самым разным оборудованием.. Промышленные компьютеры могут поддерживать Gigabit Ethernet, 2.5GbE Ethernet, USB, последовательные порты, GPIO, и возможности беспроводной связи. Это упрощает интеграцию как с современными, так и с устаревшими системами..
Платформа, готовая к кибербезопасности
Промышленные вычислительные платформы могут поддерживать функции, ориентированные на безопасность, такие как технологии безопасной загрузки., доверенные модули платформы, аппаратные функции безопасности, и механизмы контроля доступа. Эти возможности помогают укрепить общую архитектуру безопасности устройства..
Поддержка длительного жизненного цикла
Инфраструктура сетевой безопасности обычно остается работоспособной в течение многих лет.. Промышленные платформы обеспечивают долгосрочную доступность, стабильные версии оборудования, расширенная поддержка продукта, и упрощенное планирование технического обслуживания. Это помогает снизить затраты на перепроектирование и улучшить управление жизненным циклом OEM-проектов и корпоративных проектов..
Сценарии развертывания
Корпоративные межсетевые экраны
Промышленные компьютеры служат основой для высокопроизводительных систем межсетевого экрана, защищающих корпоративные сети., филиалы, и среды центров обработки данных.
Инфраструктура VPN-шлюза
Организации развертывают промышленные компьютеры в качестве концентраторов VPN, поддерживающих безопасный удаленный доступ., зашифрованная связь между сайтами, и распределенная связь между сотрудниками.
Промышленная ОТ-безопасность
Производственные предприятия используют средства промышленной безопасности для защиты ПЛК., СКАДА-системы, производственные сети, и инфраструктура промышленной автоматизации.
Умные транспортные сети
Центры управления дорожным движением и придорожная инфраструктура могут использовать компьютеры сетевой безопасности для защиты интеллектуальных транспортных систем., камеры дорожного движения, и периферийные сети связи.
Системы энергоменеджмента
Операторы коммунальных предприятий и энергетической инфраструктуры развертывают промышленные межсетевые экраны для защиты критически важных энергетических сетей., системы удаленного мониторинга, и интеллектуальная сетевая связь.
Безопасность сети здравоохранения
В больницах и медицинских учреждениях используются средства безопасности для защиты медицинских устройств., записи пациентов, диагностические системы, и сети связи здравоохранения.
Безопасность розничной торговли и филиалов
Розничные сети внедряют распределенные шлюзы безопасности в нескольких местах для защиты POS-систем., филиальные сети, и облачные бизнес-приложения.
Безопасность периферийных вычислений
Промышленные компьютеры защищают развертывания распределенных периферийных вычислений, обеспечивая проверку локального трафика., безопасное соединение, и мониторинг угроз в режиме реального времени ближе к оперативным активам.
Преимущества для бизнеса
Улучшенное состояние безопасности
Расширенный осмотр, фильтрация, и возможности мониторинга помогают организациям более эффективно выявлять и смягчать киберугрозы на предприятии., промышленный, и периферийные среды.
Сокращение времени простоя
Надежность промышленного уровня помогает свести к минимуму сбои оборудования и перебои в обслуживании., что особенно важно для критически важной инфраструктуры сетевой безопасности..
Снижение затрат на техническое обслуживание
Безвентиляторные конструкции, стабильные компоненты, Платформы с длительным жизненным циклом снижают требования к техническому обслуживанию и упрощают долгосрочное планирование оборудования..
Лучшая операционная видимость
Мониторинг в реальном времени и ведение журнала безопасности обеспечивают более глубокое понимание сетевой активности., ненормальное поведение, и потенциальные события безопасности.
Улучшенная масштабируемость
Гибкие платформы поддерживают будущий рост сети, дополнительные LAN-интерфейсы, более высокие требования к пропускной способности, и развивающиеся рабочие нагрузки в области кибербезопасности.
Более быстрое реагирование на угрозы
Локальная обработка и анализ периферийной безопасности позволяют организациям обнаруживать угрозы и реагировать на них ближе к месту возникновения сетевых событий..
Почему CoreIPC
CoreIPC предоставляет промышленные вычислительные платформы, предназначенные для обеспечения сетевой безопасности., периферийные вычисления, промышленная автоматизация, транспорт, здравоохранение, энергетический менеджмент, и критически важные инфраструктурные приложения. В нашем портфолио промышленные ПК., безвентиляторные компьютеры, встроенные системы, и специальные встроенные платы, поддерживающие брандмауэры., VPN-шлюзы, Платформы IDS/IPS, и развертывание периферийной безопасности.
С возможностями OEM и ODM, гибкие услуги по настройке, и поддержка продукта в течение длительного жизненного цикла, CoreIPC помогает клиентам создавать надежные и масштабируемые аппаратные платформы кибербезопасности для долгосрочного развертывания..
Часто задаваемые вопросы
1. Что такое компьютер сетевой безопасности?
Компьютер сетевой безопасности — это выделенная вычислительная платформа, используемая для развертывания приложений кибербезопасности, таких как брандмауэры., VPN-шлюзы, системы обнаружения вторжений, системы предотвращения вторжений, и унифицированные решения по управлению угрозами. В отличие от стандартных офисных ПК, компьютеры сетевой безопасности предназначены для непрерывной работы, высокая пропускная способность сети, несколько интерфейсов Ethernet, и долгосрочная надежность в корпоративных и промышленных условиях.
2. Зачем использовать промышленный компьютер в качестве межсетевого экрана?
Промышленные компьютеры обеспечивают надежность, более длительный жизненный цикл продукта, и больше сетевых возможностей, чем у традиционных коммерческих ПК. Они предназначены для 24/7 работы и часто включают несколько портов LAN, безвентиляторное охлаждение, компоненты промышленного класса, и широкая температурная поддержка. Эти характеристики делают их подходящими для развертывания межсетевых экранов в критически важных промышленных объектах., предприятие, и периферийные среды.
3. Сколько портов LAN требуется для компьютера с брандмауэром?
Требуемое количество портов LAN зависит от архитектуры сети.. Базовые межсетевые экраны WAN/LAN могут использовать два порта LAN., тогда как для систем филиалов может потребоваться четыре. Многозонная сегментация сети, развертывание демилитаризованной зоны, сети управления, и сети мониторинга часто требуют шести или более интерфейсов LAN.. Усовершенствованные центры обработки данных и среды промышленной безопасности могут извлечь выгоду из восьми портов LAN или выше..
4. Какой процессор подойдет для устройства сетевой безопасности?
Выбор процессора зависит от ожидаемого объема трафика и функций безопасности.. Шлюзы начального уровня могут использовать эффективные встроенные процессоры., в то время как корпоративный брандмауэр, IDS/IPS, и приложения UTM обычно требуют более высокой многоядерной производительности.. Приложения, включающие проверку SSL, глубокая проверка пакетов, VPN-шифрование, или аналитика в реальном времени обычно требуют более производительных процессоров и достаточного объема памяти..
5. В чем разница между межсетевым экраном и устройством UTM?
Брандмауэр в первую очередь контролирует сетевой трафик на основе правил безопасности.. Единое устройство управления угрозами сочетает в себе несколько функций безопасности, таких как брандмауэр., VPN, антивирус, веб-фильтрация, предотвращение вторжений, и контроль приложений. UTM-решения обеспечивают централизованное управление безопасностью, но требуют больше вычислительных ресурсов., сделать производительность оборудования важным фактором выбора.
6. Могут ли промышленные компьютеры поддерживать VPN-шлюзы?
Да. Промышленные компьютеры широко используются в качестве VPN-шлюзов, поскольку они обеспечивают надежную производительность обработки., многопортовая сеть, и долгосрочная стабильность платформы. Аппаратное ускорение шифрования может помочь увеличить пропускную способность VPN, уменьшить загрузку процессора, улучшить производительность удаленного доступа, и поддерживать большее количество одновременных пользователей в корпоративных и промышленных развертываниях..
7. Какую роль периферийные вычисления играют в сетевой безопасности??
Периферийные вычисления позволяют развертывать функции безопасности ближе к устройствам., пользователи, и операционные активы. Это может уменьшить задержку, улучшить обнаружение локальных угроз, меньшая зависимость от централизованной облачной инфраструктуры, и повысить эффективность использования полосы пропускания. Промышленные компьютеры часто служат периферийными устройствами безопасности в распределенных промышленных системах., транспорт, энергия, и интеллектуальные инфраструктурные среды.
8. Подходят ли безвентиляторные промышленные компьютеры для приложений кибербезопасности?
Да. Безвентиляторные промышленные компьютеры подходят для приложений кибербезопасности, поскольку они снижают требования к техническому обслуживанию и устраняют компоненты механического охлаждения.. Их часто предпочитают для удаленных или критически важных объектов, где пыль, вибрация, или непрерывная работа может повлиять на традиционные системы с вентиляторами. Безвентиляторные конструкции могут повысить долгосрочную надежность в сложных условиях..
9. В каких отраслях обычно используются устройства сетевой безопасности?
Устройства сетевой безопасности широко используются в производстве., транспорт, энергетика и коммунальные услуги, здравоохранение, телекоммуникации, розничная торговля, умные города, и государственная инфраструктура. В каждом секторе требуется безопасная и надежная сетевая защита критически важных систем., оперативные данные, подключенные устройства, и бизнес-приложения. Промышленные вычислительные платформы помогают поддерживать эти требования безопасности в различных средах..
10. Могут ли промышленные компьютеры поддерживать приложения IDS и IPS??
Да. Промышленные компьютеры обеспечивают вычислительную мощность, необходимую для глубокой проверки пакетов., сопоставление подписей, поведенческий анализ, обнаружение угроз в режиме реального времени, и регистрация событий. Эти возможности делают их подходящими платформами для развертываний IDS и IPS., особенно в промышленных сетях, периферийные вычислительные среды, и корпоративные устройства безопасности, требующие стабильной и долгосрочной работы..
11. Насколько важна поддержка жизненного цикла оборудования для устройств безопасности?
Поддержка жизненного цикла оборудования очень важна, поскольку инфраструктура безопасности часто остается работоспособной в течение многих лет.. Платформы с длительным жизненным циклом помогают упростить обслуживание, сократить затраты на редизайн, поддерживать совместимость программного обеспечения, и улучшить доступность запасных частей. Промышленные компьютерные платформы обычно обеспечивают более стабильную доступность оборудования, чем коммерческие ПК., что делает их подходящими для долгосрочного развертывания в области кибербезопасности..
12. Как выбрать правильный промышленный компьютер для проекта сетевой безопасности??
Важные факторы выбора включают требования к пропускной способности сети., количество портов LAN, Рабочая нагрузка VPN и шифрования, требования к расширению, среда развертывания, ожидания жизненного цикла, и совместимость с операционной системой. Сотрудничество с опытным поставщиком промышленных компьютеров может помочь обеспечить соответствие выбранной платформы текущим и будущим требованиям сетевой безопасности..
Заключение
Поскольку киберугрозы продолжают развиваться, а цифровая инфраструктура становится все более взаимосвязанной, организации требуют надежных, масштабируемый, и высокопроизводительные платформы для развертывания сетевой безопасности. Промышленные компьютеры обеспечивают вычислительную мощность, гибкость сети, и долговременная надежность, необходимая для поддержки межсетевых экранов, VPN-шлюзы, Системы IDS/IPS, UTM-платформы, и периферийные устройства безопасности.
Благодаря таким функциям, как несколько интерфейсов Ethernet, безвентиляторные промышленные конструкции, аппаратное ускорение шифрования, и поддержка длительного жизненного цикла, промышленные вычислительные платформы хорошо подходят для предприятий, промышленный, транспорт, здравоохранение, и приложения безопасности критической инфраструктуры. Путем выбора соответствующей компьютерной архитектуры сетевой безопасности., организации могут усилить защиту кибербезопасности, улучшить непрерывность работы, и поддерживать будущие инициативы цифровой трансформации.
Связаться с нами
Планирование устройства брандмауэра, VPN-шлюз, Платформа IDS/IPS, UTM-устройство, или периферийное решение кибербезопасности?
CoreIPC предлагает промышленные материнские платы, встроенные компьютеры, безвентиляторные промышленные ПК, и индивидуальные аппаратные платформы для приложений сетевой безопасности.. Наша команда инженеров может помочь с выбором продукта, настройка оборудования, OEM-услуги, и разработка ODM.
Свяжитесь с CoreIPC сегодня, чтобы обсудить требования вашего проекта и найти идеальную вычислительную платформу для вашего решения кибербезопасности следующего поколения..