Решения CoreIPC для промышленных вычислений

Аппаратная платформа UTM: UTM-оборудование для обеспечения безопасности промышленных сетей
Управляющее резюме
UTM hardware provides the industrial computing foundation for unified threat management, безопасный удаленный доступ, firewall deployment, VPN-подключение, предотвращение вторжений, сегментация сети, and protected industrial communication.
Modern industrial networks are becoming more connected. Заводы, энергетические объекты, склады, транспортные системы, and remote facilities now rely on PLCs, СКАДА-системы, промышленные ПК, встроенные компьютеры, камеры, датчики, IIoT-шлюзы, облачные платформы, и инструменты удаленного обслуживания.
This connectivity improves visibility and efficiency, but it also increases network security risk.
A UTM hardware platform can consolidate multiple security functions into one industrial network appliance. It may support firewall rules, VPN-туннели, обнаружение вторжений, предотвращение вторжений, фильтрация трафика, регистрация, network routing, удаленный доступ, and controlled communication between IT and OT systems.
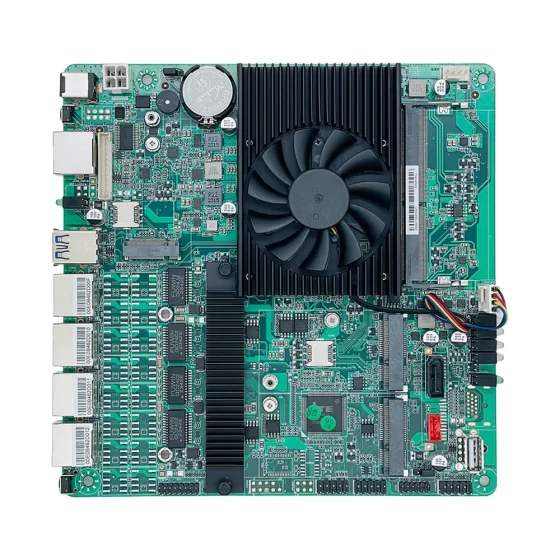
An industrial computer or embedded computer can act as the UTM appliance hardware foundation. Он может обеспечить несколько портов LAN, reliable processing performance, надежная установка, локальное хранилище, варианты безвентиляторной работы, промышленная потребляемая мощность, и поддержка длительного жизненного цикла.
По сравнению со стандартными офисными устройствами безопасности, industrial UTM hardware must operate reliably in factory cabinets, машинные сети, удаленные сайты, энергетические объекты, транспортировочные шкафы, and other demanding environments.
В этой статье объясняется, как аппаратные платформы UTM поддерживают безопасность промышленных сетей., какие проблемы с развертыванием возникают в реальных приложениях, как структурирована архитектура решения, и какие функции оборудования имеют значение при выборе промышленного компьютера или встроенного компьютера для развертывания устройства UTM.
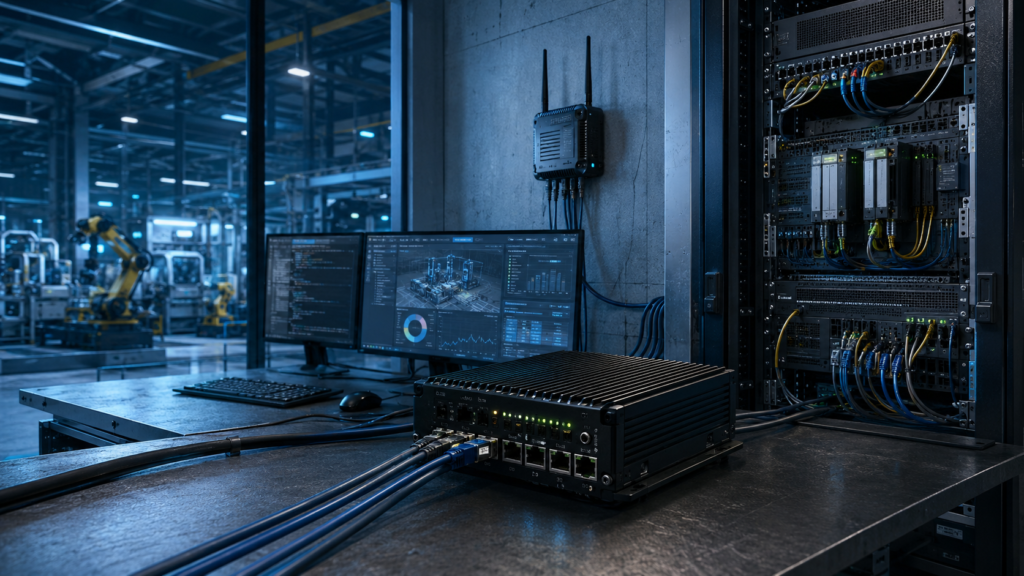
Аппаратное обеспечение UTM помогает защитить ИТ-инфраструктуру предприятия, ОТ, машина, ПЛК, и сети удаленного обслуживания.
Обзор отрасли
Промышленные сети нуждаются в единой защите
Промышленные сети снова оказались изолированными.
Сегодня, многие производственные среды подключены к корпоративным системам, платформы удаленного обслуживания, промышленные панели IoT, облачные приложения, и многосайтовые сети.
Это создает практические требования безопасности..
Промышленным операторам, возможно, придется защитить:
- ПЛК-сети
- СКАДА-системы
- Машинные сети
- Промышленные шлюзы Интернета вещей
- Удаленный доступ для обслуживания
- Границы заводских ИТ и ОТ
- Сети камер
- Системы энергомониторинга
- Системы автоматизации склада
- Транспортная инфраструктура
- Удаленные коммунальные объекты
Аппаратная платформа UTM помогает обеспечить единый уровень безопасности на ключевых границах сети..
Устройства UTM сочетают в себе несколько функций безопасности
Унифицированное управление угрозами предназначено для объединения нескольких функций сетевой безопасности на одной платформе..
В зависимости от конфигурации программного обеспечения, устройство UTM может поддерживать:
- Брандмауэр
- VPN
- Обнаружение вторжений
- Предотвращение вторжений
- Фильтрация шлюзов
- Контроль приложений
- Мониторинг трафика
- Трансляция сетевых адресов
- Маршрутизация
- Ведение журнала
- Управление удаленным доступом
- Применение политики безопасности
В промышленных условиях, эти функции должны быть реализованы тщательно.
Цель состоит в том, чтобы не блокировать производственный трафик случайным образом., но для защиты сетей при сохранении надежной машинной связи.
Промышленное оборудование отличается от оборудования офисной сети
Офисные средства безопасности обычно устанавливаются в контролируемых сетевых помещениях..
Промышленные UTM-платформы могут эксплуатироваться в более суровых условиях.
Они могут работать внутри производственных шкафов., машинные помещения, склады, придорожные ящики, подстанции, удаленные служебные объекты, или корпуса оборудования.
Эти среды могут включать пыль, вибрация, ограниченный поток воздуха, изменение температуры, электрический шум, и продолжительное время работы.
Промышленные компьютеры и встроенные компьютеры обеспечивают более прочную аппаратную основу для такого типа развертывания..
Они поддерживают прочную конструкцию, конфигурации с несколькими локальными сетями, безвентиляторный режим, локальное хранилище, гибкий ввод-вывод, и доступность в течение длительного жизненного цикла.

Сетевые зоны, границы брандмауэра, VPN-доступ, ПЛК-сети, машинные сети, и шлюзы IIoT влияют на планирование развертывания UTM.
Ключевые проблемы
Защита границ ИТ и ОТ
Основной проблемой промышленной безопасности является правильное разделение ИТ- и ОТ-сетей..
ИТ-сети могут включать в себя офисные системы, корпоративное программное обеспечение, доступ к облаку, пользовательские устройства, и бизнес-приложения. Сети OT могут включать в себя ПЛК., машины, роботы, СКАДА-системы, HMI, промышленные камеры, и датчики.
Этим сетям часто необходимо обмениваться выбранными данными., но они не должны становиться одной плоской сетью.
Аппаратная платформа UTM может помочь определить границы между:
- Заводская ИТ-сеть
- Машинная сеть
- Сеть ПЛК
- СКАДА-сеть
- Промышленная сеть Интернета вещей
- Сеть камер
- Сеть удаленного обслуживания
- Сеть доступа к облаку
Несколько портов LAN и четкая политика безопасности важны для практической сегментации..
Поддержание непрерывности производства
Промышленные сети нельзя рассматривать точно так же, как офисные сети..
Устройство безопасности должно защищать сеть, не прерывая критически важную производственную связь..
Некоторые промышленные протоколы чувствительны к задержкам., нестабильная маршрутизация, или неожиданная фильтрация.
System designers must understand which traffic is required for production and which traffic should be restricted.
A practical UTM deployment should consider:
- Связь с ПЛК
- SCADA polling
- Доступ к ЧМИ
- Machine control traffic
- Remote maintenance traffic
- Сигнальная связь
- Загрузка данных промышленного Интернета вещей
- Потоки данных камеры
- Доступ к инженерному рабочему месту
Security policies should be tested before full production deployment.
Processing Encrypted and Filtered Traffic
A UTM appliance may need to process multiple security workloads at the same time.
These workloads may include VPN encryption, правила брандмауэра, инспекция дорожного движения, обнаружение вторжений, регистрация, маршрутизация, and network address translation.
Hardware requirements depend on real traffic volume.
Важные факторы включают в себя:
- Количество портов LAN
- Скорость порта
- Количество VPN-туннелей
- Зашифрованная пропускная способность
- Сложность правил брандмауэра
- Рабочая нагрузка IDS или IPS
- Объем журнала
- Remote user count
- Межсайтовый трафик
- Трафик промышленного протокола
A small machine gateway may need moderate performance. A central industrial security appliance may require a more powerful industrial computer.
Deploying in Harsh Environments
Промышленное оборудование UTM можно устанавливать рядом с машинами или инфраструктурным оборудованием..
Эти места могут не обеспечивать идеальные условия эксплуатации..
Проблемы развертывания могут включать в себя:
- Пыль
- Вибрация
- Нагревать
- Ограниченное пространство шкафа
- Напряжение кабеля
- Электрический шум
- Нестабильная мощность
- Ограниченный доступ для обслуживания
- Длительная непрерывная работа
- Сложность обслуживания удаленного сайта
Проектирование промышленного оборудования помогает снизить эти риски.
Управление журналами и записями безопасности
Видимость безопасности зависит от надежного ведения журналов.
Платформе UTM может потребоваться хранение журналов доступа., туннельные записи, события брандмауэра, оповещения о вторжении, системные события, и диагностические данные.
Локальное хранилище важно, когда сетевое соединение нестабильно или когда журналы необходимо хранить локально..
При проектировании хранилища следует учитывать емкость, писать выносливость, политика хранения, метод резервного копирования, и рабочий процесс обслуживания.

Устройства UTM соединяют промышленные сети, политики безопасности, удаленный доступ, и платформы мониторинга.
Архитектура решения аппаратной платформы UTM
Уровень промышленной сети
Уровень промышленной сети включает в себя все локальные системы, нуждающиеся в защите и контролируемой связи..
Этот слой может включать в себя:
- ПЛК
- HMI
- СКАДА-серверы
- Промышленные ПК
- Встроенные контроллеры
- Контроллеры станков
- Роботы
- Датчики
- Камеры
- Счетчики энергии
- IIoT-шлюзы
- Инженерные рабочие станции
Эти системы могут быть разделены на разные сетевые зоны..
Устройство UTM находится между зонами и применяет политики безопасности..
Уровень устройства безопасности UTM
Уровень устройства безопасности UTM является основой развертывания..
На этом слое, промышленный компьютер или встроенный компьютер может:
- Применить правила брандмауэра
- Управление сетевой маршрутизацией
- Установите VPN-туннели
- Проверка трафика
- Обнаружение аномального поведения сети
- Сегментировать сетевые зоны
- Запись журналов безопасности
- Контролируйте удаленный доступ
- Поддержка локальных панелей мониторинга
- Подключайтесь к платформам мониторинга
Этот уровень помогает защитить промышленные системы, сохраняя при этом необходимые пути связи..
Уровень политики безопасности
Уровень политики безопасности определяет, какой трафик разрешен., ограниченный, проверено, или залогинился.
Политика может быть основана на:
- Сетевая зона
- Группа устройств
- Роль пользователя
- Цель удаленного доступа
- Тип приложения
- Промышленный протокол
- Местоположение сайта
- Временное окно
- Уровень риска безопасности
- Требования к техническому обслуживанию
Сильная политика позволяет избежать ненужного открытого доступа..
Для промышленных сред, политики должны быть рассмотрены как командами ИТ-безопасности, так и инженерами ОТ..
Удаленный доступ и уровень VPN
Удаленный доступ — обычная функция промышленных UTM-устройств..
Платформа может обеспечить безопасный VPN-доступ для инженеров., OEM сервисные команды, системные интеграторы, или центральные группы мониторинга.
Уровень удаленного доступа может поддерживать:
- Удаленное обслуживание машины
- Межсайтовый VPN
- Подключение фабрики к облаку
- Удаленный мониторинг SCADA
- Передача данных промышленного Интернета вещей
- Удаленное устранение неполадок
- Безопасный доступ к рабочей станции инженера
Доступ должен быть ограничен необходимыми системами и документирован в соответствии с политикой объекта..
Уровень мониторинга и управления
Устройствам UTM необходима видимость для долгосрочной работы..
Уровень мониторинга может включать локальные информационные панели., журналы, записи оповещений, информация о состоянии системы, статус туннеля, и статистика трафика.
Полезные данные мониторинга могут включать:
- События брандмауэра
- Статус VPN-туннеля
- Заблокированные записи трафика
- Оповещения о вторжениях
- Объем сетевого трафика
- Использование процессора и памяти
- Статус хранилища
- Температура устройства
- Статус восходящей линии связи
- История удаленного доступа
Это помогает командам поддерживать безопасность, расследовать события, и устранить проблемы с подключением.
Ключевые особенности
Сегментация сети из нескольких локальных сетей
Несколько портов LAN являются одним из наиболее важных требований к оборудованию для устройств UTM..
Они позволяют платформе разделять разные сетевые зоны..
Полезные конфигурации могут включать в себя:
- Восходящий канал WAN
- Заводская ИТ-сеть
- Сеть ПЛК
- Машинная сеть
- Сеть камер
- Промышленная сеть Интернета вещей
- Сеть удаленного обслуживания
- Сеть управления
Конструкция с несколькими локальными сетями улучшает организацию сети и поддерживает более надежную архитектуру безопасности..
Производительность обработки данных безопасности
Рабочие нагрузки UTM могут требовать интенсивного использования процессора и памяти..
Платформу следует выбирать в соответствии с реальным трафиком и требованиями безопасности..
При выборе следует учитывать:
- Производительность процессора
- Объем памяти
- Скорость порта
- Зашифрованная пропускная способность
- Рабочая нагрузка брандмауэра
- Количество VPN-туннелей
- Рабочая нагрузка IDS или IPS
- Требования к ведению журнала
- Емкость хранилища
- Поддержка операционной системы
Для более крупных развертываний, система должна быть проверена на реальных шаблонах трафика перед запуском в производство.
Надежное локальное хранилище
Локальное хранилище поддерживает системные файлы, журналы, резервные копии конфигурации, сертификаты, записи событий, и диагностические данные.
Обычно предпочтение отдается твердотельным накопителям или хранилищам NVMe, поскольку они обеспечивают более быстрый доступ и лучшую ударопрочность, чем механические накопители..
При планировании хранения следует учитывать:
- Хранение журнала
- Записи событий безопасности
- Восстановление системы
- Резервное копирование конфигурации
- Хранилище VPN-сертификатов
- Диагностические записи
- Напишите выносливость
- Рабочий процесс резервного копирования
Надежное хранилище повышает контролируемость и эффективность обслуживания..
Гибкий промышленный ввод-вывод
Хотя UTM-платформы в основном представляют собой сетевые устройства, промышленный ввод-вывод по-прежнему может быть полезен.
Важные параметры ввода-вывода могут включать в себя:
- локальная сеть
- USB
- RS232
- RS485
- GPIO
- Цифровой вход
- Цифровой выход
- HDMI
- ДисплейПорт
- М.2
- PCIe
- SATA или NVMe
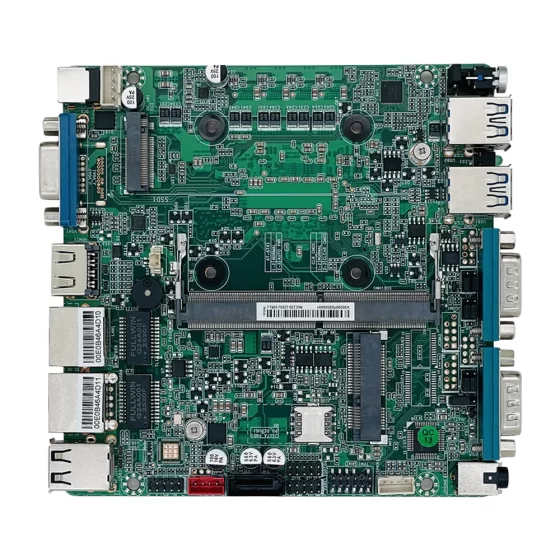
Последовательные порты могут поддерживать доступ к устаревшим устройствам или функции обслуживания.. GPIO может поддерживать интеграцию сигналов тревоги.. Слоты расширения могут поддерживать дополнительные модули локальной сети., беспроводные модули, или устройства хранения.
Прочная и безвентиляторная конструкция
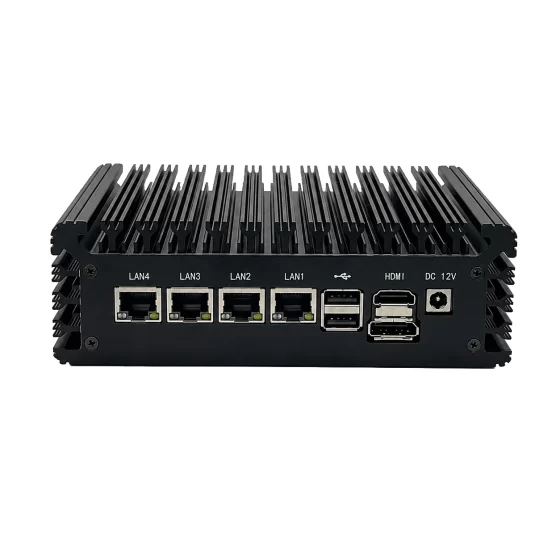
Безвентиляторные промышленные компьютеры полезны для устройств безопасности, установленных в шкафах или в пыльных помещениях..
Они уменьшают попадание пыли и устраняют одну распространенную точку механического отказа..
Прочные корпуса защищают от вибрации, монтажное напряжение, напряжение кабеля, и длительная промышленная эксплуатация.
Тепловой расчет по-прежнему требует тщательного анализа..
Рабочие нагрузки безопасности, зашифрованный трафик, и непрерывная регистрация может создать технологическую и тепловую нагрузку.
Промышленная мощность и варианты монтажа
Устройства UTM могут быть установлены в шкафах управления., сетевые стойки, придорожные ящики, машинные корпуса, или удаленные аппаратные.
Практическое развертывание может потребовать:
- Настенный монтаж
- Монтаж на DIN-рейку
- Монтаж в стойку
- Компактный дизайн корпуса
- Промышленный вход постоянного тока
- Стабильная защита питания
- Безопасная прокладка кабеля
- Доступные порты обслуживания
Механическая и силовая конструкция должны соответствовать фактическому месту установки..
Длительный жизненный цикл и ремонтопригодность
Охранные устройства могут оставаться в эксплуатации в течение многих лет.
Частая смена оборудования может вызвать проблемы с операционными системами., программное обеспечение безопасности, водители, изображения конфигурации, запчасти, и проверка.
Промышленные вычислительные платформы с планированием жизненного цикла помогают системным интеграторам и операторам поддерживать согласованное развертывание UTM на многих машинах., заводы, и удаленные сайты.
Сценарии развертывания
Шлюз безопасности заводской сети
Аппаратная платформа UTM может быть развернута на границе между заводскими ИТ- и OT-сетями..
Он может применять правила брандмауэра, управлять маршрутизацией, контролировать удаленный доступ, и логировать трафик между зонами.
Это помогает защитить производственные сети, сохраняя при этом необходимый обмен данными..
Защита машинной сети
Производители машин могут интегрировать оборудование UTM в сети оборудования.
Устройство может защитить контроллеры машины., HMI, промышленные ПК, и удаленный доступ для обслуживания.
Это полезно для OEM-оборудования, доставляемого на объекты заказчика..
Промышленный шлюз безопасности Интернета вещей
Промышленные системы Интернета вещей часто подключают машины и датчики к информационным панелям или облачным платформам..
Устройство UTM может помочь сегментировать сети машин., безопасная передача данных, и контролировать доступ между шлюзами IIoT и внешними системами.
Это повышает безопасность подключенных заводских данных..
Защита сети SCADA
Системы SCADA могут подключать удаленные устройства, диспетчерские, инженерные рабочие станции, и платформы мониторинга.
Устройство UTM может помочь контролировать входящий и исходящий трафик в сети SCADA..
Промышленное оборудование важно, когда эти системы работают в коммунальной сети., энергия, вода, или транспортная среда.
Безопасность удаленного обслуживания
Удаленное обслуживание полезно, но это надо контролировать.
Устройство UTM может обеспечить доступ к VPN, политика брандмауэра, регистрация, и сегментация сети для авторизованных инженеров.
Это помогает снизить ненужное воздействие, одновременно поддерживая эффективность обслуживания..
Промышленная связь с несколькими объектами
Компании с несколькими заводами или удаленными объектами могут использовать платформы UTM для защиты связи между объектами..
Устройство может поддерживать зашифрованные туннели., маршрутизация, правила брандмауэра, и мониторинг.
Это помогает более безопасно подключать распределенные промышленные системы..
Безопасность склада и логистики
Склады могут быть оборудованы системами штрих-кодирования., сортировочные линии, промышленные компьютеры, камеры, контроль доступа, и WMS-платформы.
Устройство UTM может помочь защитить эти системы и сегментировать сети автоматизации от бизнес-сетей..
Это поддерживает безопасные логистические операции..
Разработка OEM-устройств безопасности
Системные интеграторы могут создавать индивидуальные устройства безопасности с использованием промышленных компьютеров или встроенных плат..
Аппаратная платформа может поддерживать программное обеспечение брандмауэра., VPN-приложения, мониторинг трафика, регистрация, и безопасная сегментация сети.
Это поддерживает OEM-продукты промышленной кибербезопасности..
Преимущества для бизнеса
Унифицированные функции безопасности
Аппаратная платформа UTM может сочетать несколько функций безопасности в одном устройстве..
Это может включать брандмауэр, VPN, обнаружение вторжений, предотвращение вторжений, маршрутизация, регистрация, и контроль дорожного движения.
Единая платформа может упростить развертывание по сравнению с использованием множества отдельных устройств..
Усиление сегментации промышленных сетей
Устройства Multi-LAN UTM помогают разделить промышленные сети на контролируемые зоны..
Это способствует лучшему разделению между ИТ-специалистами., ОТ, машина, камера, IIoT, и сети удаленного обслуживания.
Сегментация сети снижает ненужное воздействие и улучшает планирование безопасности..
Более безопасный удаленный доступ
Оборудование UTM может обеспечить контролируемый доступ VPN для удаленных инженеров и сервисных групп..
Доступ может быть ограничен в зависимости от роли, устройство, сайт, или цели обслуживания.
Это помогает поддерживать удаленное обслуживание без открытия широкого доступа ко всей промышленной сети..
Улучшенная видимость безопасности
Локальные журналы, статус туннеля, события брандмауэра, данные о состоянии системы помогают операторам понять, что происходит на границе сети..
Это помогает устранить неполадки, аудиторская проверка, и расследование безопасности.
Улучшение видимости особенно важно для распределенных промышленных объектов..
Надежное развертывание на местах
Промышленные компьютеры обеспечивают надежное оборудование для устройств безопасности, развернутых за пределами офиса..
Безвентиляторный дизайн, стабильное хранилище, промышленный монтаж, поддержка в течение длительного жизненного цикла помогает снизить риск технического обслуживания.
Это важно для заводов., энергетические объекты, транспортные узлы, склады, и удаленные объекты.
Развертывание масштабируемого устройства безопасности
Стандартизированная аппаратная платформа UTM упрощает развертывание сетевой безопасности на многих машинах., производственные линии, сайты, и OEM-системы.
Согласованное оборудование упрощает образы программного обеспечения, шаблоны конфигурации, планирование запасных частей, проверка, и управление жизненным циклом.
Это поддерживает масштабируемое развертывание промышленной кибербезопасности..
Почему CoreIPC
CoreIPC предоставляет промышленные вычислительные платформы для сетевой безопасности, промышленный Интернет вещей, автоматизация производства, удаленный мониторинг, и встроенная системная интеграция. Для аппаратных приложений UTM, CoreIPC специализируется на надежном промышленном компьютерном оборудовании., встроенные компьютерные решения, конфигурации с несколькими локальными сетями, гибкий ввод-вывод, компактная конструкция системы, варианты безвентиляторного развертывания, и поддержка настройки OEM/ODM. CoreIPC помогает системным интеграторам, поставщики решений безопасности, машиностроители, и промышленные операторы выбирают вычислительные платформы, соответствующие реальным требованиям развертывания, включая количество портов LAN, рабочая нагрузка брандмауэра, Производительность VPN, потребности в хранении, способы крепления, потребляемая мощность, термические условия, и планирование жизненного цикла.
Часто задаваемые вопросы
1. Что такое UTM-оборудование?
Аппаратное обеспечение UTM — это вычислительная платформа, используемая для выполнения унифицированных функций управления угрозами..
Он может поддерживать брандмауэр, VPN, обнаружение вторжений, предотвращение вторжений, маршрутизация, регистрация, фильтрация трафика, и контроль доступа. В промышленных условиях, Аппаратное обеспечение UTM обычно используется для защиты заводских сетей., машинные сети, удаленный доступ, и промышленные системы Интернета вещей.
2. Зачем использовать промышленный компьютер для устройств UTM?
Промышленный компьютер обеспечивает надежное оборудование и гибкие возможности подключения для развертывания на заводе и в полевых условиях..
Он может поддерживать несколько портов LAN., безвентиляторный режим, локальное хранилище, промышленный монтаж, стабильная потребляемая мощность, и доступность в течение длительного жизненного цикла. Эти особенности делают его подходящим для устройств UTM, размещаемых в шкафах., машины, склады, удаленные сайты, и инфраструктурные системы.
3. Как встроенный компьютер используется в качестве оборудования UTM?
Встроенный компьютер может действовать как компактное UTM-устройство внутри шкафа управления., корпус машины, удаленный объект, или шлюз безопасности OEM.
Он может запускать брандмауэр, VPN, маршрутизация, регистрация, и функции сегментации сети, обеспечивая при этом меньший форм-фактор для развертываний в ограниченном пространстве..
4. В чем разница между устройством UTM и межсетевым экраном?
Брандмауэр в основном контролирует сетевой трафик в соответствии с правилами..
Устройство UTM может включать в себя функции брандмауэра и дополнительные функции безопасности, такие как VPN., обнаружение вторжений, предотвращение вторжений, фильтрация трафика, регистрация, и безопасность шлюза. В промышленных масштабах, эти функции часто работают вместе для защиты границ сети..
5. Почему несколько портов LAN важны для оборудования UTM?
Несколько портов LAN позволяют устройству разделять сетевые зоны..
Например, один порт может подключаться к WAN, другой для заводского ИТ, другой для сетей ПЛК, другой для машинных сетей, и еще один для удаленного обслуживания или сетей управления.. Это поддерживает лучшую сегментацию и разработку политики безопасности..
6. Могут ли безвентиляторные промышленные компьютеры поддерживать устройства UTM??
Да. Безвентиляторные промышленные компьютеры могут поддерживать множество развертываний устройств UTM, поскольку они уменьшают попадание пыли и устраняют одну точку механического отказа..
Однако, брандмауэр, VPN, и рабочие нагрузки по проверке могут привести к перегреву. Производительность процессора, конструкция корпуса, температура окружающей среды, и поток воздуха в шкафу следует проверить перед развертыванием.
7. Какие аппаратные функции важны для промышленных UTM-платформ?
Важные функции включают несколько портов LAN., достаточная производительность процессора, надежная память, SSD или NVMe-хранилище, прочный корпус, безвентиляторный дизайн, промышленная потребляемая мощность, USB, последовательные порты, GPIO, вывод дисплея, и возможности расширения.
Окончательная конфигурация должна соответствовать объему трафика., Рабочая нагрузка VPN, политика брандмауэра, потребности в регистрации, и среда установки.
8. Может ли оборудование UTM защитить промышленные системы Интернета вещей??
Да. Аппаратное обеспечение UTM может помочь защитить промышленные системы Интернета вещей за счет сегментации машинных сетей., контроль трафика на облачные платформы, обеспечение удаленного доступа, и протоколирование событий связи.
Он может располагаться между шлюзами IIoT., машины, заводские сети, и внешние платформы для обеспечения контролируемой границы безопасности.
9. Могут ли устройства UTM поддерживать удаленное обслуживание??
Да. Устройства UTM могут поддерживать безопасное удаленное обслуживание за счет объединения VPN-доступа., правила брандмауэра, регистрация, и сегментация сети.
Это позволяет авторизованным инженерам получать доступ к необходимым системам, ограничивая при этом ненужное воздействие на другие части промышленной сети..
10. Что следует протестировать перед развертыванием устройства UTM?
Перед развертыванием, система должна быть протестирована с реальной топологией сети, политики брандмауэра, Количество VPN-туннелей, объем трафика, промышленные протоколы, регистрация рабочей нагрузки, поведение хранилища, и длительная эксплуатация.
Термическая стабильность, рабочий процесс удаленного доступа, процедуры восстановления, резервное копирование конфигурации, и сегментация сети также должна быть проверена..
Заключение
Аппаратное обеспечение UTM — практическая основа для единой безопасности промышленной сети., безопасный удаленный доступ, firewall deployment, VPN-подключение, обнаружение вторжений, контроль дорожного движения, и сегментация сети.
Путем размещения промышленного компьютера или встроенного компьютера на ключевых границах сети., производители, машиностроители, системные интеграторы, и операторы инфраструктуры могут защитить машинные сети, промышленные системы Интернета вещей, SCADA-платформы, и более эффективно распределять средства.
Правильная аппаратная платформа UTM должна выбираться в соответствии с реальными требованиями к развертыванию., включая количество портов LAN, рабочая нагрузка брандмауэра, Количество VPN-туннелей, производительность инспекции, сегментация сети, потребности в хранении, метод монтажа, потребляемая мощность, термические условия, поддержка операционной системы, политика безопасности, и планирование жизненного цикла.
CoreIPC поддерживает аппаратные проекты UTM с помощью промышленных вычислительных платформ, предназначенных для практического производства., машинная сторона, и развертывание на местах. С правильной аппаратной основой, промышленные операторы и производители оборудования могут создавать надежные, масштабируемый, и безопасные системы защиты промышленных сетей.
Связаться с нами
Ищу промышленный компьютер, встроенный компьютер, или платформа с несколькими локальными сетями для развертывания устройств UTM?
Свяжитесь с CoreIPC, чтобы обсудить требования вашего проекта, включая количество портов LAN, рабочая нагрузка брандмауэра, Производительность VPN, сегментация сети, дизайн хранилища, метод монтажа, потребляемая мощность, операционная среда, потребности жизненного цикла, и варианты настройки OEM/ODM.